11 hours ago

Software House Indonesia
Ancaman Denda hingga 2% Pendapatan Tahunan: Sudah Siapkah Perusahaan Menghadapi Regulasi UU PDP dan OJK?
Data Protection
IT Security Solutions
Privileged Access Management (PAM)
Mengapa Keamanan Data Menjadi Risiko Bisnis yang Harus Diwaspadai?
Keamanan data menjadi salah satu aspek penting dalam keberlangsungan bisnis karena hampir seluruh aktivitas perusahaan saat ini melibatkan pengumpulan, penyimpanan, dan pengolahan data digital.
Ancaman kebocoran data dapat muncul akibat berbagai faktor, mulai dari serangan siber seperti phishing, ransomware, dan malware, penyalahgunaan hak akses oleh pihak internal maupun eksternal, hingga human error seperti salah mengirim dokumen atau menggunakan kata sandi yang lemah.
Jika tidak diantisipasi, kondisi ini dapat membuka peluang bagi pihak tidak bertanggung jawab untuk mengakses dan menyalahgunakan informasi perusahaan maupun data pribadi pelanggan.
Dampak kebocoran data tidak hanya berkaitan dengan kerugian finansial akibat biaya pemulihan sistem, investigasi, dan penanganan insiden, tetapi juga dapat merusak reputasi perusahaan. Gangguan pada sistem operasional dapat menghambat layanan, sementara hilangnya kerahasiaan informasi berpotensi menurunkan kepercayaan pelanggan dan mitra bisnis. Dalam jangka panjang, perusahaan juga dapat kehilangan peluang bisnis karena dianggap tidak mampu melindungi informasi yang dipercayakan kepadanya.
Risiko tersebut semakin penting diperhatikan sejak berlakunya Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP). Berdasarkan Pasal 57, pelanggaran terhadap ketentuan tertentu dalam UU PDP dapat dikenai sanksi administratif berupa denda paling tinggi 2% dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Artinya, kelalaian dalam mengelola dan melindungi data dapat menimbulkan konsekuensi hukum sekaligus beban finansial yang signifikan bagi perusahaan.
Oleh karena itu, keamanan data perlu menjadi bagian dari manajemen risiko bisnis, bukan sekadar tanggung jawab tim IT. Perusahaan perlu menerapkan kebijakan pengelolaan akses, enkripsi data, pencadangan berkala, pemantauan sistem, serta edukasi keamanan bagi karyawan. Dengan pendekatan yang terencana, perusahaan dapat mengurangi potensi kebocoran data, menjaga kelangsungan operasional, dan mempertahankan kepercayaan pelanggan.
Jenis Pelanggaran Data yang Berpotensi Memicu Risiko dan Sanksi
Pelanggaran data tidak selalu disebabkan oleh serangan siber dari pihak eksternal. Lemahnya pengendalian akses, penyalahgunaan akun dengan hak istimewa, hingga kurangnya pengawasan terhadap aktivitas pengguna juga dapat meningkatkan risiko akses dan penggunaan data tanpa izin. Kondisi tersebut menunjukkan bahwa keamanan data tidak hanya bergantung pada perlindungan sistem, tetapi juga pada bagaimana perusahaan mengelola identitas dan hak akses setiap pengguna.
Beberapa jenis pelanggaran yang perlu diwaspadai perusahaan antara lain:
- Kebocoran data akibat akses tidak sah dan lemahnya kontrol keamanan.
Kondisi ini terjadi ketika pihak yang tidak memiliki wewenang berhasil mengakses informasi perusahaan atau data pribadi pelanggan. Penggunaan kata sandi yang lemah, tidak adanya autentikasi berlapis (multi-factor authentication), serta pengaturan hak akses yang tidak tepat dapat meningkatkan risiko tersebut. - Penyalahgunaan akun administrator dan kesalahan internal.
Akun administrator memiliki hak akses yang luas terhadap sistem dan database perusahaan. Jika kredensial akun disalahgunakan, dibagikan sembarangan, atau tidak diawasi dengan baik, data penting dapat diubah, dihapus, maupun disalin tanpa izin. Kesalahan karyawan, seperti mengirimkan data kepada penerima yang salah atau mengunggah dokumen sensitif ke platform publik, juga berpotensi menyebabkan pelanggaran data. - Pemrosesan data pribadi yang tidak sesuai ketentuan.
Pengumpulan, penggunaan, penyimpanan, maupun pengungkapan data pribadi tanpa dasar pemrosesan yang sah atau tidak sesuai dengan tujuan yang telah ditetapkan dapat melanggar ketentuan UU Perlindungan Data Pribadi. Perusahaan perlu memastikan bahwa setiap aktivitas pemrosesan data memiliki dasar hukum yang jelas, dilakukan secara transparan, dan sesuai dengan prinsip perlindungan data pribadi. - Akses vendor tanpa pengawasan dan minimnya pencatatan aktivitas sistem.
Penggunaan vendor atau penyedia layanan pihak ketiga seringkali melibatkan akses terhadap sistem dan informasi perusahaan. Tanpa pembatasan hak akses, evaluasi keamanan, serta pengawasan aktivitas vendor, risiko penyalahgunaan data dapat meningkat. Selain itu, minimnya audit trail atau catatan aktivitas sistem membuat perusahaan kesulitan melacak sumber insiden dan mengidentifikasi pihak yang bertanggung jawab ketika terjadi pelanggaran.
Berbagai jenis pelanggaran tersebut menunjukkan bahwa keamanan data membutuhkan pengawasan menyeluruh, mulai dari infrastruktur teknologi, kebijakan akses, aktivitas karyawan, hingga hubungan dengan pihak ketiga. Perusahaan perlu memastikan setiap akses dan pemrosesan data dapat dipertanggungjawabkan agar risiko kebocoran maupun konsekuensi hukum dapat diminimalkan.
Mengidentifikasi Security Gaps: Tantangan Perusahaan dalam Memenuhi Compliance
Security gaps merupakan celah atau kelemahan dalam sistem, kebijakan, maupun prosedur keamanan yang dapat meningkatkan risiko kebocoran data dan pelanggaran kepatuhan (compliance).
Banyak perusahaan telah menggunakan teknologi keamanan digital, tetapi belum memiliki pengelolaan keamanan data yang menyeluruh.
Penerapan Data Protection yang belum optimal, misalnya, dapat menyulitkan perusahaan dalam memenuhi ketentuan UU Perlindungan Data Pribadi (UU PDP) serta menjaga keamanan informasi pelanggan dan bisnis.
Beberapa security gaps yang perlu diperhatikan perusahaan meliputi:
- Kebijakan perlindungan data dan SOP keamanan yang belum memadai.
Tidak adanya kebijakan tertulis mengenai pengumpulan, penyimpanan, penggunaan, dan penghapusan data dapat menyebabkan aktivitas pengelolaan informasi berjalan tanpa standar yang jelas. Perusahaan membutuhkan dukungan IT Security Solutions untuk memperkuat kebijakan dan prosedur keamanan sesuai kebutuhan operasional. - Pengelolaan akses database, akun administrator, dan kredensial yang belum optimal.
Pemberian hak akses yang terlalu luas, penggunaan akun bersama, serta kredensial yang tidak dikelola secara berkala dapat membuka peluang penyalahgunaan data oleh pihak yang tidak berwenang. Penerapan Privileged Access Management (PAM) dapat membantu perusahaan mengendalikan, membatasi, dan memantau akses akun dengan hak istimewa. - Kurangnya monitoring aktivitas pengguna dan pihak ketiga.
Tanpa pemantauan yang memadai, perusahaan akan kesulitan mendeteksi aktivitas mencurigakan, seperti akses database di luar kewenangan, perubahan data tanpa izin, atau penyalahgunaan akses oleh vendor. - Keterbatasan audit trail dan dokumentasi untuk kebutuhan audit serta investigasi.
Catatan aktivitas sistem yang tidak lengkap dapat menghambat proses penelusuran insiden, identifikasi sumber pelanggaran, dan pembuktian kepatuhan ketika perusahaan menjalani audit.
Identifikasi security gaps menjadi langkah penting untuk mengetahui sejauh mana sistem dan proses bisnis telah memenuhi standar keamanan serta ketentuan yang berlaku. Melalui evaluasi berkala, perusahaan dapat memperbaiki kelemahan pengendalian, meningkatkan transparansi pengelolaan data, dan mengurangi risiko pelanggaran keamanan maupun compliance.
Mengenal HIWARE Solution dalam Pengelolaan Akses dan Keamanan Database
HIWARE merupakan solusi Integrated Identity and Access Management dari NETAND yang dirancang untuk membantu perusahaan mengelola identitas pengguna, mengendalikan hak akses, serta mengawasi aktivitas pada infrastruktur IT dan database.
Sebagai salah satu IT Security Solutions, HIWARE membantu perusahaan memperkuat keamanan sistem melalui pengelolaan akses terpusat, pemantauan aktivitas secara real-time, dan pencatatan aktivitas untuk kebutuhan audit.
Dalam penerapannya, HIWARE memiliki beberapa fungsi utama yang saling melengkapi:
- Privileged Access Management (PAM): Mengatur dan membatasi hak akses akun dengan kewenangan khusus, seperti administrator, agar hanya pengguna yang berwenang dapat mengakses sistem dan informasi sensitif.
- Database Identity Management (DBIM): Mengelola akun database secara terpusat, termasuk siklus hidup akun dan kebijakan kata sandi, sehingga pengelolaan identitas database lebih terkontrol.
- Privileged Session Management (PSM): Mengawasi sesi akses pengguna ke server maupun database, termasuk memantau aktivitas dan merekam riwayat pekerjaan untuk mendeteksi tindakan yang tidak sesuai kebijakan.
- Identity Management (IM): Mengelola identitas dan akun pengguna pada sistem perusahaan agar pemberian, perubahan, maupun pencabutan akses dapat dilakukan secara terstruktur sesuai kebutuhan dan kewenangan pengguna.
Selain pengendalian akses, monitoring dan audit trail menjadi bagian penting dalam pengawasan keamanan sistem. Melalui pencatatan aktivitas pengguna, waktu akses, serta tindakan yang dilakukan selama sesi berlangsung, perusahaan dapat menelusuri riwayat perubahan data, mengidentifikasi aktivitas mencurigakan, dan menyediakan dokumentasi untuk kebutuhan audit maupun investigasi insiden.
Dengan pendekatan ini, HIWARE mendukung penerapan Data Protection yang lebih terstruktur, membantu mengurangi risiko penyalahgunaan akses, serta memperkuat kepatuhan keamanan informasi perusahaan
Strategi Memperkuat Keamanan Data dan Kontrol Akses Perusahaan
Memperkuat keamanan data perusahaan membutuhkan strategi pengendalian akses yang terstruktur dan pengawasan sistem secara berkelanjutan. Perusahaan tidak cukup hanya mengandalkan perlindungan jaringan, tetapi juga perlu memastikan setiap pengguna memiliki hak akses sesuai kewenangannya.
Beberapa langkah yang dapat diterapkan antara lain:
- Menerapkan Privileged Access Management (PAM).
PAM membantu mengontrol akses akun administrator dan pengguna dengan hak istimewa. Melalui pembatasan kewenangan, pengelolaan kredensial, dan pengawasan aktivitas, perusahaan dapat mengurangi risiko penyalahgunaan akses terhadap sistem penting. - Menggunakan Database Activity Monitoring (DAM) dan Privileged Session Management (PSM).
Kedua mekanisme ini membantu mengawasi aktivitas database dan sesi akses pengguna. DAM memantau aktivitas database untuk mendeteksi tindakan yang mencurigakan, sedangkan PSM merekam dan mengawasi sesi pengguna dengan hak akses khusus agar setiap aktivitas dapat ditelusuri. - Menerapkan Identity Management (IM).
Pengelolaan identitas membantu perusahaan mengatur pembuatan akun, perubahan hak akses, hingga pencabutan akses pengguna berdasarkan peran dan tanggung jawabnya. Dengan demikian, akses terhadap informasi sensitif tidak diberikan secara berlebihan. - Memperkuat keamanan melalui Multi-Factor Authentication (MFA) dan monitoring terpusat.
MFA menambahkan lapisan verifikasi sebelum pengguna dapat masuk ke sistem, sehingga risiko akses ilegal akibat pencurian kata sandi dapat dikurangi. Sementara itu, monitoring terpusat membantu tim IT mengawasi aktivitas pengguna, mendeteksi anomali, dan merespons potensi ancaman dengan lebih cepat.
Penerapan strategi tersebut perlu didukung evaluasi keamanan secara berkala, pembaruan kebijakan akses, serta dokumentasi aktivitas sistem yang memadai. Dengan pengendalian akses dan monitoring yang terintegrasi, perusahaan dapat memperkecil celah keamanan, menjaga kerahasiaan data, dan meningkatkan kesiapan dalam memenuhi tuntutan compliance.
Hal yang Perlu Dipertimbangkan dalam Implementasi Solusi IT Security
Pemilihan dan penerapan solusi IT Security perlu diawali dengan evaluasi terhadap kondisi infrastruktur serta kebutuhan perlindungan data perusahaan. Langkah ini penting agar teknologi yang diterapkan tidak hanya sesuai dengan risiko keamanan, tetapi juga dapat terintegrasi dengan sistem dan proses operasional yang sudah berjalan. Pemilihan IT Security Solutions harus didasarkan pada kebutuhan perlindungan informasi, termasuk penerapan Data Protection untuk menjaga kerahasiaan, integritas, dan ketersediaan data.
Beberapa hal penting yang perlu diperhatikan meliputi:
- Mengidentifikasi kebutuhan perlindungan data dan risiko keamanan perusahaan.
Perusahaan perlu memetakan jenis data yang dikelola, tingkat sensitivitas informasi, pengguna yang memiliki akses, serta potensi ancaman yang dapat mengganggu operasional. Hasil identifikasi ini menjadi dasar dalam menentukan prioritas dan teknologi keamanan yang dibutuhkan. - Menyesuaikan solusi dengan regulasi, kebijakan internal, dan infrastruktur TI.
Teknologi yang diterapkan harus mendukung kepatuhan terhadap regulasi seperti UU PDP, sekaligus sesuai dengan kebijakan keamanan dan sistem yang telah digunakan perusahaan. Misalnya, penerapan Privileged Access Management (PAM) perlu disesuaikan dengan struktur akun administrator dan kebutuhan akses database. - Memastikan integrasi, skalabilitas, dan efektivitas monitoring keamanan.
Solusi keamanan sebaiknya dapat terintegrasi dengan sistem yang sudah berjalan, mendukung pertumbuhan kebutuhan bisnis, serta menyediakan pemantauan aktivitas secara terpusat. Hal ini membantu perusahaan mengawasi akses pengguna dan mendeteksi potensi ancaman dengan lebih efektif. - Melakukan konfigurasi, pengujian, dokumentasi, serta evaluasi berkala.
Setelah implementasi, perusahaan perlu memastikan seluruh fitur keamanan berjalan sesuai kebutuhan melalui pengujian dan validasi. Dokumentasi konfigurasi serta evaluasi rutin juga diperlukan untuk mengidentifikasi kelemahan sistem dan memastikan efektivitas pengendalian keamanan tetap terjaga.
Untuk memastikan implementasi berjalan optimal, perusahaan dapat bekerja sama dengan Software House Indonesia yang memiliki kompetensi dalam pengembangan dan integrasi sistem keamanan IT. Dengan perencanaan yang tepat, solusi keamanan tidak hanya membantu mengurangi risiko kebocoran data, tetapi juga mendukung kepatuhan regulasi dan keberlangsungan operasional bisnis dalam jangka panjang.
Peran Partner Teknologi dalam Implementasi Keamanan Data Perusahaan
Implementasi keamanan data perusahaan membutuhkan dukungan partner teknologi yang tidak hanya memahami solusi keamanan, tetapi juga mampu menyesuaikan penerapannya dengan kebutuhan bisnis dan infrastruktur IT.
Partner yang tepat dapat membantu perusahaan mengidentifikasi celah keamanan, menentukan teknologi yang sesuai, hingga memastikan sistem berjalan secara optimal.
Beberapa peran penting partner teknologi meliputi:
- Memahami kebutuhan keamanan dan infrastruktur TI.
Partner teknologi perlu memahami arsitektur sistem, alur pengelolaan data, serta risiko keamanan yang dihadapi perusahaan. Dengan pemahaman tersebut, solusi yang direkomendasikan dapat disesuaikan dengan kondisi operasional dan kebutuhan bisnis. - Mendukung identifikasi risiko dan perencanaan implementasi.
Partner membantu mengevaluasi potensi ancaman, mengidentifikasi kelemahan kontrol akses, serta menentukan prioritas perlindungan data. Proses ini juga mencakup pemilihan solusi keamanan dan penyusunan tahapan implementasi agar lebih terarah. - Memastikan konfigurasi, integrasi, dan optimalisasi solusi.
Teknologi keamanan perlu dikonfigurasi sesuai kebijakan perusahaan dan diintegrasikan dengan sistem yang sudah digunakan. Partner teknologi dapat membantu memastikan setiap fitur berjalan efektif, termasuk pengelolaan hak akses, monitoring aktivitas, dan pencatatan audit. - Memberikan pendampingan teknis berkelanjutan.
Keamanan sistem membutuhkan pemantauan dan evaluasi secara rutin. Dukungan teknis diperlukan untuk menangani kendala, memperbarui konfigurasi, serta menyesuaikan sistem terhadap perkembangan ancaman keamanan.
Bekerja sama dengan Software House yang memiliki pengalaman dalam integrasi teknologi dan keamanan IT dapat membantu perusahaan menjalankan strategi perlindungan data secara lebih terstruktur. Partner yang tepat tidak hanya berperan dalam proses implementasi, tetapi juga menjadi pendukung jangka panjang dalam menjaga keandalan sistem, meningkatkan kontrol akses, dan memastikan keamanan data tetap sesuai dengan kebutuhan bisnis.
Mendukung Kebutuhan IT Security Perusahaan Bersama BTS.id
Sebagai perusahaan teknologi yang berpengalaman dalam pengembangan dan integrasi solusi digital, BTS.id hadir untuk membantu perusahaan memenuhi kebutuhan keamanan IT melalui pendekatan teknologi yang sesuai dengan kebutuhan bisnis.
Bagi perusahaan yang ingin meningkatkan keamanan database dan pengelolaan hak akses pengguna, implementasi solusi seperti HIWARE dari NETAND dapat menjadi salah satu pilihan.
Solusi ini mendukung pengelolaan hak akses, pemantauan aktivitas pengguna, serta perlindungan database dari potensi penyalahgunaan akses. Melalui dukungan dan konsultasi teknologi dari BTS.id, perusahaan dapat mengidentifikasi kebutuhan keamanan sistem, merencanakan implementasi solusi yang tepat, serta membangun pengelolaan data yang lebih terstruktur dan aman.
Sebagai Software House yang juga melayani kebutuhan teknologi perusahaan, BTS.id berkomitmen menghadirkan solusi yang disesuaikan dengan kebutuhan dan kesiapan infrastruktur setiap bisnis.
Keamanan data bukan sekadar kebutuhan teknis, melainkan investasi penting untuk menjaga keberlangsungan dan kepercayaan bisnis.
Konsultasikan kebutuhan IT Security perusahaan Anda bersama BTS.id sekarang!
Temukan bagaimana solusi HIWARE dapat membantu memperkuat kontrol akses, melindungi database, dan membangun sistem keamanan perusahaan yang lebih terintegrasi.
HIT US UP
BRIDGE TECHNOLOGY SERVICES
HIT US UP
BRIDGE TECHNOLOGY SERVICES
Your request has been sent, please wait for our reply
 1 years ago
 Software House Indonesia
Melihat kebutuhan bisnis saat ini, software house menjadi pihak ketiga yang paling dicari karena mereka mampu menyederhanakan aktivitas bisnis kepada pelanggan, mulai dari pengenalan produk hingga transaksi.
Apabila Anda saat ini berpikir untuk memanfaatkan teknologi ke dalam strategi bisnis atau layanan Anda, maka ada cukup banyak pilihan yang dapat Anda ambil untuk memenuhi kebutuhan tersebut. Mengembangkan aplikasi atau software adalah kebutuhan penting bagi bisnis di era digital seperti sekarang.
Bisnis dari berbagai sektor mulai mengadopsi teknologi ini untuk mempercepat proses operasional, meningkatkan pengalaman pelanggan, dan memperluas jangkauan pasar. Namun pengembangan webb app yang berkualitas memerlukan keahlian khusus, di sinilah peran software house menjadi sangat penting.
Ada cukup banyak alasan yang mampu meyakinkan Anda bahwa software house tidak hanya membantu dalam membuat software yang Anda inginkan, tetapi juga bisa meningkatkan pemahaman Anda tentang pemanfaatan IT supaya bisnis dan layanan Anda dapat bergerak ke arah yang lebih baik lagi.

Secara singkat software house adalah perusahaan jasa software development sesuai kebutuhan dan keinginan klien. Banyak sekali software house di Indonesia, jika perusahaan Anda sedang mencari software house terbaik maka Anda perlu mencermati secara detail, karena hal ini menyangkut sebuah perusahaan.
Beberapa kriteria untuk memilih software house di Indonesia adalah sebagai berikut:
- Cek Portofolio
Hal pertama Ketika Anda memutuskan menggunakan jasa software house adalah mempelajari portofolio software house tersebut. Biasanya dalam portofolio akan dirincikan detail informasi para klien yang sudah ditangani. Anda sebaiknya teliti dalam melihat pengerjaa klien sebelumnya, bagus atau tidak. Bahkan untuk hal sederhana sekalipun seperti sudah berapa tahun software house tersebut berjalan, apakah baru atau sudah berkembang lama. Hal tersebut perlu dipikirkan juga, karena dengan memiliki jam terbang tinggi biasanya software house sudah paham betul apa yang harus dikerjakan.
- Memahami Kebutuhan Bisnis Perusahaan Anda
Sebagai klien, Anda menginginkan partner yang mengerti tujuan bisnis perusahaan Anda, bukan hanya sekedar mampu membuat aplikasi. Software house yang baik akan bertanya mendalam soal proses bisnis perusahaan Anda, kemudian bisa memberi masukan strategis bukan hanya teknis, serta mampu menyederhanakan solusi bukan membuat masalah semakin rumit.
- Transparansi Waktu dan Biaya
Sebagai klien Anda wajib tahu kapan project selesai, kemudian apa saja yang termasuk dan tidak termasuk dalam biaya, serta bagaimana progres akan dikelola.
- Komunikasi yang Mudah dan Responsif serta Fleksibilitas dan Sikap Kolaboratif
Software house yang baik harus cepat dalam merespons, memiliki PIC yang bisa diajak diskusi secara
rutin, serta komunikatif soal progres, kendala, dan solusi.
Software house yang baik akan fleksibel jika ada revisi, tidak kaku dan bisa berdiskusi serta solutif jika
ada perubahan kebutuhan.
Mulai dari software development hingga pengembangan website, software house menjadi mitra utama untuk mewujudkan transformasi digital. Berikut adalah rekomendasi software house Indonesia terpercaya yang siap membantu Anda:
- PT Intersolusi Teknologi Asia (BTS.id)
BTS.id adalah perusahaan Teknologi Informasi dan Komunikasi dengan pola pikir memungkinkan yang telah melayani sejak tahun 2008. BTS.id berbasis di Bandung, layanan BTS.id menjangkau seluruh kota dan lokasi di seluruh negeri.
Perusahaan ini membawa dan mempromosikan kreativitas dan keuletan yang menghasilkan kekuatan yang kuat dan kreatif yang tergabung dalam sebuah pusat kekeluargaan.
Layanan yang ditawarkan BTS.id adalah:
a. Comprehensive IT Manage Services
b. IT Outsourcing Services
c. UI/UX Outsourcing
d. Web and Mobile Development
e. Cloud Integration
f. Business Intelligence, Big Data
Beberapa keunggulan utama BTS.id (PT Intersolusi Teknologi Asia) sebagai software house
terkemuka di Indonesia:
• Pengalaman Sejak 2008
Didirikan pada tahun 2008 dan berbasis di Bandung, BTS.id telah melayani berbagai klien di seluruh Indonesia bahkan merambah ke manca negara. Pengalaman panjang ini mencerminkan stabilitas dan kepercayaan dari berbagai sektor industri.
• Spesialisasi di Berbagai Sektor Industri
BTS.id memiliki keahlian dalam berbagai sektor seperti keuangan, kesehatan, ritel, logistik dan sumber daya alam. Pendekatan ini memungkinkan mereka untuk memahami kebutuhan spesifik setiap industri dan memberikan solusi yang tepat.
• Layanan Komprehensif
BTS.id menawarkan berbagai layanan teknologi, termasuk custom software development, integrasi cloud, pengembangan ERP, dan layanan outsourcing IT. Mereja juga menyediakan solusi berbasis AI untuk mendukung pertumbuhan bisnis klien.
• Pendekatan Kolaboratif dan Inovatif
Dengan filosofi “to-make-it-possible mindset”, BTS.id mengedepankan kreativitas dan ketekunan dalam setiap proyek.
• Reputasi dan Kepercayaan Klien
BTS.id telah menjadi pilihan bagi banyak perusahaan besar di Indonesia untuk custom software development. Reputasi ini dibangun melalui dedikasi mereka dalam memberikan layanan berkualitas tinggi dan solusi yang disesuaikan dengan kebutuhan bisnis.
- Slash (Denpasar)
Spesialisai software house Indonesia ini adalah custom software development, pengembangan aplikasi mobile dan solusi digital.
Keunggulannya adalah memiliki tim yang berpengalaman dengan pendekatan agile dan telah mengerjakan berbagai proyek internasional.
- Badr Interactive (Depok)
Spesialisasi software house Indonesia ini adalah custom software development, big data, pelatihan IT, QA dan infrastruktur.
Keunggulannya telah menyelesaikan lebih dari 350 proyek dan dikenal karena fokus pada dampak sosial melalui teknologi.
- Mitrais (Denpasar)
Spesialisasi software house Indonesia ini adalah software development, layanan IT, dan solusi teknologi informasi lainnya.
Keunggulannya adalah didirikan pada tahun 1991, Mitrais memiliki pengalaman lebih dari 30 tahun dan telah melayani lebih dari 700 klien global.
- GITS.id (Bandung)
Spesialisasi software house Indonesia ini adalah mobile software development, web, dan solusi enterprise.
Keunggulannya adalah berbasis di Bandung, GITS.ID dikenal dengan tim yang solid dan telah mengerjakan berbagai proyek untuk klien besar di Indonesia.
- Kulkul Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi digital lainnya.
Keunggulannya adalah menawarkan layanan pendekatan yang fleksibel dan telah bekerja dengan berbagai startup serta perusahaan besar
- Ice House (Jakarta)
Spesialisasi software house Indonesia ini adalah mobile software development dan solusi digital.
Keunggulannya adalah telah mengerjakan berbagai proyek inovatif dan memiliki tim yang
berpengalaman dalam teknologi terkini.
- Sagara Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi teknologi informasi.
Keunggulannya adalah menawarkan layanan end-to-end dengan fokus pada kualitas dan kepuasan klien.
- Lizard Global
Spesialisasi software house Indonesia ini adalah custom software development dan solusi digital.
Keunggulannya adalah dikenal dengan pendekatan yang berorientasi pada hasil dan telah mengerjakan berbagai proyek internasional.
- Agile Technica
Spesialisasi software house Indonesia ini adalah custom software development dengan pendekatan agile.
Keunggulannya adalah menawarkan solusi yang cepat dan efisien dengan tim yang berpengalaman dalam berbagai teknologi.

Di tengah pesatnya transformasi digital, industri software development di Indonesia menunjukkan pertumbuhan yang sangat menjanjikan. Mulai dari startup hingga perusahaan besar semuanya kini mengandalkan teknologi untuk bersaing dan bertahan.
Industri IT terus berkembang pesat, dan transformasi akan semakin masif dalam kurun waktu 5–10 tahun ke depan. Bukan lagi sekedar pendukung operasional, IT telah menjadi motor utama pertumbuhan bisnis dan inovasi lintas sektor.
Arah dan tren masa depan industri IT bisa dicermati sebagai berikut:
- Artificial Intelligence (AI) dan Machine Learning (ML)
AI akan digunakan secara lebih luas , bukan hanya untuk chatbot, tapi juga prediksi bisnis, pengambilan keputusan otomatis, dan personalisasi pengalaman pengguna. Di Indonesia mulai menyusul tren global, termasuk dalam adopsi AI di sektor keuangan, logistik, dan pemerintahan.
- Migrasi ke Cloud dan Edge Computing
-Cloud akan menjadi default infrastruktur perusahaan.
-Edge computing akan populer di sektor IoT (Internet of Things), pabrik pintar, dan layanan real-time.
- Keamanan Siber Jadi Prioritas
Ancaman cyber semakin canggih, maka permintaan terhadap solusi cybersecurity, audit sistem dan proteksi data terus meningkat. Profesi seperti cybersecurity analyst dan ethical hacker akan semakin dicari.
- Internet of Things (IoT) dan Smart Devices
Dari rumah pintar, kendaraan otonom hingga pabrik otomatis, IT akan berperan besar dalam mengintegrasi dan mengelola jutaan perangkat secara efisien dan aman.
- Blockchain dan Teknologi Desentralisasi
Blockchain dan teknologi desentralisasi tidak hanya terbatas pada kripto saja, tapi juga dalam supply chain, sertifikasi digital, dan identitas digital. Potensi terbesar ada pada sektor public, logistik dan perbankan.
- Otomatisasi dan Hyperautomation
Penggunaan RPA (Robotic Process Automation) akan semakin luas, terutama di HR, finance dan operasional untuk tercapainya efisiensi kerja. Kombinasi AI + RPA akan mengubah banyak peran administratif.
Menurut PwC (2023), teknologi seperti Artificial Intelligence (AI), Cloud, dan internet of things (IoT) memiliki potensi besar untuk mengubah cara bisnis beroperasi.
Teknologi-teknologi ini tidak hanya meningkatkan efisiensi operasional, tetapi juga membuka peluang baru untuk inovasi produk dan layanan.
Gartner (2023) menambahkan bahwa teknologi-teknologi ini akan menjadi pemandu dalam pengambilan keputusan bisnis di masa depan, membantu bisnis menavigasi tantangan dan memanfaatkan peluang yang ada.

Untuk memahami lebih dalam tentang potensi teknologi masa depan dalam bisnis, berikut adalah beberapa inovasi teknologi yang siap mengubah bisnis:
- Extended Reality (XR)
Extended Reality (XR) menggabungkan elemen dari realitas virtual (VR), realitas tertambah (AR), dan realitas campuran (MR) untuk menciptakan pengalaman digital yang imersif. Bisnis dapat memanfaatkan XR untuk berbagai keperluan, mulai dari pelatihan karyawan hingga presentasi produk yang interaktif. Dengan XR, pelanggan dapat mencoba produk secara virtual sebelum membeli, meningkatkan keterlibatan dan kepuasan mereka.
- Komputasi Kuantum
Komputasi kuantum akan berdampak pada kemampuan memproses data dalam jumlah besar dengan kecepatan tinggi. Beberapa contoh adalah optimalisasi logistik, simulasi molekul di farmasi dan deteksi penipuan di sektor finansial.
- Blockchain dan Web3
Blockchain dan web3 akan membuat transparansi serta kemanan data dan desentralisasi dalam transaksi bisnis. Contohnya ada pada supply chain traceability, smart contracts, sistem loyalitas berbasis token.
- Robotika Generasi Baru
Robotika generasi baru akan mengotomatisasi proses fisik di industri logistis, manufaktur bahkan layanan. Beberapa contohnya adalah robot pengantar di warehouse, robot pelayan di restoran.
- Platform No-Code/Low-Code
Siapapun dalam perusahaan akan mampu membuat aplikasi atau automasi tanpa keahlian coding.
Contohnya adalah automasi jalur kerja internal dan dashboard analitik kustom.
Seiring perkembangan teknologi, bisnis harus terus beradaptasi dan memperbaharui strategi mereka. Dengan mengadopsi teknologi terbaru, bisnis dapat meningkatkan efisiensi, mengurangi biaya operasional dan menyediakan layanan yang lebih baik kepada pelanggan. Penting juga bagi bisnis untuk memiliki sumber daya
manusia yang kompeten dan siap menghadapi tantangan baru.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id sebagai perusahaan yang mendorong transformasi digital hadir untuk memenuhi kebutuhan tersebut.
Kami memiliki cukup pengalaman dalam memimpin proyek untuk startup termasuk BAGOGO89, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang.b
Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
1 years ago
Software House Indonesia
Di tengah pesatnya transformasi digital, banyak perusahaan berlomba membangun produk teknologi demi menjawab tantangan bisnis. Dalam era digital ini, kolaborasi dengan software house telah menjadi kunci penting dalam menciptakan produk digital yang inovatif dan sukses di pasar. Kolaborasi ini tidak hanya memungkinkan pertukaran ide yang kreatif dan dinamis tetapi juga mengoptimalkan sumber daya dan keahlian teknis untuk menghasilkan solusi yang efektif dan efisien.
Tapi membangun produk digital bukanlah perkara instan. Dibutuhkan strategi, perencanaan matang, dan eksekusi yang solid. Disinilah peran software house menjadi sangat penting. Namun kolaborasi saja tidak menjamin hasil yang sukses. Ada beberapa rahasia penting yang bisa menjadi pembeda antara proyek yang berhasil dan proyek yang stagnan di tengah jalan.
Membangun produk digital selain coding, dibalik aplikasi yang intuitif dan sistem yang andal, ada proses panjang yang melibatkan strategi bisnis, user experience, hingga manajemen resiko teknis. Sayangnya banyak proyek digital gagal karena kurangnya keahlian, arah yang tidak jelas, atau keterbatasan sumber daya internal. Bekerja sama dengan software house bisa menjadi kunci sukses proyek digital Anda. Tidak hanya dari sisi teknis, tapi juga dari pendekatan strategis menyeluruh.
Beberapa alasannya adalah sebagai berikut:
- Akses ke Tim Ahli Tanpa Harus Bangun dari Nol
Software house Indonesia biasanya memiliki tim lengkap mulai dari developer, UI/UX designer, project manager hingga QA tester, yang sudah terbiasa menangani berbagai jenis proyek digital. Dengan begitu Anda tidak perlu repot membentuk tim internal dari awal atau menghabiskan waktu untuk rekrutmen yang memakan waktu dan biaya.
- Pengalaman Lintas Proyek = Insight yang Bernilai
Tim software house Indonesia sering kali sudah menangani proyek di berbagai industri. Ini memberi mereka pemahaman yang kaya terhadap berbagai model bisnis, user behavior, dan solusi teknis yang tepat sasaran. Mereka bisa membantu Anda melihat potensi resiko sejak awal dan menyarankan solusi yang terbukti efektif.
- Lebih Cepat Capai Produk Siap Pakai (MVP)
Ingin segera meluncurkan produk versi awal (Minimum Viable Product)? Software house yang berpengalaman tahu cara memprioritaskan fitur penting dan membangun produk yang layak pakai dalam waktu yang efisien. Ini artinya Anda bisa mulai validasi pasar lebih cepat, dan mempercepat siklus iterasi.
- Skalabilitas Tanpa Ribet
Setelah produk dirilis dan mulai digunakan banyak pengguna, kebutuhan teknis Anda akan meningkat. Dengan software house, Anda bisa dengan mudah menskalakan tim atau menambahkan fitur baru tanpa harus membangun semuanya sendiri.
- Fokus Pada Bisnis, Bukan Masalah Teknis
Bekerja sama dengan software house Indonesia memungkinkan Anda dan tim internal untuk tetap fokus pada aspek bisnis, pemasaran, pengembangan relasi dengan pelanggan, hingga strategi jangka panjang. Sementara itu, software house menangani hal-hal teknis dan memastikan produk berjalan stabil dan optimal.
- Kemitraan Jangka Panjang yang Menguntungkan
Bukan hanya sekedar vendor, software house yang tepat akan bertindak sebagai mitra. Mereka tumbuh bersama Anda, ikut merespons kebutuhan pasar, dan terus meningkatkan performa produk seiring waktu. Kolaborasi ini bisa menjadi aset jangka panjang yang sangat berharga bagi transformasi digital perusahaan Anda.
Kolaborasi dengan software house Indonesia bukanlah pengeluaran, melainkan investasi. Dengan pendekatan yang tepat, Anda bukan hanya menghemat waktu dan biaya, tapi juga mendapatkan produk digital yang siap bersaing di pasar.
Saat Anda memutuskan untuk mengembangkan produk digital seperti aplikasi, website atau sistem internal, memilih software house yang tepat bisa jadi keputusan krusial. Pilihan ini akan sangat mempengaruhi kualitas produk, waktu pengerjaan, bahkan keberhasilan proyek secara keseluruhan.

Bagaimana cara memastikan Anda memilih partner teknologi yang benar-benar tepat?
- Pahami kebutuhan dan Tujuan Anda Terlebih Dahulu
Apa tujuan bisnis dari proyek Anda? Apa masalah yang ingin diselesaikan? Apakah Anda butuh MVP, full product, atau integrasi sistem? Seberapa cepat proyek harus selesai? Mengetahui kebutuhan Anda akan memudahkan dalam menyaring software house yang benar-benar relevan.
- Lihat Portofolio: Relevansi Lebih Penting dari Kuantitas
Selain melihat pada banyaknya proyek yang pernah dikerjakan, fokuslah pada:
• Apakah mereka pernah menangani proyek serupa?
• Apakah mereka pernah menangani proyek serupa?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
Jika memungkinkan mintalah demo atau studi kasus. Dari sana Anda bisa menilai kualitas, kreativitas, dan pendekatan mereka terhadap solusi digital.
- Perhatikan Cara Mereka Berkomunikasi
Software house yang baik tidak hanya handal dalam segi teknis, tapi juga pandai mendengarkan dan menjelaskan. Poin-poin yang bisa Anda tanyakan adalah:
• Apakah mereka memahami kebutuhan bisnis Anda?
• Apakah mereka bisa menjelaskan hal teknis dengan Bahasa yang mudah dipahami?
• Apakah mereka responsive dan terbuka terhadap diskusi?
Karena komunikasi yang lancar akan sangat menentukan kenyamanan Anda selama proyek berjalan.
- Evaluasi Proses Kerja dan Pendekatan Proyek
Sebaiknya Anda mencari tahu, bagaimana mereka biasanya menjalankan proyek. Beberapa hal penting sebagai berikut:
• Apakah mereka menggunakan metode agile (sprint, iterasi)?
• Apakah ada project manager yang jadi contact point?
• Bagaimana cara mereka menangani revisi atau perubahan scope?
• Seberapa sering mereka memberikan update?
Proses kerja yang terstruktur akan membuat proyek Anda lebih aman dan terukur.
- Tinjau Kontrak dan Transparansi Biaya
Sebaiknya Anda meminta penjelasan sejak awal, untuk dapat memastikan hal-hal sebagai berikut:
• Ada proposal atau SOW (Statement of Work) yang jelas.
• Biaya dijelaskan secara transparan, baik secara fixed price maupun hourly
• Timeline, deliverables, dan ruang untuk revisi tertulis dengan rapi.
Karena kontrak yang baik melindungi kedua belah pihak, bukan hanya vendor.
Pilihlah software house yang bisa memahami bisnis Anda. Di luar kemampuan teknis, yang terpenting adalah memilih software house yang mengerti visi dan tujuan bisnis Anda. Mereka harus bisa berperan sebagai mitra yang membantu Anda mencapai hasil, bukan hanya menyelesaikan tugas semata.
Transformasi digital telah menjadi kata kunci dalam dunia bisnis modern. Proses ini melibatkan penggunaan teknologi digital untuk mengubah cara bisnis beroperasi dan memberikan nilai kepada pelanggan. Salah satu elemen penting transformasi digital adalah pengembangan perangkat lunak khusus atau custom software development.
Software development adalah proses membuat aplikasi atau sistem digital, mulai dari merancang, membangun, menguji, hingga memeliharanya. Tujuannya adalah menciptakan solusi teknologi yang bisa digunakan untuk memecahkan masalah atau meningkatkan efisiensi bisnis. Software development bisa dilakukan oleh tim internal perusahaan atau bekerja sama dengan software house sebagai mitra pengembang.
Transformasi bukan lagi pilihan, melainkan kebutuhan. Perusahaan dari berbagai sektor dituntut untuk bergerak cepat, adaptif, dan mampu menciptakan inovasi berbasis teknologi agar tetap relevan di pasar yang kompetitif.
Namun transformasi digital bukan hanya sekedar membeli sistem baru atau membuat aplikasi. Dibutuhkan pendekatan strategis, eksekusi teknis yang matang, dan adaptasi berkelanjutan. Disinilah peran software house menjadi sangat penting.
Berikut adalah beberapa peran penting software house Indonesia dalam transformasi digital:
- Pendorong Percepatan Transformasi Digital
Banyak perusahaan memiliki visi digital, tetapi terkendala sumber daya internal, keahlian teknis, atau bandwidth tim. Software house hadir sebagai mitra strategis yang mampu menerjemahkan kebutuhan bisnis menjadi solusi digital. Dapat membangun sistem dari nol atau mengintegrasikan teknologi baru serta dapat memberikan kecepatan eksekusi melalui tim ahli yang siap jalan. Dengan software house, perusahaan tidak perlu memulai dari nol atau menunggu tim internal siap.
- Solusi End to End: Dari Ide hingga Implementasi
Software house yang baik tidak hanya berfokus pada coding semata. Mereka mampu mendampingi proses transformasi digital dari awal hingga akhir, memvalidasi ide dan kebutuhan pengguna, desain UI/UX yang ramah pengguna, pengembangan dan pengujian sistem, maintenance, evaluasi dan memberikan dampak nyata.
- Inovasi Lebih Cepat Lewat Eksperimen Terukur
Salah satu kunci inovasi adalah kemampuan bereksperimen dengan cepat. Software house Indonesia memungkinkan perusahaan untuk membangun MVP (Minimum Viable Product) secara efisien, menerapkan pendekatan agile untuk iterasi cepat, mencoba solusi baru tanpa membebani tim internal. Dengan begitu, perusahaan bisa menguji ide lebih cepat dan menghindari kegagalan besar yang mahal.
- Adaptasi Teknologi Terbaru Tanpa Beban Belajar
Teknologi terus berkembang, AI, machine learning, cloud computing, blockchain, dan lainnya. Untuk perusahaan, mengikuti semua tren ini secara internal bisa jadi sulit. Software house biasanya sudah lebih dulu menguasai teknologi baru dan siap mengimplementasikannya sesuai konteks bisnis, Perusahaan pun bisa fokus pada core bisnis sambil terus berinovasi.
- Fleksibilitas dan Skalabilitas Tanpa Resiko Besar
Transformasi digital adalah perjalanan panjang, dan kebutuhan perusahaan bisa berubah sewaktuwaktu. Software house memberikan fleksibilitas seperti menyesuaikan kapasitas tim sesuai fase proyek, menambahkan fitur baru tanpa menambah struktur internal, mengurangi beban overhead dan resiko rekrutmen. Ini membuat inovasi jadi lebih scalable dan sustainable.
Transformasi digital dan inovasi bukanlah proses yang bersifat satu kali selesai, melainkan perjalanan panjang yang membutuhkan mitra strategis yang adaptif, visioner, dan eksekutor andal. Software house yang tepat tidak hanya menyelesaikan proyek. Mereka ikut tumbuh bersama Anda, memahami bisnis Anda, dan menjadi partner nyata dalam menciptakan inovasi yang berdampak. Bekerja sama dengan software house bisa menjadi langkah strategis dalam mempercepat transformasi digital perusahaan. Tapi seperti semua bentuk kolaborasi, pasti ada tantangan yang bisa muncul kapan saja, Apa saja tantangan yang kerap ditemui?

- Perbedaan ekspektasi antara Klien dan Vendor
Seringkali klien membayangkan hasil akhir yang berbeda dari apa yang dikembangkan oleh software house. Hal ini bisa terjadi karena ekspektasi tidak dijelaskan secara rinci di awal. Hal seperti ini bisa diatasi dengan memulai proyek dengan dokumen Scope of Work (SOW) yang jelas. Menggunakan prototype atau wireframe sejak awal untuk menyamakan persepsi. Kemudian melakukan review berkala di setiap milestone untuk memastikan keselarasan.
- Komunikasi yang Tidak Efektif
Kurangnya komunikasi atau miskomunikasi bisa menyebabkan keterlambatan, kesalahan teknis, bahkan frustasi di kedua pihak. Menjadwalkan pertemuan rutin (mingguan atau sprint-based) untuk evaluasi progress, kemudian menetapkan satu PIC dari masing-masing pihak agar komunikasi terarah, dapat menjadi cara untuk mengatasinya.
- Kurangnya Pemahaman Bisnis oleh Tim Teknis
Mengajak tim software house memahami latar belakang bisnis dan target pengguna, serta melibatkan mereka dalam diskusi strategi, bukan hanya urusan teknis, dan memilih partner yang terbiasa bekerja lintas industri dan berfikir strategis, bisa menjadi cara untuk mengatasi tantangan ini.
- Perubahan Scope Proyek (Scope Creep)
Terkadang klien ingin menambahkan fitur baru di tengah proyek. Jika tidak dikendalikan, hal ini bisa memperlambat pengerjaan dan pembengkakan biaya. Dengan menggunakan metode Agile, agar perubahan bisa dikelola dalam sprint, serta mendokumentasikan semua perubahan dan dampaknya terhadap timeline dan biaya, kemudian mendiskusikan prioritas, mana yang harus dikerjakan sekarang mana yang bisa ditunda, akan dapat mengatasi tantangan tersebut.
- Kekhawatiran Terhadap Kualitas dan Keamanan Produk
Sering sekali klien khawatir apakah software yang dibuat cukup aman, stabil, dan scalable. Untuk mengatasinya bisa dengan meminta software house menjelaskan standar kualitas, dan praktik keamanan mereka, kemudian memastikan ada proses QA testing dan code review dalam alur kerja mereka. Kemudian tanyakan apakah mereka menerapkan best practice seperti CI/CD. Backup, dan monitoring.
Semua kolaborasi pasti punya tantangan. Tapi dengan komunikasi terbuka, dokumentasi yang rapi dan sikap saling percaya, Anda bisa mengubah tantangan menjadi peluang untuk membangun produk digital yang lebih kuat dan relevan. Software house yang tepat bisa menjadi partner strategis dalam perjalanan digitalisasi bisnis Anda. Tapi seperti semua kemitraan, hasil terbaik hanya bisa tercapai bila ada kepercayaan, komunikasi terbuka, dan komitmen dua arah. Bukan hanya tentang apa yang mereka kerjakan, tapi bagaimana Anda membangun kerja sama yang saling menguatkan.
Keputusan strategis dalam software development harus disesuaikan dengan tujuan bisnis, anggaran, dan kebutuhan teknologi. Dengan strategi yang tepat, software development dapat berjalan lebih efisien, aman, dan scalable. Serangkaian pilihan yang terkait dengan seluruh proses software development ini, harus selaras dengan strategi bisnis perusahaan.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id memiliki cukup pengalaman dalam memimpin proyek untuk startup, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang. Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
21 days ago
Software House Indonesia
Memahami AI Development dalam Industri Asuransi Kendaraan
Perkembangan teknologi digital mendorong perusahaan asuransi kendaraan untuk terus meningkatkan efisiensi dan kualitas layanan di tengah kebutuhan nasabah yang semakin dinamis terutama dibagian proses inspeksi kendaraan.
Custom software yang dipadukan dengan AI akan berperan penting dalam bisnis asuransi kendaraan yang lebih adaptif, efisien dan akurat
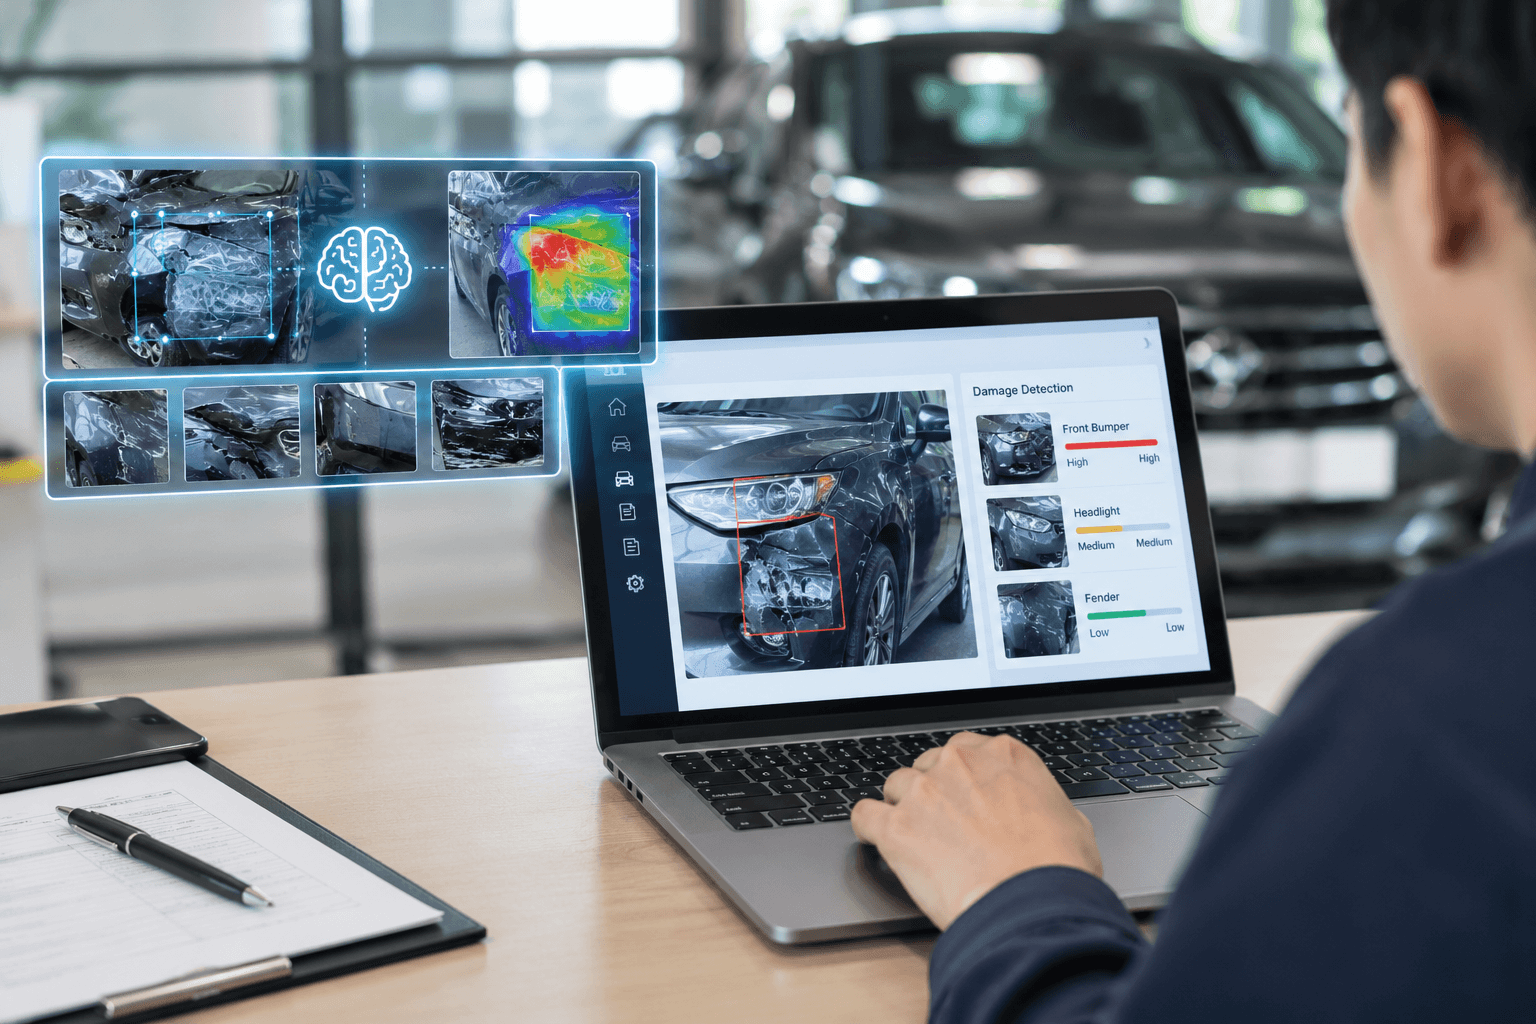
Berbeda dengan perangkat lunak konvensional yang bekerja berdasarkan aturan dan instruksi tetap, perangkat lunak berbasis AI mampu mempelajari pola dari data untuk menghasilkan prediksi atau rekomendasi. Dalam industri asuransi kendaraan, teknologi ini dapat membantu mempercepat pengajuan dan pemrosesan klaim, mulai dari memeriksa kelengkapan dokumen, menganalisis foto kerusakan kendaraan.
Agar penerapannya optimal, AI inspeksi kendaraan membutuhkan data berupa foto kendaraan, citra kerusakan, dan informasi kondisi komponen kendaraan. Dengan teknologi computer vision, AI dapat mengidentifikasi dan mengklasifikasikan kerusakan serta mendukung penilaian awal. Integrasi dengan sistem manajemen klaim memungkinkan hasil inspeksi digunakan dalam evaluasi klaim, sehingga mempercepat pemeriksaan, meningkatkan konsistensi penilaian, dan mengurangi ketergantungan pada inspeksi manual tanpa menggantikan verifikasi tenaga ahli.
Tantangan Inspeksi Kendaraan dalam Proses Klaim Asuransi
Inspeksi kendaraan merupakan tahap penting dalam proses klaim asuransi untuk memastikan jenis kerusakan, tingkat keparahan, dan estimasi biaya perbaikan sesuai dengan kondisi kendaraan yang sebenarnya. Namun, proses ini masih menghadapi sejumlah tantangan yang dapat memperlambat penyelesaian klaim dan mempengaruhi akurasi penilaian.
Beberapa tantangan yang sering dihadapi perusahaan asuransi kendaraan meliputi:
- Identifikasi kerusakan kendaraan: Kerusakan tersembunyi atau perbedaan kualitas foto inspeksi dapat menyulitkan petugas dalam mengidentifikasi seluruh bagian kendaraan yang terdampak.
- Ketidakkonsistenan penilaian: Perbedaan pengalaman dan standar penilaian antar inspektor dapat menghasilkan interpretasi tingkat keparahan kerusakan yang berbeda.
- Estimasi biaya perbaikan: Penentuan biaya membutuhkan analisis jenis kerusakan, harga suku cadang, tarif tenaga kerja, dan kebutuhan penggantian komponen agar estimasi lebih akurat.
- Pencatatan dan pengelolaan data: Proses manual dalam mencatat hasil inspeksi, menyimpan foto, dan memperbarui status klaim berisiko menimbulkan kesalahan data, duplikasi, serta keterlambatan pemrosesan.
- Kualitas dan kelengkapan foto inspeksi: Foto yang buram, pencahayaan yang kurang memadai, atau sudut pengambilan yang tidak mencakup seluruh area terdampak dapat membatasi kemampuan sistem dalam mengenali kerusakan. Kondisi ini dapat menyebabkan hasil analisis kurang lengkap dan membutuhkan pengambilan foto ulang.
Melalui custom software, perusahaan dapat membangun sistem inspeksi dan manajemen klaim yang terintegrasi sesuai kebutuhan operasional.
Sementara itu, AI memungkinkan analisis foto kendaraan, klasifikasi kerusakan, dan dukungan estimasi biaya perbaikan secara lebih konsisten. Kombinasi keduanya dapat membantu meningkatkan efisiensi inspeksi, dengan tetap melibatkan tenaga ahli untuk memvalidasi hasil analisis dan keputusan klaim.
Cara Kerja AI dalam Mendeteksi Kerusakan Kendaraan
Teknologi AI Inspeksi Kendaraan memanfaatkan computer vision untuk menganalisis foto kendaraan dan mengenali tanda-tanda kerusakan secara otomatis.
Melalui proses AI, sistem dilatih untuk mengidentifikasi lokasi kerusakan, seperti penyok pada body, goresan, retakan pada kaca, atau kerusakan pada bumper, sekaligus mengklasifikasikan jenis kerusakan berdasarkan pola visual yang ditemukan.
Model AI juga dapat memperkirakan tingkat keparahan kerusakan berdasarkan karakteristik visual, seperti ukuran, luas, dan kedalaman kerusakan yang dapat diamati. Kemampuan ini bergantung pada kualitas data pelatihan yang mencakup berbagai jenis kendaraan dan kondisi kerusakan. Data tersebut perlu melalui proses anotasi, yaitu pemberian label pada foto berdasarkan lokasi, jenis, dan tingkat keparahan kerusakan agar model dapat belajar secara terarah.
Sebelum diterapkan, model AI harus diuji menggunakan data yang terpisah dari data pelatihan untuk mengevaluasi akurasi deteksi, ketepatan klasifikasi, dan konsistensi hasilnya. Pengujian juga perlu mencakup variasi pencahayaan, sudut pengambilan gambar, dan kualitas foto.
Meski demikian, AI memiliki keterbatasan dalam mendeteksi kerusakan tersembunyi atau komponen internal yang tidak terlihat dari luar.
Karena itu, pemeriksaan fisik oleh tenaga ahli tetap diperlukan untuk memvalidasi hasil analisis. Dengan dukungan Software House Indonesia yang berpengalaman, perusahaan asuransi dapat mengintegrasikan teknologi ini ke dalam sistem klaim agar proses inspeksi lebih efisien dan terukur.
Fitur Utama Aplikasi Inspeksi Kendaraan Berbasis AI
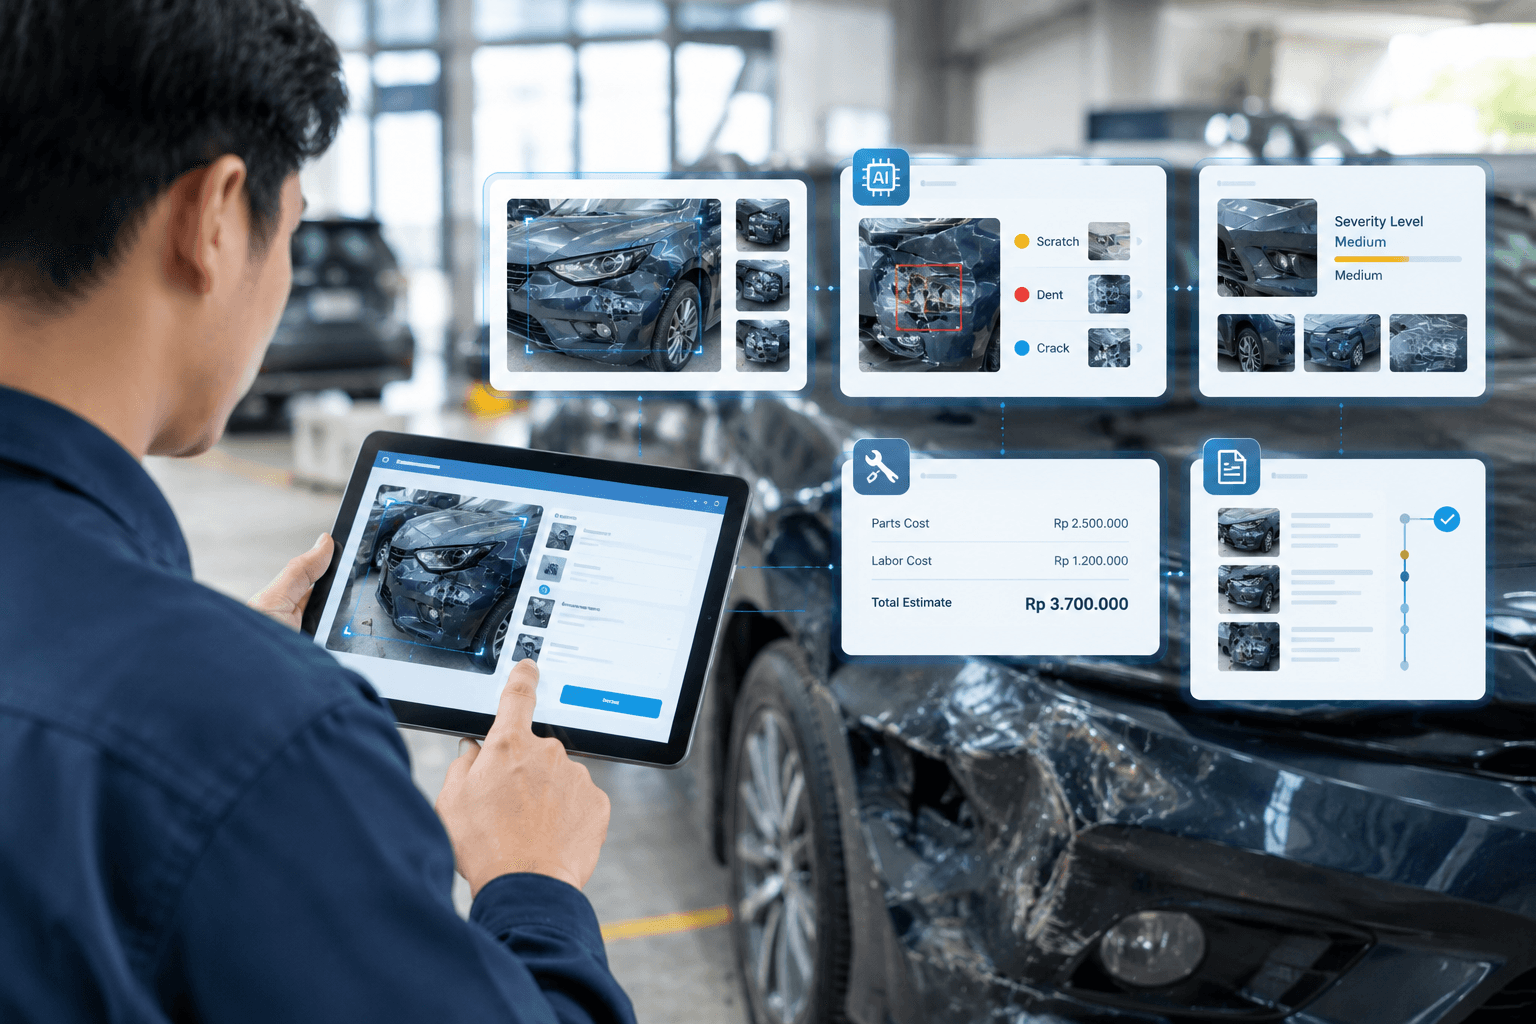
Aplikasi inspeksi kendaraan berbasis AI dirancang untuk membantu perusahaan asuransi mempercepat pemeriksaan, meningkatkan konsistensi penilaian, dan mengelola data klaim secara terintegrasi.
Aplikasi dapat dilengkapi dengan berbagai fitur utama berikut:
- Formulir Inspeksi Kendaraan Digital: Memudahkan inspector mencatat identitas kendaraan, nomor polis, kondisi kendaraan, serta mengunggah foto kerusakan langsung ke sistem.
- Deteksi dan Klasifikasi Kerusakan Berbasis AI: Fitur AI Inspeksi Kendaraan menganalisis foto untuk mengenali lokasi dan jenis kerusakan, seperti goresan, penyok, atau retakan.
- Penilaian Tingkat Keparahan Kerusakan: Membantu mengelompokkan kerusakan berdasarkan karakteristik visual agar proses penilaian lebih konsisten, dengan hasil yang tetap perlu divalidasi.
- Estimasi Biaya Perbaikan Kendaraan: Menghasilkan perkiraan biaya berdasarkan jenis kerusakan, harga suku cadang, dan tarif tenaga kerja yang tersedia dalam sistem.
- Laporan Inspeksi Digital dan Riwayat Aktivitas: Menyimpan hasil pemeriksaan, dokumentasi foto, perubahan status, serta catatan aktivitas untuk memudahkan pelacakan dan audit.
Penerapan AI inspeksi kendaraan dapat membantu perusahaan asuransi menekan biaya operasional, mempercepat proses evaluasi klaim, dan meningkatkan produktivitas tim inspeksi. Dengan dukungan Software House Indonesia yang berpengalaman, perusahaan dapat mengoptimalkan manfaat tersebut melalui solusi yang terintegrasi, sehingga proses bisnis menjadi lebih efisien dan kualitas layanan kepada nasabah meningkat.
Manfaat Bisnis dan Metrik Keberhasilan Penerapan AI
Penerapan AI dalam inspeksi kendaraan memberikan manfaat bisnis bagi perusahaan asuransi, terutama dalam mempercepat proses klaim, meningkatkan konsistensi penilaian, dan mengoptimalkan efisiensi operasional.
Untuk memastikan penerapannya memberikan hasil nyata, perusahaan perlu mengukur manfaat tersebut melalui sejumlah indikator kinerja atau Key Performance Indicators (KPI).
Beberapa manfaat dan metrik keberhasilan yang dapat digunakan meliputi:
- Mempercepat waktu penyelesaian inspeksi kendaraan: AI membantu menganalisis foto dan mengidentifikasi kerusakan secara otomatis. Keberhasilannya dapat diukur melalui rata-rata waktu inspeksi sebelum dan sesudah penerapan AI.
- Meningkatkan konsistensi penilaian kerusakan: Analisis berbasis model AI membantu mengurangi perbedaan penilaian antar inspektor. Metriknya mencakup tingkat kesesuaian hasil AI dengan penilaian ahli serta konsistensi klasifikasi kerusakan.
- Menyederhanakan pekerjaan administratif: Otomatisasi pencatatan, pembuatan laporan, dan pembaruan status klaim dapat mengurangi pekerjaan manual. Efisiensinya diukur melalui waktu administrasi per klaim dan jumlah kesalahan pencatatan.
- Meningkatkan kemudahan penelusuran data inspeksi: Penyimpanan laporan, foto, dan riwayat aktivitas dalam sistem terpusat memudahkan pencarian informasi untuk evaluasi maupun audit.
Indikatornya meliputi waktu pencarian data dan kelengkapan dokumentasi inspeksi. - Mengukur kinerja model AI dan efisiensi operasional: Perusahaan perlu memantau akurasi deteksi, precision, recall, serta tingkat kesalahan klasifikasi untuk mengevaluasi kualitas model. Dari sisi bisnis, biaya pemrosesan per klaim, produktivitas inspector, dan tingkat klaim yang memerlukan pemeriksaan ulang dapat digunakan untuk mengukur efisiensi.
Pengukuran KPI secara berkala membantu perusahaan mengetahui apakah penerapan AI benar-benar meningkatkan kinerja inspeksi dan memberikan nilai bisnis.
Hasil evaluasi tersebut juga menjadi dasar untuk menyempurnakan model AI, memperbaiki alur kerja, dan menentukan pengembangan sistem selanjutnya.
Hal yang Perlu Dipertimbangkan dalam Implementasi AI untuk Inspeksi Kendaraan
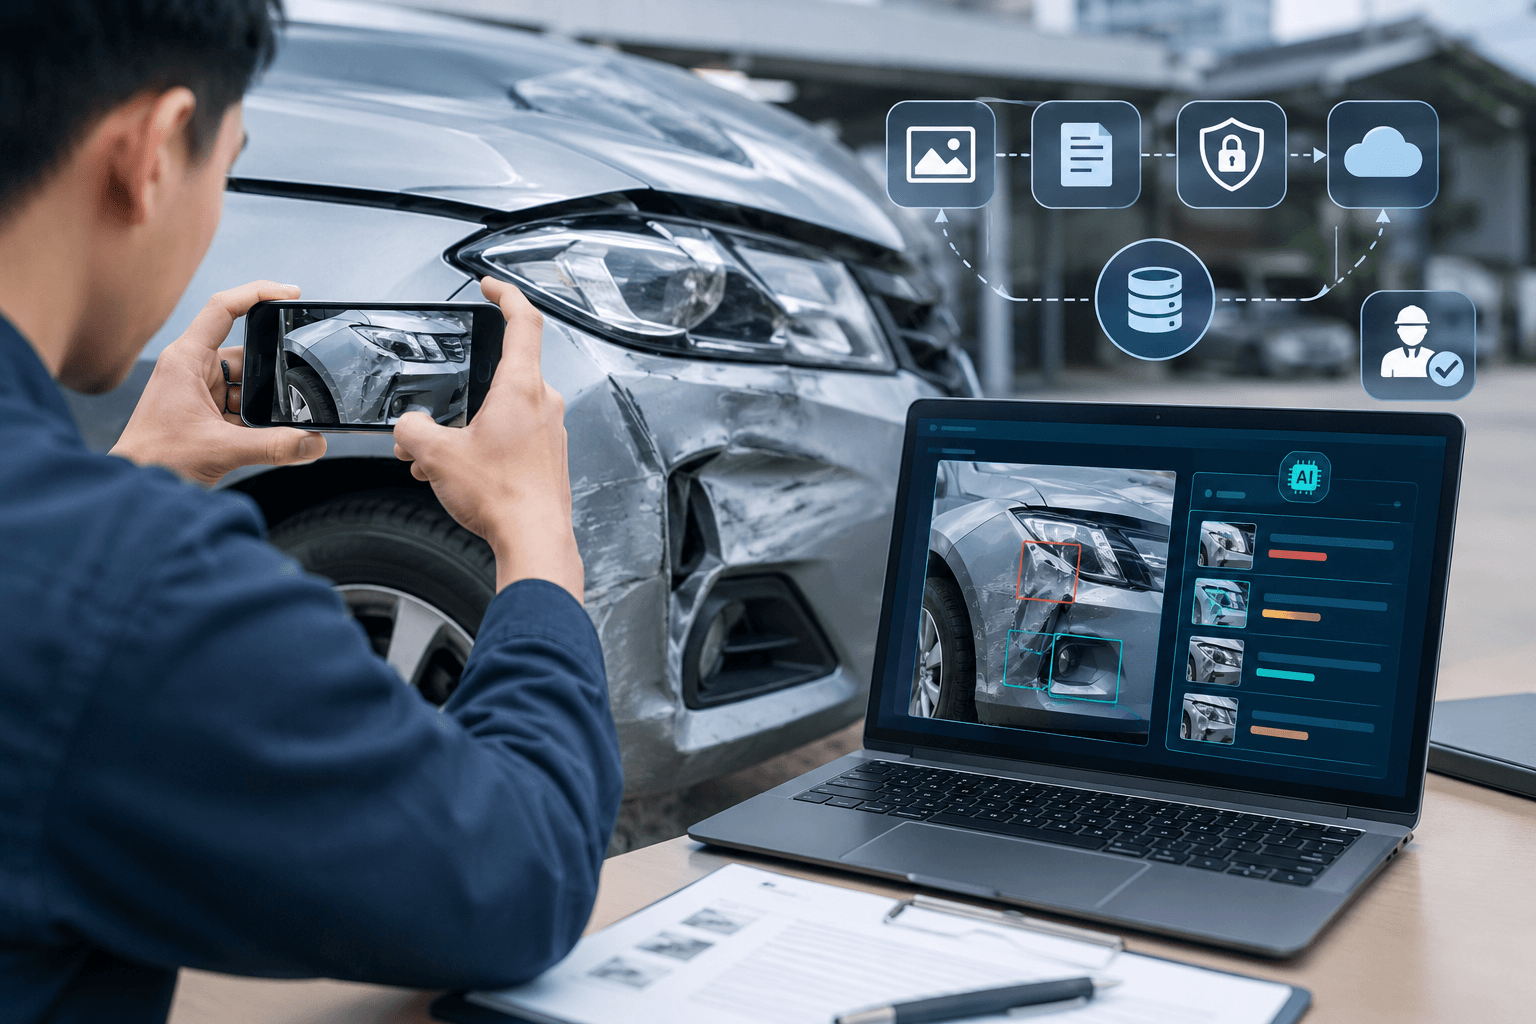
Implementasi AI untuk inspeksi kendaraan membutuhkan data foto, riwayat klaim, dan hasil pemeriksaan yang berkualitas agar sistem mampu mengenali berbagai jenis kerusakan secara akurat.
Dalam proses AI Development, model perlu diuji dan dievaluasi secara berkala untuk memastikan kinerjanya tetap optimal seiring bertambahnya data dan perubahan kebutuhan bisnis.
Integrasi dengan sistem polis dan manajemen klaim juga penting agar data dapat mengalir secara efisien tanpa duplikasi.
Selain itu, perusahaan perlu menerapkan perlindungan data, pengaturan hak akses, dan tata kelola informasi yang baik. Hasil analisis AI tetap harus diawasi inspector, terutama untuk kasus dengan foto yang kurang jelas atau kerusakan yang membutuhkan pemeriksaan fisik.
Melalui Custom Software Development, aplikasi dapat disesuaikan dengan alur kerja dan kebutuhan perusahaan asuransi. Karena itu, memilih Software House Indonesia yang berpengalaman dapat membantu perusahaan membangun sistem AI Inspeksi Kendaraan yang terintegrasi, aman, dan mudah dikembangkan.
Mewujudkan Implementasi AI yang Sesuai dengan Kebutuhan Bisnis
Implementasi AI Development yang efektif perlu disesuaikan dengan kebutuhan dan alur kerja klaim asuransi, mulai dari pengajuan hingga validasi hasil inspeksi.
Melalui Custom Software Development, perusahaan dapat membangun fitur AI Inspeksi Kendaraan untuk mendeteksi kerusakan, membantu estimasi biaya perbaikan, dan menyusun laporan digital. Integrasi dengan sistem klaim serta data bisnis yang sudah digunakan juga penting agar proses operasional berjalan lebih efisien dan terhubung.
Agar dapat digunakan dalam jangka panjang, solusi AI perlu dirancang dengan memperhatikan keamanan data, skalabilitas, dan pemeliharaan berkelanjutan.
Karena itu, memilih Software House yang memahami kebutuhan bisnis dan memiliki pengalaman dalam integrasi sistem menjadi langkah penting untuk mewujudkan solusi AI yang relevan, andal, dan mampu mendukung perkembangan perusahaan asuransi.
Ingin membangun aplikasi inspeksi kendaraan berbasis AI yang sesuai dengan kebutuhan perusahaan asuransi Anda?
Kami BTS.id salah satu software house bandung terkemuka, siap membantu melalui Custom Software
Development dan AI Development, mulai dari pengembangan fitur deteksi kerusakan, estimasi biaya perbaikan, hingga integrasi dengan sistem klaim yang sudah digunakan.
Konsultasikan kebutuhan bisnis Anda bersama BTS.id untuk merancang solusi digital yang tepat, terukur, dan siap mendukung efisiensi operasional perusahaan.
a month ago
Software House Indonesia
Mengapa Bisnis Enterprise Perlu Memilih AI Chatbot dengan Tepat?
AI chatbot dapat membantu bisnis enterprise meningkatkan efisiensi pelayanan, mempercepat respons, dan menangani kebutuhan pelanggan dalam skala besar. Namun, pemilihannya perlu disesuaikan dengan kompleksitas bisnis, keamanan data, integrasi sistem, dan kebutuhan pengembangan jangka panjang.
Untuk memenuhi kebutuhan tersebut, perusahaan dapat memilih antara AI chatbot custom yang dikembangkan sesuai kebutuhan bisnis atau platform siap pakai yang menawarkan implementasi lebih cepat.
Platform siap pakai lebih cepat diterapkan, sedangkan chatbot custom dapat disesuaikan dengan proses dan sistem perusahaan. Chatbot untuk enterprise juga idealnya mampu terintegrasi dengan CRM, ERP, knowledge base, dan kanal layanan lainnya.
Dalam penerapannya, chatbot menjadi bagian dari Solusi AI untuk perusahaan besar yang mendukung Otomatisasi layanan pelanggan sekaligus Transformasi digital. Karena itu, penerapannya perlu menjadi bagian dari Strategi AI perusahaan agar teknologi yang digunakan benar-benar mendukung tujuan bisnis dan dapat dikembangkan sesuai kebutuhan di masa depan.
Memahami AI Chatbot untuk Enterprise
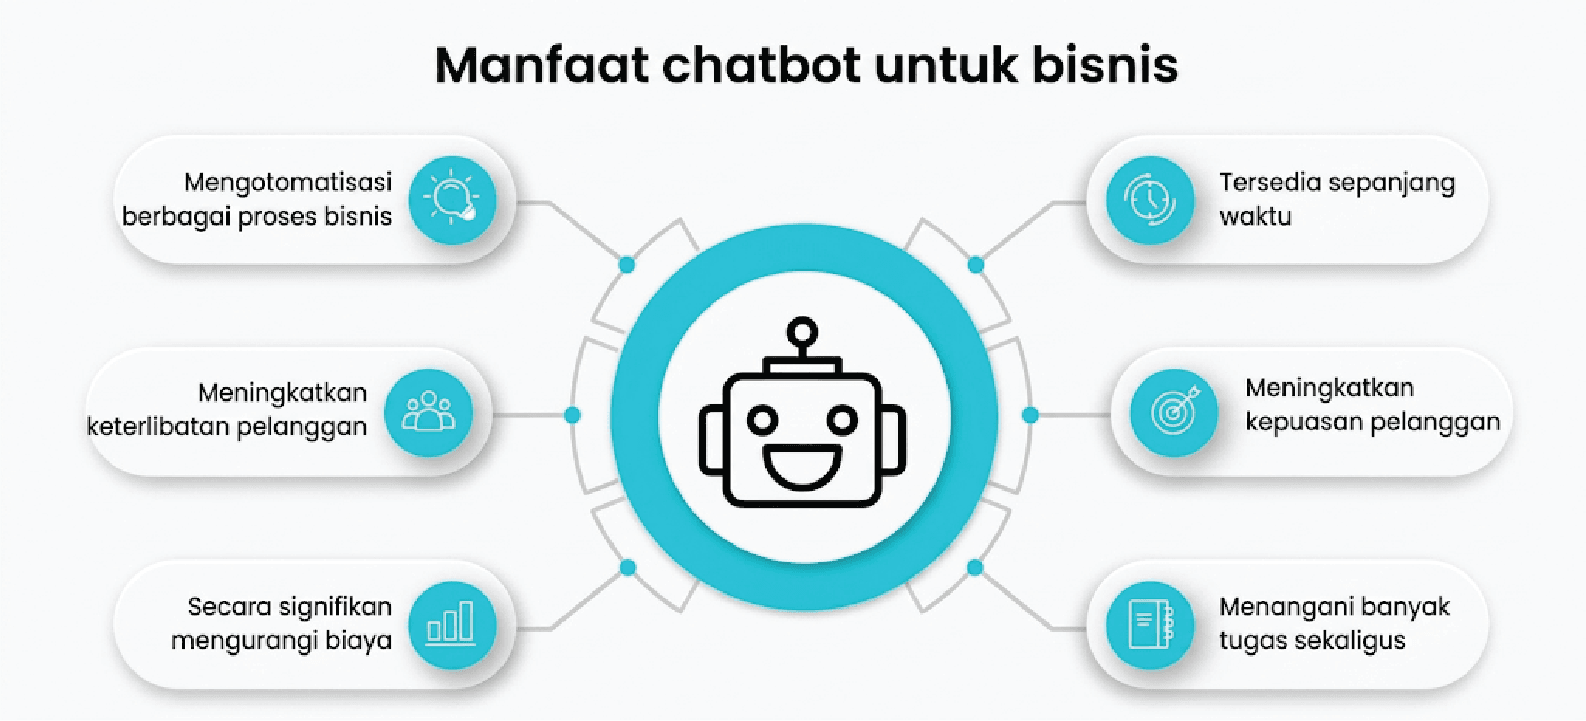
AI chatbot untuk enterprise adalah solusi berbasis kecerdasan buatan yang dirancang untuk membantu perusahaan menangani komunikasi, layanan pelanggan, pencarian informasi, hingga proses bisnis secara otomatis. Berbeda dari chatbot sederhana, solusi enterprise perlu mampu menangani skala penggunaan besar, keamanan data, integrasi sistem, dan kebutuhan bisnis yang kompleks.
Secara umum, cara kerja AI chatbot melibatkan pemrosesan pertanyaan pengguna, pemahaman konteks, pencarian informasi yang relevan, kemudian menghasilkan respons yang sesuai. Dalam proses tersebut, knowledge base pada AI chatbot berperan sebagai sumber informasi agar jawaban yang diberikan tetap relevan dan sesuai dengan pengetahuan perusahaan.
Dalam bisnis, AI chatbot dapat berperan dalam customer service, sales, internal support, maupun akses informasi bagi karyawan. Integrasi AI chatbot dengan sistem bisnis seperti CRM, ERP, database, dan aplikasi internal memungkinkan chatbot tidak hanya memberikan jawaban, tetapi juga membantu menjalankan proses tertentu.
Beberapa hal yang perlu diperhatikan dalam penerapan AI chatbot meliputi keamanan dan privasi data, akurasi informasi, kualitas knowledge base, integrasi sistem, kemampuan eskalasi ke human agent, serta monitoring performa. Berdasarkan kebutuhan, jenis AI chatbot untuk kebutuhan enterprise dapat berupa chatbot FAQ, customer service chatbot, internal assistant, hingga chatbot berbasis generative AI yang mampu memahami konteks percakapan secara lebih fleksibel.
AI Chatbot Custom vs Platform Siap Pakai
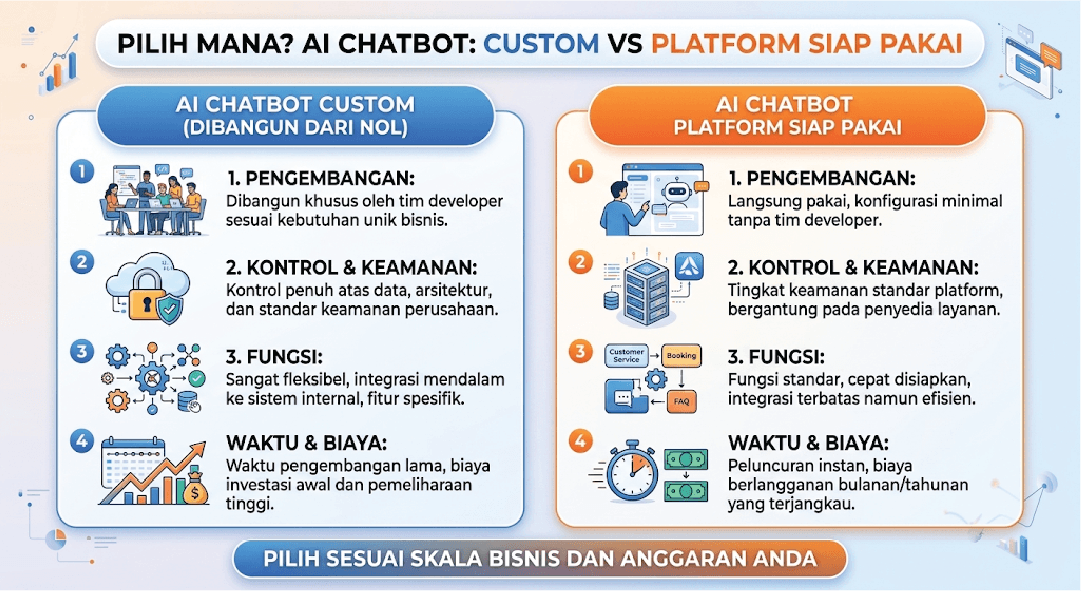
Dalam memilih AI Chatbot Custom vs Platform Siap Pakai, perusahaan enterprise perlu mempertimbangkan kebutuhan bisnis, kompleksitas sistem, keamanan, hingga biaya jangka panjang.
Perbandingan keduanya dapat dilihat dari beberapa aspek berikut:
No | Aspek Perbandingan | AI Chatbot Custom | Platform Siap Pakai |
1 | Fleksibilitas Fitur dan Kebutuhan Bisnis | Dapat dirancang sesuai proses, kebutuhan, dan karakteristik bisnis perusahaan. | Menggunakan fitur yang tersedia sehingga lebih cepat digunakan, tetapi pilihan kustomisasinya lebih terbatas. |
2 | Kustomisasi AI dan Knowledge Base | Memungkinkan penyesuaian AI, knowledge base, alur percakapan, dan respons sesuai kebutuhan perusahaan. | Kustomisasi knowledge base dan kemampuan AI bergantung pada fitur yang disediakan platform. |
3 | Integrasi dengan Sistem Internal | Lebih fleksibel untuk diintegrasikan dengan CRM, ERP, database, dan aplikasi internal perusahaan. | Integrasi tersedia melalui konektor atau API yang didukung platform. |
4 | Kontrol Data dan Keamanan | Memberikan kontrol lebih besar terhadap pengelolaan data, akses, dan penerapan standar keamanan perusahaan. | Pengelolaan data dan keamanan mengikuti arsitektur serta kebijakan penyedia platform. |
5 | Skalabilitas Solusi | Dapat dikembangkan mengikuti pertumbuhan pengguna, volume data, dan kebutuhan bisnis. | Skalabilitas bergantung pada kapasitas, paket, dan kemampuan platform yang digunakan. |
6 | Waktu dan Kompleksitas Implementasi | Membutuhkan analisis, pengembangan, integrasi, dan pengujian sehingga waktu implementasi relatif lebih panjang. | Lebih cepat diterapkan karena fitur utama sudah tersedia dan umumnya hanya membutuhkan konfigurasi. |
7 | Biaya dan Maintenance | Membutuhkan investasi awal dan biaya maintenance yang lebih besar, tetapi pengembangan dapat disesuaikan dengan kebutuhan perusahaan | Umumnya menggunakan biaya berlangganan atau berdasarkan penggunaan, dengan maintenance platform ditangani penyedia. |
Pada akhirnya, tidak ada satu pilihan yang paling tepat untuk semua perusahaan. AI chatbot custom lebih sesuai bagi enterprise dengan kebutuhan kompleks dan memerlukan kontrol serta fleksibilitas tinggi, sedangkan platform siap pakai dapat menjadi pilihan ketika perusahaan mengutamakan implementasi yang cepat dan praktis. Keputusan sebaiknya disesuaikan dengan kebutuhan bisnis, kesiapan teknologi, dan strategi pengembangan AI perusahaan dalam jangka panjang.
Integrasi dengan Ekosistem Teknologi Enterprise
Integrasi menjadi bagian penting dalam penerapan AI Chatbot di lingkungan enterprise karena chatbot perlu terhubung dengan berbagai sistem dan sumber data perusahaan. Chatbot custom memungkinkan integrasi dirancang sesuai arsitektur teknologi perusahaan, termasuk mekanisme pertukaran data, alur kerja, dan kontrol akses antar sistem
Beberapa bentuk integrasi yang umum diterapkan meliputi:
- CRM, ERP, dan Ticketing System: Chatbot dapat mengambil data pelanggan, informasi transaksi, maupun membuat dan memperbarui tiket layanan secara otomatis.
- Core Banking dan HRIS: Pada sektor perbankan maupun internal perusahaan, chatbot dapat terhubung dengan sistem transaksi atau data karyawan sesuai hak akses yang ditetapkan.
- API Enterprise dan Middleware: API menjadi penghubung antara chatbot dengan berbagai aplikasi, sedangkan middleware membantu mengatur komunikasi dan pertukaran data antar sistem.
- Integrasi Omnichannel: Satu layanan chatbot dapat dihadirkan melalui WhatsApp, web chat, mobile app, dan email sehingga pengalaman pengguna tetap konsisten di berbagai kanal.
- Arsitektur Microservices: Chatbot dapat ditempatkan sebagai layanan yang terintegrasi dengan microservices lain sehingga pengembangan dan skalabilitas sistem lebih fleksibel.
- Legacy Systems Integration: Sistem lama tetap dapat dimanfaatkan melalui API, middleware, atau integration layer tanpa harus mengganti seluruh infrastruktur yang sudah berjalan.
Integrasi yang dirancang dengan baik membuat Solusi AI Enterprise tidak berdiri sendiri, tetapi menjadi bagian dari ekosistem teknologi perusahaan. Untuk kebutuhan integrasi yang kompleks, Software House Indonesia dapat membantu merancang arsitektur, pengembangan, hingga implementasi solusi secara menyeluruh, termasuk dukungan dari Software House Bandung untuk pengembangan dan integrasi sistem enterprise.
Pengalaman Pengguna (CX) dan Kualitas Percakapan
Kualitas percakapan menjadi faktor penting dalam keberhasilan chatbot enterprise karena pengguna mengharapkan pelayanan yang cepat, akurat, dan terasa natural. Penerapan Natural language processing (NLP) dalam bahasa Indonesia membantu chatbot memahami bahasa sehari-hari, konteks pertanyaan, serta variasi cara pengguna menyampaikan kebutuhan.
Beberapa aspek yang perlu diperhatikan meliputi:
- Personalisasi percakapan: Respons dapat disesuaikan berdasarkan profil, riwayat interaksi, maupun kebutuhan pengguna.
- Conversational AI: Memungkinkan chatbot memahami konteks dan merespons percakapan secara lebih fleksibel.
- Dialog yang natural: Alur komunikasi dirancang agar tidak terasa kaku atau seperti sekadar mengikuti menu otomatis.
- Tingkat akurasi jawaban chatbot: Perlu dijaga melalui knowledge base yang berkualitas, data yang relevan, serta evaluasi dan monitoring secara berkala.
- Pengelolaan intent dan entity: Chatbot perlu mengenali tujuan pengguna serta informasi penting dalam pertanyaan agar dapat memberikan respons yang tepat.
- Fallback ke agen manusia: Jika chatbot tidak memahami permintaan atau menghadapi kasus kompleks, percakapan dapat dialihkan kepada agen.
- Hybrid chatbot (AI + live agent): Menggabungkan otomatisasi AI dengan dukungan manusia sehingga kebutuhan sederhana dapat ditangani otomatis, sementara kasus yang membutuhkan penilaian lebih lanjut tetap ditangani oleh agen.
Dengan pendekatan tersebut, chatbot tidak hanya berfungsi sebagai alat otomatisasi, tetapi juga dapat meningkatkan Customer Experience (CX) melalui interaksi yang lebih cepat, relevan, dan konsisten.
Kapan Bisnis Enterprise Membutuhkan AI Chatbot Custom?
AI chatbot custom mulai dibutuhkan ketika perusahaan memiliki proses bisnis yang kompleks dan tidak dapat sepenuhnya ditangani oleh fitur chatbot standar. Solusi yang dikembangkan secara khusus dapat menyesuaikan alur kerja, aturan bisnis, serta kebutuhan layanan yang berbeda di setiap perusahaan.
Kebutuhan ini juga muncul ketika chatbot harus terhubung dengan berbagai sistem internal, seperti CRM, ERP, database, atau aplikasi perusahaan lainnya. Selain integrasi, perusahaan dapat membutuhkan fitur dan alur percakapan khusus yang tidak tersedia pada platform siap pakai.
Dari sisi pengelolaan informasi, solusi custom memberikan kontrol lebih besar terhadap data dan knowledge yang digunakan chatbot. Hal ini penting bagi perusahaan yang memiliki kebutuhan security dan compliance tertentu, terutama ketika chatbot menangani data pelanggan, karyawan, transaksi, atau informasi bisnis yang bersifat sensitif.
AI chatbot custom juga tepat bagi perusahaan yang memiliki rencana pengembangan AI dalam jangka panjang. Solusi dapat dikembangkan secara bertahap mengikuti perubahan proses bisnis, kebutuhan pengguna, integrasi teknologi baru, serta target transformasi digital perusahaan.
Kapan Platform AI Chatbot Siap Pakai Lebih Relevan?
Platform AI chatbot siap pakai lebih relevan bagi perusahaan yang membutuhkan solusi chatbot dengan cepat tanpa melalui proses pengembangan yang kompleks. Pilihan ini cocok untuk kebutuhan layanan yang relatif sederhana, seperti menjawab pertanyaan umum, memberikan informasi produk, atau membantu pelanggan melalui proses dasar.
Platform siap pakai juga dapat menjadi pilihan bagi perusahaan yang ingin memulai AI dalam skala kecil sebelum mengembangkannya lebih luas. Jika chatbot tidak membutuhkan banyak integrasi dengan sistem internal, implementasinya dapat dilakukan lebih sederhana dan cepat.
Pilihan ini semakin sesuai ketika perusahaan memiliki resource pengembangan terbatas dan tidak ingin membangun serta memelihara sistem dari awal. Fitur yang sudah tersedia membuat proses konfigurasi dan penggunaan lebih mudah, sehingga perusahaan dapat mengadopsi teknologi AI dengan investasi waktu dan sumber daya yang relatif lebih ringan.
Bagaimana Menentukan Pendekatan yang Tepat?
Memilih pendekatan AI chatbot untuk enterprise perlu dilakukan berdasarkan kebutuhan nyata perusahaan, bukan hanya fitur teknologi.
Beberapa langkah berikut dapat membantu menentukan solusi yang paling sesuai:
- Menentukan Tujuan dan Use Case
Tentukan masalah yang ingin diselesaikan, seperti otomatisasi customer service, internal support, atau akses informasi. - Memahami Kebutuhan Bisnis dan Pengguna
Identifikasi proses bisnis, karakteristik pengguna, serta jenis layanan yang membutuhkan dukungan chatbot. - Menilai Kesiapan Teknologi dan Data
Periksa kesiapan infrastruktur, sistem yang akan diintegrasikan, kualitas data, serta knowledge base yang tersedia. - Menyesuaikan Sumber Daya yang Tersedia
Pertimbangkan kemampuan tim, anggaran, waktu implementasi, serta resource untuk maintenance dan pengembangan. - Mempertimbangkan Kebutuhan Jangka Panjang
Pastikan solusi dapat dikembangkan mengikuti pertumbuhan bisnis, kebutuhan integrasi, dan strategi AI perusahaan. - Menentukan Prioritas Implementasi
Mulai dari use case yang memiliki dampak bisnis paling jelas dan dapat memberikan manfaat dalam waktu relatif cepat. - Menetapkan Kriteria Pemilihan Solusi
Tentukan kriteria seperti fleksibilitas, keamanan, integrasi, skalabilitas, kemudahan penggunaan, biaya, dan dukungan teknis sebelum memilih solusi.
Dengan pendekatan tersebut, perusahaan dapat menentukan apakah membutuhkan solusi custom atau platform siap pakai berdasarkan kebutuhan, kesiapan, dan tujuan bisnis secara lebih objektif.
Tahapan Pengembangan AI Chatbot Custom untuk Enterprise
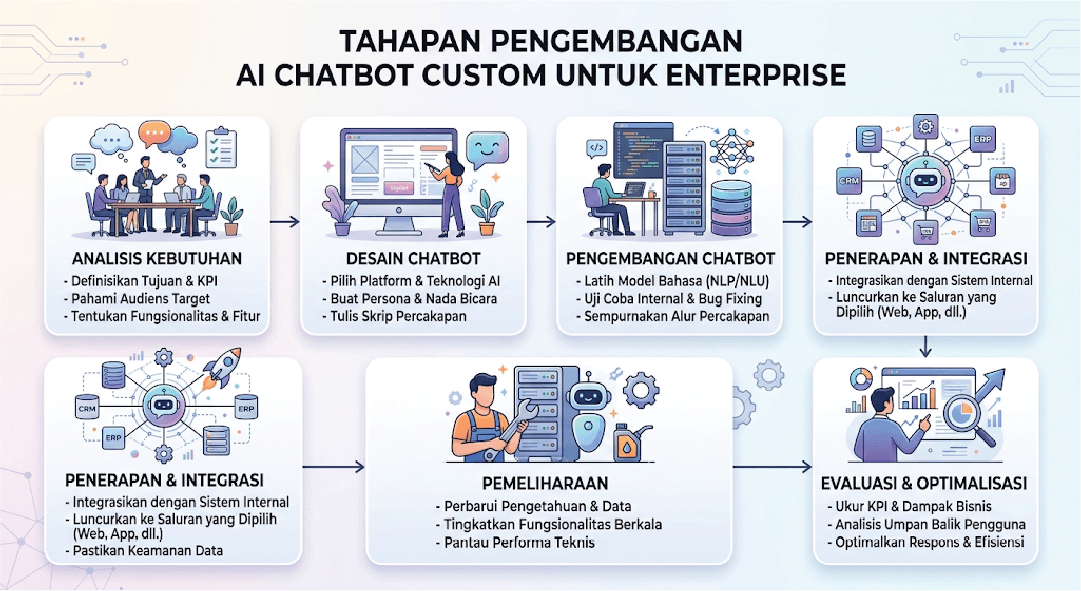
Pengembangan AI chatbot custom untuk enterprise perlu dilakukan secara terstruktur agar solusi yang dihasilkan sesuai kebutuhan bisnis, aman, akurat, dan siap digunakan dalam skala besar.
Tahapannya meliputi:
- Analisis Kebutuhan dan Use Case
Identifikasi tujuan bisnis, kebutuhan pengguna, proses yang ingin diotomatisasi, serta use case prioritas yang akan ditangani chatbot. - Perancangan Arsitektur Chatbot
Rancang arsitektur yang mencakup komponen AI, knowledge base, database, API, keamanan, serta alur komunikasi dengan sistem lainnya. - Pemilihan Model AI dan Teknologi Pendukung
Pilih model AI, NLP, framework, database, serta teknologi pendukung berdasarkan kebutuhan, kompleksitas, keamanan, dan skala penggunaan. - Integrasi dengan API dan Sistem Internal
Hubungkan chatbot dengan CRM, ERP, database, aplikasi internal, maupun sistem lainnya agar dapat mengakses dan memproses informasi yang dibutuhkan. - Pengelolaan Knowledge dan Data
Siapkan, strukturkan, dan kelola data serta knowledge base agar chatbot memiliki sumber informasi yang relevan, akurat, dan mudah diperbarui. - Testing Performa, Keamanan, dan Akurasi
Lakukan pengujian terhadap kualitas jawaban, kemampuan memahami intent, performa sistem, keamanan data, serta stabilitas chatbot dalam berbagai skenario. - Deployment, Monitoring, dan Maintenance
Setelah siap digunakan, chatbot di-deploy ke lingkungan produksi dan dipantau secara berkala.
Maintenance dilakukan untuk memperbaiki performa, memperbarui knowledge, serta menyesuaikan solusi dengan kebutuhan bisnis yang berkembang.
Dengan tahapan yang terencana, pengembangan chatbot tidak berhenti pada pembuatan fitur percakapan saja, tetapi menghasilkan solusi yang dapat terintegrasi dengan ekosistem teknologi enterprise. Pendekatan ini membantu perusahaan membangun chatbot yang lebih akurat, aman, scalable, dan mampu memberikan manfaat bisnis dalam jangka panjang.
Memilih Partner untuk Pengembangan AI Chatbot Enterprise
Memilih partner untuk pengembangan AI chatbot enterprise perlu mempertimbangkan kemampuan teknis sekaligus pemahaman terhadap kebutuhan bisnis. Partner yang tepat tidak hanya membangun chatbot, tetapi mampu memahami use case, proses bisnis, serta tujuan perusahaan agar solusi yang dikembangkan benar-benar memberikan dampak.
Beberapa kemampuan penting yang perlu dimiliki partner meliputi:
- Memahami Kebutuhan dan Use Case Bisnis
Mengidentifikasi kebutuhan, masalah, serta use case prioritas agar chatbot dikembangkan berdasarkan tujuan bisnis yang jelas. - Merancang Solusi Sesuai Kebutuhan Enterprise
Menyusun arsitektur, fitur, dan teknologi yang sesuai dengan skala, kompleksitas, serta kebutuhan perusahaan. - Mengintegrasikan Chatbot dengan Sistem Internal
Memastikan chatbot dapat terhubung dengan CRM, ERP, database, API, dan sistem internal lainnya secara aman dan optimal. - Menjaga Security dan Kualitas Chatbot
Menerapkan keamanan data sekaligus melakukan testing untuk memastikan akurasi, performa, dan keandalan chatbot. - Menyiapkan Arsitektur yang Scalable
Membangun fondasi teknologi yang dapat mengikuti pertumbuhan pengguna, data, serta kebutuhan bisnis di masa depan. - Mendukung Maintenance dan Pengembangan AI
Memberikan dukungan setelah implementasi, termasuk monitoring, maintenance, peningkatan knowledge, dan pengembangan fitur AI secara berkelanjutan.
Bekerja sama dengan software house dapat menjadi pilihan bagi perusahaan yang membutuhkan partner teknologi dengan kemampuan pengembangan dan integrasi sistem enterprise.
Sebelum memilih partner, perusahaan sebaiknya menilai pengalaman, kemampuan teknis, pendekatan pengembangan, serta dukungan jangka panjang yang ditawarkan.
Jika perusahaan sedang mencari Software House Bandung untuk membangun solusi AI chatbot enterprise yang sesuai kebutuhan, konsultasikan kebutuhan AI chatbot enterprise bersama kami BTS.id.
BTS.id siap membantu mulai dari analisis kebutuhan, perancangan solusi, pengembangan, integrasi, hingga maintenance dan pengembangan AI secara berkelanjutan.
Ingin mengetahui pendekatan AI chatbot yang paling sesuai untuk kebutuhan enterprise? Konsultasikan rencana dan kebutuhan bisnis Anda bersama kami BTS.id untuk menemukan solusi yang tepat, terukur, dan siap dikembangkan seiring pertumbuhan perusahaan.
1 months ago
Software House Indonesia
Apa yang Dimaksud dengan AI Development untuk Enterprise?
AI Development merupakan proses merancang, membangun, mengintegrasikan, dan mengembangkan aplikasi atau sistem berbasis kecerdasan buatan (AI) untuk menjalankan fungsi tertentu secara lebih otomatis, cerdas, dan adaptif.
Dalam konteks transformasi digital enterprise, AI Development berperan dalam membantu perusahaan mengoptimalkan proses bisnis, mengolah data dalam jumlah besar, hingga mendukung pengambilan keputusan.
Kebutuhan software enterprise juga semakin berkembang sehingga perusahaan membutuhkan sistem yang tidak hanya mampu menjalankan fungsi dasar, tetapi dapat beradaptasi terhadap perubahan kebutuhan bisnis
dan perilaku pengguna.
AI dapat diterapkan dalam pengembangan software enterprise melalui berbagai fungsi, seperti otomatisasi proses, analisis data, prediksi, personalisasi layanan, hingga integrasi dengan sistem yang sudah digunakan perusahaan.
Agar dapat memberikan manfaat secara berkelanjutan, solusi AI yang dikembangkan perlu memiliki kemampuan scalable, sehingga dapat mengikuti pertumbuhan volume data dan kebutuhan pengguna, sekaligus terintegrasi dengan ekosistem teknologi perusahaan.
Mengapa AI Development Semakin Penting bagi Enterprise di 2027?
Memasuki 2027, kebutuhan perusahaan terhadap AI Development semakin berkaitan dengan perubahan ekspektasi pengguna dan tuntutan bisnis yang bergerak cepat.
Pengguna mengharapkan pelayanan yang lebih cepat, personal, dan responsif, sehingga perusahaan membutuhkan teknologi yang mampu menyesuaikan layanan berdasarkan data dan kebutuhan secara lebih dinamis.
Penerapan AI Enterprise juga semakin penting karena dapat membantu perusahaan mengotomatisasi berbagai workflow dan proses bisnis yang sebelumnya membutuhkan banyak pekerjaan manual. Otomasi tersebut dapat digunakan untuk menangani tugas berulang, memproses informasi, sehingga mendukung alur kerja antar bagian agar berjalan lebih efektif.
Selain otomatisasi, data menjadi salah satu aset penting dalam menentukan arah bisnis. Teknologi AI dapat membantu perusahaan mengolah dan menganalisis data dalam jumlah besar sehingga informasi yang dihasilkan dapat menjadi dasar pengambilan keputusan yang lebih cepat dan terukur.
Dari sisi operasional, penerapan teknologi AI juga dapat membantu mengurangi pekerjaan manual, mempercepat proses, serta mengoptimalkan penggunaan sumber daya. Sementara itu, Software Enterprise perlu dirancang lebih scalable agar mampu mengikuti pertumbuhan jumlah pengguna, data, transaksi, maupun kompleksitas kebutuhan bisnis tanpa menghambat performa sistem.
Tren AI Development yang Mengubah Software Enterprise
Perkembangan kecerdasan buatan terus mendorong perubahan dalam cara software enterprise dirancang, dikembangkan, dan digunakan. Beberapa tren AI Development yang semakin relevan bagi perusahaan meliputi:
- Agentic AI
Agentic AI memungkinkan sistem AI menjalankan tugas secara lebih mandiri dengan memahami tujuan, menyusun langkah, menggunakan berbagai tools, dan melakukan tindakan berdasarkan konteks yang tersedia. Teknologi ini dapat membantu mengotomatisasi proses bisnis yang membutuhkan beberapa tahapan sekaligus. - Multi-Agent Systems
Multi-Agent Systems melibatkan beberapa agen AI yang memiliki fungsi berbeda dan dapat berkoordinasi untuk menyelesaikan suatu pekerjaan. Pendekatan ini memungkinkan proses yang kompleks dibagi menjadi beberapa tugas spesifik sehingga dapat ditangani secara lebih terstruktur. - Small & Task-Specific Models
Model AI berukuran lebih kecil yang dirancang untuk tugas tertentu semakin banyak digunakan karena dapat menawarkan efisiensi dari sisi biaya, kebutuhan komputasi, dan kecepatan pemrosesan. Model
seperti ini dapat disesuaikan dengan kebutuhan dan lingkungan operasional perusahaan. - AI-Native Software
AI-Native Software dirancang dengan kemampuan AI sebagai bagian inti dari arsitektur dan pengalaman pengguna, bukan sekadar fitur tambahan. Pendekatan ini memungkinkan software memanfaatkan AI sejak awal untuk memberikan layanan yang lebih adaptif dan otomatis. - AI-Assisted Development
AI-Assisted Development memanfaatkan AI untuk membantu developer dalam berbagai tahapan pengembangan software, seperti menghasilkan kode, menemukan potensi kesalahan, membuat dokumentasi, hingga membantu proses pengujian. Penggunaan AI dapat mempercepat pekerjaan developer sekaligus mendukung produktivitas tim. - Multimodal AI
Multimodal AI mampu memahami dan memproses lebih dari satu jenis data, seperti teks, gambar, suara, maupun video. Dalam lingkungan enterprise, kemampuan ini dapat digunakan untuk membangun aplikasi yang mampu memahami informasi dari berbagai sumber secara lebih menyeluruh. - RAG & Enterprise Knowledge
Retrieval-Augmented Generation (RAG) memungkinkan AI mengambil informasi yang relevan dari sumber data tertentu sebelum menghasilkan respons. Dalam enterprise, pendekatan ini dapat dimanfaatkan untuk menghubungkan AI dengan knowledge base, dokumen internal, prosedur, dan sumber informasi perusahaan sehingga respons lebih relevan dengan konteks bisnis. - AI Governance
Semakin luas penggunaan AI membuat perusahaan membutuhkan tata kelola yang jelas terkait keamanan data, privasi, akses, transparansi, akurasi, serta penggunaan AI yang bertanggung jawab. AI Governance membantu perusahaan menetapkan aturan dan kontrol agar penerapan AI tetap sesuai dengan kebutuhan bisnis dan regulasi yang berlaku.
Berbagai tren tersebut menunjukkan bahwa AI tidak lagi hanya menjadi fitur tambahan dalam software, tetapi mulai menjadi bagian penting dari arsitektur, proses pengembangan, dan operasional software enterprise.
Dengan memilih pendekatan AI yang sesuai dengan kebutuhan bisnis, perusahaan dapat membangun sistem yang lebih adaptif, efisien, dan siap mengikuti perkembangan kebutuhan pengguna serta teknologi di masa mendatang.
Bagaimana AI Mengubah Software Development di Enterprise
Perkembangan Artificial Intelligence (AI) membawa perubahan dalam cara perusahaan enterprise merancang, mengembangkan, menguji, dan mengelola software. AI tidak lagi sekadar menjadi fitur tambahan dalam aplikasi, tetapi mulai diterapkan dalam berbagai tahapan software development, mulai dari perencanaan, coding, integrasi sistem, hingga quality assurance dan keamanan.
Karena itu, software house Indonesia perlu memahami bagaimana AI dapat diterapkan secara tepat tanpa mengabaikan kebutuhan bisnis dan sistem yang sudah berjalan.
Perubahan tersebut dapat terlihat pada beberapa aspek utama dalam proses pengembangan software enterprise, mulai dari perancangan arsitektur hingga pengawasan terhadap penggunaan AI, di antaranya:
- AI & Software Architecture
AI mendorong perubahan pada arsitektur software agar sistem mampu menangani model AI, data dalam jumlah besar, pemrosesan real-time, serta kebutuhan komputasi yang berbeda. Arsitektur yang tepat perlu mempertimbangkan skalabilitas, performa, integrasi, dan pengelolaan model sejak tahap perancangan. - AI & Existing Systems
Penerapan AI tidak selalu berarti mengganti seluruh sistem yang sudah digunakan. AI Development dapat diintegrasikan secara bertahap dengan aplikasi dan sistem existing sehingga perusahaan tetap dapat memanfaatkan investasi teknologi sebelumnya sekaligus menambahkan kemampuan baru. - API & Data Integration
AI Enterprise membutuhkan akses terhadap data dan layanan dari berbagai sumber agar dapat bekerja secara optimal. API dan integrasi data memungkinkan model AI terhubung dengan database, aplikasi internal, layanan eksternal, maupun sistem enterprise lainnya secara terstruktur dan terkontrol. - AI-Assisted Development
AI dapat membantu developer dalam berbagai aktivitas, mulai dari menghasilkan potongan kode, memahami kode yang sudah ada, membuat dokumentasi, hingga membantu menemukan potensi bug.
Peran AI dalam proses development lebih tepat digunakan sebagai pendukung produktivitas, sementara keputusan teknis tetap memerlukan validasi developer. - AI-Powered Testing & QA
AI dapat dimanfaatkan dalam proses testing dan Quality Assurance untuk membantu membuat test case, menganalisis hasil pengujian, menemukan pola error, serta mengidentifikasi potensi masalah berdasarkan data pengujian. Pendekatan ini dapat membantu tim QA melakukan pengujian dengan cakupan yang lebih luas dan efisien. - Security & Human Oversight
Penggunaan AI dalam enterprise juga perlu memperhatikan keamanan data, kontrol akses, privasi, dan risiko keluaran model yang tidak akurat. Human oversight tetap diperlukan untuk memvalidasi hasil AI, menentukan keputusan penting, serta memastikan sistem digunakan sesuai kebijakan dan kebutuhan bisnis.
Dengan perubahan tersebut, pengembangan Software Enterprise menjadi proses yang semakin terintegrasi antara AI, data, sistem existing, dan keahlian manusia. Penerapan AI yang direncanakan dengan baik dapat membantu perusahaan mengembangkan software yang lebih adaptif tanpa mengesampingkan aspek keamanan, kualitas, dan kontrol manusia.
Tantangan dan Risiko Implementasi AI di Enterprise
Penerapan AI di lingkungan enterprise menawarkan berbagai peluang untuk meningkatkan efisiensi dan kemampuan software, tetapi proses implementasinya juga memiliki sejumlah tantangan. Software House yang menjadi technology partner perlu memahami kondisi teknologi, data, keamanan, serta kesiapan sumber daya manusia agar implementasi AI dapat berjalan sesuai kebutuhan bisnis.
Beberapa tantangan utama yang perlu diperhatikan perusahaan dalam menerapkan AI antara lain:
- Legacy System
Banyak perusahaan masih menggunakan sistem lama yang telah berjalan selama bertahun-tahun.
Sistem tersebut belum tentu dirancang untuk mendukung teknologi AI sehingga proses integrasi dapat membutuhkan penyesuaian arsitektur, middleware, atau komponen tertentu tanpa mengganggu operasional yang sudah berjalan. - Kualitas dan Akses Data
AI Development sangat bergantung pada ketersediaan data yang relevan, akurat, dan terstruktur. Data yang tersebar, tidak konsisten, tidak lengkap, atau sulit diakses dapat mempengaruhi kualitas hasil AI.
Karena itu, perusahaan perlu memiliki pengelolaan data yang baik sebelum dan selama implementasi. - Integrasi Antar-Sistem
AI Enterprise sering kali harus terhubung dengan berbagai aplikasi, database, API, dan layanan yang digunakan perusahaan. Perbedaan teknologi, format data, serta protokol komunikasi dapat membuat proses integrasi menjadi lebih kompleks dan membutuhkan perencanaan yang matang. - Security dan Privacy
Penggunaan AI melibatkan pemrosesan data yang berpotensi bersifat sensitif atau rahasia. Perusahaan perlu memperhatikan kontrol akses, perlindungan data, keamanan API, serta kebijakan penggunaan data untuk mengurangi risiko kebocoran informasi dan penggunaan data yang tidak sesuai. - Infrastruktur
Implementasi AI dapat membutuhkan kapasitas komputasi, penyimpanan, jaringan, dan sistem monitoring yang lebih besar dibandingkan aplikasi konvensional. Infrastruktur perlu disiapkan agar mampu mendukung kebutuhan pemrosesan AI sekaligus tetap scalable ketika penggunaan dan volume data meningkat. - AI Talent dan Technical Expertise
Implementasi AI membutuhkan tenaga profesional yang memahami pengembangan software, data, machine learning, integrasi sistem, hingga keamanan. Keterbatasan AI talent dan technical expertise dapat menjadi hambatan dalam membangun, mengintegrasikan, serta memelihara solusi AI secara berkelanjutan.
Tantangan tersebut menunjukkan bahwa penerapan AI bukan hanya persoalan memilih model atau teknologi, tetapi juga membutuhkan kesiapan ekosistem teknologi dan sumber daya manusia. Dengan perencanaan yang matang, perusahaan dapat mengintegrasikan AI secara bertahap sambil tetap menjaga kualitas Software Enterprise, keamanan data, dan keberlangsungan sistem yang sudah digunakan.
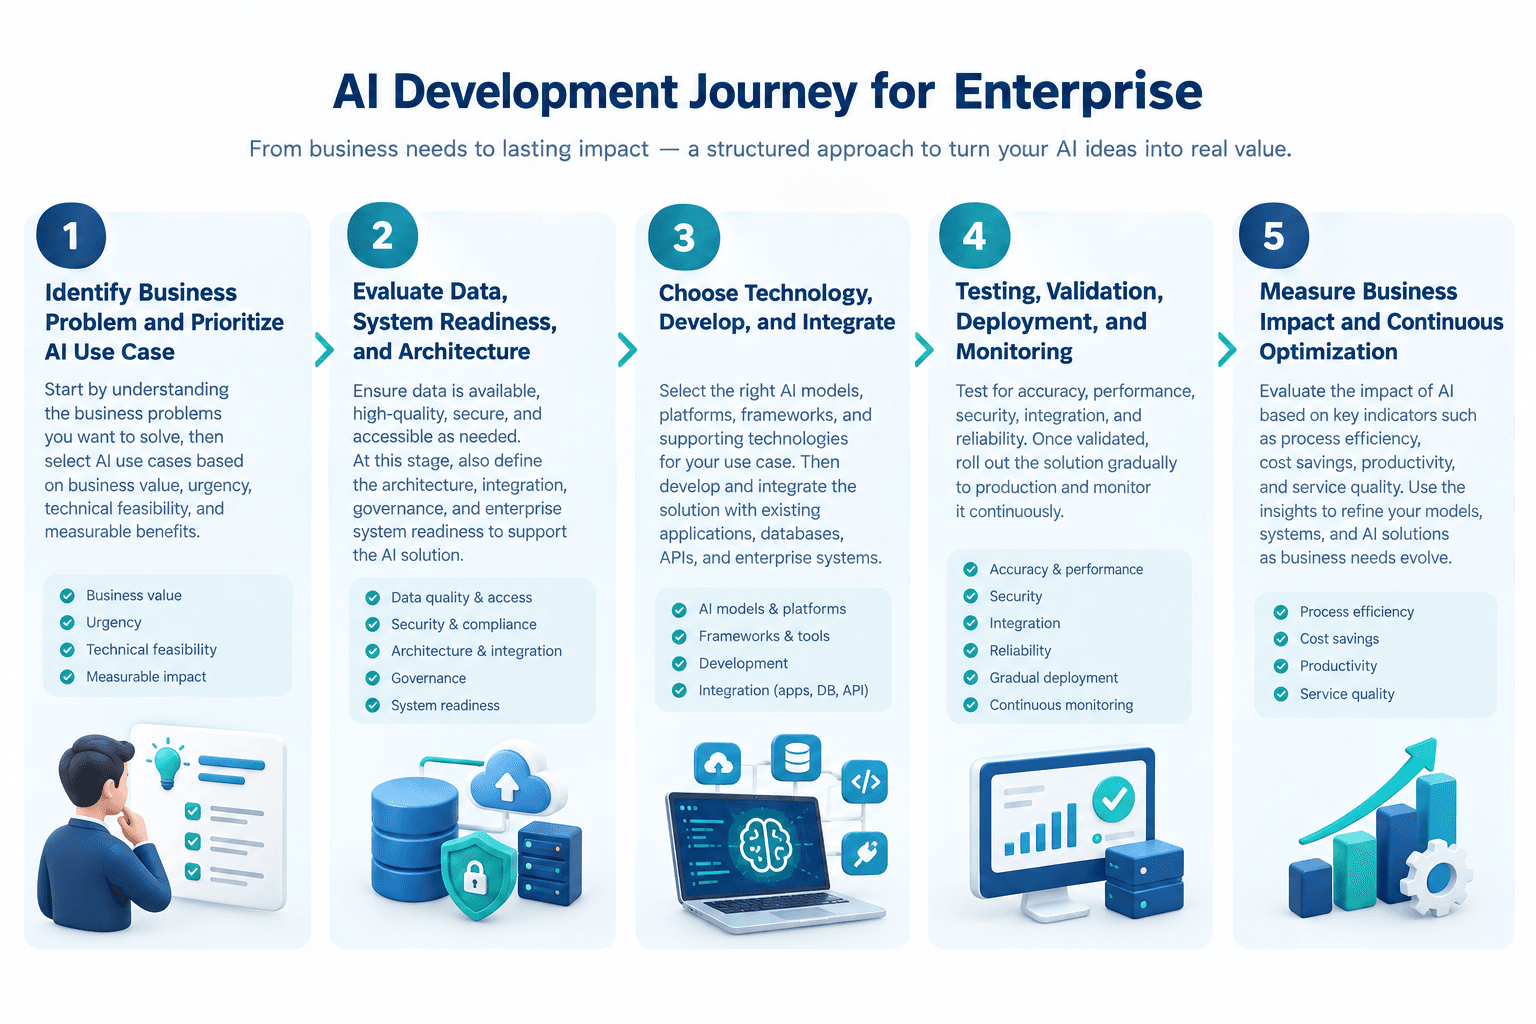
Strategi Implementasi AI Development di Enterprise
Implementasi AI Development di lingkungan enterprise perlu dilakukan secara terencana agar teknologi yang diterapkan benar-benar menjawab kebutuhan bisnis. Strategi yang tepat membantu perusahaan mengurangi risiko implementasi, memastikan kesiapan teknologi, serta mengukur manfaat AI secara berkelanjutan.
Beberapa tahapan yang dapat dilakukan meliputi:
- Identifikasi Business Problem dan Prioritas AI Use Case
Mulai dengan memahami masalah bisnis yang ingin diselesaikan, kemudian tentukan use case AI berdasarkan nilai bisnis, urgensi, kelayakan teknis, dan manfaat yang dapat diukur. - Evaluasi Data, System Readiness, dan Architecture
Pastikan data tersedia, berkualitas, aman, dan dapat diakses sesuai kebutuhan. Pada tahap ini, perusahaan juga perlu menentukan arsitektur, integrasi, governance, serta kesiapan sistem enterprise yang akan mendukung solusi AI. - Pilih Teknologi, Develop, dan Integrate
Pilih model AI, platform, framework, dan teknologi pendukung sesuai kebutuhan use case, kemudian kembangkan dan integrasikan solusi dengan aplikasi, database, API, maupun sistem enterprise yang sudah digunakan. - Testing, Validation, Deployment, dan Monitoring
Lakukan pengujian terhadap akurasi, performa, keamanan, integrasi, dan keandalan sistem. Setelah tervalidasi, solusi dapat diterapkan secara bertahap ke lingkungan produksi dan dipantau secara berkelanjutan. - Ukur Business Impact dan Continuous Optimization
Evaluasi dampak AI berdasarkan indikator seperti efisiensi proses, penghematan biaya, produktivitas, dan kualitas layanan. Hasil evaluasi menjadi dasar untuk melakukan penyempurnaan terhadap model, sistem, dan solusi AI sesuai perubahan kebutuhan bisnis.
Dengan pendekatan bertahap tersebut, implementasi AI dapat menjadi bagian dari strategi transformasi digital enterprise, bukan sekadar proyek teknologi. Proses yang terukur juga membantu perusahaan memastikan bahwa solusi yang dikembangkan tetap relevan, aman, dan memberikan manfaat nyata bagi bisnis.
Bagaimana Mengukur Keberhasilan AI Development?
Keberhasilan AI Development tidak cukup dinilai dari apakah teknologi berhasil diterapkan, tetapi juga dari dampaknya terhadap tujuan bisnis. Karena itu, perusahaan perlu menentukan KPI dan business objectives sejak awal sebagai acuan untuk mengukur hasil implementasi secara objektif. Indikator tersebut dapat disesuaikan dengan tujuan penggunaan AI, seperti meningkatkan efisiensi, mempercepat proses, atau meningkatkan kualitas layanan.
Salah satu aspek yang perlu diukur adalah efisiensi proses dan produktivitas setelah AI diterapkan. Perusahaan dapat membandingkan waktu penyelesaian pekerjaan, jumlah proses manual, penggunaan sumber daya, atau produktivitas sebelum dan sesudah implementasi. Selain itu, akurasi dan kualitas output AI juga perlu dievaluasi untuk memastikan hasil yang diberikan sesuai dengan kebutuhan dan standar bisnis.
Keberhasilan implementasi juga dapat dilihat dari user adoption dan pengalaman pengguna. Tingkat penggunaan, kemudahan interaksi, serta respons pengguna terhadap sistem dapat menunjukkan apakah solusi AI benar-benar diterima dan memberikan manfaat. Dari sisi finansial, perusahaan dapat menganalisis ROI dan cost efficiency dengan membandingkan investasi teknologi terhadap penghematan biaya atau nilai bisnis yang dihasilkan.
Selanjutnya, perusahaan perlu memantau performance dan scalability untuk memastikan sistem tetap mampu bekerja dengan baik ketika jumlah pengguna, transaksi, atau volume data meningkat. Evaluasi dampak bisnis juga sebaiknya dilakukan secara berkala agar perusahaan dapat mengetahui apakah manfaat AI tetap sesuai dengan target dan melakukan penyesuaian ketika kebutuhan bisnis berubah.
Dengan pengukuran yang menyeluruh, perusahaan dapat melihat AI bukan hanya sebagai investasi teknologi, tetapi sebagai solusi yang perlu memberikan hasil nyata dan terukur bagi bisnis.
Bagaimana Memilih Partner AI Development untuk Enterprise?
Memilih partner AI Development untuk enterprise perlu mempertimbangkan pengalaman dalam mengembangkan solusi berskala enterprise serta kemampuan memahami business dan technical requirements.
Partner yang tepat tidak hanya mampu membangun solusi AI, tetapi juga memahami kebutuhan bisnis dan dapat menerjemahkannya menjadi solusi teknologi yang sesuai.
Keahlian dalam AI development dan system integration juga penting, terutama jika solusi perlu terhubung dengan data, aplikasi, API, dan existing systems perusahaan. Pengalaman mengelola data serta memahami arsitektur sistem yang sudah digunakan dapat membantu proses integrasi berjalan lebih terstruktur tanpa mengganggu operasional.
Selain kemampuan teknis, pastikan partner memiliki proses quality assurance, security, dan governance yang jelas. Dukungan sebaiknya tidak berhenti setelah deployment, tetapi mencakup monitoring, maintenance, serta pengembangan berkelanjutan agar solusi AI tetap aman, optimal, dan dapat mengikuti perubahan kebutuhan bisnis.
Bangun Solusi AI Enterprise Bersama Software House Indonesia
Membangun solusi AI Enterprise membutuhkan partner yang mampu memahami kebutuhan bisnis sekaligus memiliki kemampuan teknis untuk mengembangkan dan mengintegrasikan teknologi AI. Software House Indonesia dapat membantu perusahaan melalui proses yang terstruktur, mulai dari business dan technology assessment untuk memahami kebutuhan, kondisi sistem, serta peluang penerapan AI yang relevan.
Tahap berikutnya mencakup AI solution dan architecture planning untuk menentukan pendekatan teknologi, model AI, arsitektur sistem, kebutuhan data, serta strategi integrasi. Proses kemudian dilanjutkan dengan AI Development dan system & data integration agar solusi dapat terhubung dengan aplikasi, database, API, dan sistem yang sudah digunakan perusahaan.
Kualitas dan keamanan juga menjadi bagian penting dalam proses pengembangan. Quality assurance dilakukan untuk memastikan fungsi, performa, dan kehandalan solusi, sementara security diterapkan untuk melindungi data dan sistem. Setelah siap, solusi dapat melalui deployment, monitoring, dan optimization secara berkala untuk menjaga performanya tetap optimal.
Pengembangan tidak berhenti setelah sistem digunakan. Maintenance dan pengembangan berkelanjutan diperlukan agar solusi dapat mengikuti perubahan kebutuhan bisnis, perkembangan teknologi, serta peningkatan skala penggunaan.
Dengan dukungan software house Bandung yang memiliki pengalaman dalam pengembangan teknologi enterprise, perusahaan dapat membangun solusi AI yang terintegrasi dan memiliki pondasi untuk berkembang dalam jangka panjang.
Software House Indonesia dapat berperan sebagai technology partner yang membantu perusahaan mulai dari perencanaan solusi, pengembangan dan integrasi AI, hingga pengembangan software enterprise yang lebih adaptif terhadap kebutuhan bisnis.
Jika perusahaan Anda ingin mengembangkan solusi AI Development yang terintegrasi dengan Software Enterprise dan kebutuhan bisnis yang spesifik, BTS.id siap menjadi technology partner mulai dari assessment, perencanaan, pengembangan, integrasi, hingga maintenance dan optimalisasi solusi secara berkelanjutan.
Hubungi BTS.id untuk mendiskusikan kebutuhan dan membangun solusi AI yang sesuai dengan kebutuhan enterprise Anda.
1 months ago
Software House Indonesia
Apa Itu Software House Indonesia dan Bagaimana Proses Pengembangannya?
Software house Indonesia adalah perusahaan yang menyediakan layanan pengembangan software untuk membantu bisnis memenuhi kebutuhan teknologi dan meningkatkan efisiensi operasional. Peran software house mencakup konsultasi, pengembangan, integrasi, hingga pemeliharaan sistem, dengan layanan yang dapat disesuaikan untuk berbagai jenis proyek, seperti aplikasi web, mobile, sistem enterprise, ERP, CRM, dan software custom.
Proses pengembangan biasanya diawali dengan analisis kebutuhan bisnis untuk memahami masalah, tujuan, serta kebutuhan pengguna.
Hasil analisis kemudian diterjemahkan ke dalam perancangan UI/UX, sebelum masuk ke tahap pengembangan software oleh tim developer. Setelah fitur selesai dibuat, dilakukan pengujian software untuk memastikan fungsi berjalan sesuai kebutuhan dan meminimalkan bug.
Software yang telah memenuhi standar kemudian masuk ke tahap implementasi dan maintenance, termasuk deployment, pemantauan, perbaikan, dan pengembangan fitur berikutnya.
Dengan menggunakan software house, perusahaan dapat memperoleh solusi teknologi yang lebih sesuai kebutuhan, menghemat sumber daya internal, mempercepat proses pengembangan, serta mendapatkan dukungan teknis secara berkelanjutan.
Setiap tahapan pengembangan perlu dikelola dengan baik dan terkontrol untuk memastikan software yang dihasilkan tidak sekadar selesai dibuat, tetapi juga sesuai dengan standar kualitas, kebutuhan pengguna, serta tujuan bisnis. Proses yang terstruktur membantu mengidentifikasi dan menangani potensi masalah sejak tahap awal sehingga risiko kesalahan dapat diminimalkan. Dalam hal ini, Quality Assurance berperan penting untuk menjaga kualitas software di sepanjang proses pengembangannya hingga siap digunakan.
Memahami Quality Assurance: Lebih dari Sekadar Mencari Bug
Quality Assurance (QA) adalah proses sistematis untuk memastikan software dikembangkan dan dipelihara sesuai standar kualitas serta kebutuhan bisnis. QA tidak hanya berfokus pada menemukan bug, tetapi juga mencegah masalah sejak awal melalui perencanaan, pengawasan proses, dan evaluasi kualitas di setiap tahap pengembangan.
QA dan testing memiliki peran yang berbeda. Testing berfokus pada pemeriksaan software untuk menemukan kesalahan atau bug, sedangkan QA memiliki cakupan lebih luas, yaitu memastikan seluruh proses pengembangan mendukung terciptanya software yang berkualitas.
Sementara itu, Quality Control (QC) lebih berfokus pada pemeriksaan hasil akhir untuk menemukan masalah, sedangkan Quality Assurance berorientasi pada pencegahan masalah melalui perbaikan proses.
Secara umum, proses QA meliputi:
- Menentukan kebutuhan dan standar kualitas software.
- Menyusun strategi dan skenario pengujian.
- Melakukan testing dan identifikasi risiko.
- Mencatat serta mengevaluasi bug.
- Memastikan perbaikan berjalan sesuai standar.
- Melakukan evaluasi dan peningkatan proses secara berkelanjutan.
Standar kualitas software biasanya mencakup aspek fungsionalitas, keamanan, performa, usability, reliability, dan maintainability. Dalam praktik Software Testing Indonesia, penerapan QA yang terstruktur membantu memastikan software tidak hanya berfungsi sesuai spesifikasi, tetapi juga memberikan pengalaman pengguna yang baik, stabil saat digunakan, dan mudah dikembangkan di masa mendatang.
Peran Vital QA di Setiap Tahap Siklus Pengembangan Software (SDLC)
Dalam setiap tahap SDLC, Quality Assurance berperan memastikan proses pengembangan berjalan sesuai kebutuhan dan standar yang telah ditetapkan. Pada tahap analisis kebutuhan (requirement), QA membantu meninjau requirement agar jelas, lengkap, konsisten, dan dapat diuji.
Saat perancangan UI/UX, QA juga memastikan alur dan fungsi yang dirancang sesuai kebutuhan pengguna serta tidak menimbulkan potensi masalah saat diimplementasikan.
Ketika masuk tahap development, QA bekerja bersama developer untuk memahami fitur, mengidentifikasi risiko, dan menyiapkan skenario pengujian.
Proses Software Testing kemudian dilakukan untuk memastikan setiap fungsi berjalan sesuai requirement, termasuk pengujian integrasi dan regression testing. Pendekatan ini membantu menjaga Kualitas Software sekaligus menemukan masalah lebih awal sebelum berdampak pada pengguna.
Pada tahap deployment dan maintenance, QA menerapkan konsep continuous testing dengan melakukan pengujian secara berkelanjutan setiap kali terdapat perubahan, perbaikan, atau penambahan fitur.
Dengan demikian, Quality Assurance tidak hanya berfungsi sebagai pemeriksa akhir, tetapi menjadi bagian dari seluruh siklus pengembangan untuk menjaga software tetap stabil, andal, dan sesuai kebutuhan bisnis.
Praktek Terbaik (Best Practices) QA di Software House Profesional
Software house profesional menerapkan praktik QA yang terstruktur untuk menjaga kualitas sejak awal hingga software siap digunakan. Salah satunya adalah menyusun Test Plan dan Test Case yang efektif berdasarkan requirement, dengan skenario pengujian yang jelas, terukur, dan mencakup kondisi normal maupun risiko yang mungkin terjadi.
Proses Software Testing juga perlu menggunakan beberapa pendekatan, seperti regression testing untuk memastikan perubahan tidak merusak fitur yang sudah berjalan, smoke testing untuk memvalidasi fungsi utama, serta exploratory testing untuk menemukan masalah yang mungkin tidak tercakup dalam skenario pengujian.
Selain pengujian, code review penting dilakukan untuk memastikan kode memenuhi standar teknis, mudah dipelihara, dan meminimalkan potensi masalah sejak tahap development. Seluruh aktivitas QA juga perlu didukung dokumentasi yang rapi, mulai dari test case, hasil pengujian, laporan bug, hingga status perbaikannya. Praktik tersebut membantu Quality Assurance bekerja lebih konsisten sekaligus menjaga Kualitas Software agar tetap terkontrol sepanjang siklus pengembangan.
Manual Testing vs Automation Testing Mana yang Lebih Efektif
Dalam proses software testing, terdapat dua pendekatan utama, yaitu manual testing dan automation testing. Manual testing dilakukan dengan menguji software secara langsung oleh tester tanpa menggunakan script otomatis, sehingga cocok untuk pengujian yang membutuhkan observasi dan penilaian langsung.
Sementara itu, automation testing menggunakan tools dan script untuk menjalankan pengujian secara otomatis, terutama pada pengujian yang berulang dan membutuhkan efisiensi waktu.
Manual testing dan automation testing memiliki kelebihan masing-masing. Pemilihannya bergantung pada kebutuhan, kompleksitas, dan karakteristik proyek.
Keduanya juga dapat digunakan secara bersamaan untuk mendapatkan hasil pengujian yang lebih optimal.
- Manual Testing
Manual testing dilakukan secara langsung oleh tester tanpa menggunakan script otomatis. Pendekatan ini lebih fleksibel untuk exploratory testing, usability testing, serta pengujian fitur yang membutuhkan penilaian dan observasi manusia. Kekurangannya, pengujian berulang membutuhkan waktu dan tenaga lebih besar. - Automation Testing
Automation testing menggunakan script dan tools untuk menjalankan pengujian secara otomatis. Metode ini sangat efektif untuk regression testing dan test case yang harus dijalankan berulang karena hasilnya lebih cepat dan konsisten. Automation juga mendukung scalable testing ketika jumlah fitur dan skenario pengujian semakin besar.
Beberapa tools yang umum digunakan antara lain Selenium, Playwright, Cypress, dan Appium. Pemilihannya disesuaikan dengan jenis aplikasi, bahasa pemrograman, serta kebutuhan pengujian.
Automation testing dapat diintegrasikan ke dalam CI/CD testing sehingga pengujian otomatis berjalan setiap kali terdapat perubahan kode. Dengan demikian, bug dapat ditemukan lebih awal sebelum perubahan diteruskan ke tahap berikutnya.
Mana yang Lebih Efektif?
Tidak ada satu metode yang selalu lebih baik. Manual testing tetap dibutuhkan untuk pengujian yang memerlukan penilaian manusia, sementara automation testing unggul dalam pengujian berulang dan berskala besar. Kombinasi keduanya dapat meningkatkan efisiensi testing sekaligus membantu menjaga kualitas software.
Dampak Pengembangan Software Tanpa Quality Assurance
Pengembangan software tanpa Quality Assurance dapat meningkatkan risiko kegagalan sistem karena tidak adanya proses terstruktur untuk memastikan setiap fitur berjalan sesuai kebutuhan. Tanpa proses Software Testing yang memadai, berbagai masalah dapat lolos hingga software digunakan oleh pengguna dan berdampak langsung pada operasional bisnis.
Berbagai dampak tersebut dapat mempengaruhi kualitas software maupun kelancaran operasional bisnis. Beberapa risiko utama yang perlu diperhatikan antara lain:
- Risiko Tanpa QA
Bug, kesalahan fungsi, dan ketidaksesuaian dengan requirement lebih sulit ditemukan sejak awal sehingga biaya dan waktu perbaikannya dapat meningkat. - Kegagalan Implementasi Software
Software yang belum diuji secara menyeluruh berisiko mengalami masalah saat deployment, mulai dari fitur tidak berjalan hingga sistem tidak dapat digunakan dengan baik. - Komplain Pengguna
Bug, fitur yang tidak sesuai, atau pengalaman penggunaan yang buruk dapat meningkatkan jumlah keluhan dan menurunkan kepuasan pengguna. - Downtime Sistem
Kesalahan yang tidak terdeteksi dapat menyebabkan sistem mengalami gangguan atau downtime, sehingga aktivitas bisnis ikut terhambat. - Risiko Keamanan Aplikasi
Tanpa pemeriksaan yang memadai, celah keamanan dapat terlewat dan berpotensi dimanfaatkan untuk mengakses atau mengganggu sistem. - Kualitas Buruk
Tidak adanya proses QA yang konsisten dapat membuat Kualitas Software tidak terkontrol, sulit dipelihara, dan lebih berisiko mengalami masalah ketika dikembangkan lebih lanjut.
Karena itu, QA bukan sekadar tahap tambahan dalam pengembangan software, tetapi bagian penting untuk mencegah masalah sejak awal dan memastikan software siap digunakan secara aman, stabil, dan sesuai kebutuhan bisnis.
Cara Memilih Software House dengan Quality Assurance yang Teruji
Memilih software house tidak cukup hanya melihat kemampuan development dan portofolio proyek. Perusahaan juga perlu memastikan penyedia memiliki proses Quality Assurance yang terstruktur agar software yang dihasilkan sesuai kebutuhan, stabil, dan minim resiko saat digunakan.
Untuk memastikan kualitas software yang dikembangkan tetap terjaga, ada beberapa hal penting yang perlu diperhatikan saat memilih software house, terutama terkait proses dan penerapan Quality Assurance, adalah sebagai berikut:
- Memiliki Proses QA yang Jelas
Pastikan software house memiliki alur QA yang terintegrasi sejak analisis kebutuhan, development, testing, hingga deployment. Proses yang jelas menunjukkan bahwa kualitas diperhatikan sepanjang siklus pengembangan. - Tim QA yang Kompeten
Tim QA sebaiknya memiliki pengalaman dan pemahaman terhadap berbagai metode pengujian, termasuk functional, regression, performance, maupun security testing sesuai kebutuhan proyek. - Standar Pengujian Terdokumentasi
Test plan, test case, acceptance criteria, dan dokumentasi bug perlu dibuat secara sistematis agar proses pengujian dapat dilakukan secara konsisten dan hasilnya dapat ditelusuri. - Transparansi Hasil Testing
Software house yang profesional dapat memberikan informasi mengenai hasil pengujian, bug yang ditemukan, status perbaikan, serta risiko yang masih perlu diperhatikan oleh klien. - Dukungan Setelah Implementasi
QA tidak berhenti ketika software berhasil di-deploy. Pastikan tersedia dukungan maintenance dan pengujian setelah implementasi untuk memastikan sistem tetap stabil ketika terjadi perubahan atau penambahan fitur.
Dengan mempertimbangkan kelima aspek tersebut, perusahaan dapat memilih software house yang tidak hanya mampu membangun software, tetapi juga memiliki komitmen terhadap kualitas, keamanan, dan keberlanjutan sistem.
Quality Assurance untuk Software yang Andal dan Mendukung Kesuksesan Bisnis
Quality Assurance bukan sekadar tahap testing di akhir pengembangan, tetapi proses yang perlu diterapkan sejak analisis kebutuhan, perancangan, development, hingga implementasi dan maintenance.
Proses yang baik membantu menemukan potensi masalah lebih awal sehingga software dapat dikembangkan dengan lebih terarah dan menghasilkan sistem yang lebih andal.
Kualitas Software juga memiliki pengaruh langsung terhadap keberhasilan bisnis. Software yang stabil, aman, dan sesuai kebutuhan dapat mendukung operasional, meningkatkan produktivitas, serta memberikan pengalaman pengguna yang lebih baik. Sebaliknya, software dengan banyak bug atau gangguan dapat menimbulkan downtime, biaya perbaikan, hingga menurunkan kepercayaan pengguna.
Karena itu, memilih Software House Indonesia yang mengutamakan kualitas sejak awal pengembangan menjadi langkah penting untuk mengurangi risiko proyek. Software house dengan proses QA yang terstruktur dan Software Testing yang tepat dapat membantu memastikan setiap fitur telah melalui validasi sebelum digunakan. Bagi perusahaan di Jawa Barat, memilih Software House Bandung yang memiliki pengalaman dan proses pengembangan profesional juga dapat memudahkan komunikasi serta dukungan proyek secara berkelanjutan.
Untuk kebutuhan software custom dengan proses pengembangan dan QA yang terstruktur, BTS.id dapat membantu mulai dari analisis kebutuhan, development, testing, hingga maintenance.
Software House Bandung seperti BTS.id dapat menjadi pilihan bagi perusahaan yang membutuhkan solusi software dengan pendekatan pengembangan yang terstruktur dan berorientasi pada kebutuhan bisnis.
Dengan dukungan tim yang memahami development dan QA, proses pengembangan dapat dilakukan secara lebih terkontrol, mulai dari perencanaan hingga maintenance.
Jika perusahaan Anda sedang membutuhkan software custom yang andal dan sesuai kebutuhan bisnis, BTS.id siap membantu mulai dari analisis kebutuhan, pengembangan, hingga pengujian dan maintenance. Hubungi BTS.id untuk mendiskusikan kebutuhan software dan temukan solusi teknologi yang tepat untuk bisnis Anda.
2 months ago
Software House Indonesia
Peran Software House dalam Transformasi Digital
Transformasi digital bukan lagi sekadar mengikuti perkembangan teknologi, tetapi menjadi bagian penting dari strategi bisnis untuk meningkatkan efisiensi, produktivitas, dan daya saing. Seiring perkembangan digital transformation, kebutuhan bisnis juga semakin berubah.
Perusahaan membutuhkan sistem yang mampu beradaptasi dengan proses kerja yang dinamis, mengelola data secara lebih efektif, serta memberikan pengalaman yang lebih baik bagi pelanggan.
Dalam konteks ini, software house Indonesia memiliki peran penting dalam membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi teknologi yang tepat. Jika sebelumnya perusahaan banyak mengandalkan aplikasi standalone untuk menangani kebutuhan tertentu, kini kebutuhan tersebut mulai bergeser menuju solusi digital terintegrasi yang memungkinkan berbagai sistem, proses, dan sumber data saling terhubung.
Namun, transformasi digital tidak berarti perusahaan harus menggunakan teknologi yang paling baru atau paling kompleks. Pemilihan teknologi perlu didasarkan pada business needs, mulai dari tujuan bisnis, proses operasional, karakteristik pengguna, kebutuhan integrasi, hingga kemampuan perusahaan dalam mengelola sistem tersebut. Dengan pendekatan ini, investasi teknologi dapat memberikan manfaat yang lebih nyata dan terukur.
Karena itu, software house tidak hanya berperan sebagai pihak yang mengembangkan aplikasi, tetapi juga sebagai technology partner yang membantu perusahaan merancang, membangun, mengintegrasikan, dan mengembangkan solusi digital sesuai kebutuhan bisnis. Software house yang profesional akan memahami tantangan bisnis terlebih dahulu sebelum menentukan pendekatan teknologi, sehingga solusi yang dibangun tidak hanya berfungsi secara teknis, tetapi juga mampu mendukung pertumbuhan dan strategi bisnis dalam jangka panjang.
Apa Itu Super App
Super App adalah platform digital yang mengintegrasikan berbagai layanan dan fungsi dalam satu aplikasi, sehingga pengguna tidak perlu berpindah ke banyak aplikasi untuk memenuhi kebutuhan yang berbeda. Konsep ini menjadi bagian dari perkembangan digital transformation karena mengutamakan kemudahan akses, integrasi sistem, dan pengalaman pengguna dalam satu ekosistem digital.
Secara umum, karakteristik Super App dapat terlihat dari beberapa hal berikut:
- Multiple services dalam satu platform, yaitu menyediakan berbagai layanan seperti pembayaran, pembelian, pemesanan, layanan pelanggan, hingga fitur bisnis dalam satu aplikasi.
- Integrasi layanan dan data, memungkinkan berbagai fitur saling terhubung sehingga data dapat digunakan secara lebih efektif dan proses menjadi lebih efisien.
- User experience yang terintegrasi, pengguna dapat mengakses berbagai layanan dengan akun, navigasi, dan pengalaman yang relatif konsisten tanpa harus berpindah platform.
- Ekosistem digital yang saling terhubung, memungkinkan layanan internal maupun layanan dari pihak ketiga berinteraksi melalui integrasi sistem dan API.
Berbeda dengan aplikasi biasa yang umumnya dibuat untuk menjalankan fungsi atau kebutuhan tertentu, Super App memiliki cakupan layanan yang jauh lebih luas. Aplikasi biasa mungkin hanya berfokus pada pembayaran, e-commerce, transportasi, atau layanan pelanggan, sedangkan Super App berusaha menggabungkan berbagai kebutuhan tersebut dalam satu platform.
Dengan demikian, Super App dapat dipahami sebagai integrated digital ecosystem, bukan sekadar aplikasi dengan banyak fitur. Di dalamnya terdapat berbagai layanan, data, sistem, dan pengguna yang saling terhubung untuk menciptakan pengalaman digital yang lebih praktis sekaligus mendukung kebutuhan bisnis secara lebih terintegrasi.
Mengapa Bisnis Enterprise Mempertimbangkan Super App?
Bagi bisnis enterprise, Super App bukan hanya tentang menggabungkan banyak fitur dalam satu aplikasi, tetapi tentang membangun ekosistem digital yang mampu menghubungkan bisnis, layanan, data, dan pelanggan secara lebih terintegrasi. Konsep ini semakin dipertimbangkan seiring meningkatnya kebutuhan perusahaan untuk memberikan layanan yang cepat, praktis, dan relevan di tengah perkembangan digital transformation.
Dari sisi business perspective, Super App dapat memberikan sejumlah manfaat strategis, antara lain:
- Customer retention & engagement, semakin banyak kebutuhan pelanggan yang dapat dipenuhi dalam satu platform, semakin besar peluang perusahaan mempertahankan pelanggan sekaligus meningkatkan interaksi secara berkelanjutan.
- Cross-selling & upselling, integrasi berbagai layanan memungkinkan perusahaan menawarkan produk atau layanan lain yang relevan berdasarkan kebutuhan dan aktivitas pelanggan.
- Recurring usage, keberadaan berbagai layanan dalam satu platform dapat mendorong pelanggan untuk kembali menggunakan aplikasi secara rutin.
- Operational efficiency, integrasi proses dan layanan dapat mengurangi penggunaan sistem yang terpisah, mengoptimalkan proses operasional, serta mengurangi duplikasi pekerjaan.
- Customer data integration, data pelanggan dari berbagai touchpoint dapat terhubung sehingga perusahaan memperoleh gambaran customer journey yang lebih menyeluruh dan dapat menggunakannya untuk mendukung pengambilan keputusan.
Sementara dari user & market perspective, perubahan perilaku pengguna juga mendorong kebutuhan terhadap platform digital yang lebih terintegrasi. Pengguna semakin terbiasa dengan mobile-first behavior, yaitu mengakses berbagai kebutuhan melalui perangkat mobile. Mereka juga mengharapkan seamless customer journey, tanpa harus berpindah-pindah aplikasi 2etika menggunakan layanan dari perusahaan yang sama.
Selain itu, semakin banyaknya multiple digital touchpoints, seperti aplikasi mobile, website, marketplace, layanan pelanggan, dan kanal digital lainnya, membuat integrasi menjadi semakin penting. Di sisi lain, meningkatnya permintaan terhadap integrated services dan berkembangnya digital ecosystem membuat perusahaan perlu mempertimbangkan bagaimana berbagai layanan dapat saling terhubung dalam satu pengalaman digital.
Karena itu, bagi bisnis enterprise, Super App dapat menjadi salah satu pendekatan untuk membangun digital ecosystem yang lebih terintegrasi, meningkatkan engagement pelanggan, sekaligus menciptakan efisiensi dan peluang bisnis baru.
Menentukan Model Digital yang Tepat untuk Bisnis
Tidak semua bisnis membutuhkan Super App dengan puluhan layanan dalam satu platform. Model digital yang tepat perlu disesuaikan dengan tujuan bisnis, karakteristik pengguna, proses operasional, serta potensi pengembangan di masa depan.
Karena itu, perusahaan perlu memahami beberapa pilihan model sebelum menentukan solusi yang paling sesuai.
- Single-purpose application — aplikasi yang berfokus pada satu kebutuhan utama, cocok untuk bisnis dengan fungsi yang spesifik dan sederhana.
- Multi-service application — menggabungkan beberapa layanan yang masih memiliki keterkaitan erat dalam satu aplikasi untuk memberikan pengalaman yang lebih praktis.
- Modular platform — menggunakan modul atau fitur yang dapat dikembangkan dan diintegrasikan secara bertahap sesuai kebutuhan bisnis.
- Digital ecosystem — menghubungkan berbagai aplikasi, layanan, data, partner, dan channel dalam ekosistem digital yang saling terintegrasi.
- Super App — model dengan cakupan lebih luas yang mengintegrasikan berbagai layanan dalam satu platform dan memberikan pengalaman digital terpadu kepada pengguna.
Pemilihannya sebaiknya dimulai dari business model dan user needs, bukan dari tren teknologi.
Perusahaan perlu melihat siapa penggunanya, kebutuhan apa yang ingin diselesaikan, bagaimana proses bisnis berjalan, serta nilai bisnis apa yang ingin dicapai. Dengan begitu, teknologi benar-benar menjadi pendukung strategi, bukan sekadar investasi fitur.
Selain kebutuhan saat ini, perusahaan juga perlu mempertimbangkan integration & scalability.
Solusi ideal harus mampu terhubung dengan sistem yang sudah ada dan tetap dapat dikembangkan ketika jumlah pengguna, transaksi, layanan, maupun kebutuhan bisnis meningkat.
Faktor complexity dan investment juga tidak kalah penting. Semakin kompleks platform yang dibangun, semakin besar pula kebutuhan pengembangan, integrasi, maintenance, keamanan, dan investasi. Karena itu, tingkat kompleksitas sebaiknya sebanding dengan business value yang dihasilkan.
Dalam proses tersebut, perusahaan dapat melibatkan Technology Partner yang mampu memahami kebutuhan bisnis sekaligus aspek teknis. Pendekatan ini membantu perusahaan memilih model digital yang realistis, scalable, dan memberikan nilai jangka panjang, baik berupa aplikasi sederhana, platform modular, maupun Digital Ecosystem yang lebih luas.
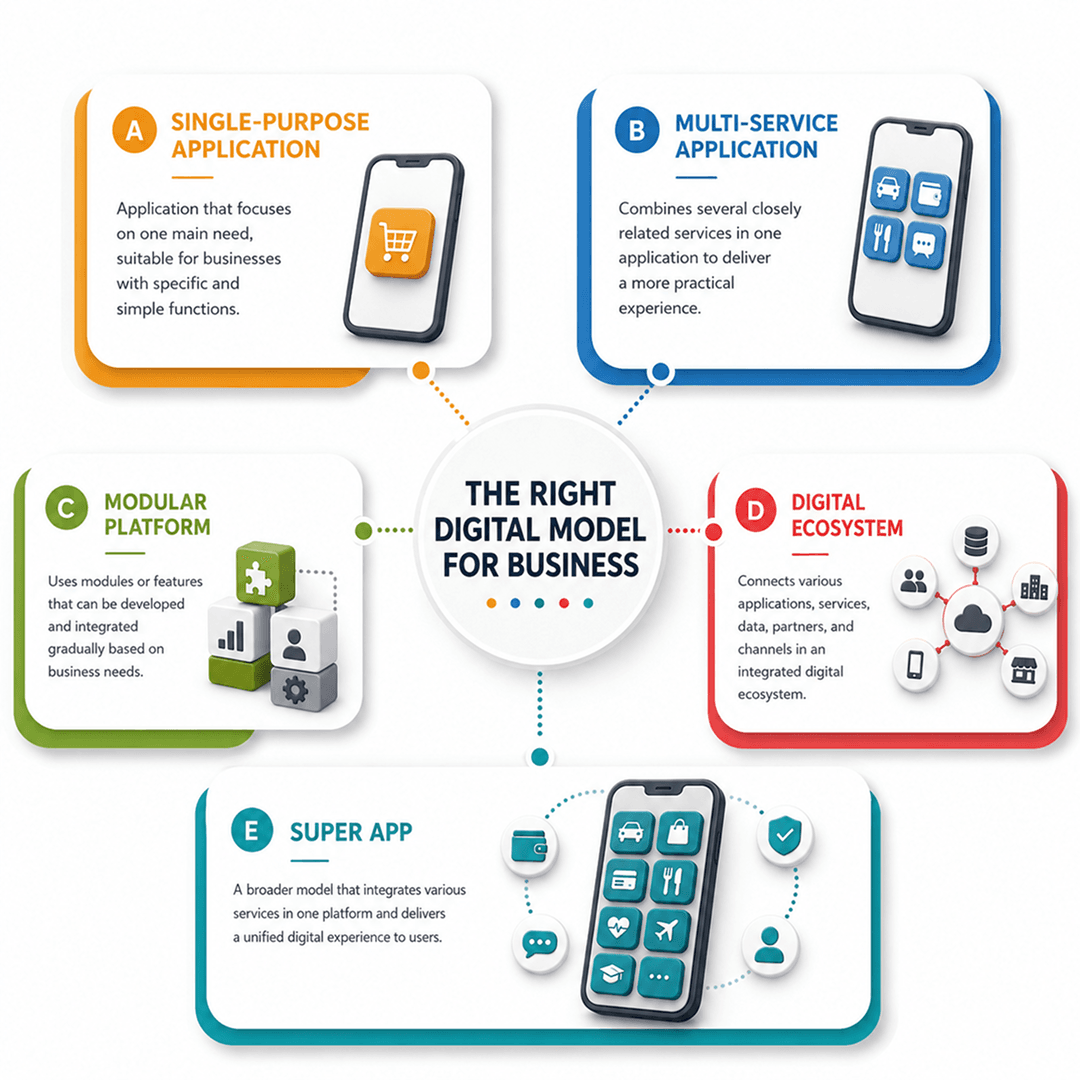
Kapan Bisnis Membutuhkan Super App?
Tidak semua bisnis membutuhkan Super App. Model ini lebih tepat untuk perusahaan yang memiliki multiple products atau services yang saling berkaitan dan digunakan oleh shared user base, sehingga pelanggan berpotensi menggunakan beberapa layanan dalam satu ekosistem.
Super App juga relevan ketika bisnis membutuhkan integrasi layanan dan customer data untuk menciptakan customer journey yang lebih seamless, memahami perilaku pengguna, serta meningkatkan peluang cross-selling dan engagement. Jika perusahaan memiliki peluang memperluas layanan melalui partner dan berbagai kanal digital, Super App juga dapat menjadi fondasi untuk membangun digital ecosystem yang lebih terintegrasi.
Namun, perusahaan perlu memastikan kesiapan dalam mengelola kompleksitas dan investasi jangka panjang, termasuk integrasi sistem, keamanan, scalability, maintenance, serta pengembangan platform secara berkelanjutan. Jadi, keputusan membangun Super App sebaiknya didasarkan pada kebutuhan pengguna dan business value yang jelas, bukan sekadar mengikuti tren teknologi.
Apa Saja Tantangan Membangun Super App?
Membangun Super App memiliki kompleksitas lebih tinggi dibandingkan aplikasi biasa karena harus mengintegrasikan berbagai layanan, sistem, data, dan kebutuhan pengguna dalam satu platform.
Beberapa tantangan yang perlu dipertimbangkan antara lain:
- Development cost & investment — membutuhkan investasi yang cukup besar, mulai dari pengembangan aplikasi, integrasi sistem, infrastruktur, keamanan, hingga pengembangan fitur secara berkelanjutan.
- Technical & system integration complexity — Super App perlu terhubung dengan berbagai sistem internal, database, API, maupun layanan pihak ketiga sehingga membutuhkan arsitektur yang matang dan scalable.
- Security dan privacy — semakin banyak layanan dan data yang terintegrasi, semakin besar pula kebutuhan terhadap perlindungan data, kontrol akses, keamanan transaksi, dan privacy pengguna.
- UX complexity & feature overload — terlalu banyak fitur dapat membuat aplikasi sulit digunakan. Karena itu, navigasi dan user experience harus dirancang sederhana berdasarkan kebutuhan serta customer journey.
- Scalability — platform harus mampu menangani pertumbuhan jumlah pengguna, transaksi, dan layanan tanpa menurunkan performa maupun stabilitas sistem.
- Maintenance & continuous optimization — Super App membutuhkan monitoring, maintenance, peningkatan keamanan, serta optimasi fitur secara berkelanjutan agar tetap relevan dan memberikan pengalaman pengguna yang baik.
- Organizational readiness — pengelolaan Super App membutuhkan kolaborasi antara tim bisnis, teknologi, data, security, dan operasional. Kesiapan organisasi menjadi faktor penting agar platform dapat dikembangkan secara konsisten dalam jangka panjang.
Pada akhirnya, membangun Super App bukan hanya persoalan menambahkan banyak fitur ke dalam satu aplikasi. Perusahaan perlu menyeimbangkan kebutuhan bisnis, pengalaman pengguna, kesiapan teknologi, keamanan, serta kemampuan organisasi untuk mengelolanya dalam jangka panjang.
Dengan perencanaan yang matang dan dukungan Technology Partner yang tepat, kompleksitas tersebut dapat dikelola sehingga Super App mampu memberikan business value yang nyata dan berkelanjutan.
Apa yang Dibutuhkan untuk Membangun Super App yang Scalable?
Membangun Super App yang scalable membutuhkan fondasi teknologi yang mampu berkembang mengikuti pertumbuhan pengguna, layanan, dan transaksi. Arsitektur juga perlu dirancang sejak awal agar berbagai sistem dapat terintegrasi tanpa membuat platform semakin sulit dikembangkan dan dipelihara.
Beberapa komponen penting yang perlu diperhatikan meliputi:
- Modular architecture, membagi sistem menjadi modul yang terstruktur sehingga fitur dapat dikembangkan, diperbarui, atau ditambahkan tanpa mengganggu keseluruhan platform.
- API-first approach, menggunakan API sebagai fondasi integrasi agar layanan dapat berkomunikasi dengan sistem internal maupun pihak ketiga secara lebih fleksibel.
- Microservices sesuai kebutuhan, menerapkan microservices ketika memang memberikan manfaat, terutama untuk layanan yang membutuhkan pengembangan dan scaling secara independen.
- Data integration, menghubungkan data dari berbagai layanan dan sistem agar informasi dapat digunakan secara konsisten dan mendukung kebutuhan bisnis.
- Centralized authentication, menyediakan mekanisme autentikasi terpusat sehingga pengguna dapat mengakses berbagai layanan dengan pengalaman login yang lebih sederhana dan aman.
- Security architecture, menerapkan keamanan sejak level arsitektur, termasuk access control, encryption, API security, serta perlindungan data pengguna.
- Cloud infrastructure, memanfaatkan infrastruktur cloud yang fleksibel untuk mendukung scaling kapasitas sesuai pertumbuhan trafik dan kebutuhan layanan.
- Monitoring & analytics, memantau performa, error, penggunaan fitur, serta perilaku pengguna untuk membantu menjaga stabilitas sekaligus mendukung pengambilan keputusan.
- Performance optimization, melakukan optimasi database, API, caching, application performance, dan infrastruktur agar aplikasi tetap responsif meskipun beban meningkat.
Implementasi berbagai komponen tersebut sebaiknya disesuaikan dengan kebutuhan dan skala bisnis, bukan sekadar mengikuti tren teknologi. Software house Indonesia yang berpengalaman dapat membantu merancang fondasi teknologi yang tepat, sementara technology partner dapat mendampingi pengembangan dan evolusinya. Dengan arsitektur yang matang, digital ecosystem dapat berkembang secara bertahap tanpa mengorbankan scalability, security, maupun user experience.
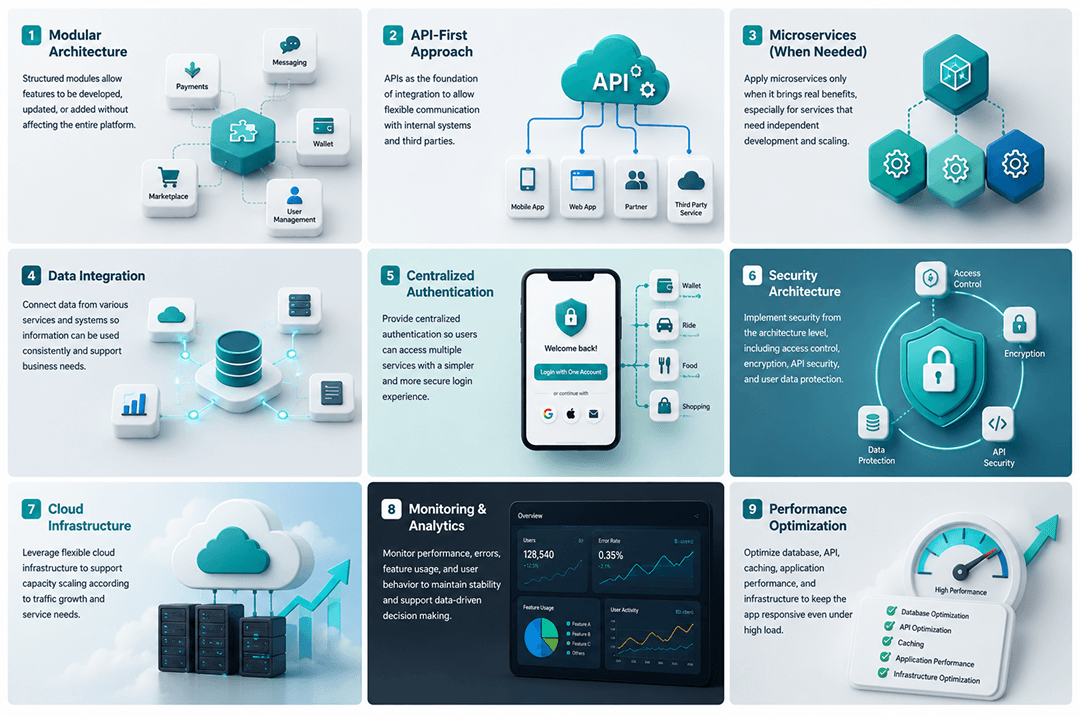
Bagaimana Membangun Super App Secara Bertahap?
Membangun Super App tidak harus dilakukan sekaligus dengan mengembangkan seluruh layanan sejak awal. Pendekatan bertahap justru dapat membantu perusahaan mengendalikan risiko, menguji respons pasar, dan memastikan setiap pengembangan benar-benar memberikan business value.
Tahapannya dapat dilakukan sebagai berikut:
- Define the business problem, tentukan masalah bisnis dan kebutuhan pengguna yang ingin diselesaikan, bukan sekadar menentukan fitur yang ingin dibuat.
- Identify the core service, pilih layanan utama yang paling penting dan memiliki potensi penggunaan tinggi sebagai fondasi awal platform.
- Build MVP, kembangkan Minimum Viable Product dengan fitur inti yang cukup untuk digunakan dan diuji oleh pengguna.
- Validate user adoption, ukur apakah pengguna benar-benar menggunakan layanan tersebut, termasuk engagement, retention, dan pola penggunaan.
- Collect business & user data, gunakan data penggunaan dan feedback pelanggan untuk memahami kebutuhan serta menentukan prioritas pengembangan berikutnya.
- Integrate additional services, tambahkan layanan yang relevan secara bertahap berdasarkan kebutuhan pengguna dan peluang bisnis, sekaligus mengintegrasikannya dengan sistem yang sudah ada.
- Expand the ecosystem, ketika fondasi platform sudah stabil, perusahaan dapat memperluas ekosistem melalui partner, layanan pihak ketiga, maupun integrasi digital lainnya.
- Continuous optimization, lakukan monitoring, maintenance, peningkatan keamanan, optimasi performa, dan penyempurnaan user experience secara berkelanjutan.
Pendekatan bertahap membuat pengembangan Super App menjadi lebih terukur karena perusahaan dapat membangun berdasarkan data dan validasi nyata, bukan asumsi.
Dalam proses ini, software house Indonesia dapat membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi teknologi yang scalable, sedangkan software house Indonesia yang memiliki pengalaman enterprise dapat mendukung integrasi dan pengembangan platform dalam jangka panjang.
Peran Software House sebagai Technology Partner
Dalam membangun Super App, software house tidak hanya berperan sebagai pihak yang mengerjakan coding, tetapi sebagai Technology Partner yang membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi digital yang terukur, scalable, dan siap dikembangkan dalam jangka panjang. Pendekatan ini penting karena kompleksitas Super App mencakup bisnis, produk, teknologi, data, keamanan, hingga operasional.
Peran tersebut dapat mencakup:
- Business & product discovery, memahami tujuan bisnis, masalah pengguna, peluang pasar, dan kebutuhan produk sebelum menentukan solusi.
- Business requirement analysis, menerjemahkan kebutuhan bisnis menjadi requirement yang jelas dan dapat diimplementasikan secara teknis.
- Product strategy, menentukan prioritas fitur, roadmap, MVP, serta arah pengembangan produk berdasarkan business value dan user needs.
- UI/UX strategy & design, merancang alur, navigasi, dan pengalaman pengguna agar berbagai layanan tetap mudah digunakan meskipun berada dalam satu platform.
- Technology architecture, menentukan arsitektur aplikasi, database, infrastructure, dan teknologi yang sesuai dengan kebutuhan scalability dan integrasi.
- API & system integration, menghubungkan Super App dengan sistem internal, database, API, maupun layanan pihak ketiga.
- Software development, membangun platform dan fitur secara terstruktur berdasarkan roadmap dan standar pengembangan software.
- Testing & quality assurance, memastikan setiap fitur berfungsi sesuai requirement, stabil, aman, dan memberikan kualitas pengalaman yang konsisten.
- Security & scalability, membangun perlindungan data sekaligus memastikan platform mampu menangani pertumbuhan pengguna, transaksi, dan layanan.
- Maintenance & continuous improvement, melakukan monitoring, maintenance, optimasi performa, perbaikan masalah, serta pengembangan fitur berdasarkan data dan feedback pengguna.
Dengan melibatkan software house sebagai Technology Partner, perusahaan dapat memiliki tim teknologi yang tidak hanya fokus pada pengembangan aplikasi, tetapi juga memahami bagaimana teknologi mendukung strategi bisnis.
Hal ini membuat pengembangan Super App lebih terarah, mengurangi risiko investasi teknologi, dan memungkinkan platform berkembang secara bertahap sesuai kebutuhan bisnis.
Apakah Bisnis Anda Membutuhkan Super App?
Membangun Super App sebaiknya dimulai dari business problem, bukan sekadar mengikuti tren teknologi. Perusahaan perlu mengevaluasi apakah memiliki multiple services dengan shared user base, membutuhkan integrasi layanan dan customer data, serta memiliki peluang cross-selling dan recurring usage yang cukup kuat.
Di saat yang sama, complexity, investment, dan potensi ROI juga perlu dihitung agar pengembangan memberikan business value yang nyata.
Tidak harus langsung membangun platform besar. Perusahaan dapat memvalidasi konsep melalui MVP, mengukur respons pengguna, kemudian membangun ecosystem secara bertahap berdasarkan data dan kebutuhan bisnis.
Sejak awal, architecture juga perlu disiapkan agar mampu berkembang mengikuti pertumbuhan pengguna, layanan, dan integrasi di masa depan.
Agar keputusan teknologi lebih tepat, perusahaan membutuhkan technology partner yang mampu memahami sisi bisnis sekaligus aspek teknis. Jika Anda sedang mempertimbangkan pengembangan Super App atau solusi digital terintegrasi, software house Bandung seperti BTS.id dapat membantu mulai dari business discovery, product strategy, technology architecture, hingga software development dan continuous improvement.
Siap mengevaluasi apakah Super App tepat untuk bisnis Anda?
Konsultasikan kebutuhan bisnis dan rencana transformasi digital Anda bersama BTS.id dan temukan pendekatan teknologi yang paling sesuai dengan tujuan bisnis Anda.
Pilih software house Bandung yang tidak hanya membangun aplikasi, tetapi juga membantu membangun solusi digital yang siap berkembang bersama bisnis Anda.
3 months ago
Software House Indonesia
Mengenal Cara Kerja Software House Indonesia dalam Mengembangkan Software Profesional
Software house Indonesia bekerja dengan proses yang terstruktur untuk menghasilkan software profesional yang sesuai dengan kebutuhan bisnis.
Pengembangan tidak hanya berfokus pada kemampuan developer dalam menulis kode, tetapi dimulai dari memahami kebutuhan bisnis, merancang sistem, melakukan development, testing, deployment, hingga maintenance.
Dengan alur yang jelas, software dapat dikembangkan secara lebih terukur, aman, stabil, dan mudah dikembangkan di masa mendatang.
Bagaimana proses pengembangan software profesional dilakukan?
Setiap tahap dikerjakan berdasarkan requirement dan standar teknis yang telah ditentukan. Setelah software dikembangkan, proses testing dilakukan untuk memastikan fungsi berjalan sesuai kebutuhan dan mengurangi risiko error sebelum sistem digunakan. Proses ini menunjukkan bahwa kualitas proses sama pentingnya dengan kualitas developer, karena developer yang kompeten tetap membutuhkan workflow, dokumentasi, kolaborasi, dan quality control yang baik untuk menghasilkan software berkualitas secara konsisten.
Software house profesional juga menerapkan standar kerja seperti version control, code review, automated testing, CI/CD, dokumentasi, security testing, serta monitoring. Standar tersebut membantu menjaga konsistensi pengembangan sekaligus memudahkan tim dalam melakukan perubahan dan maintenance. Bagi perusahaan enterprise, proses pengembangan menjadi perhatian penting karena software biasanya mendukung proses bisnis yang kompleks, melibatkan banyak pengguna, terintegrasi dengan berbagai sistem, dan membutuhkan tingkat keamanan serta stabilitas yang tinggi. Karena itu, perusahaan perlu memilih software house Indonesia yang tidak hanya mampu menghasilkan software sesuai kebutuhan, tetapi juga memiliki proses pengembangan yang matang dan dapat dipertanggungjawabkan.

Apa itu Code Review dan Mengapa Banyak Software House Menerapkannya?
Code review adalah proses memeriksa kode program yang telah dibuat oleh seorang developer sebelum kode tersebut digabungkan atau diterapkan ke dalam sistem utama.
Dalam praktiknya, developer lain atau anggota tim yang memiliki kompetensi terkait akan meninjau kode untuk memastikan struktur, logika, keamanan, performa, dan kesesuaiannya dengan standar pengembangan yang telah ditetapkan.
Bagi software house profesional, code review menjadi bagian penting dari quality control karena membantu menjaga kualitas software secara konsisten.
Tujuan code review bukan sekadar mencari kesalahan, tetapi juga memastikan kode lebih mudah dipahami, dipelihara, dan dikembangkan. Code review biasanya dilakukan setelah developer menyelesaikan suatu fitur atau perubahan kode, sebelum perubahan tersebut masuk ke branch utama atau lingkungan berikutnya.
Proses ini umumnya dilakukan oleh developer lain, senior developer, tech lead, atau anggota tim yang memahami standar coding, arsitektur sistem, kebutuhan bisnis, dan praktik pengembangan software yang diterapkan perusahaan.
Dalam prosesnya, reviewer tidak hanya memastikan kode berfungsi sesuai kebutuhan, tetapi juga menilai kualitas struktur kode, konsistensi dengan standar proyek, potensi bug dan masalah keamanan, performa, maintainability, serta kesiapan kode untuk dikembangkan lebih lanjut.
Banyak software house profesional menerapkan code review sebagai bagian dari quality control karena proses ini dapat membantu menemukan bug lebih awal, mengurangi risiko masalah saat deployment, meningkatkan keamanan, serta menjaga konsistensi kualitas kode. Perbedaannya dapat terlihat ketika dibandingkan dengan coding tanpa review.
Tanpa review, kesalahan atau pendekatan yang kurang tepat berpotensi langsung masuk ke sistem. Dengan review, kode mendapatkan pemeriksaan tambahan sebelum digunakan sehingga potensi masalah dapat diketahui dan diperbaiki lebih awal.
Code review juga bukan berarti developer tidak dipercaya. Justru, proses ini merupakan bentuk kolaborasi untuk memastikan software dikembangkan melalui standar yang terukur. Developer tetap memiliki tanggung jawab terhadap kode yang dibuat, sementara review memberikan sudut pandang tambahan dari anggota tim lain. Dengan pendekatan tersebut, code review membantu menciptakan proses pengembangan yang lebih aman, konsisten, dan profesional.
Bagaimana Software House Profesional Menjalankan Proses Code Review?
Software house profesional biasanya menjalankan CodeReview melalui workflow yang terstruktur agar setiap perubahan kode diperiksa sebelum masuk ke branch utama.
Proses umumnya dimulai ketika developer menyelesaikan fitur atau perubahan tertentu, kemudian membuat Pull Request (PR) yang berisi kode, deskripsi perubahan, dan informasi pendukung. Reviewer kemudian memeriksa PR tersebut dan memberikan komentar atau persetujuan sebelum kode digabungkan.
Dalam workflow ini, developer bertanggung jawab memastikan kode telah berjalan sesuai kebutuhan dan siap direview. Reviewer bertugas memeriksa kualitas kode, logika, keamanan, performa, serta kesesuaiannya dengan standar proyek.
Sementara itu, lead developer berperan menjaga standar teknis dan mengambil keputusan ketika terdapat perbedaan pendekatan atau perubahan yang berdampak besar pada arsitektur sistem. Proses ini membantu menjaga Software Quality secara konsisten, terutama pada pengembangan Software Enterprise yang memiliki kompleksitas lebih tinggi.
Agar proses review tetap efektif, reviewer dapat menggunakan checklist yang mencakup beberapa aspek penting:
- Kesesuaian kode dengan requirement dan standar proyek.
- Struktur, readability, dan maintainability kode.
- Potensi bug, security issue, dan masalah performa.
- Kualitas testing dan kemungkinan edge case.
- Dampak perubahan terhadap modul atau sistem lain.
Waktu ideal untuk melakukan review adalah sesegera mungkin setelah Pull Request siap, sehingga feedback dapat diberikan ketika konteks perubahan masih jelas bagi developer.
Best practice yang umum diterapkan antara lain menjaga PR tetap berukuran wajar, memberikan deskripsi yang jelas, menggunakan checklist, menghindari komentar yang tidak relevan, serta melakukan diskusi teknis berdasarkan kode dan kebutuhan sistem. Dengan workflow Code Review yang konsisten, software house dapat menjaga Software Quality sekaligus mengurangi risiko pada pengembangan Software Enterprise.
Tools yang Digunakan untuk Mendukung Code Review
Proses code review dalam pengembangan software profesional biasanya didukung oleh berbagai tools yang membantu developer dan reviewer memeriksa perubahan kode secara lebih terstruktur. Penggunaan tools tidak menggantikan peran manusia dalam melakukan review, tetapi membantu mengotomatisasi pemeriksaan, mempercepat feedback, dan menjaga kualitas kode secara konsisten.
Beberapa tools yang umum digunakan antara lain:
- GitHub Pull Request digunakan untuk mengajukan perubahan kode agar dapat diperiksa oleh developer lain sebelum digabungkan ke branch utama. Reviewer dapat memberikan komentar, meminta perubahan, dan memberikan approval langsung pada kode.
- GitLab Merge Request memiliki fungsi serupa, yaitu menyediakan ruang untuk melakukan review terhadap perubahan kode sebelum di-merge. Proses review dapat terhubung dengan pipeline CI/CD sehingga kode dapat melalui pengujian otomatis.
- Bitbucket menyediakan fitur Pull Request untuk membantu tim melakukan review, berdiskusi mengenai perubahan kode, serta mengelola proses penggabungan kode ke repository.
- SonarQube digunakan untuk menganalisis kualitas kode secara otomatis dengan mendeteksi potensi bug, vulnerability, code smell, serta masalah maintainability. Hasil analisis dapat menjadi bahan tambahan bagi reviewer.
- Static Code Analysis melakukan pemeriksaan terhadap kode tanpa harus menjalankan aplikasi. Analisis ini dapat membantu menemukan pola kode yang berisiko, kesalahan tertentu, maupun ketidaksesuaian dengan standar coding sejak tahap pengembangan.
- Automated Testing menjalankan pengujian secara otomatis untuk memastikan fungsi software tetap berjalan sesuai harapan setelah terjadi perubahan kode. Hasil testing dapat membantu reviewer menilai apakah perubahan tersebut berpotensi mempengaruhi fitur lain.
- CI/CD mengintegrasikan proses build, testing, dan deployment secara otomatis. Dalam workflow code review, pipeline CI/CD dapat dijalankan setelah Pull Request atau Merge Request dibuat sehingga kode dapat diperiksa dan diuji sebelum masuk ke environment berikutnya.
Dengan kombinasi tools tersebut, proses code review menjadi lebih efisien dan terukur. Developer mendapatkan feedback lebih cepat, reviewer dapat lebih fokus pada aspek logika dan desain, sementara pemeriksaan otomatis membantu menjaga kualitas software sebelum perubahan diterapkan ke sistem utama.

Manfaat Code Review bagi Kualitas Software dan Bisnis
Code review memberikan manfaat yang lebih luas daripada sekadar menemukan kesalahan pada kode. Dalam proses pengembangan software profesional, review membantu memastikan setiap perubahan telah diperiksa sebelum diterapkan sehingga dapat mendukung Software Quality sekaligus mengurangi risiko yang dapat berdampak pada bisnis.
Beberapa manfaat utamanya meliputi:
- Mengurangi bug sejak awal, karena potensi kesalahan logika maupun masalah implementasi dapat ditemukan sebelum masuk ke sistem utama. Semakin awal bug ditemukan, semakin mudah dan murah proses perbaikannya.
- Meningkatkan kualitas kode melalui pemeriksaan terhadap struktur, readability, efisiensi, dan maintainability. Kode yang lebih terorganisir akan lebih mudah dipahami dan dikembangkan oleh anggota tim lain.
- Menjaga konsistensi coding standard, sehingga seluruh developer mengikuti aturan dan pola pengembangan yang sama. Hal ini penting terutama ketika software dikerjakan oleh tim yang terdiri dari banyak developer.
- Meningkatkan keamanan aplikasi dengan membantu menemukan pola kode yang berpotensi menimbulkan vulnerability sebelum aplikasi digunakan secara luas.
- Mempermudah maintenance, karena kode yang telah melalui proses review umumnya lebih terstruktur, terdokumentasi, dan mudah dipahami ketika membutuhkan perbaikan atau pengembangan fitur baru.
- Mengurangi technical debt, yaitu akumulasi keputusan teknis atau implementasi yang kurang optimal yang dapat meningkatkan biaya dan kompleksitas pengembangan di masa depan.
Bagi perusahaan yang mengembangkan Software Enterprise, manfaat tersebut menjadi semakin penting karena sistem biasanya memiliki banyak pengguna, integrasi kompleks, serta kebutuhan keamanan dan stabilitas yang tinggi.
Dengan code review yang konsisten, perusahaan dapat membangun software yang lebih terjaga kualitasnya sekaligus mengurangi risiko operasional dan biaya perbaikan dalam jangka panjang.
Mengapa Code Review Penting untuk Software Enterprise?
Code review menjadi semakin penting dalam pengembangan Software Enterprise karena aplikasi enterprise biasanya memiliki kompleksitas, jumlah pengguna, integrasi, dan volume data yang jauh lebih besar.
Risiko aplikasi enterprise juga lebih tinggi karena satu kesalahan pada kode dapat memengaruhi banyak modul atau proses bisnis sekaligus. Melalui code review, setiap perubahan dapat diperiksa sebelum diterapkan sehingga potensi masalah dapat ditemukan lebih awal.
Dampak bug terhadap operasional bisnis juga tidak dapat dianggap sepele. Kesalahan pada fitur atau integrasi dapat menyebabkan proses transaksi terganggu, layanan tidak dapat digunakan, hingga menurunkan produktivitas pengguna.
Selain itu, code review membantu mengidentifikasi potensi celah keamanan yang dapat meningkatkan risiko kebocoran atau penyalahgunaan data. Pemeriksaan kode secara sistematis menjadi salah satu lapisan penting untuk menjaga keamanan aplikasi sejak tahap pengembangan.
Code review juga berperan dalam menjaga reliability sistem dengan memastikan perubahan kode tidak menimbulkan masalah pada fungsi yang sudah berjalan. Ketika kode diuji dan di review sebelum masuk ke production, potensi kegagalan dapat dikurangi sehingga sistem lebih stabil. Dampaknya, risiko downtime akibat bug atau perubahan yang bermasalah juga dapat ditekan.
Bagi perusahaan enterprise, proses ini bukan hanya persoalan teknis, tetapi bagian dari pengelolaan risiko bisnis.
Code review yang dilakukan secara konsisten membantu menjaga stabilitas aplikasi, melindungi data, mengurangi gangguan operasional, dan memastikan software dapat mendukung kebutuhan bisnis secara berkelanjutan.
Code Review Bukan Hanya Mencari Bug, tetapi Membangun Tim Engineering yang Lebih Baik
Code review bukan hanya proses untuk mencari bug, tetapi juga menjadi sarana membangun tim engineering yang lebih solid. Ketika developer saling meninjau kode, terjadi transfer knowledge mengenai arsitektur, business logic, standar coding, hingga pendekatan teknis yang digunakan dalam proyek.
Proses ini sekaligus menjadi bentuk mentoring developer karena anggota tim dapat memahami cara menyelesaikan masalah dengan pendekatan yang lebih efektif tanpa harus selalu melalui pelatihan formal.
Code review juga membantu mendokumentasikan tacit knowledge, yaitu pengetahuan yang sebelumnya hanya dipahami oleh developer tertentu berdasarkan pengalaman mereka mengerjakan sistem. Ketika pengetahuan tersebut dibahas melalui review dan tercermin dalam kode maupun diskusi, informasi menjadi lebih mudah dipahami dan diteruskan kepada anggota tim lain.
Hal ini sangat membantu ketika software house melakukan onboarding developer baru, karena mereka dapat mempelajari standar dan pola pengembangan melalui contoh kode serta diskusi teknis yang sudah ada.
Lebih jauh, praktik code review dapat membangun budaya engineering yang mengutamakan kolaborasi, transparansi, dan akuntabilitas. Setiap perubahan kode memiliki konteks dan dapat dipahami oleh anggota tim lain, sementara keputusan teknis dapat didiskusikan secara terbuka berdasarkan kebutuhan sistem dan standar yang disepakati. Dengan budaya seperti ini, kualitas software tidak hanya menjadi tanggung jawab individu, tetapi menjadi tanggung jawab bersama seluruh tim engineering.
Pada akhirnya, code review membantu perusahaan membangun tim yang tidak hanya mampu menghasilkan kode berkualitas, tetapi juga memiliki proses kerja yang konsisten, pengetahuan yang tersebar merata, dan kemampuan berkolaborasi untuk mengembangkan software secara berkelanjutan.

Mengapa Code Review Menjadi Salah Satu Indikator Software House Profesional?
Code review menjadi salah satu indikator software house profesional karena menunjukkan bahwa proses development tidak hanya bergantung pada kemampuan individu developer, tetapi memiliki standar engineering yang jelas.
Software house yang matang biasanya memiliki aturan terkait struktur kode, dokumentasi, testing, keamanan, hingga proses review sehingga setiap perubahan dapat diperiksa sebelum diterapkan ke sistem utama.
Dalam praktiknya, code review merupakan bagian dari quality assurance dalam proses pengembangan software. Reviewer tidak hanya mencari bug, tetapi juga memeriksa kualitas struktur kode, keamanan, performa, maintainability, serta kesesuaiannya dengan standar proyek.
Proses ini memiliki hubungan langsung dengan kualitas software karena masalah dapat ditemukan dan diperbaiki lebih awal sebelum berkembang menjadi masalah yang lebih besar di production.
Code review juga memberikan dampak terhadap keberhasilan proyek dalam jangka panjang. Software yang dikembangkan dengan proses yang terkontrol akan lebih mudah dipelihara, dikembangkan, dan disesuaikan dengan perubahan kebutuhan bisnis. Sebaliknya, proses development yang tidak terstruktur dapat menghasilkan technical debt, ketergantungan pada developer tertentu, serta biaya maintenance yang semakin besar.
Bagi klien, proses development menjadi penting karena kualitas software tidak hanya ditentukan oleh hasil akhir saat go-live. Klien juga perlu memastikan bahwa software dibangun dengan proses yang dapat dipertanggungjawabkan dan memiliki pondasi teknis yang baik.
Karena itu, penerapan code review dapat menjadi salah satu tanda bahwa software house profesional memiliki komitmen terhadap kualitas, transparansi, dan keberlanjutan software yang dikembangkan untuk klien.
Bagaimana Menilai Apakah Software House Benar-Benar Menerapkan Code Review?
Mengetahui apakah sebuah software house benar-benar menerapkan code review tidak cukup hanya dengan melihat pernyataan pada website atau proposal.
Klien perlu memahami bagaimana proses development dijalankan secara nyata. Salah satu cara yang dapat dilakukan adalah mengajukan pertanyaan kepada vendor, misalnya apakah setiap perubahan kode melalui review, siapa yang melakukan review, bagaimana approval diberikan, serta tools apa yang digunakan untuk mendukung proses tersebut.
Beberapa indikator yang dapat diperhatikan antara lain:
- Transparansi proses development, yaitu vendor mampu menjelaskan workflow pengembangan, termasuk bagaimana kode dibuat, di review, diuji, dan diterapkan.
- SOP development, yang menunjukkan adanya standar kerja yang jelas untuk memastikan proses pengembangan tidak tergantung pada kebiasaan masing-masing developer.
- Dokumentasi review, seperti catatan Pull Request, komentar reviewer, approval, atau riwayat perubahan yang dapat menjadi bukti bahwa proses review benar-benar dilakukan.
- Continuous Integration, yaitu setiap perubahan kode dapat melalui proses build dan automated testing secara otomatis sebelum digabungkan atau diterapkan ke tahap berikutnya.
Software house Indonesia yang profesional biasanya tidak keberatan menjelaskan proses tersebut kepada calon klien karena code review merupakan bagian dari standar engineering mereka. Klien juga tidak harus meminta akses terhadap seluruh kode sumber, tetapi dapat meminta penjelasan mengenai workflow, standar, tools, dan mekanisme quality control yang digunakan. Dengan memahami proses tersebut, perusahaan dapat menilai apakah vendor benar-benar memiliki praktik development yang terstruktur atau hanya menawarkan klaim kualitas tanpa proses yang jelas.
Pada akhirnya, code review sebaiknya dipandang sebagai bagian dari keseluruhan proses pengembangan software. Semakin transparan dan terdokumentasi prosesnya, semakin mudah bagi klien memastikan bahwa software dikembangkan dengan standar yang konsisten, terukur, dan siap mendukung kebutuhan bisnis dalam jangka panjang.
Software Berkualitas Dimulai dari Proses yang Berkualitas
Code review menunjukkan bahwa kualitas software tidak hanya ditentukan oleh hasil akhir, tetapi juga oleh proses yang digunakan untuk membangunnya.
Dengan review yang dilakukan secara konsisten, potensi bug dapat ditemukan lebih awal, standar coding tetap terjaga, dan kode menjadi lebih mudah dipelihara.
Karena itu, code review menjadi salah satu praktik penting dalam membangun software yang aman, stabil, dan siap berkembang mengikuti kebutuhan bisnis.
Memilih software house profesional berarti memilih partner yang memiliki komitmen terhadap kualitas, bukan hanya vendor yang mampu menyelesaikan fitur sesuai requirement.
Proses development yang terstruktur, dokumentasi yang jelas, testing, security, hingga code review merupakan bagian dari upaya melindungi investasi digital perusahaan agar software tetap memiliki nilai dan dapat dikembangkan dalam jangka panjang.
Karena itu, sebelum memilih vendor, perusahaan sebaiknya memastikan bahwa calon partner benar-benar menerapkan code review sebagai bagian dari workflow development.
Bagi perusahaan yang mencari software house Indonesia yang berpengalaman, software house Bandung, BTS.id dapat menjadi salah satu partner yang dipertimbangkan untuk pengembangan software dengan proses engineering yang terstruktur.
Software house Indonesia profesional menerapkan code review bukan sekadar untuk mencari kesalahan, tetapi sebagai bagian dari komitmen menjaga kualitas, keamanan, dan keberlanjutan software.
Jika perusahaan Anda sedang merencanakan pengembangan software atau ingin meningkatkan kualitas sistem yang sudah berjalan, saatnya memilih partner teknologi yang memahami pentingnya proses development.
Hubungi kami BTS.id dan diskusikan kebutuhan software bisnis Anda bersama tim kami yang mengutamakan kualitas sejak proses pengembangan dimulai.
3 months ago
Software House Indonesia
Memahami Peran Software House Indonesia dalam Pengembangan Software Enterprise
Di tengah percepatan transformasi digital, banyak perusahaan menyadari bahwa membangun software enterprise tidak lagi sekadar membuat aplikasi yang dapat digunakan. Tantangan seperti integrasi sistem, keamanan data, skalabilitas, hingga kebutuhan pengembangan berkelanjutan menuntut perusahaan memiliki mitra teknologi yang tepat.
Inilah alasan mengapa peran software house Indonesia semakin penting dalam membantu bisnis mengembangkan solusi enterprise yang mampu mendukung pertumbuhan jangka panjang. Software house Indonesia membantu perusahaan merancang, mengembangkan, dan memelihara software sesuai kebutuhan bisnis.
Layanannya dapat mencakup analisis kebutuhan, UI/UX design, custom software development, integrasi sistem, testing, deployment, hingga maintenance. Software yang dikembangkan pun beragam, mulai dari aplikasi web dan mobile hingga ERP, CRM, sistem internal, dan solusi berbasis AI.
Berbeda dengan tim IT internal yang berfokus pada kebutuhan satu perusahaan, software house menangani berbagai proyek dengan kebutuhan dan tingkat kompleksitas yang berbeda.
Alur pengembangannya umumnya meliputi analisis kebutuhan, perencanaan, desain, development, testing, deployment, dan maintenance. Namun, setiap software house dapat memiliki cara kerja, metode pengembangan, teknologi, dan struktur tim yang berbeda sesuai karakteristik proyek serta kebutuhan klien.

Apa yang Membedakan Pengembangan Software Enterprise?
Pengembangan software enterprise memiliki tingkat kompleksitas yang lebih tinggi dibandingkan aplikasi biasa karena dirancang untuk mendukung operasional perusahaan dalam skala besar. Selain harus mampu menangani proses bisnis yang beragam, sistem juga dituntut memiliki performa tinggi, keamanan yang kuat, serta mudah dikembangkan seiring pertumbuhan bisnis.
Beberapa karakteristik utama software enterprise meliputi:
- Skala sistem yang lebih besar, sehingga mampu mengelola data dan proses bisnis dari berbagai divisi dalam satu platform.
- Jumlah pengguna yang tinggi, sehingga sistem harus tetap stabil dan responsif meskipun diakses secara bersamaan.
- Integrasi dengan berbagai sistem, seperti ERP, CRM, sistem pembayaran, maupun layanan cloud agar alur data berjalan lebih efisien.
- Kebutuhan keamanan yang lebih ketat, melalui penerapan enkripsi, kontrol akses, autentikasi, dan perlindungan data perusahaan.
- Proses bisnis yang kompleks, dengan workflow yang dapat disesuaikan untuk mendukung kebutuhan operasional setiap perusahaan.
- Tuntutan ketersediaan sistem (high availability), sehingga aplikasi dapat beroperasi secara optimal dengan risiko downtime yang minimal.
Karena kebutuhan tersebut, pengembangan software enterprise memerlukan perencanaan yang matang, arsitektur yang scalable, serta dukungan dari software house Indonesia yang berpengalaman agar sistem mampu mendukung transformasi digital dan pertumbuhan bisnis secara berkelanjutan.
Tantangan yang Sering Dihadapi dalam Proyek Enterprise
Proyek software enterprise umumnya melibatkan banyak tim, sistem, dan proses bisnis yang saling
terhubung. Semakin besar skala proyek, semakin tinggi pula tantangan yang harus dihadapi agar
pengembangan berjalan lancar dan sistem tetap berkualitas.
Berikut beberapa tantangan yang sering ditemui:
- Proses deployment yang rumit, karena melibatkan banyak server, layanan, serta konfigurasi yang harus dilakukan secara tepat.
- Koordinasi antar tim, mulai dari developer, QA, DevOps, hingga tim operasional agar setiap tahap pengembangan berjalan selaras.
- Risiko human error, terutama jika proses deployment, konfigurasi, atau pengujian masih dilakukan secara manual.
- Sulit menjaga konsistensi environment, karena perbedaan lingkungan development, testing, dan production dapat memicu bug yang sulit dideteksi.
- Perubahan kebutuhan bisnis, yang mengharuskan tim pengembang terus menyesuaikan fitur tanpa mengganggu stabilitas sistem yang sudah berjalan.
- Waktu release yang lama, akibat proses pengujian, deployment, dan validasi yang memerlukan banyak tahapan sebelum software dapat digunakan.
Berbagai tantangan tersebut menunjukkan bahwa proyek enterprise membutuhkan proses pengembangan yang terstruktur, kolaborasi yang baik, serta dukungan teknologi yang mampu meningkatkan efisiensi, menjaga kualitas software, dan mempercepat proses delivery.
Apa Itu DevOps?
DevOps adalah pendekatan dalam pengembangan software yang menggabungkan tim Development (Dev) dan Operations (Ops) untuk menciptakan proses pengembangan, pengujian, hingga deployment yang lebih cepat, efisien, dan konsisten. Dalam pengembangan software enterprise, penerapan DevOps membantu perusahaan menghasilkan aplikasi yang lebih stabil sekaligus mempercepat proses pembaruan fitur sesuai kebutuhan bisnis.
Tujuan utama penerapan DevOps adalah meningkatkan kolaborasi antar tim, mengurangi proses manual, meminimalkan kesalahan, serta mempercepat siklus pengembangan software tanpa mengurangi kualitas. Pendekatan ini menjadi semakin penting karena software enterprise umumnya memiliki kompleksitas tinggi, melibatkan banyak pengguna, serta membutuhkan ketersediaan sistem yang optimal.
Beberapa konsep utama dalam DevOps meliputi:
- Kolaborasi Development dan Operations, sehingga proses pengembangan, pengujian, dan operasional berjalan lebih terintegrasi.
- Automation, yaitu mengotomatiskan proses build, testing, deployment, hingga monitoring untuk mengurangi risiko human error.
- Continuous Integration (CI), yaitu praktik menggabungkan perubahan kode secara berkala agar dapat diuji lebih cepat dan meminimalkan konflik saat pengembangan software.
- Continuous Delivery/Deployment (CD), yaitu proses distribusi pembaruan aplikasi secara otomatis atau semi otomatis sehingga fitur baru dapat dirilis dengan lebih cepat, aman, dan konsisten.
Dengan menerapkan DevOps, proses pengembangan software menjadi lebih adaptif terhadap perubahan kebutuhan bisnis. Hal ini menjadikan software enterprise lebih mudah dikembangkan, dipelihara, dan ditingkatkan performanya seiring pertumbuhan perusahaan.

Mengapa DevOps Penting dalam Pengembangan Software Enterprise?
Dalam pengembangan software enterprise, kecepatan dan kualitas harus berjalan seimbang.
Perusahaan tidak hanya dituntut menghadirkan fitur baru dengan cepat, tetapi juga memastikan sistem tetap stabil, aman, dan dapat diandalkan.
Di sinilah DevOps berperan penting sebagai pendekatan yang mampu menyederhanakan proses pengembangan sekaligus meningkatkan kolaborasi antar tim.
Beberapa alasan mengapa DevOps menjadi bagian penting dalam pengembangan software enterprise, antara lain:
- Meningkatkan kolaborasi Development dan Operations, sehingga proses pengembangan, pengujian, deployment, hingga pemeliharaan dapat berjalan lebih terintegrasi.
- Membuat deployment lebih efisien, dengan mengurangi proses manual sehingga pembaruan aplikasi dapat dilakukan lebih cepat dan minim resiko.
- Menjaga konsistensi proses pengembangan, karena setiap tahapan menggunakan workflow, konfigurasi, dan standar yang sama di berbagai environment.
- Mengotomatisasi siklus pengembangan, mulai dari build, testing, deployment, hingga monitoring untuk meningkatkan produktivitas sekaligus mengurangi human error.
- Memudahkan adaptasi terhadap perubahan bisnis, sehingga pengembangan fitur baru atau penyesuaian sistem dapat dilakukan tanpa mengganggu operasional.
- Mendukung pengembangan software yang berkelanjutan, melalui proses Continuous Integration (CI) dan Continuous Delivery/Deployment (CD), sehingga software selalu dapat diperbarui secara cepat dan terkontrol.
Dengan penerapan DevOps, perusahaan dapat membangun software enterprise yang lebih fleksibel, andal, dan siap berkembang mengikuti kebutuhan bisnis. Pendekatan ini juga membantu meningkatkan kualitas aplikasi sekaligus mempercepat proses transformasi digital secara berkelanjutan.
Implementasi DevOps dalam Siklus Pengembangan Software
Implementasi DevOps diterapkan pada seluruh siklus pengembangan software, mulai dari tahap perencanaan, penulisan kode, pengujian, integrasi, deployment, hingga monitoring dan maintenance.
Setiap tahapan saling terhubung melalui proses yang terstandarisasi sehingga perubahan dapat dilakukan lebih cepat tanpa mengurangi kualitas aplikasi.
Dalam pengembangan software enterprise, penerapan DevOps tidak hanya berfokus pada otomatisasi, tetapi juga memperkuat kolaborasi antara tim Development dan Operations. Dengan dukungan Continuous Integration (CI) dan Continuous Delivery/Deployment (CD), setiap perubahan kode dapat melalui proses build, testing, dan deployment secara otomatis sehingga risiko kesalahan dapat diminimalkan dan waktu release menjadi lebih singkat.
Selain itu, implementasi DevOps memungkinkan tim melakukan monitoring performa aplikasi secara real-time, mendeteksi potensi masalah sejak dini, serta melakukan perbaikan atau pembaharuan secara berkelanjutan. Pendekatan ini membantu perusahaan menjaga stabilitas sistem, meningkatkan produktivitas tim, serta memastikan aplikasi tetap mampu mengikuti perkembangan kebutuhan bisnis dan teknologi.
Praktik Terbaik Software House dalam Menerapkan DevOps
Keberhasilan implementasi DevOps tidak hanya bergantung pada penggunaan teknologi, tetapi juga pada penerapan praktik terbaik yang mampu menciptakan proses pengembangan software yang konsisten, aman, dan berkelanjutan.
Oleh karena itu, software house yang berpengalaman umumnya menerapkan berbagai strategi untuk memastikan setiap tahapan pengembangan berjalan lebih efisien dan menghasilkan software berkualitas tinggi.
Beberapa praktik terbaik yang umum diterapkan meliputi:
- Infrastructure as Code (IaC), yaitu mengelola dan menyediakan infrastruktur menggunakan kode sehingga konfigurasi server menjadi lebih konsisten, mudah direplikasi, dan mengurangi risiko kesalahan konfigurasi.
- DevSecOps untuk keamanan sejak awal pengembangan, dengan mengintegrasikan proses keamanan ke dalam setiap tahapan pengembangan sehingga potensi kerentanan dapat dideteksi dan diperbaiki lebih dini.
- Monitoring dan observability, untuk memantau performa aplikasi, penggunaan sumber daya, serta mendeteksi gangguan secara real-time agar masalah dapat ditangani dengan cepat.
- Standardisasi deployment melalui automation, sehingga proses build, testing, dan deployment berjalan secara otomatis dengan prosedur yang sama di setiap environment, mulai dari development hingga production.
- Dokumentasi proses pengembangan yang lengkap dan terstruktur, sehingga memudahkan kolaborasi antar tim, proses maintenance, serta pengembangan fitur di masa mendatang.
- Continuous improvement, yaitu melakukan evaluasi dan penyempurnaan proses secara berkala berdasarkan hasil monitoring, feedback pengguna, serta kebutuhan bisnis yang terus berkembang.
Dengan menerapkan praktik-praktik tersebut, software house dapat membangun proses DevOps yang lebih efektif, meningkatkan kualitas software, mempercepat waktu rilis, serta memastikan sistem tetap stabil, aman, dan siap mendukung pertumbuhan bisnis dalam jangka panjang.
Penerapan praktik DevOps dalam pengembangan software enterprise juga didukung oleh berbagai tools yang membantu mengotomatisasi proses, meningkatkan kolaborasi, serta menjaga kualitas dan keamanan software. Setiap tools memiliki fungsi yang berbeda dan dapat digunakan secara terintegrasi sesuai kebutuhan proyek, arsitektur sistem, dan infrastruktur yang digunakan.
Beberapa kategori tools DevOps yang umum digunakan antara lain:
- Version Control, seperti Git, GitHub, dan GitLab, untuk mengelola source code, mencatat perubahan, serta mendukung kolaborasi antar developer dalam satu proyek.
- CI/CD Tools, seperti Jenkins, GitLab CI/CD, dan GitHub Actions, untuk mengotomatisasi proses build, testing, hingga deployment. Dengan automation ini, software dapat dirilis secara lebih cepat dan konsisten dengan risiko kesalahan manual yang lebih rendah.
- Containerization dan Orchestration, seperti Docker dan Kubernetes, untuk memastikan aplikasi dapat berjalan secara konsisten di berbagai environment sekaligus memudahkan pengelolaan aplikasi dalam skala besar.
- Infrastructure as Code (IaC), seperti Terraform dan Ansible, untuk menyediakan dan mengelola infrastruktur melalui kode. Pendekatan ini membuat konfigurasi infrastruktur lebih konsisten, terdokumentasi, dan mudah direplikasi.
- Monitoring dan Observability, seperti Prometheus dan Grafana, untuk memantau performa aplikasi, penggunaan resource, serta kondisi infrastruktur secara real-time sehingga tim dapat lebih cepat menemukan dan menangani potensi gangguan.
- Security dan DevSecOps, seperti SonarQube, Snyk, dan Trivy, untuk membantu melakukan analisis kode, mendeteksi kerentanan, serta mengintegrasikan pemeriksaan keamanan ke dalam pipeline pengembangan.
Pemilihan tools tersebut tidak harus menggunakan seluruh teknologi sekaligus. Software house Indonesia yang berpengalaman akan menyesuaikan tools dengan kebutuhan aplikasi, skala sistem, teknologi yang digunakan, serta infrastruktur perusahaan. Integrasi tools yang tepat memungkinkan proses DevOps berjalan lebih otomatis, terukur, dan konsisten, sehingga mendukung pengembangan software enterprise yang lebih cepat, stabil, aman, dan siap berkembang.

Membangun Budaya DevOps dalam Tim Enterprise
Membangun budaya DevOps tidak hanya berfokus pada penerapan teknologi, tetapi juga pada perubahan cara kerja dalam tim software enterprise.
Keberhasilan DevOps bergantung pada kolaborasi yang erat antara tim Development, Operations, dan QA agar setiap proses pengembangan, pengujian, hingga deployment dapat berjalan lebih terintegrasi dan efisien.
Budaya DevOps juga mendorong shared responsibility, di mana setiap anggota tim memiliki tanggung jawab bersama terhadap kualitas, keamanan, dan stabilitas aplikasi. Dengan didukung komunikasi yang lebih efektif, koordinasi antar tim menjadi lebih baik sehingga hambatan dalam proses pengembangan dapat diselesaikan lebih cepat.
Selain itu, DevOps mengedepankan continuous improvement, yaitu melakukan evaluasi dan penyempurnaan proses secara berkelanjutan agar mampu beradaptasi dengan perubahan kebutuhan bisnis. Penerapan otomatisasi pada proses build, testing, deployment, dan monitoring juga membantu meningkatkan produktivitas tim, mengurangi pekerjaan manual, serta memungkinkan perusahaan menghadirkan software yang lebih andal dan berkualitas secara konsisten.
Manfaat Strategis DevOps bagi Bisnis Enterprise
Penerapan DevOps tidak hanya memberikan manfaat bagi tim pengembang, tetapi juga memberikan dampak strategis bagi perusahaan secara keseluruhan.
Dengan proses pengembangan yang lebih terintegrasi, otomatis, dan berkelanjutan, bisnis dapat merespons perubahan pasar dengan lebih cepat sekaligus menjaga kualitas aplikasi yang digunakan.
Beberapa manfaat strategis DevOps bagi bisnis enterprise antara lain:
- Time to market lebih cepat, sehingga fitur atau layanan baru dapat dirilis dalam waktu yang lebih singkat tanpa mengurangi kualitas.
- Meningkatkan efisiensi operasional perusahaan, melalui otomatisasi berbagai proses pengembangan, pengujian, deployment, hingga monitoring yang mengurangi pekerjaan manual.
- Skalabilitas aplikasi yang lebih baik, sehingga software dapat menyesuaikan pertumbuhan jumlah pengguna, data, maupun kebutuhan bisnis tanpa mengganggu performa.
- Mengurangi risiko downtime, karena proses deployment yang lebih terkontrol, monitoring secara real-time, dan kemampuan melakukan rollback apabila terjadi kendala.
- Mendukung transformasi digital, dengan menghadirkan proses pengembangan yang lebih fleksibel, adaptif, dan selaras dengan perkembangan teknologi maupun kebutuhan bisnis.
- Meningkatkan kepuasan pengguna, karena aplikasi menjadi lebih stabil, pembaruan fitur dapat dilakukan lebih cepat, serta permasalahan dapat ditangani secara proaktif.
Keberhasilan implementasi DevOps tidak hanya bergantung pada proses dan budaya kerja, tetapi juga didukung oleh penggunaan tools yang tepat. Software house Indonesia umumnya memanfaatkan berbagai tools DevOps yang saling terintegrasi untuk mengotomatisasi pengembangan software, meningkatkan kolaborasi tim, serta menjaga kualitas aplikasi dari tahap perencanaan hingga operasional.
Dengan memanfaatkan kombinasi tools tersebut, software house Indonesia mampu membangun proses DevOps yang lebih efisien, terukur, dan andal. Hal ini mendukung pengembangan software enterprise yang lebih cepat, stabil, aman, serta mudah dikembangkan sesuai kebutuhan bisnis yang terus berubah.
Bagaimana Software House Mengukur Keberhasilan Implementasi DevOps?
Keberhasilan implementasi DevOps tidak hanya diukur dari penggunaan tools atau teknologi, tetapi juga dari peningkatan kinerja proses pengembangan dan operasional software.
Software house umumnya menggunakan berbagai indikator untuk memastikan bahwa penerapan
DevOps benar-benar memberikan dampak positif terhadap kualitas aplikasi, produktivitas tim, dan efisiensi bisnis.
Beberapa indikator yang sering digunakan untuk mengukur keberhasilan implementasi DevOps meliputi:
- Kecepatan deployment meningkat, sehingga pembaruan aplikasi dapat dirilis lebih cepat dan lebih sering.
- Waktu pengembangan software lebih singkat, karena proses build, testing, dan deployment telah diotomatisasi.
- Downtime sistem berkurang, berkat deployment yang lebih terkontrol, monitoring yang berkelanjutan, dan proses rollback yang lebih cepat.
- Penanganan insiden lebih cepat, karena tim dapat mendeteksi, menganalisis, dan menyelesaikan masalah sebelum berdampak lebih luas pada operasional.
- Kualitas software semakin konsisten, melalui penerapan pengujian otomatis dan standar proses yang sama pada setiap siklus pengembangan.
- Produktivitas tim pengembangan meningkat, karena pekerjaan manual berkurang sehingga tim dapat lebih fokus pada inovasi dan pengembangan fitur baru.
Dengan melakukan pengukuran secara berkala, software house dapat mengevaluasi efektivitas implementasi DevOps, mengidentifikasi area yang masih perlu ditingkatkan, serta memastikan proses pengembangan software terus memberikan nilai tambah bagi bisnis dan pengguna.
Jadikan DevOps sebagai Fondasi Pengembangan Software Enterprise Anda
Di era transformasi digital, DevOps bukan lagi sekadar kumpulan tools, melainkan sebuah budaya kerja yang mengintegrasikan proses, teknologi, dan kolaborasi untuk menghasilkan software yang lebih berkualitas.
Dengan penerapan DevOps yang tepat, perusahaan dapat membangun software enterprise yang lebih adaptif terhadap perubahan bisnis, sekaligus mempercepat proses pengembangan tanpa mengorbankan stabilitas maupun keamanan sistem.
Selain meningkatkan efisiensi proses pengembangan, DevOps juga mendorong kolaborasi yang lebih efektif antara tim Development, Operations, dan QA. Hasilnya, software dapat dirilis lebih cepat, memiliki performa yang lebih stabil, serta mampu memenuhi standar keamanan yang dibutuhkan oleh perusahaan modern.
Oleh karena itu, memilih mitra pengembangan yang memiliki praktik DevOps yang matang menjadi langkah penting untuk memastikan proyek berjalan sesuai target.
Jika Anda sedang mencari software house Bandung yang berpengalaman dalam pengembangan software enterprise dan implementasi DevOps, BTS.id siap membantu menghadirkan solusi yang scalable, aman, dan sesuai kebutuhan bisnis Anda.
BTS.id membantu perusahaan membangun software enterprise menggunakan praktik DevOps modern, mulai dari perancangan arsitektur, implementasi CI/CD, automation testing, hingga deployment cloud agar proses pengembangan lebih cepat, aman, dan scalable
Konsultasikan kebutuhan transformasi digital perusahaan Anda bersama BTS.id.
Dengan dukungan tim profesional dan penerapan praktik DevOps yang teruji, BTS.id siap membantu mempercepat pengembangan software, meningkatkan kualitas aplikasi, serta membangun sistem enterprise yang andal untuk mendukung pertumbuhan bisnis jangka panjang.
3 months ago
Software House Indonesia
Mengenal Peran Software House Indonesia dalam Pengembangan Software
Software house Indonesia memiliki peran penting dalam membantu perusahaan mengembangkan solusi digital yang sesuai dengan kebutuhan bisnis.
Tidak hanya membangun aplikasi, software house juga mendampingi proses transformasi digital melalui layanan konsultasi, perancangan sistem, pengembangan, implementasi, hingga pemeliharaan software agar tetap optimal seiring perkembangan bisnis dan teknologi.
Layanan yang ditawarkan software house sangat beragam, mulai dari pengembangan aplikasi web dan mobile, sistem ERP, CRM, HRIS, hingga integrasi sistem melalui API.
Selain itu, banyak software house Indonesia juga menyediakan layanan modernisasi sistem lama, pengembangan solusi berbasis Artificial Intelligence (AI), serta maintenance dan pengembangan fitur secara berkelanjutan. Dengan layanan yang lengkap, perusahaan dapat memperoleh solusi yang dirancang sesuai kebutuhan dan tujuan bisnisnya.
Berbeda dengan tim IT internal yang umumnya berfokus pada pengelolaan infrastruktur dan operasional sistem sehari-hari, software house memiliki tim lintas keahlian yang terdiri dari Business Analyst, UI/UX Designer, Developer, Quality Assurance, hingga Project Manager. Kolaborasi berbagai spesialis tersebut memungkinkan proses pengembangan software berjalan lebih terarah dan menghasilkan solusi yang berkualitas.
Software house Indonesia juga mampu mengembangkan berbagai jenis perangkat lunak, seperti website perusahaan, aplikasi web dan mobile, ERP, CRM, HRIS, sistem inventaris, Point of Sales (POS), dashboard Business Intelligence (BI), platform e-commerce, hingga solusi berbasis Artificial Intelligence (AI) dan Internet of Things (IoT). Setiap software dapat dirancang secara khusus agar sesuai dengan alur kerja dan kebutuhan operasional perusahaan.
Dalam proses pengembangannya, software umumnya melalui beberapa tahapan, yaitu konsultasi dan analisis kebutuhan, perencanaan proyek, desain UI/UX, pengembangan aplikasi, pengujian, implementasi, hingga monitoring dan maintenance. Tahapan yang sistematis ini membantu memastikan aplikasi yang dihasilkan berjalan optimal, aman, dan sesuai dengan kebutuhan bisnis.
Perlu dipahami bahwa proyek software tidak berhenti ketika aplikasi selesai dibuat. Seiring berkembangnya bisnis, perusahaan sering membutuhkan pembaruan fitur, peningkatan keamanan, integrasi dengan sistem lain, maupun optimalisasi performa. Oleh karena itu, software house Indonesia biasanya menyediakan layanan maintenance dan continuous improvement agar aplikasi tetap relevan, aman, dan mampu mendukung pertumbuhan bisnis dalam jangka panjang.

Kapan Sebuah Proyek Software Dianggap Selesai?
Sebuah proyek software tidak dapat dinilai selesai hanya karena proses pengembangan aplikasi telah berakhir.
Secara umum, proyek dimulai dari tahap analisis kebutuhan, perencanaan, desain, development, pengujian, implementasi, hingga evaluasi. Setiap tahapan memiliki peran penting untuk memastikan software yang dikembangkan benar-benar sesuai dengan kebutuhan bisnis dan dapat digunakan secara optimal.
Dalam proses tersebut, development merupakan tahap membangun fitur dan fungsi aplikasi sesuai spesifikasi yang telah disepakati. Setelah itu, aplikasi memasuki tahap testing untuk memastikan seluruh fitur berjalan dengan baik, bebas dari bug yang mengganggu, serta memenuhi standar kualitas dan keamanan. Apabila hasil pengujian telah memenuhi kriteria, aplikasi kemudian memasuki tahap go-live, yaitu saat software resmi digunakan oleh pengguna di lingkungan operasional.
Secara umum, proyek dinyatakan selesai ketika seluruh ruang lingkup pekerjaan telah diselesaikan, aplikasi berhasil diimplementasikan, pengguna telah menerima sistem, serta proses project handover kepada perusahaan telah dilakukan sesuai kesepakatan. Namun, selesainya proyek bukan berarti berakhirnya kebutuhan terhadap software tersebut.
Fase pasca go-live tetap menjadi bagian penting untuk memastikan aplikasi berjalan stabil di lingkungan produksi. Pada tahap ini, perusahaan sering memerlukan pembaruan fitur, perbaikan bug yang baru ditemukan, penyesuaian terhadap kebutuhan bisnis, hingga peningkatan performa dan keamanan. Oleh karena itu, layanan software support menjadi faktor penting agar aplikasi tetap optimal, relevan, dan mampu mendukung perkembangan bisnis dalam jangka panjang.
Apa yang Diserahkan Saat Project Handover?
Project handover merupakan tahap penting yang menandai proses penyerahan hasil pengembangan software dari vendor kepada perusahaan. Pada tahap ini, bukan hanya aplikasi yang diserahkan, tetapi juga berbagai aset dan informasi yang dibutuhkan agar sistem dapat dikelola, dikembangkan, dan dioperasikan secara mandiri sesuai dengan kesepakatan kedua belah pihak.
Secara umum, dokumen dan aset yang diserahkan meliputi source code, dokumentasi sistem, dokumentasi database beserta API apabila tersedia, serta panduan penggunaan sistem untuk membantu administrator maupun pengguna memahami cara mengoperasikan aplikasi.
Selain itu, perusahaan juga biasanya menerima akses ke server, domain, hosting, atau layanan cloud yang digunakan selama implementasi, sehingga memiliki kendali penuh terhadap lingkungan operasional aplikasi.
Tidak kalah penting, kepemilikan aset digital seperti source code, database, desain, akun layanan, hingga lisensi yang terkait dengan proyek perlu dijelaskan secara transparan sesuai isi kontrak.
Hal ini bertujuan untuk menghindari kendala ketika perusahaan ingin melakukan pengembangan lanjutan, migrasi sistem, atau bekerja sama dengan vendor lain di kemudian hari.
Meskipun proses penyerahan telah selesai, kebutuhan terhadap pemeliharaan aplikasi sering kali masih berlanjut. Oleh karena itu, ruang lingkup dukungan setelah implementasi, waktu respons, serta tanggung jawab masing-masing pihak umumnya diatur dalam service level agreement, sehingga perusahaan tetap memperoleh layanan yang jelas apabila diperlukan pembaruan, perbaikan, maupun penanganan kendala setelah aplikasi digunakan.

Apa yang Terjadi Setelah Project Handover?
Setelah proses project handover selesai, aplikasi mulai digunakan dalam operasional sehari-hari.
Namun, tahap ini bukanlah akhir dari proyek, melainkan awal untuk memastikan sistem berjalan stabil, dapat digunakan dengan baik oleh pengguna, dan mampu mendukung kebutuhan bisnis secara optimal.
Beberapa hal yang umumnya terjadi setelah proses handover meliputi:
- Masa transisi dari tim developer kepada tim pengguna atau administrator perusahaan agar proses operasional dapat berjalan dengan lancar.
- Implementasi sistem ke dalam aktivitas bisnis sehari-hari sesuai dengan proses kerja yang telah dirancang.
- Adaptasi pengguna melalui penggunaan sistem baru, termasuk memahami fitur dan alur kerja yang tersedia.
- Monitoring awal setelah go-live untuk memastikan performa aplikasi tetap stabil dan seluruh fungsi berjalan sesuai harapan.
- Penyesuaian apabila ditemukan kendala, seperti perbaikan bug, penyempurnaan konfigurasi, atau penyesuaian fitur sesuai ruang lingkup proyek.
- Pembagian tanggung jawab antara klien dan software house agar masing-masing pihak memahami perannya dalam operasional dan pemeliharaan aplikasi.
Agar proses pendampingan berjalan dengan jelas, cakupan layanan, waktu respons, dan tanggung jawab kedua belah pihak biasanya diatur dalam service level agreement.
Dengan adanya service level agreement, perusahaan memperoleh kepastian mengenai dukungan teknis sehingga aplikasi dapat terus berjalan optimal setelah implementasi.
Dukungan yang Masih Diberikan oleh Software House Indonesia
Meskipun proses implementasi dan project handover telah selesai, peran software house Indonesia umumnya masih berlanjut melalui berbagai layanan pasca implementasi. Dukungan ini bertujuan untuk memastikan aplikasi tetap berjalan stabil, aman, dan mampu mendukung kebutuhan bisnis seiring perkembangan perusahaan.
Beberapa bentuk dukungan yang biasanya diberikan meliputi:
- Masa garansi (warranty period) untuk menangani kendala atau bug yang muncul sesuai dengan ketentuan yang telah disepakati.
- Bug fixing, yaitu proses perbaikan kesalahan atau gangguan pada sistem agar aplikasi kembali berfungsi dengan baik.
- Technical support untuk membantu perusahaan ketika mengalami kendala teknis atau membutuhkan bantuan terkait penggunaan sistem.
- Monitoring awal sistem setelah go-live guna memastikan performa aplikasi tetap stabil dan seluruh fitur berjalan sesuai harapan.
- Pendampingan saat terjadi kendala, baik berupa analisis masalah, penyesuaian konfigurasi, maupun rekomendasi solusi agar operasional bisnis tidak terganggu.
- Mekanisme pelaporan support yang jelas, seperti melalui email, helpdesk, sistem tiket, atau kanal komunikasi resmi, sehingga setiap laporan dapat ditindaklanjuti secara terstruktur.
Agar seluruh bentuk dukungan tersebut memiliki standar yang jelas, perusahaan dan software house biasanya menyepakati Service Level Agreement (SLA).
Dokumen ini mengatur ruang lingkup layanan, waktu respons, prioritas penanganan, serta tanggung jawab masing-masing pihak.
Dengan adanya SLA, proses pemeliharaan software menjadi lebih terukur sehingga perusahaan memperoleh kepastian layanan setelah aplikasi digunakan dalam operasional sehari-hari.
Mengapa Software Tetap Membutuhkan Maintenance?
Software yang telah digunakan dalam operasional perusahaan tetap memerlukan maintenance secara berkala agar kinerjanya tetap optimal, aman, dan mampu mengikuti perkembangan kebutuhan bisnis maupun teknologi.
Perlu dipahami bahwa maintenance berbeda dengan pengembangan fitur baru. Maintenance berfokus pada menjaga stabilitas, keamanan, dan performa sistem yang sudah ada, sedangkan pengembangan fitur bertujuan menambahkan fungsi atau kapabilitas baru sesuai kebutuhan perusahaan.
Beberapa aktivitas maintenance yang umum dilakukan meliputi:
- Update keamanan untuk melindungi aplikasi dari celah keamanan, ancaman siber, dan kerentanan yang baru ditemukan.
- Optimasi performa agar sistem tetap responsif, stabil, dan mampu menangani peningkatan jumlah pengguna maupun data.
- Backup data secara berkala untuk meminimalkan risiko kehilangan data akibat gangguan sistem atau kesalahan operasional.
- Pemeliharaan server dan database guna memastikan infrastruktur aplikasi tetap berjalan dengan baik serta mendukung kinerja sistem secara optimal.
- Monitoring dan evaluasi untuk mendeteksi potensi kendala sebelum berdampak pada operasional bisnis.
Tanpa maintenance yang dilakukan secara berkala, software berisiko mengalami penurunan performa, meningkatnya celah keamanan, gangguan operasional, hingga potensi kehilangan data. Oleh karena itu, maintenance menjadi bagian penting dalam menjaga keandalan aplikasi sekaligus memastikan investasi pengembangan software tetap memberikan manfaat dalam jangka panjang.
Pengembangan Software Sesuai Pertumbuhan Bisnis
Seiring berkembangnya perusahaan, kebutuhan terhadap software juga akan terus berubah. Sistem yang awalnya mampu memenuhi kebutuhan operasional mungkin memerlukan penyesuaian agar tetap mendukung proses bisnis yang semakin kompleks.
Oleh karena itu, pengembangan software perlu dilakukan secara berkelanjutan agar aplikasi tetap relevan, efisien, dan mampu mengikuti pertumbuhan bisnis.
Beberapa bentuk pengembangan yang umum dilakukan meliputi:
- Penambahan fitur baru untuk mendukung kebutuhan operasional, meningkatkan produktivitas, atau menghadirkan layanan baru kepada pelanggan.
- Integrasi dengan sistem lain, seperti ERP, CRM, aplikasi keuangan, payment gateway, atau layanan pihak ketiga agar pertukaran data berjalan lebih efisien.
- Penyesuaian proses bisnis ketika perusahaan menerapkan kebijakan, alur kerja, atau regulasi baru yang memerlukan perubahan pada sistem.
- Skalabilitas aplikasi untuk memastikan software tetap memiliki performa yang optimal ketika jumlah pengguna, transaksi, atau volume data terus meningkat.
- Roadmap pengembangan jangka panjang sebagai panduan dalam menentukan prioritas pengembangan, pembaruan teknologi, dan penambahan fitur sesuai strategi bisnis perusahaan.
Dengan pendekatan yang terencana, pengembangan software tidak hanya berfokus pada kebutuhan saat ini, tetapi juga mempersiapkan sistem agar mampu mendukung pertumbuhan bisnis dan menghadapi tantangan di masa depan.

Tanda-Tanda Bisnis Anda Perlu Menghubungi Kembali Software House Indonesia
Seiring perkembangan bisnis, kebutuhan terhadap software juga akan terus berubah. Meskipun aplikasi telah berjalan dengan baik, ada kondisi tertentu yang menunjukkan bahwa perusahaan perlu kembali bekerja sama dengan software house Indonesia agar sistem tetap mampu mendukung operasional secara optimal.
Beberapa tanda yang perlu diperhatikan antara lain:
- Membutuhkan fitur tambahan untuk mendukung proses bisnis baru, meningkatkan efisiensi kerja, atau memenuhi kebutuhan pelanggan yang terus berkembang.
- Performa sistem mulai menurun, seperti aplikasi menjadi lebih lambat, sering mengalami error, atau membutuhkan waktu respons yang lebih lama dibanding sebelumnya.
- Jumlah pengguna terus bertambah, sehingga diperlukan peningkatan kapasitas sistem agar tetap stabil dan mampu menangani beban kerja yang lebih besar.
- Perlu integrasi dengan aplikasi lain, seperti ERP, CRM, sistem keuangan, payment gateway, atau layanan pihak ketiga agar pertukaran data menjadi lebih efisien.
- Memerlukan maintenance atau support lanjutan untuk melakukan pembaruan keamanan, perbaikan bug, optimasi performa, maupun penyesuaian sistem sesuai kebutuhan operasional.
Dengan melakukan evaluasi secara berkala dan melibatkan software house Indonesia pada waktu yang tepat, perusahaan dapat memastikan aplikasi tetap aman, andal, dan mampu mengikuti perkembangan bisnis.
Pendekatan ini juga membantu memaksimalkan investasi pengembangan software dalam jangka panjang.
Checklist Setelah Project Handover
Setelah proses project handover selesai, perusahaan sebaiknya melakukan pemeriksaan menyeluruh untuk memastikan seluruh aset, dokumen, dan akses yang diperlukan telah diterima dengan baik.
Langkah ini penting agar operasional sistem dapat berjalan lancar sekaligus memudahkan proses pemeliharaan dan pengembangan di masa mendatang.
Berikut checklist yang dapat digunakan setelah proses handover:
- Pastikan source code telah diterima sesuai dengan ruang lingkup proyek dan dapat diakses oleh pihak yang berwenang.
- Periksa dokumentasi sistem untuk memastikan tersedia informasi mengenai arsitektur, konfigurasi, instalasi, serta panduan teknis yang diperlukan.
- Verifikasi akses server dan cloud, termasuk domain, hosting, database, repository, maupun layanan pihak ketiga yang digunakan selama implementasi.
- Pahami masa garansi dan cakupan support, termasuk jenis layanan yang masih diberikan, waktu respons, dan prosedur pengajuan bantuan apabila terjadi kendala.
- Simpan seluruh credential dengan aman, seperti akun administrator, API key, username, password, maupun akses layanan cloud agar tidak mudah hilang atau disalahgunakan.
- Tentukan mekanisme maintenance berikutnya, baik melalui kerja sama lanjutan dengan software house maupun pengelolaan oleh tim internal, sehingga aplikasi tetap terawat dan dapat terus mendukung kebutuhan bisnis.
Dengan melakukan checklist ini, perusahaan dapat memastikan proses transisi berjalan lebih tertata, mengurangi risiko kendala di kemudian hari, serta menjaga keberlangsungan operasional software dalam jangka panjang.
Jangan Berhenti di Go-Live! Maksimalkan Software Anda Bersama Software House Indonesia
Peluncuran aplikasi (go-live) bukanlah akhir dari perjalanan transformasi digital, melainkan awal untuk memastikan software terus memberikan nilai bagi bisnis Anda.
Jadikan software sebagai investasi jangka panjang dengan melakukan evaluasi performa secara berkala, mengembangkan fitur sesuai kebutuhan bisnis, serta memanfaatkan layanan maintenance dan support agar sistem tetap aman, stabil, dan relevan seiring pertumbuhan perusahaan.
Untuk memperoleh hasil yang optimal, bangunlah kerja sama jangka panjang dengan mitra pengembang yang tidak hanya berfokus pada proses pembuatan aplikasi, tetapi juga menyediakan layanan purna proyek yang komprehensif. Dengan pendampingan yang berkelanjutan, perusahaan dapat lebih mudah beradaptasi terhadap perubahan kebutuhan bisnis maupun perkembangan teknologi.
Jika Anda sedang mencari software house Bandung yang berpengalaman dalam pengembangan software end-to-end, BTS.id siap menjadi mitra transformasi digital perusahaan Anda.
Mulai dari konsultasi, pengembangan aplikasi, implementasi, hingga maintenance dan pengembangan lanjutan, BTS.id membantu memastikan software yang Anda miliki terus berkembang dan memberikan manfaat maksimal bagi pertumbuhan bisnis di masa depan.
4 months ago
Software House Indonesia
Software House Indonesia dalam Transformasi Digital Enterprise
Perkembangan teknologi yang semakin pesat mendorong perusahaan enterprise untuk terus beradaptasi agar
tetap kompetitif. Saat ini, kebutuhan teknologi di lingkungan enterprise tidak lagi terbatas pada digitalisasi proses operasional,
tetapi juga mencakup peningkatan efisiensi, pengelolaan data yang lebih optimal, serta percepatan pengambilan keputusan bisnis. Kondisi ini menjadikan transformasi digital sebagai bagian penting dari strategi bisnis jangka panjang.
Dalam proses transformasi digital, banyak perusahaan menghadapi berbagai tantangan, mulai dari keterbatasan sumber daya internal, kebutuhan akan teknologi yang terus berkembang, hingga kompleksitas integrasi dengan sistem yang sudah ada.
Oleh karena itu, enterprise membutuhkan partner teknologi yang mampu mendukung proses transformasi secara menyeluruh.
Di sinilah peran software house Indonesia menjadi semakin penting. Tidak hanya berfokus pada pengembangan aplikasi, software house Indonesia kini berperan sebagai mitra strategis yang membantu perusahaan merancang, mengembangkan, dan mengimplementasikan solusi digital sesuai kebutuhan bisnis. Dengan pemahaman terhadap karakteristik pasar lokal dan kebutuhan industri, software house Indonesia dapat menghadirkan solusi yang lebih relevan, fleksibel, dan selaras dengan tujuan perusahaan.
Seiring perkembangan teknologi, peran software house Indonesia juga terus berevolusi. Jika sebelumnya layanan yang ditawarkan lebih banyak berfokus pada software development, kini banyak perusahaan penyedia layanan teknologi yang turut mendukung penerapan teknologi berbasis kecerdasan buatan dan inovasi digital lainnya untuk membantu enterprise meningkatkan produktivitas dan daya saing. Kolaborasi antara enterprise dan software house Indonesia menjadi faktor penting dalam menghadapi perubahan teknologi yang berlangsung sangat cepat. Melalui kolaborasi yang tepat, perusahaan dapat
mempercepat transformasi digital, meminimalkan risiko implementasi teknologi, serta memastikan investasi digital yang dilakukan mampu memberikan nilai bisnis yang berkelanjutan.

Bagaimana Software House Indonesia Membantu Enterprise Mengimplementasikan AI
Implementasi AI di lingkungan enterprise membutuhkan pendekatan yang terstruktur agar mampu memberikan nilai bisnis yang optimal. Dalam proses ini, software house Indonesia berperan mendampingi perusahaan mulai dari tahap perencanaan hingga pengembangan jangka panjang.
Secara umum, tahapan implementasi AI bersama software house Indonesia meliputi:
- Assessment kesiapan AI, infrastruktur, dan kebutuhan bisnis.
- Identifikasi use case dengan nilai bisnis tertinggi.
- Penentuan pendekatan AI yang sesuai dengan kebutuhan enterprise.
- Pengembangan dan integrasi solusi AI.
- Fine-tuning model sesuai kebutuhan perusahaan.
- Integrasi dengan ERP, CRM, HRIS, dan sistem internal lainnya.
- Deployment, monitoring, dan optimasi performa AI.
- Pendampingan pengembangan dan scaling jangka panjang.
Tahap awal dimulai dengan assessment kesiapan AI untuk mengevaluasi infrastruktur, data, proses bisnis, dan kesiapan organisasi. Hasil evaluasi ini menjadi dasar dalam menentukan strategi implementasi yang tepat. Selanjutnya, perusahaan dan software house Indonesia mengidentifikasi use case yang memiliki dampak bisnis terbesar. Prioritas umumnya diberikan pada area yang dapat meningkatkan efisiensi, otomatisasi, atau kualitas pengambilan keputusan.
Berdasarkan kebutuhan tersebut, software house Indonesia membantu menentukan pendekatan yang paling sesuai, baik melalui pemanfaatan AI Platform yang sudah tersedia maupun pengembangan solusi khusus sesuai kebutuhan enterprise.
Pada tahap implementasi, software house melakukan pengembangan sistem AI, termasuk fine-tuning model agar sesuai dengan karakteristik bisnis perusahaan. Solusi yang dibangun kemudian diintegrasikan dengan sistem enterprise seperti ERP, CRM, HRIS, dan aplikasi internal lainnya.
Setelah diimplementasikan, solusi AI perlu melalui proses deployment, monitoring, dan optimasi secara berkelanjutan untuk memastikan performanya tetap optimal. Selain itu, software house Indonesia juga menyediakan pendampingan jangka panjang agar solusi dapat terus berkembang seiring perubahan kebutuhan bisnis.
AI Platform dan Custom AI Solution: Memahami Dua Pendekatan Implementasi AI
Dalam implementasi AI, enterprise umumnya dapat memilih antara menggunakan AI platform yang sudah tersedia atau membangun solusi yang dirancang khusus sesuai kebutuhan bisnis. Memahami kedua pendekatan ini penting agar perusahaan dapat menentukan strategi implementasi yang tepat sejak awal. Secara sederhana, AI platform merupakan layanan atau teknologi siap pakai yang menyediakan berbagai fitur AI yang dapat langsung digunakan dan diintegrasikan ke dalam proses bisnis.
Sementara itu, custom AI solution adalah solusi AI yang dikembangkan secara khusus untuk menjawab kebutuhan, proses, dan tantangan unik di dalam perusahaan, yang umumnya dilakukan melalui proses AI development yang mencakup perancangan, penyesuaian, integrasi, dan optimasi sistem AI sesuai kebutuhan bisnis enterprise. Meskipun memiliki tujuan yang sama, kedua pendekatan tersebut memiliki karakteristik yang berbeda:
Karakteristik AI Platform:
- Implementasi relatif lebih cepat.
- Memiliki fitur dan model AI yang sudah tersedia.
- Biaya awal cenderung lebih rendah.
- Cocok untuk kebutuhan umum dan standar.
Karakteristik Custom AI Solution:
- Dikembangkan sesuai kebutuhan spesifik perusahaan.
- Lebih fleksibel untuk menyesuaikan proses bisnis internal.
- Dapat dioptimalkan berdasarkan data perusahaan.
- Memerlukan waktu implementasi yang lebih panjang.
Dari sisi cara kerja, AI platform umumnya memanfaatkan layanan dan model AI yang telah disediakan oleh vendor. Sebaliknya, custom AI solution memerlukan proses pengembangan sistem AI yang mencakup perancangan, pelatihan, penyesuaian model, hingga integrasi dengan sistem internal perusahaan.

Terlepas dari pendekatan yang dipilih, implementasi AI pada dasarnya melibatkan beberapa komponen utama, yaitu data, model AI, dan integrasi sistem. Data berperan sebagai sumber pembelajaran bagi model AI, sedangkan integrasi sistem memastikan solusi dapat terhubung dengan aplikasi enterprise seperti ERP, CRM, HRIS, dan sistem bisnis lainnya. Dengan memahami karakteristik, cara kerja, dan komponen implementasinya, enterprise dapat memilih pendekatan yang paling sesuai dengan kebutuhan bisnis, sumber daya, serta tujuan transformasi digital perusahaan.
AI Platform vs Custom AI Solution: Perbandingan untuk Kebutuhan Enterprise
Dalam memilih pendekatan implementasi AI, enterprise perlu mempertimbangkan berbagai aspek bisnis dan teknologi.
Secara umum, AI Platform menawarkan implementasi yang lebih cepat sehingga perusahaan dapat memperoleh manfaat bisnis dalam waktu singkat. Sebaliknya, Custom AI Solution membutuhkan waktu pengembangan lebih panjang, tetapi mampu memberikan solusi yang lebih spesifik.
Beberapa perbedaan utama yang perlu diperhatikan antara lain:
- Kecepatan Implementasi
AI Platform:
Implementasi relatif lebih cepat karena infrastruktur, model AI, dan fitur utama telah tersedia dari vendor.Perusahaan umumnya hanya perlu melakukan konfigurasi, integrasi dasar, dan penyesuaian sesuai kebutuhan.
Custom AI Solution:
Memerlukan waktu pengembangan yang lebih panjang karena solusi dibangun dari awal berdasarkan
kebutuhan bisnis, termasuk proses analisis, desain, pengembangan, pengujian, hingga deployment.
- Investasi dan Biaya
AI Platform:
Memiliki investasi awal yang lebih rendah dengan model biaya berbasis langganan (subscription) atau penggunaan (pay-as-you-go). Cocok untuk perusahaan yang ingin mengadopsi AI dengan risiko investasi yang lebih kecil.
Custom AI Solution:
Membutuhkan investasi awal yang lebih besar untuk pengembangan, integrasi, dan implementasi. Namun, dalam jangka panjang dapat memberikan efisiensi dan ROI yang lebih tinggi karena dirancang khusus untuk kebutuhan bisnis perusahaan.
- Fleksibilitas dan Kustomisasi
AI Platform:
Menyediakan fitur standar yang dapat dikonfigurasi, tetapi memiliki keterbatasan dalam menyesuaikan alur kerja atau proses bisnis yang sangat spesifik.
Custom AI Solution:
Menawarkan tingkat kustomisasi yang tinggi, mulai dari model AI, workflow, antarmuka pengguna, hingga logika bisnis yang disesuaikan dengan kebutuhan operasional perusahaan.
- Skalabilitas
AI Platform:
Dapat dengan mudah ditingkatkan kapasitasnya sesuai pertumbuhan bisnis, namun tetap bergantung pada kemampuan dan roadmap pengembangan vendor.
Custom AI Solution:
Memberikan fleksibilitas lebih besar untuk mengembangkan fitur, kapasitas, dan fungsi AI sesuai kebutuhan bisnis tanpa terlalu bergantung pada pihak ketiga.
- Integrasi Sistem
AI Platform:
Umumnya menyediakan API dan konektor untuk integrasi dengan berbagai aplikasi bisnis populer, tetapi integrasi dengan sistem legacy tertentu mungkin memiliki keterbatasan.
Custom AI Solution:
Dapat dirancang untuk terintegrasi secara mendalam dengan sistem enterprise seperti ERP, CRM, HRIS, data warehouse, maupun aplikasi internal perusahaan.
- Kepemilikan Data dan Intellectual Property (IP)
AI Platform:
Kontrol terhadap data dan model AI mengikuti kebijakan vendor sehingga perusahaan memiliki tingkat kendali yang lebih terbatas.
Custom AI Solution:
Perusahaan memiliki kontrol yang lebih besar terhadap data, model, serta intellectual property yang dihasilkan dari implementasi AI.
- Keamanan dan Kepatuhan
AI Platform:
Menyediakan standar keamanan yang telah ditetapkan oleh vendor dan umumnya telah memenuhi berbagai sertifikasi industri.
Custom AI Solution:
Memungkinkan penerapan kebijakan keamanan yang lebih spesifik, termasuk pengaturan akses, audit trail, deployment on-premise, serta penyesuaian terhadap regulasi industri tertentu.
- Risiko Vendor Lock-in
AI Platform:
Ketergantungan terhadap vendor cenderung lebih tinggi karena perusahaan menggunakan infrastruktur, layanan, dan ekosistem yang disediakan oleh vendor tertentu.
Custom AI Solution:
Risiko vendor lock-in relatif lebih rendah karena perusahaan memiliki fleksibilitas lebih besar dalam menentukan teknologi, infrastruktur, maupun partner pengembangan.
- Maintenance dan Pengembangan Lanjutan
AI Platform:
Pemeliharaan infrastruktur, pembaruan sistem, dan peningkatan fitur umumnya dikelola oleh vendor sehingga beban operasional internal lebih ringan.
Custom AI Solution:
Memerlukan dukungan berkelanjutan dari tim internal atau partner teknologi untuk melakukan maintenance, optimasi, serta pengembangan fitur baru sesuai kebutuhan bisnis.
- Kesesuaian Use Case
AI Platform:
Lebih cocok untuk kebutuhan AI yang bersifat umum dan membutuhkan implementasi cepat, seperti chatbot standar, otomatisasi dokumen, atau peningkatan produktivitas karyawan.
Custom AI Solution:
Lebih sesuai untuk kebutuhan bisnis yang kompleks, spesifik, dan menjadi pembeda kompetitif perusahaan, seperti fraud detection, predictive maintenance, recommendation engine, atau AI Copilot yang terintegrasi dengan berbagai sistem internal.
Pada akhirnya, tidak ada pendekatan yang paling tepat untuk semua perusahaan. Pemilihan solusi perlu disesuaikan dengan kebutuhan bisnis, sumber daya, tingkat kompleksitas, dan strategi jangka panjang enterprise.
Faktor yang Perlu Dipertimbangkan Saat Memilih AI Platform atau Custom AI Solution
Pemilihan antara AI platform dan custom AI solution perlu disesuaikan dengan kebutuhan serta strategi bisnis perusahaan. Salah satu faktor utama yang perlu diperhatikan adalah kompleksitas kebutuhan bisnis. Semakin kompleks proses dan kebutuhan operasional perusahaan, semakin besar kemungkinan dibutuhkannya solusi yang lebih fleksibel dan dapat disesuaikan.
Tingkat kustomisasi juga menjadi pertimbangan penting. Perusahaan dengan kebutuhan yang spesifik umumnya memerlukan pendekatan pengembangan sistem AI yang mampu menyesuaikan alur kerja, aturan bisnis, dan kebutuhan pengguna secara lebih mendalam. Selain itu, kebutuhan integrasi dengan sistem existing seperti ERP, CRM, HRIS, atau aplikasi internal lainnya juga perlu dievaluasi sejak awal untuk memastikan implementasi berjalan optimal.
Aspek sensitivitas dan kepemilikan data tidak kalah penting, terutama bagi enterprise yang mengelola data strategis atau harus memenuhi regulasi tertentu. Di sisi lain, perusahaan perlu mempertimbangkan target ROI dan dampak bisnis yang ingin dicapai, baik dalam bentuk efisiensi operasional, peningkatan produktivitas, maupun peningkatan kualitas layanan.
Ketersediaan anggaran, sumber daya internal, serta kecepatan implementasi yang dibutuhkan juga akan mempengaruhi pilihan solusi. Terakhir, perusahaan perlu memastikan bahwa solusi yang dipilih sejalan dengan strategi dan roadmap AI jangka panjang agar investasi teknologi dapat terus mendukung pertumbuhan bisnis di masa depan.
Tantangan Enterprise dalam Mengimplementasikan AI
Adopsi AI di lingkungan enterprise terus meningkat seiring kebutuhan bisnis yang semakin dinamis. Saat ini, AI tidak hanya dimanfaatkan untuk otomatisasi, tetapi juga mendukung berbagai fungsi bisnis, mulai dari operasional, layanan pelanggan, pemasaran, hingga pengambilan keputusan berbasis data.
Namun, implementasi AI di perusahaan enterprise bukanlah proses yang sederhana. Kompleksitas proses bisnis yang melibatkan banyak unit kerja seringkali menjadi tantangan tersendiri. Selain itu, data perusahaan umumnya tersebar di berbagai sistem dan departemen, sehingga menyulitkan proses konsolidasi dan pemanfaatan data secara optimal.
Tantangan lainnya adalah integrasi AI dengan sistem yang sudah ada maupun hasil custom software development yang telah digunakan perusahaan. Enterprise juga perlu memastikan keamanan data serta kepatuhan terhadap regulasi yang berlaku, terutama ketika mengelola data sensitif dan strategis.
Di sisi internal, keterbatasan sumber daya dan kompetensi AI masih menjadi kendala bagi banyak perusahaan.
Banyak organisasi belum memiliki tim maupun pengalaman yang memadai untuk merancang, mengembangkan, dan mengelola solusi AI secara mandiri.
Selain aspek teknis, perusahaan juga sering menghadapi kesulitan dalam menentukan pendekatan implementasi AI yang paling sesuai dengan kebutuhan bisnis. Oleh karena itu, diperlukan perencanaan yang matang agar implementasi AI dapat memberikan nilai bisnis yang optimal sekaligus meminimalkan risiko di masa mendatang.

Cara Memilih Software House Indonesia untuk Proyek AI Enterprise
Memilih partner teknologi yang tepat menjadi salah satu faktor penting dalam keberhasilan implementasi AI di lingkungan enterprise. Selain kemampuan teknis, perusahaan juga perlu memastikan bahwa partner yang dipilih mampu memahami kebutuhan bisnis dan mendukung pengembangan jangka panjang.
Beberapa hal yang perlu diperhatikan saat memilih software house Indonesia untuk proyek AI enterprise antara lain:
- Pengalaman implementasi AI dan data, termasuk kemampuan mengelola, memproses, dan
memanfaatkan data untuk kebutuhan bisnis. - Pemahaman terhadap kebutuhan enterprise, terutama terkait kompleksitas proses bisnis dan skala
operasional perusahaan. - Pengalaman pada industri yang relevan, sehingga solusi yang dikembangkan lebih sesuai dengan
kebutuhan bisnis. - Kemampuan integrasi dengan sistem enterprise maupun aplikasi yang telah digunakan perusahaan.
- Pendekatan keamanan data dan compliance untuk memastikan solusi memenuhi standar keamanan
dan regulasi yang berlaku. - Dukungan pasca implementasi, termasuk monitoring, maintenance, dan pengembangan lanjutan.
- Transparansi biaya dan proses kerja, sehingga perusahaan dapat mengelola investasi teknologi secara
lebih terukur. - Kemampuan menjadi strategic technology partner, tidak hanya sebagai vendor pengembang, tetapi
juga sebagai mitra yang mendukung inovasi dan transformasi digital jangka panjang.
Dengan mempertimbangkan faktor-faktor tersebut, enterprise dapat memilih partner teknologi yang tidak hanya mampu mengimplementasikan AI, tetapi juga mendukung pencapaian tujuan bisnis secara berkelanjutan.
Kesimpulan: AI Platform atau Custom AI Solution, Mana yang Tepat untuk Enterprise?
Pada dasarnya, tidak ada satu pendekatan implementasi AI yang cocok untuk semua perusahaan. AI Platform dapat menjadi pilihan yang tepat bagi enterprise yang membutuhkan implementasi cepat dengan kebutuhan yang relatif standar. Sementara itu, Custom AI Solution lebih sesuai bagi perusahaan yang memiliki proses bisnis kompleks, membutuhkan tingkat kustomisasi tinggi, serta integrasi yang lebih mendalam.
Dalam menentukan pilihan, enterprise perlu mempertimbangkan berbagai faktor, mulai dari tujuan bisnis, kesiapan dan kepemilikan data, kebutuhan integrasi sistem, hingga strategi pengembangan jangka panjang.
Dengan perencanaan yang tepat, implementasi AI dapat memberikan nilai bisnis yang optimal sekaligus mendukung transformasi digital perusahaan.
Kolaborasi dengan software house Indonesia juga dapat membantu enterprise meminimalkan resiko implementasi dan memaksimalkan hasil investasi AI. Bagi perusahaan yang sedang mencari software house
Bandung untuk mendukung implementasi AI, memilih partner yang berpengalaman dan memahami kebutuhan
enterprise menjadi langkah yang sangat penting.
BTS.id hadir sebagai software house Indonesia yang berpengalaman dalam membantu enterprise mengembangkan dan mengimplementasikan solusi digital sesuai kebutuhan bisnis. Mulai dari konsultasi, pengembangan solusi AI dan custom software development,berbasis di Bandung dan melayani perusahaan di seluruh Indonesia.
BTS.id siap menjadi strategic technology partner dalam perjalanan transformasi digital perusahaan Anda.
Hubungi BTS.id sekarang untuk mendiskusikan kebutuhan implementasi AI dan temukan solusi yang paling sesuai untuk bisnis Anda.
5 months ago
Software House Indonesia
Evolusi Software House Indonesia di Era Enterprise Modern
Perkembangan teknologi digital telah mendorong software house Indonesia mengalami transformasi yang signifikan. Jika sebelumnya software house lebih banyak berperan sebagai vendor yang fokus mengembangkan aplikasi berdasarkan permintaan klien, kini perannya berkembang menjadi partner bisnis strategis yang turut membantu perusahaan mencapai tujuan bisnis jangka panjang melalui solusi teknologi yang tepat
Perubahan ini terjadi seiring dengan semakin kompleksnya kebutuhan enterprise. Perusahaan tidak lagi hanya membutuhkan aplikasi atau sistem yang dapat berjalan secara mandiri, tetapi juga memerlukan solusi yang mampu menghubungkan berbagai proses bisnis dalam satu ekosistem digital yang terintegrasi. Mulai dari sistem ERP, CRM, aplikasi operasional, hingga platform analitik, seluruh komponen harus dapat bekerja secara harmonis untuk mendukung efisiensi dan produktivitas perusahaan.
Di era transformasi digital saat ini, integrasi sistem, data, dan AI menjadi kebutuhan utama bagi banyak enterprise. Software house tidak hanya dituntut memiliki kemampuan teknis dalam pengembangan perangkat lunak, tetapi juga harus mampu merancang arsitektur teknologi yang mendukung pemanfaatan data secara optimal serta implementasi teknologi Artificial Intelligence (AI) untuk meningkatkan kualitas pengambilan keputusan bisnis.
Oleh karena itu, kemampuan memahami proses bisnis perusahaan menjadi faktor yang sangat penting. Software house yang mampu memahami alur kerja, tantangan operasional, serta kebutuhan strategis klien akan lebih efektif dalam menghadirkan solusi yang relevan dan memberikan nilai tambah bagi bisnis. Inilah yang membuat peran software house Indonesia saat ini semakin penting sebagai mitra transformasi digital yang membantu enterprise menghadapi tantangan bisnis modern sekaligus mempersiapkan diri untuk pertumbuhan di masa depan.
Mengapa Transformasi Digital Konvensional Tidak Lagi Cukup di Tahun 2026
Di tahun 2026, transformasi digital tidak lagi cukup jika hanya berfokus pada implementasi sistem atau digitalisasi proses kerja. Perubahan lanskap bisnis yang semakin cepat menuntut perusahaan untuk lebih adaptif dalam menghadapi kebutuhan pasar, perilaku pelanggan, dan perkembangan teknologi yang terus berkembang.
Di sisi lain, ekspektasi terhadap layanan digital juga semakin tinggi. Perusahaan dituntut menghadirkan layanan yang cepat, terintegrasi, dan mampu memberikan pengalaman yang lebih baik bagi pelanggan maupun stakeholder. Tantangan ini semakin kompleks dengan adanya ledakan data yang terus bertambah setiap hari, sementara banyak organisasi masih kesulitan mengolahnya menjadi insight yang dapat mendukung pengambilan keputusan secara efektif.
Selain itu, kebutuhan untuk meningkatkan produktivitas dan efisiensi operasional membuat perusahaan tidak bisa lagi mengandalkan digitalisasi dasar semata. Banyak proses bisnis membutuhkan otomatisasi, integrasi data, dan pemanfaatan AI agar dapat berjalan lebih optimal.
Keterbatasan digitalisasi yang hanya berfokus pada sistem seringkali terlihat dalam beberapa kondisi berikut:
- Data dan aplikasi masih berjalan secara terpisah sehingga menghambat kolaborasi antar divisi.
- Proses digital tetap membutuhkan banyak pekerjaan manual yang memakan waktu.
- Informasi bisnis tersedia, tetapi belum dimanfaatkan secara maksimal untuk mendukung keputusan strategis.
- Sistem yang ada belum terintegrasi dengan otomatisasi dan teknologi AI.
Karena itu, transformasi digital modern tidak hanya berfokus pada penggunaan teknologi, tetapi juga pada bagaimana sistem, data, dan kecerdasan buatan dapat bekerja secara terintegrasi untuk meningkatkan daya saing dan pertumbuhan bisnis perusahaan.
AI Copilot: Lapisan Kecerdasan Baru bagi Perusahaan Enterprise
Seiring meningkatnya kebutuhan akan efisiensi dan kecepatan pengambilan keputusan, AI Copilot hadir sebagai lapisan kecerdasan baru yang membantu perusahaan memaksimalkan pemanfaatan data dan teknologi. Dalam banyak implementasi modern, perusahaan mulai mengembangkan custom AI copilot yang disesuaikan dengan proses bisnis dan kebutuhan operasional mereka melalui pendekatan custom software development.
AI Copilot adalah asisten berbasis Artificial Intelligence (AI) yang dirancang untuk membantu karyawan dalam menjalankan pekerjaan sehari-hari melalui pemahaman konteks, analisis data, serta pemberian rekomendasi yang relevan. AI Copilot dapat terhubung dengan berbagai sistem dan sumber data perusahaan sehingga mampu membantu pengguna menemukan informasi, menyusun laporan, menganalisis data, hingga mendukung pengambilan keputusan dengan lebih cepat. Pendekatan custom software development memungkinkan perusahaan membangun AI Copilot yang benar-benar terintegrasi dengan ekosistem digital mereka.
Berbeda dengan chatbot biasa yang umumnya hanya menjawab pertanyaan berdasarkan alur percakapan tertentu, AI Copilot memiliki kemampuan untuk memahami konteks pekerjaan, mengakses berbagai sumber informasi, dan membantu menyelesaikan tugas secara lebih proaktif. Karena itu, AI Copilot tidak hanya berfungsi sebagai alat komunikasi, tetapi juga sebagai pendamping kerja digital bagi karyawan, terutama ketika diimplementasikan sebagai custom AI copilot yang dirancang sesuai kebutuhan spesifik perusahaan.
Dalam lingkungan enterprise, AI Copilot dapat berperan sebagai asisten kerja yang membantu meningkatkan produktivitas dan efisiensi operasional melalui:
- Akses informasi perusahaan yang lebih cepat dari berbagai sistem dan database.
- Penyajian insight berbasis data untuk mendukung pengambilan keputusan.
- Otomatisasi tugas administratif dan pekerjaan yang bersifat repetitif.
- Dukungan analisis dan rekomendasi yang sesuai dengan konteks bisnis.
Dengan kemampuan tersebut, AI Copilot menjadi lapisan kecerdasan baru yang membantu perusahaan memanfaatkan data dan teknologi secara lebih optimal, sekaligus mempercepat proses kerja dan pengambilan keputusan di era bisnis yang semakin dinamis melalui penerapan custom software development yang tepat.
Mengapa AI Copilot Tidak Bisa Sekadar Dibeli
Meskipun tersedia banyak solusi AI Copilot di pasaran, implementasinya di lingkungan enterprise tidak bisa dilakukan secara instan. AI Copilot perlu disesuaikan dengan kebutuhan, data, dan proses bisnis masingmasing perusahaan agar dapat memberikan hasil yang relevan dan bernilai.
AI generik pada dasarnya tidak memahami konteks bisnis perusahaan secara spesifik. Selain itu, data perusahaan biasanya tersebar di berbagai sistem sehingga memerlukan integrasi agar AI dapat mengakses dan mengolah informasi secara optimal.
Beberapa alasan mengapa AI Copilot memerlukan pendekatan yang lebih terintegrasi antara lain:
- AI generik tidak memahami kebutuhan dan proses bisnis perusahaan secara mendalam.
- Data perusahaan tersebar di berbagai sistem dan platform yang perlu dihubungkan.
- Setiap perusahaan memiliki alur kerja dan kebutuhan operasional yang berbeda.
- Keamanan dan privasi data harus dijaga sesuai kebijakan dan regulasi yang berlaku.
Karena itu, implementasi AI Copilot yang sukses tidak hanya bergantung pada teknologi, tetapi juga pada integrasi sistem, pemahaman proses bisnis, serta penerapan keamanan data yang tepat.
Peran Software House dalam Mengembangkan AI Copilot Perusahaan Enterprise
Keberhasilan implementasi AI Copilot tidak hanya ditentukan oleh teknologi yang digunakan, tetapi juga oleh kemampuan memahami kebutuhan bisnis perusahaan. Di sinilah peran software house menjadi penting sebagai mitra strategis yang membantu enterprise merancang, mengembangkan, dan mengoptimalkan solusi AI sesuai tujuan bisnis.
Proses pengembangan AI Copilot umumnya dimulai dengan memahami tantangan, alur kerja, dan kebutuhan operasional perusahaan. Dari tahap ini, software house dapat mengidentifikasi peluang penggunaan AI yang memberikan dampak nyata bagi produktivitas dan efisiensi bisnis.
Peran software house dalam pengembangan AI Copilot meliputi:
- Memahami kebutuhan bisnis perusahaan untuk memastikan solusi AI selaras dengan tujuan organisasi.
- Menentukan use case yang tepat, seperti otomatisasi proses, pencarian informasi internal, analisis data, atau dukungan pengambilan keputusan.
- Membangun dan menguji solusi AI agar mampu bekerja sesuai kebutuhan pengguna dan terintegrasi dengan sistem yang sudah ada.
- Mengembangkan AI secara bertahap hingga skala enterprise, sehingga implementasi dapat berjalan lebih terukur, aman, dan mudah diadopsi oleh seluruh organisasi.
Dengan pendekatan yang tepat, software house membantu perusahaan menghadirkan AI Copilot yang tidak hanya canggih secara teknologi, tetapi juga mampu memberikan nilai bisnis yang nyata dan berkelanjutan.
Membangun AI Copilot yang Terhubung dengan Infrastruktur Enterprise
Agar dapat memberikan manfaat maksimal, AI Copilot perlu terhubung dengan infrastruktur dan sumber data yang digunakan perusahaan. Integrasi ini sering kali membutuhkan custom software development agar sistem dapat menyesuaikan dengan arsitektur teknologi yang sudah ada, sehingga AI dapat mengakses informasi yang relevan, memberikan respons yang lebih akurat, serta mendukung proses kerja secara lebih efektif. Dalam konteks ini, banyak perusahaan juga bekerja sama dengan penyedia jasa pengembangan AI untuk memastikan implementasi berjalan optimal.
Dalam implementasinya, AI Copilot dapat diintegrasikan dengan berbagai sistem internal seperti ERP, CRM, HRIS, dan aplikasi bisnis lainnya. Selain itu, pengelolaan knowledge base perusahaan juga menjadi faktor penting agar AI dapat memanfaatkan dokumen, prosedur, dan informasi internal sebagai sumber pengetahuan yang terpercaya. Pengembangan ini umumnya melibatkan pendekatan custom software development agar integrasi antar sistem berjalan mulus dan sesuai kebutuhan bisnis.
Untuk mendukung performa dan keamanan, perusahaan juga sering memanfaatkan jasa pengembangan AI guna merancang arsitektur yang sesuai dengan kebutuhan operasional dan kebijakan data yang berlaku. Dengan integrasi yang tepat, AI Copilot dapat menjadi pusat akses informasi yang membantu meningkatkan produktivitas, kolaborasi, dan pengambilan keputusan di lingkungan enterprise.
Keamanan, Kepatuhan, dan Keberlanjutan AI
Dalam implementasi AI di lingkungan enterprise, aspek keamanan dan kepatuhan menjadi faktor yang tidak dapat diabaikan. Selain memastikan perlindungan data perusahaan, organisasi juga perlu memastikan penggunaan AI sesuai dengan regulasi yang berlaku, termasuk UU Perlindungan Data Pribadi (UU PDP).
Untuk menjaga keamanan dan keberlanjutan operasional AI, beberapa aspek penting yang perlu diperhatikan meliputi:
- Kepatuhan terhadap UU PDP untuk memastikan pengelolaan data dilakukan secara bertanggung jawab.
- Data isolation guna membatasi akses dan penggunaan data sesuai kebutuhan bisnis.
- Role-Based Access Control (RBAC) untuk mengatur hak akses pengguna berdasarkan peran dan tanggung jawab.
- Audit trail yang memungkinkan pelacakan aktivitas dan penggunaan sistem secara transparan.
- Enkripsi data untuk melindungi informasi saat disimpan maupun ditransmisikan.
- Keamanan siber tingkat enterprise guna mengurangi risiko kebocoran data dan ancaman siber.
Dengan penerapan tata kelola yang tepat, perusahaan dapat membangun solusi AI yang aman, patuh terhadap regulasi, dan mampu mendukung kebutuhan bisnis secara berkelanjutan.
Saatnya Membangun AI Copilot yang Sesuai dengan Bisnis Anda!
AI Copilot bukan sekadar teknologi baru, tetapi bagian dari strategi transformasi digital yang dapat membantu perusahaan meningkatkan produktivitas, mempercepat pengambilan keputusan, dan menciptakan keunggulan kompetitif di era bisnis yang semakin dinamis. Dengan strategi adopsi yang tepat, AI dapat menjadi pondasi penting bagi masa depan bisnis yang lebih efisien, adaptif, dan berbasis data.
Memulai implementasi AI tidak harus dilakukan dalam skala besar. Banyak perusahaan memilih memulai dari pilot project untuk mengidentifikasi use case yang paling relevan, mengukur manfaat bisnis, dan membangun roadmap pengembangan AI secara bertahap. Pendekatan ini menjadikan AI sebagai investasi teknologi jangka panjang yang memberikan nilai nyata bagi organisasi.
Konsultasikan AI Copilot Anda Bersama BTS.id
Jika perusahaan Anda sedang mencari partner untuk memulai langkah awal transformasi AI, BTS.id dapat membantu mulai dari perencanaan strategi, custom software & AI development, integrasi sistem, hingga implementasi di lingkungan enterprise.
Sebagai software house Bandung yang berpengalaman dalam pengembangan solusi digital untuk enterprise, BTS.id dapat membantu perusahaan membangun AI Copilot yang aman, terintegrasi, dan sesuai dengan kebutuhan bisnis. Hubungi tim BTS.id sekarang dan mulai perjalanan transformasi AI yang memberikan dampak nyata bagi pertumbuhan bisnis Anda.
5 months ago
Software House Indonesia
Perkembangan Software House Indonesia di Era Digital
Software house Indonesia kini tidak lagi hanya berfokus pada jasa pembuatan aplikasi atau website, tetapi berkembang menjadi partner teknologi strategis bagi perusahaan dalam menghadapi percepatan transformasi digital.
Meningkatnya kebutuhan enterprise terhadap sistem yang terintegrasi, scalable, dan berbasis data membuat peran software house semakin penting dalam mendukung efisiensi operasional dan inovasi bisnis.
Perkembangan industri digital mendorong banyak perusahaan untuk mulai mengadopsi teknologi seperti cloud computing, business automation, integrasi sistem, hingga implementasi AI untuk mempercepat proses kerja dan meningkatkan kualitas pengambilan keputusan.
Hal ini membuat layanan software house berkembang ke arah solusi digital yang lebih kompleks dan berorientasi pada kebutuhan bisnis jangka panjang.
Di sisi lain, perusahaan juga mulai membutuhkan pengembangan software custom yang mampu menyesuaikan proses bisnis secara spesifik, terutama pada sektor enterprise yang memiliki kebutuhan operasional lebih kompleks.
Karena itu, software house Indonesia kini dituntut tidak hanya unggul secara teknis, tetapi juga mampu memahami strategi bisnis, alur operasional, serta tantangan transformasi digital di berbagai industri.
Dengan pendekatan yang lebih kolaboratif dan berbasis solusi, software house mampu membantu perusahaan meningkatkan produktivitas, mempercepat adaptasi teknologi, serta menciptakan competitive advantage di era digital yang terus berkembang.
Generative AI Memasuki Era Implementasi Bisnis di 2026
Memasuki tahun 2026, AI bukan lagi sekadar tren teknologi, tetapi telah berkembang menjadi bagian penting dalam strategi bisnis modern.
Banyak perusahaan mulai memanfaatkan Generative AI dalam operasional bisnis untuk mempercepat proses kerja, meningkatkan efisiensi, serta mendukung pengambilan keputusan berbasis data secara lebih akurat.
Penerapan generative AI untuk enterprise kini semakin luas, mulai dari otomatisasi layanan pelanggan, analisis data, pembuatan konten, hingga pengelolaan workflow internal perusahaan.
Hal ini menunjukkan bahwa fokus perusahaan tidak hanya pada adopsi teknologi, tetapi juga pada peningkatan produktivitas dan optimalisasi operasional secara berkelanjutan.
Fokus perusahaan pada efisiensi dan produktivitas menjadi salah satu alasan utama meningkatnya implementasi AI di berbagai sektor industri.
Melalui pemanfaatan teknologi yang lebih cerdas dan terintegrasi, perusahaan dapat mengoptimalkan operasional sekaligus meningkatkan kualitas layanan dan kecepatan kerja.
Beberapa fokus utama yang banyak diterapkan perusahaan saat ini meliputi:
- Mengotomatisasi proses kerja yang repetitif untuk mengurangi beban operasional
- Mempercepat pengolahan data dan pengambilan keputusan bisnis
- Meningkatkan produktivitas tim melalui workflow yang lebih efisien
- Mengurangi risiko human error dalam operasional harian
- Mengoptimalkan layanan pelanggan dengan respon yang lebih cepat dan akurat
- Menekan biaya operasional melalui implementasi teknologi berbasis AI
- Membantu perusahaan lebih fokus pada strategi dan inovasi bisnis jangka panjang
Di sisi lain, kebutuhan terhadap custom AI development juga meningkat karena setiap perusahaan memiliki tantangan dan kebutuhan bisnis yang berbeda. Dengan implementasi AI yang lebih terarah, perusahaan dapat menciptakan value baru, membuka peluang revenue tambahan, serta meningkatkan daya saing di era digital yang semakin kompetitif.
Apa Itu Generative AI dan Mengapa Relevan untuk Kebutuhan Enterprise Modern
Generative AI adalah teknologi kecerdasan buatan yang mampu menghasilkan konten, analisis, dan respons otomatis berdasarkan data yang dipelajari. Berbeda dengan automation biasa yang bekerja berdasarkan aturan tetap, Generative AI mampu memahami konteks dan menghasilkan output yang lebih fleksibel sesuai kebutuhan bisnis.
Saat ini, implementasi Generative AI untuk Enterprise semakin berkembang untuk mendukung layanan pelanggan, analisis data, otomatisasi dokumen, hingga efisiensi operasional perusahaan.
Perbedaan AI generatif dan automation biasa meliputi:
- Automation biasa bekerja berdasarkan rule tetap dan fokus pada tugas repetitif, sedangkan Generative AI mampu memahami konteks, belajar dari data, dan beradaptasi sesuai kebutuhan bisnis.
- Jika automation digunakan untuk mempercepat proses operasional, Generative AI dapat membantu analisis data, pembuatan konten, hingga mendukung pengambilan keputusan yang lebih cerdas dan dinamis.
Meningkatnya kebutuhan efisiensi dan pengelolaan data juga mendorong perusahaan mengembangkan solusi berbasis Custom AI Development agar implementasi AI lebih sesuai dengan kebutuhan bisnis.
Selain otomatisasi, AI kini juga berkembang menjadi AI Agent untuk Bisnis yang membantu workflow perusahaan berjalan lebih cerdas, responsif, dan terintegrasi.
Tren Generative AI 2026 untuk Enterprise: AI Agents, Multimodal AI, dan Private AI
Tren Generative AI di tahun 2026 semakin berfokus pada implementasi yang lebih cerdas, terintegrasi, dan aman untuk kebutuhan enterprise.
Banyak software house Indonesia mulai membantu perusahaan mengembangkan solusi AI yang mampu mendukung infrastruktur bisnis, analisis data, dan peningkatan efisiensi operasional secara menyeluruh.
Salah satu tren utama adalah penggunaan AI Agents untuk automation task dan workflow. AI Agent membantu perusahaan mengotomatisasi proses kerja yang lebih kompleks, seperti layanan pelanggan, monitoring operasional, hingga pengelolaan data secara real-time.
Selain itu, Multimodal AI semakin banyak digunakan karena mampu memproses berbagai jenis data dalam satu sistem, seperti:
- Teks dan dokumen
- Gambar dan visual data
- Audio dan voice command
- Video dan data monitoring
Di sisi keamanan, Private AI dan On-Premise AI menjadi solusi penting bagi enterprise yang membutuhkan perlindungan data dan kontrol sistem yang lebih tinggi.
Sementara itu, integrasi AI dengan sistem bisnis modern seperti ERP, CRM, dan cloud platform membantu perusahaan menciptakan operasional yang lebih terhubung, efisien, dan adaptif terhadap perkembangan teknologi digital.
Melihat kebutuhan implementasi AI yang terus berkembang, software house Indonesia juga semakin berperan sebagai partner transformasi digital yang membantu perusahaan membangun solusi AI sesuai kebutuhan bisnis dan skala operasional masing-masing.
Evolusi Penggunaan AI dalam Operasional Bisnis Enterprise
Penggunaan AI dalam operasional bisnis enterprise terus berkembang dan tidak lagi sebatas chatbot atau otomatisasi sederhana.
AI kini digunakan dalam workflow bisnis modern untuk meningkatkan efisiensi, produktivitas, dan kecepatan pengambilan keputusan.
Saat ini, perusahaan mulai memanfaatkan AI untuk automation process, knowledge management, business analytics, hingga implementasi AI agent untuk bisnis yang membantu pengelolaan data, layanan pelanggan, dan workflow secara real-time.
AI juga semakin terintegrasi dengan sistem bisnis seperti ERP, CRM, dan cloud platform sehingga operasional perusahaan menjadi lebih terhubung, efisien, dan scalable sesuai kebutuhan enterprise modern.
Tantangan Implementasi Generative AI di Perusahaan Enterprise
Meskipun implementasi Generative AI semakin berkembang di berbagai industri, perusahaan enterprise masih menghadapi sejumlah tantangan dalam proses adopsinya.
Tantangan ini tidak hanya berkaitan dengan teknologi, tetapi juga kesiapan operasional, keamanan data, hingga adaptasi organisasi secara menyeluruh.
Beberapa tantangan utama implementasi Generative AI di perusahaan enterprise meliputi:
- Integrasi dengan sistem lama yang masih digunakan dalam operasional bisnis
- Kesiapan infrastruktur teknologi untuk mendukung performa AI secara optimal
- Data privacy dan security, terutama untuk pengelolaan data sensitif perusahaan
- Adaptasi pengguna internal terhadap workflow dan teknologi baru berbasis AI
- Regulasi dan governance AI agar implementasi tetap sesuai standar keamanan dan compliance perusahaan
Karena itu, implementasi AI membutuhkan perencanaan yang matang agar teknologi dapat berjalan efektif, aman, dan sesuai dengan kebutuhan operasional enterprise dalam jangka panjang.
Peran Software House AI Indonesia sebagai Strategic Partner Enterprise
Software house AI di Indonesia kini memiliki peran penting sebagai strategic partner dalam membantu perusahaan menjalankan transformasi digital berbasis AI. Tidak hanya menyediakan solusi teknologi, software house juga membantu bisnis memahami kebutuhan implementasi AI yang sesuai dengan operasional dan target perusahaan.
Peran ini mencakup membantu perusahaan memulai implementasi AI, mengisi kebutuhan tim AI enterprise, hingga mendukung pengembangan solusi berbasis custom AI development yang lebih fleksibel dan terintegrasi. Dengan dukungan teknologi dan pengalaman implementasi, perusahaan dapat mempercepat proses adopsi AI bisnis secara lebih efektif.
Selain itu, software house AI juga berperan sebagai partner transformasi AI jangka panjang yang membantu enterprise mengembangkan sistem yang scalable, aman, dan mampu mengikuti perkembangan kebutuhan bisnis di era digital.
Layanan AI Custom Development untuk Enterprise
Layanan AI custom development membantu perusahaan membangun solusi AI yang lebih sesuai dengan kebutuhan operasional dan workflow bisnis enterprise. Implementasi AI yang terarah memungkinkan perusahaan meningkatkan efisiensi, produktivitas, serta optimalisasi proses bisnis secara berkelanjutan.
Layanan yang umumnya diberikan meliputi:
- Konsultasi strategi dan kesiapan AI perusahaan
- Pengembangan custom AI models sesuai kebutuhan bisnis
- Integrasi AI dengan sistem existing seperti ERP, CRM, dan cloud platform
- Maintenance dan optimization AI system untuk menjaga performa dan scalability
Saat ini, banyak software house Bandung juga mulai menghadirkan layanan pengembangan AI enterprise untuk membantu perusahaan mempercepat transformasi digital berbasis teknologi AI.
Kesimpulan: Masa Depan Generative AI Dibangun Bersama Software House Indonesia
Generative AI telah membuka peluang baru bagi enterprise dalam meningkatkan efisiensi, inovasi, dan daya saing bisnis. Namun, keberhasilan implementasinya sangat bergantung pada kebutuhan AI custom development yang sesuai dengan karakteristik setiap perusahaan.
Di sinilah software house Indonesia berperan sebagai strategic partner yang membantu bisnis merancang, mengembangkan, dan mengintegrasikan solusi AI secara tepat guna. Adaptasi AI bukan lagi pilihan, tetapi menjadi langkah penting untuk menghadapi masa depan bisnis yang semakin digital dan kompetitif.
Siap mengimplementasikan Generative AI untuk bisnis Anda?
Diskusikan kebutuhan transformasi digital perusahaan Anda bersama tim BTS.id, software house Bandung yang berpengalaman dalam custom AI development dan solusi AI enterprise yang scalable, aman, serta disesuaikan dengan kebutuhan bisnis.
Mulai dari konsultasi strategi, pengembangan solusi AI custom, hingga integrasi ke sistem existing perusahaan, kami BTS.id siap membantu bisnis Anda mengadopsi teknologi AI secara lebih efektif dan terukur.
5 months ago
Software House Indonesia
Mengapa Perusahaan Besar Membutuhkan Mitra Strategis untuk Hyper-automation?
Di era digitalisasi enterprise 2026, perusahaan besar menghadapi tantangan yang semakin kompleks, mulai dari integrasi data lintas divisi, percepatan operasional, hingga kebutuhan pengambilan keputusan berbasis data secara real-time.
Karena itu, implementasi hyper-automation tidak lagi sekadar tren teknologi, tetapi menjadi bagian penting dari strategi bisnis jangka panjang.
Namun, proses transformasi digital perusahaan besar tidak bisa dilakukan hanya dengan mengandalkan perangkat otomatisasi semata.
Dibutuhkan mitra strategis yang memahami proses bisnis enterprise, mampu membangun integrasi sistem yang kompleks, serta menghadirkan solusi yang scalable dan aman.
Di sinilah peran software house Indonesia menjadi semakin penting.
Sebagai mitra transformasi digital, software house tidak hanya membantu perusahaan membangun aplikasi custom, tetapi juga merancang solusi enterprise automation yang terintegrasi dengan AI, workflow automation, data analytics, hingga cloud infrastructure.
Pendekatan custom software memungkinkan setiap proses otomatisasi disesuaikan dengan kebutuhan bisnis perusahaan, sehingga pengimplementasiannya dapat berjalan lebih efektif dan terukur.
Melalui kolaborasi dengan software house Indonesia yang berpengalaman, perusahaan dapat mempercepat digitalisasi enterprise 2026, meningkatkan efisiensi operasional, mengurangi human error, serta menciptakan fondasi teknologi yang lebih adaptif untuk menghadapi perubahan bisnis di masa depan.
Memahami Hyper-automation sebagai Solusi Bisnis Enterprise
Hyper-automation merupakan pendekatan modern dalam otomatisasi bisnis yang menggabungkan berbagai teknologi seperti Artificial Intelligence (AI), machine learning, robotic process automation (RPA), serta integrasi sistem digital untuk menciptakan proses kerja yang lebih cepat, efisien, dan minim kesalahan.
Di era transformasi digital saat ini, hyper-automation menjadi bagian penting dari strategi perusahaan dalam membangun solusi automation modern yang mampu mendukung pertumbuhan bisnis secara berkelanjutan.
Berbeda dengan automation konvensional, hyper-automation tidak hanya mengotomatisasi pekerjaan berulang, tetapi juga menghadirkan AI automation enterprise yang mampu menganalisis data, memprediksi kebutuhan operasional, hingga membantu proses pengambilan keputusan secara real- time.
Pendekatan ini memungkinkan perusahaan membangun intelligent business process yang lebih adaptif, terintegrasi, dan responsif terhadap perubahan pasar.

Beberapa manfaat utama hyper-automation enterprise bagi perusahaan enterprise meliputi:
- Meningkatkan efisiensi operasional melalui otomatisasi proses bisnis end-to-end.
- Mendukung integrasi sistem bisnis antar divisi, platform, dan database perusahaan.
- Mengurangi human error dalam proses administrasi dan pengolahan data.
- Mempercepat akses informasi dan analisis data secara real-time.
- Membantu perusahaan membangun solusi automation modern yang scalable, fleksibel, dan siap dikembangkan sesuai kebutuhan bisnis.
- Mendukung pengembangan intelligent business process untuk meningkatkan produktivitas dan kualitas layanan perusahaan.
Melalui pengimplementasian yang tepat, perusahaan dapat mempercepat transformasi digital sekaligus menciptakan sistem kerja yang lebih modern, efisien, dan kompetitif di era bisnis digital.
Pendekatan Custom Service dalam Pengembangan Hyper-automation
Dalam era digital enterprise modern, kebutuhan otomatisasi tidak lagi dapat diselesaikan dengan pendekatan software umum yang bersifat satu untuk semua.
Setiap perusahaan memiliki proses bisnis, struktur data, serta kebutuhan operasional yang unik. Karena itu, solusi automation custom menjadi pendekatan penting dalam pengembangan hyper-automation enterprise yang lebih efektif dan berkelanjutan.
Melalui pendekatan custom software development enterprise, perusahaan dapat membangun sistem otomatisasi yang dirancang khusus sesuai kebutuhan bisnis, mulai dari workflow automation, integrasi multi-platform, hingga monitoring operasional berbasis data real-time.
Pendekatan ini memungkinkan sistem berkembang mengikuti perubahan bisnis tanpa harus melakukan migrasi besar di kemudian hari.
Software house berperan penting dalam merancang scalable automation system yang tidak hanya mampu menangani kebutuhan saat ini, tetapi juga siap mendukung ekspansi bisnis di masa depan. Dengan sistem yang scalable, perusahaan dapat menambahkan fitur, meningkatkan kapasitas pengguna, serta mengintegrasikan teknologi baru tanpa mengganggu operasional utama.

Keunggulan solusi automation custom dalam pengembangan hyper-automation antara lain:
- Sistem automation disesuaikan dengan kebutuhan spesifik perusahaan.
- Mendukung scalable automation system untuk pertumbuhan bisnis jangka panjang.
- Mempermudah integrasi dengan ERP, CRM, AI, maupun platform internal lainnya.
- Mengoptimalkan efisiensi proses bisnis melalui otomatisasi yang lebih presisi.
- Memberikan fleksibilitas tinggi dalam pengembangan dan maintenance sistem.
Dengan pendekatan custom software development enterprise, perusahaan dapat membangun fondasi automation yang lebih adaptif, terintegrasi, dan siap menghadapi tantangan transformasi digital enterprise di tahun-tahun mendatang.
Pilar Teknologi dalam Ekosistem Hyper-automation Enterprise
Berbagai teknologi modern saling terintegrasi untuk menciptakan proses bisnis yang lebih efisien dan cerdas dalam ekosistem hyper-automation enterprise. Teknologi seperti AI untuk enterprise membantu perusahaan melakukan analisis data dan otomatisasi pengambilan keputusan secara lebih cepat dan akurat.
Selain itu, robotic process automation berperan dalam mengotomatisasi pekerjaan repetitif, sementara machine learning business memungkinkan sistem terus belajar dari data untuk meningkatkan performa operasional.
Di sisi infrastruktur, cloud computing enterprise mendukung fleksibilitas dan skalabilitas sistem agar mampu mengikuti kebutuhan bisnis yang terus berkembang.
Seluruh teknologi tersebut dapat berjalan optimal melalui API integration yang menghubungkan berbagai sistem, aplikasi, dan platform bisnis dalam satu ekosistem digital yang terintegrasi.
Dengan kombinasi teknologi ini, perusahaan dapat membangun sistem hyper-automation yang lebih modern, adaptif, dan siap mendukung transformasi digital.
Dampak Hyper-automation terhadap Operasional dan Keunggulan Kompetitif Enterprise
Otomatisasi cerdas membantu perusahaan meningkatkan efisiensi operasional bisnis melalui proses kerja yang lebih cepat, terintegrasi, dan minim kesalahan manual. Dengan penerapan otomatisasi perusahaan besar, berbagai aktivitas seperti pengolahan data, monitoring sistem, hingga layanan pelanggan dapat berjalan secara otomatis dan real-time sehingga produktivitas tim menjadi lebih optimal.
Selain mempercepat alur kerja, manfaat hyper-automation enterprise juga terlihat dari kemampuan perusahaan dalam menekan biaya operasional, meningkatkan akurasi data, serta mempercepat pengambilan keputusan berbasis analitik. Implementasi teknologi otomatisasi ini membuat perusahaan lebih adaptif menghadapi perubahan pasar dan kebutuhan pelanggan yang terus berkembang.
Di sisi lain, penerapan sistem otomatisasi modern turut menciptakan competitive advantage digital bagi enterprise. Perusahaan dapat menghadirkan layanan yang lebih responsif, meningkatkan pengalaman pelanggan, serta memperkuat daya saing di era transformasi digital yang semakin kompetitif.
Strategi Kolaborasi Enterprise dengan Software House di Era Hyper-automation
Dalam era hyper-automation, perusahaan membutuhkan partner teknologi enterprise yang mampu mendukung pengembangan sistem secara fleksibel, cepat, dan terintegrasi.
Karena itu, kolaborasi dengan software house menjadi langkah penting untuk mempercepat transformasi digital perusahaan dan implementasi automation yang lebih efektif.

Beberapa strategi kolaborasi yang umum dilakukan antara enterprise dan software house meliputi:
- Melakukan pemetaan kebutuhan bisnis sebelum implementasi automation.
- Mengembangkan solusi secara bertahap melalui pendekatan agile development enterprise.
- Membangun integrasi sistem agar proses bisnis lebih terhubung dan efisien.
- Menyesuaikan pengembangan software dengan target transformasi digital perusahaan.
- Menjadikan software house enterprise Indonesia sebagai partner teknologi enterprise jangka panjang untuk pengembangan dan maintenance sistem.
Dengan strategi kolaborasi yang tepat, perusahaan dapat membangun sistem hyper-automation yang lebih scalable, adaptif, dan siap mendukung pertumbuhan bisnis di masa depan.
Masa depan hyper-automation enterprise akan semakin bergantung pada kemampuan perusahaan dalam mengintegrasikan teknologi, data, dan otomatisasi secara strategis.
Di tengah percepatan transformasi digital, perusahaan membutuhkan solusi yang tidak hanya modern, tetapi juga fleksibel dan scalable untuk mendukung pertumbuhan bisnis jangka panjang.
Karena itu, kolaborasi dengan software house menjadi langkah penting dalam menghadirkan solusi automation enterprise yang sesuai dengan kebutuhan bisnis, mulai dari integrasi sistem, AI automation, hingga pengembangan custom software enterprise.
Bersama partner teknologi yang tepat, perusahaan dapat membangun fondasi digital yang lebih kuat, efisien, dan siap menghadapi tantangan bisnis di era hyper-automation.
Ingin mempercepat transformasi digital perusahaan Anda melalui solusi automation enterprise yang terintegrasi?
BTS.id hadir sebagai software house Bandung yang siap membantu pengembangan custom software development dan mengimplementasikan hyper automation sesuai kebutuhan bisnis Anda.
Sebagai perusahaan software house Bandung yang berpengalaman dalam pengembangan solusi enterprise modern, BTS.id mendukung perusahaan membangun sistem digital yang scalable, adaptif, dan siap menghadapi kebutuhan bisnis masa depan.
Konsultasikan kebutuhan custom software development perusahaan Anda kepada tim kami BTS.id sekarang, dan wujudkan operasional bisnis yang lebih efisien, terintegrasi, dan siap bersaing di era digital 2026.
6 months ago
Software House Indonesia
Mengapa Software House Indonesia Semakin Penting di Era Otomatisasi
Mengandalkan cara kerja manual di tengah percepatan teknologi jelas bukan pilihan yang berkelanjutan. Di era otomatisasi, peran software house Indonesia semakin krusial karena mampu menjembatani kebutuhan bisnis dengan solusi digital yang relevan dan efisien.
Melalui layanan seperti jasa pembuatan aplikasi, perusahaan dapat mengotomatisasi proses operasional, meningkatkan akurasi data, serta mempercepat pengambilan keputusan.
Inilah yang mendorong percepatan digitalisasi bisnis, baik untuk skala UMKM hingga korporasi besar.
Tidak hanya itu, kehadiran software house yang terbaik juga memastikan bahwa setiap solusi yang dikembangkan sesuai dengan kebutuhan bisnis, mulai dari integrasi sistem hingga keamanan data.
Fokus pada pengembangan software menjadi nilai tambah karena lebih adaptif terhadap regulasi, budaya, dan kebiasaan pengguna.
Dengan berbagai keunggulan tersebut, memilih solusi IT Indonesia bukan hanya soal efisiensi, tetapi juga langkah strategis untuk meningkatkan daya saing bisnis di era digital yang semakin kompetitif.
Pengenalan AI Agent: Kunci Sukses Transformasi Digital Tahun 2026
Transformasi digital di tahun 2026 tidak lagi sekadar tentang adopsi teknologi, tetapi tentang bagaimana bisnis memanfaatkan AI agent terbaru sebagai penggerak utama efisiensi dan inovasi.
AI agent adalah sistem berbasis kecerdasan buatan untuk bisnis yang mampu bekerja secara mandiri, menganalisis data, mengambil keputusan, hingga menjalankan tugas tanpa intervensi manusia secara terus-menerus.
Sejalan dengan tren teknologi 2026, AI agent bisnis menjadi fondasi dari otomatisasi cerdas yang tidak hanya mempercepat proses, tetapi juga meningkatkan akurasi dan produktivitas.
Dengan dukungan AI agent yang semakin berkembang, solusi ini kini semakin relevan dan mudah diadopsi oleh berbagai sektor industri.
Beberapa peran utama AI agent dalam transformasi digital meliputi:
- Mengotomatisasi proses operasional secara end-to-end
- Menganalisis data secara real-time untuk pengambilan keputusan lebih cepat
- Integrasi dan Orkestrasi Sistem, dimana AI agent berperan sebagai “penghubung cerdas” antar sistem yang berbeda (ERP, CRM, dll)
- Mengurangi biaya operasional dengan sistem yang lebih efisien
Dengan memanfaatkan AI agent, perusahaan tidak hanya mengikuti perkembangan teknologi, tetapi juga membangun fondasi kuat untuk bersaing di era digital yang semakin dinamis.
Bagaimana Software House Indonesia Mengembangkan AI Agent untuk Enterprise
Pengembangan AI agent untuk kebutuhan solusi enterprise AI bukan sekadar membangun teknologi, tetapi memastikan solusi tersebut benar-benar selaras dengan proses bisnis yang kompleks.
Software house berperan penting dalam menghadirkan implementasi AI agent yang terukur, terintegrasi, dan siap digunakan dalam skala besar.
Pendekatan yang dilakukan biasanya dimulai dari pemetaan kebutuhan hingga pengembangan AI agent dalam bentuk solusi custom automation yang dirancang khusus sesuai kebutuhan tiap perusahaan. Berbeda dengan solusi generik, custom automation memungkinkan sistem mengikuti alur kerja bisnis, bukan sebaliknya. Dalam praktiknya, workflow otomatis perusahaan menjadi fondasi utama, yaitu rangkaian proses kerja yang berjalan otomatis berdasarkan aturan, data, dan trigger tertentu.
Sebagai gambaran, workflow otomatis perusahaan dapat mencakup:
- Otomatisasi approval dokumen (misalnya pengajuan cuti atau anggaran)
- Integrasi data antar divisi secara real-time
- Notifikasi otomatis untuk tugas atau deadline tertentu
- Pemrosesan data pelanggan dari input hingga analisis
Dengan dukungan AI agent, workflow ini tidak hanya berjalan otomatis, tetapi juga “cerdas”, mampu belajar dari data sebelumnya untuk meningkatkan akurasi dan kecepatan proses.
Hal ini secara langsung mendorong efisiensi proses bisnis serta mengurangi resiko human error.
Solusi custom automation yang umum dikembangkan meliputi:
- Otomatisasi proses internal seperti HR, finance, hingga operasional
- Sistem approval berjenjang yang berjalan otomatis dan terdokumentasi
- Integrasi data lintas sistem untuk menghilangkan duplikasi input
- Automasi customer journey, mulai dari lead masuk hingga follow-up
- Dashboard analitik real-time untuk mendukung pengambilan keputusan
Dengan penerapan yang tepat, solusi ini mampu meningkatkan efisiensi proses bisnis, mempercepat waktu kerja, serta meminimalkan kesalahan manual.
Beberapa tahapan utama dalam pengembangan AI agent untuk enterprise meliputi:
- Analisis kebutuhan bisnis dan identifikasi proses yang dapat diotomatisasi
- Perancangan sistem berbasis AI sesuai kebutuhan spesifik perusahaan
- Integrasi software & AI agent dengan sistem yang sudah berjalan (ERP, CRM, dll)
- Pengujian, implementasi, serta optimalisasi berkelanjutan
Melalui kombinasi AI agent dan custom automation, software house Indonesia mampu menghadirkan solusi enterprise AI yang tidak hanya powerful secara teknologi, tetapi juga benarbenar relevan dengan kebutuhan bisnis, sehingga perusahaan dapat bergerak lebih cepat, efisien, dan kompetitif di era digital.
Dampak Implementasi AI Agent terhadap Efisiensi Bisnis Enterprise
Implementasi AI agent memberikan dampak signifikan terhadap cara perusahaan enterprise menjalankan operasionalnya.
Dengan kemampuan analisis data dan eksekusi tugas secara otomatis, perusahaan dapat mencapai produktivitas meningkat dengan AI agent tanpa harus menambah beban kerja tim secara manual.
Salah satu manfaat utama adalah terciptanya efisiensi menyeluruh, mulai dari proses internal hingga layanan pelanggan. Hal ini secara langsung berkontribusi pada penghematan biaya operasional, karena banyak tugas repetitif dapat diotomatisasi dan diselesaikan lebih cepat dengan tingkat akurasi tinggi.
Lebih dari itu, AI agent menjadi pendorong utama dalam menciptakan keunggulan kompetitif bisnis enterprise. Perusahaan yang lebih dulu mengadopsi teknologi ini cenderung memiliki kecepatan, ketepatan, dan fleksibilitas yang lebih unggul dibanding kompetitor.
Beberapa bentuk keunggulan kompetitif bisnis enterprise yang dihasilkan antara lain:
- Pengambilan keputusan berbasis data real-time yang lebih akurat
- Respons lebih cepat terhadap perubahan pasar dan kebutuhan pelanggan
- Personalisasi layanan yang meningkatkan customer experience
- Skalabilitas operasional tanpa peningkatan biaya yang signifikan
- Inovasi produk dan layanan yang lebih cepat diluncurkan
Dari sisi finansial, penerapan AI agent juga menunjukkan ROI otomasi bisnis di Indonesia yang semakin menjanjikan. Investasi teknologi ini dapat kembali melalui efisiensi kerja, pengurangan kesalahan operasional, serta optimalisasi penggunaan sumber daya.
Secara keseluruhan, dampak implementasi AI agent meliputi:
- Otomatisasi tugas berulang sehingga tim fokus pada pekerjaan strategis
- Peningkatan kecepatan dan akurasi dalam pengolahan data
- Pengurangan biaya operasional dan human error
- Peningkatan kualitas layanan dan kepuasan pelanggan
Dengan kombinasi efisiensi dan keunggulan kompetitif tersebut, AI agent menjadi pondasi penting bagi perusahaan dalam mengupayakan solusi enterprise AI untuk bertahan dan unggul di tengah persaingan bisnis yang semakin ketat di era digital.
Tantangan dalam Pengembangan AI Agent di Perusahaan Enterprise
Pengembangan AI agent di perusahaan enterprise memang menawarkan banyak manfaat, namun tidak lepas dari berbagai tantangan yang perlu diatasi secara strategis. Terutama di Indonesia, proses adopsi teknologi masih menghadapi sejumlah hambatan, mulai dari kesiapan infrastruktur hingga perubahan budaya kerja.
Salah satu tantangan adopsi teknologi baru di Indonesia adalah resistensi terhadap perubahan dan kurangnya pemahaman tentang potensi AI. Banyak perusahaan masih berada dalam tahap transisi menuju digitalisasi penuh, sehingga implementasi AI agent membutuhkan pendekatan yang bertahap dan terukur.
Di sisi lain, isu keamanan data dan privasi AI agent menjadi perhatian utama. Penggunaan AI yang mengandalkan data dalam jumlah besar menuntut sistem keamanan yang kuat, kepatuhan terhadap regulasi, serta pengelolaan data yang transparan agar tetap menjaga kepercayaan pengguna dan stakeholder
Beberapa tantangan utama dalam pengembangan AI agent di enterprise meliputi:
- Kesiapan infrastruktur teknologi dan integrasi dengan sistem lama (legacy system)
- Keterbatasan talenta digital dan ahli AI di Indonesia
- Risiko keamanan data serta perlindungan privasi pengguna
- Biaya investasi awal yang relatif besar
- Adaptasi budaya kerja terhadap otomatisasi dan AI
Namun di balik tantangan tersebut, terdapat peluang pasar software house masa depan yang sangat besar. Permintaan terhadap solusi AI dan otomatisasi terus meningkat, membuka ruang bagi software house untuk menghadirkan inovasi, layanan konsultasi, serta pengembangan solusi yang lebih matang dan terarah.
Peluang ini dapat dilihat dari beberapa aspek berikut:
- Meningkatnya permintaan implementasi AI agent bisnis di berbagai industri
- Kebutuhan tinggi akan solusi custom automation untuk proses bisnis yang spesifik
- Pertumbuhan layanan digitalisasi bisnis di sektor UMKM hingga enterprise
- Peluang pengembangan produk berbasis AI sebagai layanan (AI-as-a-Service)
- Kolaborasi dengan perusahaan untuk modernisasi sistem legacy
- Ekspansi ke pasar regional dengan solusi IT berbasis kebutuhan lokal
Dengan pendekatan yang tepat, tantangan ini bukan hanya bisa diatasi, tetapi juga menjadi pijakan untuk memperkuat posisi bisnis dalam ekosistem digital yang terus berkembang.
Transformasi menuju otomatisasi tidak bisa ditunda. Perusahaan yang ingin tetap relevan perlu bergerak cepat dengan strategi yang tepat, termasuk menggandeng software house di Indonesia sebagai mitra teknologi. Melalui implementasi AI agent bisnis, custom automation, dan integrasi sistem yang matang, bisnis dapat meningkatkan efisiensi, produktivitas, sekaligus membangun keunggulan kompetitif jangka panjang.
Saatnya melangkah lebih jauh dan menyongsong masa depan otomatisasi tanpa batas.
Percayakan kebutuhan digital Anda bersama kami BTS.id, kami adalah salah satu software house Bandung terkemuka, serta sebagai partner solusi IT yang siap membantu transformasi bisnis Anda menjadi lebih cerdas, cepat, dan adaptif.
Mulai langkah strategis Anda bersama kami BTS.id, software house yang siap menghadirkan solusi custom software development sesuai kebutuhan bisnis Anda.
Mari bertransformasi menuju masa depan otomatisasi tanpa batas, lebih efisien, terukur, dan kompetitif.
6 months ago
Software House Indonesia
Mengapa Eksekutif Modern Membutuhkan AI-Powered Decision Intelligence?
Di era bisnis yang bergerak cepat dan penuh ketidakpastian serta percepatan transformasi digital di Indonesia, banyak perusahaan menghadapi tantangan dalam mengelola data yang besar namun belum terstruktur dengan baik, sehingga mendorong kebutuhan digitalisasi perusahaan yang lebih terarah, di mana software house Indonesia berperan penting dalam proses tersebut.
Eksekutif tidak lagi cukup mengandalkan intuisi atau pengalaman semata. Kebutuhan akan AI untuk bisnis dan AI-powered decision intelligence bukan lagi sekadar tren global, tetapi solusi nyata untuk membantu eksekutif mengambil keputusan yang cepat, tepat, dan relevan dengan kondisi pasar lokal.
Decision intelligence adalah pendekatan terintegrasi yang menggabungkan data, kecerdasan buatan (AI), dan analitik untuk menghasilkan rekomendasi keputusan yang lebih akurat. Software house di Indonesia kini banyak mengembangkan sistem ini agar sesuai dengan kebutuhan bisnis lokal, mulai dari UMKM hingga perusahaan skala enterprise. Teknologi ini tidak hanya menyajikan data, tetapi juga memberikan rekomendasi tindakan yang optimal sebagai bagian dari solusi enterprise AI.
Manfaat Decision Intelligence bagi Eksekutif
- Keputusan lebih cepat dan akurat
AI mampu menganalisis data dalam jumlah besar secara real-time. - Mengurangi risiko kesalahan
Prediksi berbasis data membantu meminimalkan keputusan yang bersifat spekulatif. - Visibilitas menyeluruh
Eksekutif dapat melihat gambaran bisnis secara holistik, dari operasional hingga strategi. - Adaptif terhadap perubahan
Sistem AI dapat menyesuaikan rekomendasi berdasarkan tren terbaru.
Solusi bisnis berbasis AI yang dikembangkan oleh software house memungkinkan perusahaan mengakses prediksi penjualan, automasi laporan, dan dashboard real-time dalam satu sistem terintegrasi yang dapat dikustomisasi sesuai kebutuhan. Hal ini menjadi bagian penting dalam mendukung digitalisasi perusahaan yang lebih efektif.
Hal ini mendorong pengambilan keputusan cerdas karena eksekutif tidak lagi bergantung pada intuisi, melainkan pada data yang akurat, terukur, dan minim bias. Didukung teknologi untuk eksekutif seperti platform cloud, AI analytics, dan dashboard interaktif, informasi strategis dapat diakses dengan cepat tanpa harus memahami kompleksitas teknis.
Dampaknya, efisiensi kerja eksekutif meningkat signifikan karena proses analisis dan pelaporan berjalan otomatis, sehingga waktu dan energi dapat difokuskan pada strategi bisnis, inovasi, dan pertumbuhan perusahaan.
Peran Penting Software House Indonesia dalam Mengembangkan AI Decision Intelligence
Software house Indonesia memiliki peran strategis dalam mendorong adopsi AI Decision Intelligence melalui pengembangan solusi yang relevan dengan kebutuhan bisnis lokal. Sebagai bagian dari
ekosistem software house, mereka tidak hanya menghadirkan teknologi, tetapi juga memahami konteks pasar, budaya, dan tantangan operasional di dalam negeri.
Dengan mengedepankan inovasi teknologi lokal, perusahaan mampu menciptakan sistem cerdas berbasis AI yang membantu pengambilan keputusan secara lebih akurat, cepat, dan efisien.
Beberapa peran penting yang dijalankan oleh custom software house di Indonesia antara lain:
- Menghadirkan solusi yang disesuaikan (customized solutions)
Custom software house mampu merancang sistem AI Decision Intelligence yang sesuai dengan kebutuhan spesifik bisnis, mulai dari UMKM hingga perusahaan skala besar dalam bentuk solusi
enterprise AI. - Mendorong inovasi teknologi lokal
Dengan memanfaatkan sumber daya dan talenta dalam negeri, pengembang software Indonesia berkontribusi pada pertumbuhan ekosistem teknologi nasional yang lebih mandiri dan kompetitif. - Menyediakan solusi digital Indonesia yang relevan
Software house lokal memahami regulasi, perilaku konsumen, serta dinamika pasar Indonesia, sehingga solusi yang dihasilkan lebih tepat guna dan mudah diimplementasikan. - Meningkatkan efisiensi dan kualitas keputusan bisnis
Implementasi AI Decision Intelligence membantu perusahaan mengolah data menjadi insight yang actionable untuk strategi bisnis yang lebih tepat melalui pendekatan AI untuk bisnis. - Berperan sebagai mitra strategis perusahaan teknologi terkemuka
Banyak software house di Indonesia bekerja sama dengan perusahaan teknologi terkemuka untuk mengintegrasikan teknologi terbaru dan meningkatkan daya saing klien di pasar global.
Dengan kombinasi keahlian teknis, pemahaman lokal, dan fokus pada solusi digital Indonesia, software house Indonesia menjadi kunci dalam transformasi digital berbasis AI yang berkelanjutan.
Cara Kerja AI-Powered Decision Intelligence dalam Mendukung Strategi Bisnis
AI-Powered Decision Intelligence bekerja dengan menggabungkan data, analitik, dan kecerdasan buatan untuk membantu perusahaan mengambil keputusan yang lebih cepat dan akurat sebagai bagian dari AI untuk bisnis modern. Sistem ini mengolah informasi dari berbagai sumber menjadi insight strategis yang dapat langsung digunakan dalam operasional bisnis.
Berikut beberapa cara kerjanya sebagai berikut:
- Sistem berbasis data real-time
Mengumpulkan dan memproses data secara langsung (real-time) dari berbagai sumber seperti transaksi, perilaku pelanggan, hingga operasional internal, sehingga keputusan selalu didasarkan pada kondisi terkini. - Integrasi data dan machine learning
Data dari berbagai platform diintegrasikan dalam satu sistem, lalu dianalisis menggunakan machine learning untuk menemukan pola, trend, dan hubungan yang tidak terlihat secara manual dalam penerapan solusi enterprise AI. - Analisis prediktif dengan AI
AI digunakan untuk memprediksi kemungkinan yang akan terjadi di masa depan, seperti tren pasar, permintaan produk, atau risiko bisnis. - Otomatisasi pengambilan keputusan bisnis
Sistem dapat memberikan rekomendasi otomatis bahkan mengeksekusi keputusan tertentu sehingga meningkatkan efisiensi dan mengurangi human error serta mempercepat digitalisasi perusahaan.
Dengan pendekatan ini, AI Decision Intelligence menjadi pondasi penting dalam menciptakan strategi bisnis yang adaptif, berbasis data, dan kompetitif di era digital.
Kriteria Memilih Software House yang Tepat untuk Solusi Decision Intelligence Anda
Memilih software house yang tepat menjadi langkah krusial untuk memastikan implementasi Decision Intelligence berjalan optimal dan sesuai kebutuhan bisnis. Tidak hanya soal kemampuan teknis, tetapi juga pengalaman, kredibilitas, dan pemahaman terhadap ekosistem bisnis di Indonesia, khususnya dalam memilih software house yang berpengalaman.
Berikut beberapa tips memilih software house terbaik Indonesia yang perlu diperhatikan:
- Pengalaman pengembangan aplikasi enterprise di Indonesia
Pilih software house yang memiliki rekam jejak dalam menangani proyek skala besar (enterprise). - Portofolio software house terpercaya
Software house dengan pengalaman luas biasanya memiliki studi kasus yang relevan, termasuk solusi berbasis AI. - Kemampuan memahami kebutuhan bisnis lokal
Software house yang baik mampu menyesuaikan solusi dengan regulasi dan pasar lokal. - Keahlian dalam teknologi AI dan data
Pastikan mereka memiliki kompetensi dalam machine learning dan analitik data, serta integrasi sistem untuk mendukung Decision Intelligence secara menyeluruh. - Dukungan dan skalabilitas solusi
Pilih mitra yang tidak hanya membangun sistem, tetapi juga menyediakan dukungan berkelanjutan dan mampu mengembangkan solusi seiring pertumbuhan bisnis Anda.
Adopsi AI-Powered Decision Intelligence memberikan dampak positif signifikan bagi eksekutif modern di Indonesia, mulai dari peningkatan akurasi pengambilan keputusan, efisiensi operasional, hingga kemampuan merespons perubahan pasar secara cepat dan tepat. Dengan dukungan inovasi dari software house, perusahaan dapat memanfaatkan teknologi berbasis data untuk menciptakan strategi yang lebih adaptif dan kompetitif.
Ke depan, peluang pertumbuhan bisnis akan semakin terbuka lebar bagi perusahaan yang mampu mengadopsi teknologi terbaru ini. Decision Intelligence berbasis AI tidak hanya menjadi alat bantu, tetapi juga pondasi penting dalam mendorong transformasi dan digitalisasi perusahaan di era yang semakin dinamis.
Percayakan pengembangan solusi AI Decision Intelligence serta AI Development Anda kepada kami BTS.id salah satu software house Bandung yang terkemuka, sebagai partner teknologi yang memahami kebutuhan bisnis lokal.
Dengan pengalaman, inovasi, dan pendekatan berbasis data, kami BTS.id software house Bandung terpercaya siap membantu Anda mengoptimalkan strategi dan mendorong pertumbuhan bisnis yang berkelanjutan melalui solusi enterprise AI dan AI untuk bisnis.
Kunjungi BTS.id sekarang dan mulai transformasi digital bisnis Anda!
7 months ago
Software House Indonesia
Mengenal On-Device AI: Teknologi untuk Masa Depan yang Lebih Aman
Di tengah meningkatnya kekhawatiran terhadap privasi dan keamanan data, On-Device AI hadir sebagai solusi inovatif yang memungkinkan pemrosesan kecerdasan buatan dilakukan langsung di perangkat pengguna.
Software house Indonesia kini semakin melihat on-device AI atau kecerdasan buatan di perangkat sebagai solusi strategis untuk menghadirkan inovasi tanpa ketergantungan penuh pada cloud. Dengan pendekatan local AI processing, data diproses langsung di perangkat pengguna (smartphone, IoT, atau edge devices), sehingga memungkinkan implementasi AI tanpa cloud yang lebih cepat, efisien, dan responsif.
Apa Itu On-Device AI?
On-device AI adalah teknologi di mana model kecerdasan buatan di perangkat seperti smartphone, laptop, atau perangkat IoT memproses data secara lokal. Berbeda dengan sistem berbasis cloud, pendekatan AI tanpa cloud ini tidak memerlukan pengiriman data ke server eksternal untuk dianalisis, dimana pengolahan data dilakukan langsung di perangkat pengguna.
Dengan konsep AI tanpa cloud, data tidak perlu keluar dari perangkat, sehingga risiko kebocoran dapat diminimalkan.
Keunggulan utama teknologi ini terletak pada keamanan data. Karena data tidak perlu dikirim ke server eksternal, risiko kebocoran dan pelanggaran privasi dapat diminimalkan, hal yang sangat relevan dengan meningkatnya regulasi perlindungan data di Indonesia. Selain itu, on-device AI juga memberikan manfaat dalam hal latency rendah, operasional offline, dan penghematan biaya infrastruktur.
Contoh penerapannya meliputi:
- Pengenalan wajah (face recognition) di smartphone
- Asisten suara (voice assistant) yang tetap berfungsi tanpa internet
- Kamera pintar dengan fitur AI untuk meningkatkan kualitas gambar
Bagi software house, adopsi teknologi ini membuka peluang besar untuk mengembangkan produk digital yang lebih terjamin, serta scalable dan efisien. Dengan pendekatan ini, software house dapat menghadirkan solusi yang kompetitif di pasar global, terutama di sektor fintech, healthtech, dan smart devices, sekaligus mengoptimalkan strategi pengembangan aplikasi mobile yang berorientasi pada performa dan keamanan.
Mengapa Privasi Data Menjadi Prioritas di Tahun 2026?
Di tahun 2026, privasi data pengguna menjadi fokus utama seiring meningkatnya penggunaan teknologi digital dan layanan berbasis AI. Semakin banyak data yang dikumpulkan, semakin besar pula risiko penyalahgunaan, sehingga perlindungan data pribadi kini menjadi kebutuhan mendesak bagi individu maupun bisnis.
Perkembangan regulasi privasi 2026 juga mendorong perusahaan untuk lebih transparan dan bertanggung jawab dalam mengelola data.
Di Indonesia, peningkatan kesadaran terhadap keamanan digital Indonesia membuat perusahaan teknologi harus memastikan sistem mereka aman dari kebocoran dan serangan siber.
Bagi pelaku industri teknologi, terutama software house, aspek compliance software house menjadi krusial.
Kepatuhan terhadap regulasi tidak hanya melindungi pengguna, tetapi juga meningkatkan kepercayaan klien dan reputasi bisnis.
Dengan meningkatnya ancaman siber dan tuntutan regulasi, privasi data bukan lagi pilihan, melainkan pondasi utama dalam membangun ekosistem digital yang aman, terpercaya, dan berkelanjutan.
Peluang Besar untuk Software House Indonesia dengan On-Device AI
Perkembangan On-Device AI membuka peluang bisnis AI Indonesia yang semakin luas, terutama bagi perusahaan teknologi yang ingin menghadirkan solusi cepat, aman, dan efisien.
Dengan meningkatnya kebutuhan akan privasi dan performa, software house inovatif memiliki kesempatan besar untuk mengembangkan solusi AI lokal yang relevan dengan kebutuhan pasar domestik.
Dalam konteks transformasi digital Indonesia, adopsi teknologi ini dapat membantu berbagai sektor, mulai dari UMKM hingga enterprise, untuk meningkatkan efisiensi operasional tanpa ketergantungan penuh pada cloud.
Hal ini juga menjadi nilai tambah bagi perusahaan yang ingin menghadirkan layanan berbasis konsultasi AI bisnis yang lebih aman dan responsif.
Beberapa peluang yang dapat dimanfaatkan oleh software house antara lain:
- Mengembangkan aplikasi berbasis AI yang berjalan langsung di perangkat (mobile & IoT)
- Menawarkan solusi dengan fokus pada privasi dan keamanan data
- Menyediakan layanan custom AI sesuai kebutuhan industri lokal
- Mengoptimalkan performa aplikasi tanpa bergantung pada koneksi internet
Competitive Advantage Software House
Dengan mengadopsi teknologi ini, perusahaan dapat membangun competitive advantage software house melalui:
- Diferensiasi layanan berbasis solusi AI lokal yang lebih relevan
- Peningkatan kepercayaan klien melalui keamanan dan privasi data
- Efisiensi biaya operasional tanpa ketergantungan cloud
- Kemampuan menghadirkan inovasi lebih cepat dibanding kompetitor
Ke depan, software house inovatif yang mampu menghadirkan solusi berbasis On-Device AI akan menjadi pemain kunci dalam mendorong pertumbuhan ekosistem digital di Indonesia.
Tantangan dalam Implementasi On-Device AI dan Cara Mengatasinya
Meskipun On-Device AI menawarkan banyak keunggulan, implementasinya tidak lepas dari berbagai hambatan yang perlu diatasi oleh perusahaan, khususnya di Indonesia.
Tantangan Teknis On-Device AI
Beberapa tantangan teknis on-device AI yang umum dihadapi meliputi:
- Keterbatasan kapasitas memori dan komputasi pada perangkat
- Konsumsi daya (battery usage) yang harus tetap efisien
- Kebutuhan optimasi model agar tetap ringan namun akurat
- Keterbatasan kompatibilitas antar perangkat dan sistem operasi
Salah satu tantangan utama lainnya adalah integrasi perangkat keras & lunak.
Model AI harus dioptimalkan agar dapat berjalan pada perangkat dengan kapasitas terbatas seperti smartphone atau IoT, tanpa mengorbankan performa. Hal ini membutuhkan keahlian khusus dalam optimasi model, seperti kompresi model dan efisiensi penggunaan memori.
Selain itu, infrastruktur teknologi Indonesia yang belum merata juga menjadi kendala. Tidak semua wilayah memiliki perangkat atau ekosistem yang mendukung implementasi AI secara optimal, sehingga adopsi teknologi ini bisa berjalan tidak merata.
Di sisi lain, kebutuhan akan investasi riset & pengembangan AI juga cukup besar. Perusahaan perlu mengalokasikan sumber daya untuk mengembangkan model yang ringan, akurat, dan sesuai dengan kebutuhan lokal.
Cara Mengatasinya
Untuk menghadapi tantangan tersebut, beberapa langkah strategis dapat dilakukan:
- Melakukan optimasi model AI agar lebih ringan dan efisien untuk perangkat terbatas
- Mengembangkan kolaborasi antara tim software dan hardware untuk integrasi yang optimal
- Memanfaatkan teknologi edge computing sebagai pendukung implementasi
- Meningkatkan investasi pada riset dan pengembangan untuk inovasi berkelanjutan
Dengan strategi yang tepat, berbagai tantangan teknis on-device AI dapat diatasi, sehingga perusahaan dapat tetap memanfaatkan peluang besar dari teknologi ini dalam mendukung transformasi digital yang lebih aman dan efisien.
Strategi Mengembangkan Produk Berbasis On-Device AI untuk Pasar Indonesia dan Global
Pengembangan On-Device AI memerlukan strategi yang tepat agar mampu bersaing di pasar lokal dan internasional. Dalam pengembangan produk on-device AI Indonesia, fokus utama adalah menghadirkan solusi yang efisien, aman, serta mendukung keamanan aplikasi digital, dan mampu berjalan optimal di berbagai perangkat dengan spesifikasi terbatas. Pendekatan ini juga sangat relevan dalam konteks pengembangan aplikasi mobile yang menuntut performa tinggi dengan konsumsi resource yang efisien.
Di sisi lain, peluang ekspor software house Indonesia semakin terbuka dengan meningkatnya kebutuhan global terhadap AI yang cepat dan berbasis privasi. Hal ini menciptakan peluang global produk digital lokal untuk masuk ke pasar internasional dengan keunggulan performa, keamanan, serta penerapan keamanan aplikasi digital yang semakin menjadi standar utama di berbagai industri.
Beberapa strategi yang dapat diterapkan meliputi:
- Mengoptimalkan performa dan kompatibilitas lintas perangkat
- Menjadikan keamanan dan privasi sebagai nilai utama
- Mengembangkan solusi AI yang relevan untuk kebutuhan industri
- Menyesuaikan produk agar siap untuk pasar global
Dengan pendekatan ini, pengembangan produk on-device AI Indonesia dapat menjadi kunci dalam memanfaatkan peluang pasar global sekaligus memperkuat daya saing software house lokal, terutama dengan dukungan konsultasi AI bisnis yang tepat dalam merancang solusi strategis.
Perkembangan On-Device AI membuka peluang besar bagi software house untuk menghadirkan solusi yang lebih cepat, aman, dan efisien, sekaligus meningkatkan standar keamanan aplikasi digital di berbagai sektor industri.
Dengan meningkatnya kebutuhan akan privasi, performa real-time, serta efisiensi tanpa ketergantungan cloud, teknologi ini menjadi pondasi penting dalam transformasi digital masa depan, yang membutuhkan kecepatan dan stabilitas tinggi.
Melalui pemanfaatan AI langsung di perangkat, software house tidak hanya mampu memenuhi kebutuhan pasar lokal, tetapi juga memperluas jangkauan ke pasar global. Inilah saat yang tepat untuk berinovasi, membangun solusi AI yang relevan bersama konsultasi AI bisnis, serta menciptakan keunggulan kompetitif melalui penerapan dan strategi pengembangan aplikasi mobile yang berkelanjutan di industri teknologi.
Siap membawa bisnis Anda ke level berikutnya dengan solusi AI yang aman dan inovatif?
Percayakan pengembangan AI Development Anda bersama BTS.id, salah satu software house Indonesia, dan software house Bandung yang terkemuka, mitra software house terpercaya untuk transformasi digital yang lebih cerdas dan berkelanjutan.
Hubungi tim kami BTS.id sekarang dan mulai langkah Anda menuju masa depan teknologi!
8 months ago
Software House Indonesia
Pengenalan Synthetic Data dan Peran Pentingnya dalam AI Training
Saat ini, banyak software house Indonesia mulai memanfaatkan teknologi synthetic data untuk mengembangkan solusi Artificial Intelligence Indonesia, mulai dari analisis data, computer vision, hingga otomatisasi sistem berbasis AI. Dengan penggunaan data buatan yang tepat, pengembangan AI Indonesia dapat menjadi lebih cepat, aman, dan scalable bagi berbagai kebutuhan industri. Teknologi ini membantu proses pelatihan AI dengan menyediakan data yang dibuat secara artifisial namun tetap menyerupai data nyata.
Apa Itu Synthetic Data?
Synthetic data adalah data buatan yang dihasilkan oleh algoritma atau simulasi komputer untuk meniru pola dari data asli. Data ini dibuat tanpa harus mengambil langsung dari sumber dunia nyata, sehingga lebih aman dari sisi privasi dan lebih mudah diperbanyak sesuai kebutuhan.
Dalam konteks data untuk machine learning, synthetic data sering digunakan ketika data asli sulit diperoleh, jumlahnya terbatas, atau mengandung informasi sensitif. Dengan data buatan ini, pengembang dapat membuat training dataset yang lebih beragam dan seimbang.

Peran Synthetic Data dalam Pelatihan AI
Dalam proses pelatihan AI, kualitas dan jumlah data sangat menentukan performa model. Synthetic data memungkinkan pengembang menciptakan berbagai skenario yang mungkin jarang terjadi pada data nyata, sehingga model machine learning dapat belajar lebih banyak pola.
Selain itu, synthetic data juga membantu mengurangi bias pada dataset, mempercepat proses pengembangan model, serta menurunkan biaya pengumpulan data.
Manfaat Synthetic Data untuk Artificial Intelligence di Indonesia
Di era transformasi digital, penggunaan synthetic data semakin penting bagi pengembangan AI Indonesia.
Banyak perusahaan teknologi, startup, hingga institusi riset mulai memanfaatkan data buatan untuk mengembangkan solusi AI seperti computer vision, analisis data, hingga sistem otomatisasi.
Mengapa Synthetic Data adalah Kunci Sukses Proyek AI di Tahun 2026?
Pada tahun 2026, kebutuhan data untuk pengembangan AI custom semakin besar, sementara pengumpulan data asli sering menghadapi kendala privasi, keamanan, dan biaya.
Karena itu, synthetic data atau data buatan menjadi solusi penting dalam mendukung keberhasilan proyek AI.
Salah satu keunggulan synthetic data adalah kemampuannya menyediakan dataset dalam jumlah besar dengan cepat, sehingga membantu percepatan pengembangan AI custom dan meningkatkan kualitas model machine learning. Selain itu, karena data tidak berasal langsung dari individu, privasi data dan keamanan data dapat lebih terjaga.
Dari sisi bisnis, penggunaan synthetic data juga memberikan efisiensi biaya karena perusahaan tidak perlu melakukan pengumpulan data secara kompleks. Banyak software house Indonesia kini memanfaatkan teknologi ini sebagai solusi untuk membantu perusahaan mengembangkan sistem AI yang lebih cepat, aman, dan scalable.
Layanan Software House Indonesia: Menyediakan Synthetic Data & AI Training Berkualitas Tinggi
Banyak software house Indonesia kini menyediakan layanan pengembangan teknologi AI custom, serta layanan konsultasi AI bisnis, termasuk pembuatan synthetic data dan proses AI training untuk berbagai kebutuhan bisnis.
Layanan ini membantu perusahaan mempercepat inovasi sekaligus meningkatkan kualitas sistem berbasis AI.
Beberapa layanan yang biasanya ditawarkan oleh software house Indonesia antara lain:
- Jasa pembuatan synthetic data Indonesia untuk menyediakan dataset buatan yang aman, scalable, dan siap digunakan dalam proyek machine learning.
- AI training dan pengembangan training dataset untuk melatih model AI agar lebih akurat dan mampu menangani berbagai skenario data.
- Vendor training AI lokal yang membantu perusahaan mengembangkan, menguji, dan mengoptimalkan model artificial intelligence.
- Pengembangan software berbasis AI seperti sistem analisis data, computer vision, chatbot, hingga otomatisasi proses bisnis.
- Konsultasi dan implementasi solusi AI (Konsultasi AI Bisnis) untuk membantu perusahaan memilih teknologi yang tepat sesuai kebutuhan industri.
Dengan dukungan software house Indonesia, perusahaan dapat melakukan pengembangan AI custom yang lebih cepat, efisien, dan sesuai dengan kebutuhan transformasi digital.
Tantangan dan Solusi dalam Implementasi Synthetic Data untuk Proyek Bisnis di Indonesia
Implementasi synthetic data dalam proyek bisnis di Indonesia semakin berkembang, namun tetap memiliki beberapa tantangan yang perlu diperhatikan oleh perusahaan.
Beberapa tantangannya adalah:
- Tantangan adopsi synthetic data di Indonesia, karena masih banyak perusahaan yang belum memahami potensi dan cara penggunaannya dalam proyek AI.
- Kepatuhan terhadap regulasi perlindungan data pribadi (PDP) agar penggunaan data dalam pengembangan teknologi tetap aman dan sesuai aturan.
- Integrasi dengan sistem bisnis existing, terutama pada perusahaan yang sudah memiliki sistem digital atau database yang kompleks.
- Keterbatasan tenaga ahli AI dan data engineering yang memahami proses pembuatan dan penggunaan synthetic data secara optimal.

Beberapa solusi untuk mengatasi tantangan tersebut adalah:
- Bekerja sama dengan software house lokal yang memiliki pengalaman dalam pengembangan Artificial Intelligence dan data engineering.
- Memanfaatkan solusi software house lokal 2026 yang menyediakan layanan pembuatan synthetic data, AI training, hingga integrasi sistem.
- Implementasi teknologi secara bertahap agar proses integrasi dengan sistem bisnis yang sudah ada dapat berjalan lebih lancar.
- Mengoptimalkan keamanan dan manajemen data agar tetap sesuai dengan regulasi PDP dan standar perlindungan data.
Dengan dukungan teknologi dan keahlian yang tepat, penggunaan synthetic data dapat menjadi solusi strategis untuk mempercepat transformasi digital bisnis di Indonesia.
Cara Memilih Mitra Software House yang Tepat untuk Synthetic Data dan Pelatihan AI Anda
Memilih mitra software house Indonesia yang tepat menjadi langkah penting dalam keberhasilan proyek synthetic data dan pelatihan AI.
Di tahun 2026, perusahaan tidak hanya membutuhkan pengembang teknologi, tetapi juga partner strategis yang memahami kebutuhan bisnis serta mampu membangun solusi AI yang scalable dan aman.
Beberapa kriteria memilih software house Indonesia 2026 yang perlu diperhatikan antara lain:
- Memiliki portofolio project AI dan synthetic data Indonesia terbaik, sehingga terbukti berpengalaman dalam pengembangan machine learning dan artificial intelligence.
- Menyediakan layanan konsultasi AI training terpercaya, juga konsultasi AI bisnis, mulai dari pembuatan dataset, model training, hingga implementasi sistem AI.
- Memahami integrasi dengan sistem bisnis agar solusi AI dapat berjalan optimal dengan infrastruktur yang sudah ada.
- Tim ahli yang kompeten di bidang data science, machine learning, dan pengembangan software berbasis AI.
Dengan memilih mitra software house yang tepat, perusahaan dapat mengembangkan solusi AI yang lebih efektif, aman, dan siap mendukung transformasi digital bisnis di masa depan.

Penggunaan synthetic data menjadi salah satu strategi penting dalam mempercepat pengembangan AI Indonesia di era digital. Dengan data buatan yang aman dan scalable, perusahaan dapat meningkatkan kualitas training dataset, menjaga privasi data, serta mengembangkan solusi AI dengan lebih efisien.
Saatnya Memaksimalkan Potensi AI untuk Bisnis Anda.
Dengan dukungan Synthetic Data berkualitas tinggi dan layanan AI Training profesional, kami BTS.id software house Bandung terkemuka siap menjadi mitra teknologi terpercaya dalam pengembangan solusi AI yang inovatif dan aman, dimana BTS.id menyediakan layanan software development, AI development, dan solusi data untuk membantu perusahaan membangun sistem digital berbasis data dan kecerdasan buatan.
Siap Mengembangkan AI untuk Bisnis Anda?
Manfaatkan layanan Synthetic Data & AI Training dari BTS.id software house Bandung terkemuka, untuk meningkatkan performa sistem AI bisnis Anda, dan dapatkan solusi synthetic data dan AI training yang disesuaikan dengan kebutuhan perusahaan Anda.
Berkolaborasi dengan mitra teknologi yang tepat akan membantu mempercepat transformasi digital sekaligus meningkatkan daya saing di era teknologi yang semakin maju.
Mari mulai bersama kami BTS.id, software house Bandung yang berpengalaman dalam pembuatan synthetic data, AI training, dan pengembangan software berbasis AI.
Konsultasikan kebutuhan teknologi Anda dengan tim kami BTS.id sekarang, dan temukan solusi terbaik untuk mempercepat transformasi digital bisnis Anda.
8 months ago
Software House Indonesia
Mengapa Transformasi Digital Penting bagi Bisnis di Indonesia?
Perkembangan teknologi bisnis modern dan perubahan perilaku konsumen mendorong bisnis untuk beradaptasi lebih cepat dari sebelumnya. Di tengah pertumbuhan ekonomi digital yang pesat, perusahaan dituntut untuk menghadirkan layanan yang cepat, efisien, dan terintegrasi. Inilah alasan mengapa transformasi digital menjadi agenda strategis bagi banyak bisnis di Indonesia.
Sebagai software house Indonesia, kami melihat transformasi digital sebagai fondasi utama pertumbuhan bisnis modern.
Digitalisasi bisnis membantu perusahaan meningkatkan efisiensi operasional, mempercepat proses kerja, serta menghadirkan layanan yang lebih responsif dan berbasis data.
Digitalisasi perusahaan Indonesia mencakup implementasi sistem seperti ERP, CRM, cloud computing, hingga otomatisasi proses.
Dengan kebutuhan teknologi bisnis modern yang terus berkembang, perusahaan yang melakukan transformasi digital akan lebih siap menghadapi persaingan dan perubahan pasar.
Bagi kami, transformasi digital bukan sekadar tren, melainkan investasi strategis jangka panjang untuk membangun bisnis yang scalable, kompetitif, dan berkelanjutan.
Software House Indonesia: Pengertian dan Layanan yang Ditawarkan
Di era transformasi digital, kebutuhan teknologi bisnis modern semakin meningkat. Software house hadir sebagai mitra strategis bagi perusahaan yang ingin mengembangkan sistem digital tanpa harus membangun tim IT internal sendiri.
Sebagai pengembang perangkat lunak lokal, software house membantu bisnis merancang dan membangun solusi teknologi yang sesuai kebutuhan.
- Apa Itu Software House Indonesia?
Software house Indonesia adalah perusahaan yang menyediakan layanan pengembangan perangkat lunak untuk berbagai
kebutuhan bisnis. Dengan memahami pasar lokal, pengembang perangkat lunak lokal mampu menghadirkan solusi IT
bisnis yang lebih relevan, efisien, dan scalable. - Layanan Yang Ditawarkan
Berikut adalah layanan utama yang biasanya disediakan oleh software house:- Custom Software Development
Pembuatan sistem khusus web application seperti ERP, CRM, sistem inventori, atau platform internal yang dirancang sesuai alur kerja perusahaan, serta mobile application seperti Cross-platform app (Flutter/React Native), aplikasi android dan iOS, juga maintenance & update aplikasi. Solusi custom memungkinkan perusahaan mendapatkan sistem yang lebih fleksibel, scalable, dan sesuai dengan alur kerja mereka. - Konsultasi IT
Pendampingan strategi teknologi, analisis kebutuhan sistem, serta perencanaan roadmap transformasi digital.
Konsultasi IT membantu bisnis meminimalkan resiko kesalahan investasi teknologi dan memastikan implementasi berjalan efektif. - Cloud & DevOps Services
Implementasi cloud computing, deployment otomatis, monitoring sistem, serta optimasi performa agar aplikasi stabil, scalable, dan siap digunakan dalam jangka panjang. - UI/UX Design
Perancangan tampilan dan pengalaman pengguna agar aplikasi atau website mudah digunakan, responsif, dan meningkatkan konversi bisnis. - System Integration
Integrasi berbagai sistem dan database agar seluruh operasional bisnis berjalan terhubung secara otomatis dan realtime.
- Custom Software Development
- Mengapa Memilih Pengembang Perangkat Lunak Lokal?
- Memahami kebutuhan dan regulasi pasar Indonesia
- Komunikasi lebih mudah dan responsif
- Biaya lebih kompetitif
- Dukungan teknis jangka panjang
Dengan meningkatnya kebutuhan digitalisasi, peran pengembang perangkat lunak lokal semakin penting dalam membantu perusahaan membangun sistem yang modern dan berkelanjutan.
Kelebihan Menggandeng Software House Lokal untuk Proses Digitalisasi
Dalam proses transformasi digital, memilih partner teknologi yang tepat sangat menentukan keberhasilan implementasi sistem.
Menggandeng software house lokal menjadi pilihan strategis karena menawarkan berbagai keunggulan yang relevan dengan kebutuhan bisnis di Indonesia
- Keunggulan Software House Indonesia
Salah satu keunggulan software house Indonesia adalah pemahaman yang kuat terhadap karakter pasar, regulasi, serta budaya bisnis lokal.
Hal ini memungkinkan pengembangan sistem yang lebih tepat sasaran dan sesuai kebutuhan operasional perusahaan.
Selain itu, komunikasi menjadi lebih mudah karena tidak ada kendala bahasa maupun perbedaan zona waktu yang signifikan. - Solusi Teknologi Lokal yang Efektif
Software house lokal mampu menghadirkan solusi teknologi lokal yang disesuaikan dengan kondisi infrastruktur dan kebutuhan industri di Indonesia. Pendekatan ini membuat sistem lebih fleksibel, scalable, dan siap mendukung pertumbuhan bisnis. - Efisiensi Biaya Pengembangan Aplikasi
Dibandingkan bekerja sama dengan vendor luar negeri, menggunakan software house Indonesia umumnya menawarkan efisiensi biaya pengembangan aplikasi. Perusahaan bisa mendapatkan solusi berkualitas dengan anggaran yang lebih terkontrol tanpa mengorbankan standar teknologi. - Dukungan Teknis Berkelanjutan
Keunggulan lainnya adalah dukungan teknis berkelanjutan. Software house lokal dapat memberikan maintenance, update sistem, hingga pengembangan lanjutan secara lebih cepat dan responsif.
Dampak Kehadiran Software House terhadap Inovasi dan Pertumbuhan Bisnis
Kehadiran software house memberikan dampak signifikan terhadap inovasi digital Indonesia dan pertumbuhan bisnis, terutama di era transformasi digital. Melalui pengembangan sistem yang terintegrasi dan berbasis teknologi, perusahaan dapat mempercepat adaptasi terhadap perubahan pasar.
- Dampak Transformasi Digital Bisnis
Software house membantu perusahaan mengimplementasikan solusi digital yang meningkatkan efisiensi, produktivitas, dan kualitas layanan.
Transformasi digital bisnis ini menjadi pondasi utama untuk menciptakan daya saing yang lebih kuat. - Akselerasi Inovasi Perusahaan
Dengan dukungan tim teknologi profesional, perusahaan dapat lebih cepat meluncurkan produk atau layanan baru.
Akselerasi inovasi perusahaan khususnya inovasi digital Indonesia terjadi karena proses pengembangan menjadi lebih terstruktur, berbasis data, dan scalable. - Kolaborasi Bisnis dengan Software House Lokal
Kolaborasi bisnis dengan software house lokal memungkinkan terciptanya solusi yang relevan dengan kebutuhan pasar.
Kemitraan ini tidak hanya fokus pada pengembangan sistem, tetapi juga pada strategi jangka panjang untuk pertumbuhan berkelanjutan.
Kehadiran software house bukan sekadar penyedia layanan teknologi, tetapi mitra strategis yang mendorong inovasi digital Indonesia dan mempercepat pertumbuhan bisnis melalui transformasi digital.
Kriteria Memilih Software House Terbaik di Indonesia untuk Transformasi Digital Anda
Transformasi digital membutuhkan partner teknologi yang tepat agar implementasi berjalan efektif dan memberikan ROI optimal.
Memilih software house tidak bisa dilakukan secara sembarangan, karena kualitas pengembang akan sangat mempengaruhi keberhasilan sistem yang dibangun.
Berikut beberapa tips memilih software house terpercaya yang bisa menjadi panduan:
- Periksa Portofolio dan Pengalaman
- Tinjau portofolio pengembang aplikasi terbaik untuk melihat jenis proyek yang pernah dikerjakan.
- Pastikan memiliki pengalaman di industri yang relevan.
- Cek studi kasus atau testimoni klien sebelumnya.
- Kemampuan Custom Software Development
- Pastikan software house mampu menyediakan solusi yang disesuaikan dengan kebutuhan bisnis.
- Perhatikan apakah sistem yang dikembangkan bersifat scalable dan fleksibel.
- Tanyakan teknologi dan framework yang digunakan.
- Dukungan Teknis dan Maintenance
- Pilih partner yang menyediakan dukungan teknis berkelanjutan.
- Pastikan ada layanan maintenance, update sistem, dan pengembangan lanjutan.
- Transparansi dan Komunikasi Proyek
- Pastikan timeline, biaya, dan ruang lingkup pekerjaan dijelaskan secara jelas.
- Evaluasi responsivitas dan profesionalisme tim.
Saat mencari rekomendasi software house, prioritaskan perusahaan yang tidak hanya unggul secara teknis, tetapi juga memahami strategi transformasi digital dan kebutuhan jangka panjang bisnis Anda.
Memilih software house yang tepat menjadi langkah penting dalam proses transformasi digital perusahaan. Rekomendasi software house terbaik didasarkan pada pengalaman, kualitas hasil kerja, dan kemampuan untuk menghadirkan solusi teknologi yang sesuai dengan kebutuhan bisnis Anda.
Rekomendasi Software House Indonesia
- Prioritaskan perusahaan dengan rekam jejak kuat dalam pembangunan aplikasi web dan mobile.
- Cari partner yang sudah terbukti membantu berbagai klien dari berbagai sektor industri.
- Pertimbangkan software house yang memiliki layanan lengkap, mulai dari konsultasi IT hingga custom software development.
Portofolio Pengembang Aplikasi Terbaik
Portofolio adalah cerminan kualitas dan pengalaman pengembang. Saat memilih software house, pastikan mereka memiliki:
- Proyek yang relevan dengan kebutuhan bisnis Anda
- Studi kasus yang jelas dengan hasil yang terukur
- Testimoni klien yang positif
- Contoh aplikasi yang fungsional, intuitif, dan scalable
Dengan memilih software house yang tepat dan melihat portofolio pengembang aplikasi terbaik, perusahaan Anda akan lebih siap menjalani transformasi digital yang efisien dan berkualitas.
Transformasi digital bukan lagi pilihan, melainkan kebutuhan strategis bagi bisnis yang ingin tetap relevan dan kompetitif.
Dengan dukungan software house Indonesia, perusahaan dapat mengembangkan solusi teknologi yang efisien, scalable, dan sesuai kebutuhan pasar. Kolaborasi yang tepat akan mempercepat inovasi, meningkatkan produktivitas, serta memperkuat daya saing di era digital.
BTS.id adalah salah satu software house di Indonesia, dan salah satu software house Bandung yang terpercaya, merupakan perusahaan yang bergerak di bidang pengembangan perangkat lunak dan solusi IT bisnis.
Sebagai software house Bandung, BTS.id mengembangkan aplikasi, menciptakan perangkat lunak yang disesuaikan dengan kebutuhan spesifik klien, serta menyediakan layanan pemeliharaan, pembaruan, dan perbaikan perangkat lunak.
Kami menawarkan solusi IT bisnis yang memudahkan bisnis anda untuk bertumbuh lebih cepat, efisien, dan aman.
Segera hubungi kami BTS.id sekarang untuk konsultasi IT dan mulai perjalanan transformasi digital bisnis Anda hari ini!
a year ago
Software House Indonesia
Memilih solusi teknologi yang tepat sangat penting bagi perusahaan, karena berpengaruh pada operasional bisnis, biaya yang dikeluarkan, serta perkembangan perusahaan. Terlebih di era digital saat ini, banyak perusahaan mulai beralih ke komputasi cloud untuk mengelola data dan aplikasi mereka.
Namun masih ada perusahaan besar yang ragu untuk meninggalkan sistem on-premise (di tempat) yang sudah lama mereka gunakan, banyak juga yang berpendapat bahwa on-premise tetap punya manfaat yang signifikan, bahkan perusahaan baru sering mempertanyakan apakah investasi besar dalam infrastruktur on-premise adalah keputusan yang tepat.
Cloud dan on-premise keduanya memiliki karakteristik, keunggulan, dan tantangan masing-masing yang dapat berdampak besar pada cara software house Indonesia membangun, mengelola, dan mengirimkan solusi kepada klien. Memahami perbedaan keduanya menjadi langkah penting agar software house Indonesia dapat merancang strategi teknologi yang tepat dan kompetitif di pasar. Memahami perbedaan antara keduanya akan membantu Anda untuk membuat keputusan yang benar, sesuai dengan kebutuhan dan tujuan strategis perusahaan.
Mari kita bahas lebih lanjut perbandingan antara cloud dan on-premise.
Pengertian On-Premise
On-premise adalah suatu metode tradisional dalam menerapkan dan mengoperasikan bisnis, merupakan model penerapan infrastruktur IT dimana perusahaan memiliki dan mengelola sendiri perangkat keras dan perangkat lunak yang mereka gunakan, biasanya di lokasi fisik mereka sendiri, dan perusahaan bertanggung jawab penuh atas seluruh infrastruktur mereka seperti server, sistem penyimpanan, dan perangkat jaringan.
Dalam sistem ini, semua infrastruktur IT termasuk server, penyimpanan data, dan aplikasi tidak berada di pusat data pihak ketiga seperti layanan cloud.
On-premise sering digunakan di industri yang menangani data sensitif atau yang tunduk pada regulasi ketat seperti perbankan, rumah sakit, dan pemerintahan.
Pengertian Cloud Computing
Cloud computing adalah penyedia layanan infrastruktur IT melalui internet, bukan server lokal atau perangkat pribadi. Sistem ini didesain supaya bisa diakses dengan mudah, dan dikelola sepenuhnya oleh penyedia layanan cloud.
Perusahaan menyimpan data dan menjalankan aplikasi mereka di server eksternal yang dikelola oleh penyedia layanan cloud, seperti Amazon Web Service (AWS), Google Cloud, dan Microsoft Azure. Layanan ini semakin populer karena menawarkan biaya yang lebih fleksibel, skalabilitas tinggi, serta pencadangan data secara otomatis.

Kelebihan Sistem On-Premise
Meskipun cloud computing semakin populer, banyak perusahaan tetap memilih on-premise karena beberapa alasan berikut:
- Kontrol Penuh atas Data dan Infrastruktur
Semua data, aplikasi, dan server berada di lingkungan perusahaan, sehingga tidak bergantung pada pihak ketiga. Hal ini berarti perusahaan dapat menyesuaikan sistem sesuai dengan kebutuhannya tanpa tergantung pada penyedia layanan pihak ketiga. Anda bisa memilih hardware dan software sesuai kebutuhan, mengatur server, penyimpanan, jaringan, serta menangani sendiri sistem keamanannya.
Kendali ini mungkin penting bagi bisnis yang terikat dengan regulasi tertentu, karena mereka bisa memastikan bahwa infrastrukturnya dikelola sesuai dengan aturan tersebut. - Keamanan Data yang Dapat Disesuaikan
Perusahaan juga mempunyai fleksibilitas untuk menyesuaikan sistem dengan kebutuhan bisnis.
Misalnya, mengintegrasikan sistem dengan hardware atau software lain, memodifikasi sistem untuk mendukung proses tertentu, hingga menerapkan langkah keamanan spesifik.Perusahaan dapat menggunakan firewall dan enkripsi tingkat lanjut. perusahaan dapat menerapkan sistem otorisasi khusus untuk mencegah akses tidak sah, serta perusahaan dapat menghindari resiko serangan cyber yang menyerang layanan cloud publik. - Tidak Tergantung pada Internet untuk Akses Internal
Sistem tetap bisa berjalan walau koneksi internet terputus, selama berada di jaringan lokal, Hal ini menjadi keunggulan besar bagi perusahaan yang beroperasi di daerah dengan akses internet terbatas atau tidak stabil. - Kepatuhan Regulasi Lebih Mudah
Cocok untuk industri yang mengharuskan data disimpan di lokasi tertentu (misalnya perbankan, rumah sakit, pemerintahan). Banyak industri memiliki regulasi ketat yang mengharuskan perusahaan untuk menyimpan data mereka dalam server lokal.
Dengan sistem 0n-premise, perusahaan dapat lebih mudah memenuhi standar kepatuhan seperti:- HIPAA (Health Insurance Portability and Accountability Act) untuk data medis.
- GDPR (General Data Protection Regulation) di Uni Eropa untuk data pribadi pelanggan.
Kekurangan Sistem On-Premise
- Investasi Awal yang Besar
Untuk membangun sistem on-premise, perusahaan perlu mengeluarkan investasi awal yang cukup besar untuk:- Membeli server dan perangkat penyimpanan
- Memasang jaringan internal yang aman dan stabil
- Menyediakan ruang fisik dan pendingin untuk pusat data internal Bahkan tidak hanya itu, ada biaya tambahan lain seperti:
- Listrik untuk menjalankan server 24/7
- Pemeliharaan hardware agar tetap berfungsi
- Skalabilitas Terbatas
Jika membutuhkan kapasitas tambahan, maka harus membeli lagi hardware baru dan memakan waktu instalasi.
Memang, infrastruktur bisa dibuat sesuai untuk mendukung pertumbuhan bisnis. Namun proses ini bisa cukup rumit, memakan waktu dan mahal. Seringkali perusahaan harus membeli hardware dan software tambahan. - Pemeliharaan dan Upgrade Menjadi Tanggung Jawab Internal
Memerlukan tim IT yang kompeten untuk mengelola, memelihara, dan memperbaharui sistem. Dalam mengelola sistem on-premise membutuhkan tenaga ahli IT yang handal untuk:- Mengelola server dan jaringan
- Memastikan sistem tetap aman dari ancaman cyber
- Memperbaiki dan memperbarui software secara berkala, tanpa tim IT yang kompeten resiko kegagalan sistem dan serangan cyber bisa meningkat.
- Akses Terbatas dari Jarak Jauh
Karena data tersimpan di lokasi fisik perusahaan, mengakses sistem dari luar kantor bisa menjadi tantangan. Solusi seperti VPN (Virtual Private Network) atau Remote Desktop bisa digunakan, tetapi mereka memiliki resiko keamanan yang harus dikelola dengan baik.
Keuntungan Cloud Computing
- Skalabilitas
Kebutuhan bisnis pasti berubah seiring bertumbuhnya skala bisnis. Infrastruktur cloud mampu memenuhi hal tersebut, menambah dan mengurangi sumber daya sesuai dengan permintaan yang berubah-ubah. Perusahaan bisa menambah atau mengurangi kapasitas (storage, computing power) dengan cepat sesuai kebutuhan bisnis. Perusahaan juga bisa meningkatkan atau menurunkan skala infrastruktur sesuai dengan kebutuhan. - Pemeliharaan Dilakukan oleh Provider
Penyedia cloud menangani pembaruan software, patch keamanan, dan server maintenance, sehingga tim internal tidak terlalu terbebani, perusahaan tidak perlu mengelola server sendiri karena penyedia layanan cloud bertanggung jawab atas server maintenance, pembaruan software, dan pencadangan data secara berkala. - Fleksibilitas Tinggi
Cloud Computing dapat diakses dari mana saja, kapan saja, serta dari perangkat apapun, karena cukup menggunakan koneksi internet. Hal ini memudahkan kolaborasi antar anggota tim, karena mereka bisa bekerja sama secara real time, tanpa harus berada di lokasi fisik yang sama. Kelebihan ini meningkatkan produktivitas kerja, efisiensi kerja, serta kepuasan kerja. Dengan aplikasi yang bisa diakses dimana saja selama ada koneksi internet, karyawan tidak harus bekerja dari kantor.
Cloud memungkinkan software house Indonesia membuat development environment dalam hitungan menit, sehingga proyek bisa dimulai tanpa harus menunggu instalasi fisik server. - Keamanan yang Tinggi (shared Responsibility)
Penyedia cloud umumnya memiliki standar keamanan tingkat enterprise, termasuk enkripsi data, firewall, dan monitoring 24/7 - Tidak Membutuhkan Investasi Awal yang Besar
Cloud computing menggunakan model berlangganan bulanan sesuai dengan kapasitas yang digunakan. Hal ini memungkinkan perusahaan untuk menghemat biaya infrastruktur, dan tidak membutuhkan investasi yang besar di awal.
Kekurangan Cloud Computing
- Keamanan
Karena data disimpan di server milik pihak ketiga, ada resiko keamanan seperti kebocoran data atau serangan cyber. Penyedia layanan pasti sudah mengambil langkah-langkah khusus untuk memastikan keamanan. Namun beberapa perusahaan tetap punya kekhawatiran untuk menyimpan data sensitif di cloud.
Disinilah pentingnya untuk penyedia layanan yang menawarkan infrastruktur cloud yang aman dan ter-enkripsi. - Ketergantungan pada Internet
Jika koneksi internet terputus, maka akses ke data dan aplikasi yang tersimpan di cloud juga akan terganggu. Bagi bisnis yang sangat bergantung pada cloud, downtime bisa berakibat besar terhadap produktivitas, tanpa internet yang stabil, akses ke data dan aplikasi akan terganggu atau terhenti. - Kepatuhan Regulasi yang Rumit
Beberapa industri mewajibkan data disimpan di lokasi tertentu, sementara provider cloud mungkin tidak memiliki data center di wilayah yang dibutuhkan. - Kontrol Terbatas atas Infrastruktur
Server dan hardware dimiliki provider, sehingga pengguna tidak bisa mengatur konfigurasi fisik sesuai keinginan. - Downtime dan Gangguan Layanan
Jika penyedia mengalami gangguan (outage), pengguna tidak dapat mengakses layanan sampai masalah terselesaikan.

Pertimbangan Utama Memilih Cloud vs On-Premise
Saat memilih antara cloud atau on-premise, perusahaan harus mempertimbangkan berbagai faktor seperti kontrol, biaya, keamanan, serta kemudahan akses.
Berikut adalah perbandingan cloud vs on-premise untuk membantu Anda menentukan solusi yang paling sesuai.
- Budget dan Modal Biaya
- Cloud: Cocok jika dana awal terbatas karena menggunakan sistem bayar sesuai pemakaian (pay-as-you-go)
- On-premise: Cocok jika siap investasi awal yang besar (CAPEX) dan ingin biaya bulanan lebih stabil
- Skalabilitas Kebutuhan
- Cloud: Sangat fleksibel, kapasitas bisa ditambah atau dikurangi dengan cepat.
- On-premise: Skalabilitas terbatas, perlu pembelian dan pemasangan hardware baru.
- Kontrol dan Kepemilikan Data
- Cloud: Kontrol fisik terbatas, data dikelola bersama penyedia layanan.
- On-premise: Kontrol penuh terhadap infrastruktur dan data.
- Keamanan dan Kepatuhan Regulasi
- Cloud: Bisa memenuhi regulasi, tetapi tergantung lokasi dan data center penyedia.
- On-premise: Lebih mudah memastikan kepatuhan jika data harus disimpan di lokasi tertentu
- Kecepatan Implementasi
- Cloud: Implementasi cepat, hanya memerlukan koneksi internet.
- On-premise: Implementasi memakan waktu lebih lama karena perlu instalasi fisik.
- Pemeliharaan Sistem
- Cloud: Pemeliharaan ditangani oleh penyedia layanan, beban tim IT internal berkurang.
- On-premise: Semua perawatan dan update menjadi tanggung jawab tim internal
- Aksesibilitas
- Cloud: Bisa diakses dari mana saja selama ada koneksi internet
- On-premise: Biasanya terbatas pada jaringan internal perusahaan.
- Resiko Bencana dan Backup
- Cloud: Mendukung backup otomatis dan lokasi server tersebar, meminimalkan resiko kehilangan data.
- On-premise: Perlu membuat sistem backup sendiri termasuk cadangan di lokasi berbeda.
Memilih antara Cloud atau On-premise bukan hanya soal teknologi, tetapi juga strategi bisnis. Setiap perusahaan memiliki karakteristik unik, mulai dari skala operasional, kebutuhan fleksibilitas, hingga regulasi yang berlaku. Solusi yang tepat akan membantu bisnis berkembang, sedangkan pilihan yang kurang sesuai bisa menjadi beban jangka panjang. Untuk mempermudah keputusan, mari kita lihat skenario-skenario nyata yang menggambarkan kapan cloud menjadi pilihan tepat, dan kapan on-premise lebih menguntungkan.
- Skenario Bisnis yang Cocok untuk Cloud
- Startup dan Usaha Kecil
Budget awal terbatas, investasi besar di awal dapat dihindari.
Contoh: perusahaan rintisan yang memerlukan aplikasi CRM berbasis cloud - Perusahaan Dengan Tim Kerja Jarak Jauh
Membutuhkan akses aplikasi dan data dari berbagai lokasi.
Contoh: Agensi kreatif dengan tim tersebar di beberapa kota. - Bisnis dengan Beban Kerja Berubah-ubah
Kapasitas server naik turun mengikuti permintaan.
Contoh: e-commerce dengan trafik tinggi saat promo - Proyek Jangka Pendek
Tidak ingin mengeluarkan biaya besar untuk infrastruktur yang hanya dipakai sementara.
Contoh: event organizer yang butuh sistem registrasi online selama 3 bulan. - Perusahaan yang Fokus pada Core Business
Perusahaan tidak perlu repot mengelola infrastruktur IT.
Contoh: restoran yang pakai POS cloud dan tidak punya tim IT internal.
- Startup dan Usaha Kecil
- Skenario Bisnis yang Cocok Untuk On-Premise
- Perusahaan dengan Regulasi Data Ketat
Perusahaan dengan data yang tidak boleh keluar dari wilayah tertentu sesuai hukum atau regulasi.
Contoh: Perbankan atau lembaga keuangan yang tunduk pada regulasi OJK/BI - Industri yang Membutuhkan Kustomisasi Tinggi
Sistem dan infrastruktur harus diatur sesuai dengan proses bisnis yang spesifik.
Contoh: manufaktur dengan sistem produksi terintegrasi khusus. - Perusahaan Besar Dengan Infrastruktur IT yang Kuat
Perusahaan sudah memiliki data center sendiri dan tim IT yang berpengalaman.
Contoh: Perusahaan telekomunikasi dengan ribuan server internal. - Aplikasi yang Harus Berjalan Meski Tanpa Internet
Operasional perusahaan tidak boleh bergantung pada koneksi internet publik.
Contoh: sistem kontrol pabrik di lokasi terpencil. - Perusahaan Dengan Investasi Jangka Panjang pada Infrastruktur
Perusahaan yang lebih memilih investasi besar di awal dan menghindari biaya langganan terus
menerus.
Contoh: perusahaan energi dengan sistem pemantauan internal.
- Perusahaan dengan Regulasi Data Ketat

Contoh studi kasus pengimplementasian teknologi informasi adalah sebagai berikut:
- Kasus On-Premise: Perusahaan Perbankan
Sebuah bank besar mungkin memilih untuk menggunakan sistem on-premise karena alasan keamanan dan kepatuhan. Data nasabah, transaksi, dan informasi sensitif lainnya memerlukan tingkat keamanan yang tinggi dan kontrol penuh.
Infrastruktur on-premise memungkinkan bank untuk:- Mengontrol penuh data: Bank memiliki kendali penuh atas data dan lokasinya, memastikan kepatuhan terhadap peraturan seperti GDPR dan standar keamanan lainnya.
- Menyesuaikan keamanan: Bank dapat mengimplementasikan langkah-langkah keamanan khusus yang sesuai dengan kebutuhan dan resiko spesifik mereka.
- Memastikan ketersediaan layanan: Dengan infrastruktur sendiri, bank dapat mengontrol ketersediaan layanan dan meminimalkan resiko downtime yang disebabkan oleh masalah jaringan atau penyedia layanan cloud.
- Kasus Cloud: Startup Teknologi
Sebuah startup teknologi mungkin memilih untuk menggunakan cloud computing untuk memanfaatkan fleksibilitas dan skalabilitasnya. Startup seringkali menghadapi perubahan kebutuhan bisnis yang cepat, dan cloud memungkinkan mereka untuk:- Skalabilitas cepat: Startup dapat dengan mudah meningkatkan atau menurunkan sumber daya komputasi mereka sesuai kebutuhan, tanpa investasi awal yang besar.
- Biaya operasional rendah: Startup hanya membayar untuk sumber daya yang mereka gunakan, mengurangi biaya operasional dan investasi awal.
- Fokus pada inovasi: Startup dapat fokus pada pengembangan produk dan layanan mereka, sementara penyedia cloud mengelola infrastruktur.

Masa Depan Teknologi: Tren Menuju Hybrid Solutions?
Di era digital yang semakin dinamis, perusahaan menghadapi tantangan untuk memilih infrastruktur teknologi yang tepat. Selama bertahun-tahun, perdebatan berkisar pada pilihan Cloud atau On-premise. Namun tren terbaru menunjukkan bahwa jawaban yang paling tepat tidak selalu berada di salah satu kutub tersebut, melainkan di tengah, yakni Hybrid Solutions.
Hybrid solutions adalah pendekatan yang menggabungkan Cloud Computing dan On-Premise dalam satu ekosistem teknologi. Dalam model ini perusahaan dapat menentukan aplikasi atau data mana yang lebih aman dan efisien dikelola secara lokal, serta mana yang lebih tepat ditempatkan di cloud.
Misalnya, data sensitif seperti informasi keuangan disimpan di server internal, sementara aplikasi analitik, kolaborasi, atau layanan pelanggan dioperasikan melalui cloud untuk memanfaatkan fleksibilitas dan skalabilitasnya.
Banyak perusahaan mulai mengadopsi model hybrid dengan beberapa alasan:
- Fleksibilitas Tinggi: Perusahaan dapat menyesuaikan penempatan beban kerja berdasarkan keamanan, dan kebutuhan akses.
- Optimalisasi Biaya: Infrastruktur lokal digunakan untuk beban kerja stabil, sedangkan cloud dimanfaatkan untuk kebutuhan yang fluktuatif.
- Kepatuhan Regulasi: Data yang diatur oleh hukum dapat disimpan secara lokal, semantara data lain yang tidak sensitif dikelola di cloud.
- Mitigasi Resiko: Jika salah satu sistem terganggu, beban kerja dapat dialihkan ke sistem lainnya untuk menjaga kelangsungan operasional.
Hybrid solutions bukan sekedar kompromi antara Cloud dan On-Premise, melainkan strategi untuk mendapatkan yang terbaik dari keduanya. Dengan perencanaan yang tepat, perusahaan dapat memanfaatkan fleksibilitas cloud sekaligus menjaga kontrol dan keamanan infrastruktur lokal. Kedepannya model ini berpotensi menjadi standar baru di dunia teknologi bisnis.
Teknologi akan terus berkembang, dan transformasi digital tidak lagi tentang memilih cloud atau on-premise, dan pilihan infrastruktur yang tepat bisa menjadi pembeda antara bisnis yang bertahan dan yang memimpin pasar.
Apakah perusahaan Anda siap menggabungkan keunggulan Cloud dan On-premise untuk mencapai performa maksimal?
Mulailah evaluasi kebutuhan teknologi Anda hari ini dan segera temukan Hybrid Solutions yang paling sesuai dengan kebutuhan perusahaan bisnis Anda.
Hubungi tim ahli kami BTS.id untuk diskusi dan konsultasi mendalam. Wujudkan infrastruktur hybrid yang aman, efisien,, dan sesuai kebutuhan bisnis Anda. Konsultasikan strategi teknologi Anda bersama tim ahli kami BTS.id hari ini.
a year ago
Software House Indonesia
Di era modern yang ditandai dengan perkembangan teknologi yang pesat, transformasi digital menjadi kebutuhan mendesak bagi perusahaan yang ingin tetap relevan dan kompetitif. Salah satu aktor utama dalam proses ini adalah software house.
Teknologi berkembang sangat cepat, baik dari sisi bahasa pemrograman, framework, hingga arsitektur sistem.
Penting bagi software house untuk mengikuti perkembangan teknologi karena hal ini menentukan daya saing, relevansi, dan keberhasilan jangka panjang. Software house yang tidak beradaptasi akan kalah dari kompetitor yang lebih inovatif.
Software house merupakan perusahaan yang menyediakan layanan software development untuk memenuhi kebutuhan bisnis, mulai dari pembuatan aplikasi, website, hingga sistem manajemen internal. Berbeda dengan perusahaan IT umum, software house lebih fokus pada pengembangan solusi yang disesuaikan dengan kebutuhan spesifik klien mereka.
Transformasi digital tidak hanya tentang adopsi teknologi baru, tetapi juga perubahan menyeluruh dalam cara bisnis beroperasi dan memberikan nilai kepada pelanggan.
Mengikuti perkembangan teknologi bukan hanya sekedar tren, tetapi strategi bisnis bagi software house.
Hal ini membantu menjaga daya saing, memberi nilai tambah bagi klien, meningkatkan efisiensi. menjaga keamanan, dan membuka peluang pasar baru. Software house yang adaptif terhadap perubahan akan lebih mudah berkembang dan bertahan di tengah persaingan industri.

Dampak teknologi terhadap daya saing dan efisiensi kerja khususnya bagi software house dimana teknologi dapat menjadi faktor pembeda utama antara software house yang unggul dan tertinggal. Teknologi baru seperti Artificial Intelligence (AI), Cloud Computing, dan Microservices memungkinkan software house menciptakan produk dengan fitur yang lebih canggih, dimana AI digunakan untuk personalisasi aplikasi, meningkatkan pengalaman pengguna, sehingga inovasi produk dapat lebih cepat.
Selain itu software house juga lebih adaptif terhadap tren pasar, sehingga perubahan kebutuhan klien dapat direspons lebih cepat jika software house menguasai teknologi terkini.
Ada 5 teknologi yang wajib dikuasai oleh software house agar tetap relevan dan kompetitif di dunia teknologi.
Artikel ini akan membahas secara mendalam tentang 5 teknologi terkini yang penting untuk dikuasai oleh software house agar tetap kompetitif dan relevan:

- Artificial Intelligence (AI) dan Machine Learning (ML)
Integrasi Artificial Intelligence (AI) dan Machine Learning (ML) dalam software development kini menjadi standar industri. Fungsinya meningkatkan kemampuan aplikasi dalam pengambilan keputusan otomatis, analisis data, dan personalisasi serta membuka peluang pasar baru di berbagai industri seperti fintech, e-commerce, dan kesehatan.
AI dan Machine Learning Integration wajib dikuasai, AI adalah salah satu teknologi yang membuka peluang besar. Dengan AI, dapat tercipta aplikasi yang lebih cerdas, seperti chatbot untuk customer service atau sistem prediksi untuk bisnis.
Contoh Penerapannya:
• Chat GPT dan model generatif AI untuk otomatisasi kode
• Rekomendasi produk berbasis perilaku pengguna
• TensorFlow/Pytorch untuk pengembangan fitur cerdas
• Analisis prediktif untuk bisnis
Tools populer di bidang machine learning dan AI beserta penjelasannya:- TensorFlow
Fungsi utama: Framework open-source untuk deep learning.
Digunakan untuk membangun dan melatih model machine learning berskala besar, termasuk neural network, computer vision, dan natural language processing. - PyTorch
Fungsi utama: Framework deep learning berbasis Python.
Populer di kalangan peneliti dan praktisi karena sintaks yang fleksibel dan mudah digunakan untuk eksperimen model AI. Banyak dipakai untuk riset dan prototyping - Scikit-learn
Fungsi utama: Library Python untuk machine learning tradisional.
Cocok untuk data preprocessing, classification, regression. clustering. dan model evaluation.
Umumnya digunakan pada dataset berukuran kecil hingga menengah.
- TensorFlow
- Cloud Computing
Komputasi Awan, atau cloud computing, adalah cara menyediakan layanan komputasi seperti server, storage, atau software melalui internet. Berfungsi menyediakan infrastruktur, platform, dan layanan secara fleksibel melalui internet, memiliki benefit skalabilitas tinggi, hemat biaya infrastruktur, dan mendukung kolaborasi tim jarak jauh.
Komputasi awan atau cloud computing menjadi salah satu teknologi yang wajib dikuasai developer karena hampir semua aplikasi modern berjalan di cloud.
Contoh Penerapannya:
• Hosting aplikasi berbasis cloud (AWS, Azure, GCP)
• Serverless computing untuk menghemat biaya.
• Cloud storage dan database terkelola
• Edge Computing dimana data diproses lebih cepat di perangkat terdekat, bukan hanya di server jauh
• Hybrid dan Multi-Cloud merupakan kombinasi cloud publik dan privat yang menjadi tren untuk fleksibilitas,
Software house sebaiknya cloud-ready karena kebutuhan pasar dan teknologi saat ini menuntut aplikasi yang scalable dan andal.
• Scalability (Skalabilitas): Cloud memudahkan aplikasi untuk menambah kapasitas tanpa perlu membeli server fisik baru. Cloud dapat scale-up (menambah kapasitas) atau scale-down (mengurangi kapasitas) secara otomatis sesuai beban kerja. Saat aplikasi e-commerce menghadapi lonjakan traffic saat promo, cloud memungkinkan peningkatan kapasitas server secara cepat.
• Reliability (Keandalan): Infrastruktur cloud biasanya memiliki sistem failover dan replikasi otomatis sehingga layanan tetap berjalan walau ada gangguan di salah satu server. Cloud juga menyediakan cadangan data dan backup otomatis, memudahkan pemulihan saat terjadi insiden. Data dan aplikasi dapat diakses dari berbagai lokasi dengan latensi rendah melalui pusat data global.
- DevOps dan Otomatisasi
DevOps dan otomatisasi adalah dua konsep yang sangat berkaitan erat. Otomatisasi adalah inti dari DevOps, memungkinkan tim untuk mempercepat proses pengembangan dan penerapan software, meningkatkan efisiensi, dan mengurangi kesalahan manual. Dengan mengotomatiskan tugas-tugas berulang dan manual, DevOps dapat mencapai siklus rilis lebih cepat, kualitas yang lebih tinggi, dan kolaborasi yang lebih baik antar tim pengembangan dan operasional, mempercepat pengembangan, meminimalkan kesalahan manusia, dan meningkatkan kualitas software.
Contoh Penerapannya:
• Continuous Integration/Continuous Deployment (CI/CD) pipelines
• Containerization dengan Docker dan Kubernetes
• Infrastructure as Code (IaC)
Berikut penjelasan singkat tentang beberapa tools populer beserta fungsinya dalam software development:- Docker
Fungsi utama: Platform Containerization
Membuat, mengemas, dan menjalankan aplikasi dalam container yang portable sehingga mudah dijalankan di berbagai lingkungan tanpa konflik konfigurasi. - Kubernetes
Fungsi utama: Container Orchestration
Mengatur dan mengelola container (misal Docker) dalam skala besar, termasuk otomatisasi deployment, scaling, dan manajemen sumber daya. - Jenkins
Fungsi utama: Automation server untuk CI/CD
Mengotomatiskan build, pengujian, dan deployment langsung dari repositori GitLab, serta memudahkan kolaborasi tim developer.
Integrasi antara tim development (Dev) dan Operation (Ops) atau yang biasa dikenal sebagai DevOps, sangat penting untuk menciptakan workflow yang lebih mulus, cepat, dan andal.
Sebelumnya tim dev fokus membuat fitur, sementara rim ops fokus menjaga stabilitas sistem.
Integrasi membuat keduanya bekerja sama sejak awal.
Perubahan kode bisa lebih cepat masuk ke produksi tanpa hambatan birokrasi, sehingga mempercepat siklus rilis. Masalah dapat dideteksi lebih awal melalui otomatisasi pengujian dan monitoring sehingga meningkatkan kualitas dan keandalan.

- Docker
- Cybersecurity dan Data Privacy
Keamanan cyber atau cybersecurity adalah upaya melindungi sistem jaringan, dan data dari serangan digital seperti hacking, malware. atau pencurian data. Di dunia yang makin terkoneksi, hal ini menjadi prioritas utama.
Cybersecurity adalah teknologi yang tidak boleh dilewati. Developer harus memastikan aplikasi aman dari ancaman, mengingat data user merupakan aset berharga. Tanpa keamanan dan reputasi, bisnis menjadi rentan dan mudah hancur. Kepercayaan klien harus terjaga, kerugian finansial akibat serangan dapat dihindari, dan memenuhi regulasi keamanan.
Contoh Penerapannya:
• Enkripsi data end-to-end
• Multi-factor authentication (MFA)
• Monitoring keamanan real time
Shift-left-security adalah pendekatan keamanan dimana pengujian dan penerapan keamanan dilakukan sejak tahap awal pengembangan perangkat lunak, bukan menunggu sampai tahap akhir atau setelah rilis.
Hal ini penting bagi software house karena beberapa hal dibawah ini:- Mengurangi Biaya Perbaikan Bug Keamanan
Semakin awal celah ditemukan, semakin murah biaya perbaikannya. (Bug yang ditemukan setelah rilis bisa memakan biaya hingga 30x lebih mahal dibanding saat coding) - Meminimalkan Resiko Serangan
Aplikasi yang dirilis tanpa pengujian keamanan dini rentan menjadi target eksploitasi. - Mempercepat Rilis Produk
Dengan keamanan bawaan (security by design), resiko delay akibat perbaikan di akhir tahap pengembangan dapat dihindari. - Meningkatkan Kepercayaan Klien
Klien akan lebih percaya jika tahu software house mengutamakan keamanan sejak awal.
Teknologi dan praktik keamanan yang penting untuk software house beserta penjelasannya:- Enkripsi (Encryption)
Fungsi: Mengamankan data dengan mengubahnya menjadi format yang tidak bisa dibaca tanpa kunci. Melindungi data sensitif (data at rest dan data in transit). Mengurangi resiko kebocoran data meski server dibobol.
Beberapa jenisnya:
✓ Enkripsi simetris (misal AES) : Satu kunci digunakan untuk enkripsi dan dekripsi
✓ Enkripsi Asimetris (misal RSA): Pasangan kunci duplikat dan privat.
✓ LS/SSL: Mengamankan komunikasi jaringan (HTTPS) - OWASP Top 10
Daftar sepuluh resiko keamanan web paling umum yang dirilis oleh Open Web Application Security Project (OWASP). Menjadi panduan standar untuk membangun aplikasi yang aman. Membantu tim dev fokus pada ancaman paling kritis.
Contoh kategori resiko:- Broken Access Control
- Cryptographic Failures
- Injection (SQL Injection, Command Injection)
- Insecure Design
- Security Misconfiguration
- Vulnerable and Outdated Components
- Identification and Authentication Failures
- Software and Data Integrity Failures
- Security Logging and Monitoring Failures
- Server-Side Request Forgery (SSRF)
- Audit Keamanan (Security Audit)
Fungsi: Mengevaluasi keamanan sistem secara menyeluruh melalui pemeriksaan teknis dan prosedural. Mengidentifikasi celah keamanan sebelum dimanfaatkan penyerang. Memberikan rekomendasi teknis untuk perbaikan, meningkatkan kepatuhan terhadap standar keamanan (misal: ISO 27001, PCI-DSS)
Jenis:
✓ Audit Internal: Dilakukan oleh tim internal untuk evaluasi rutin.
✓ Audit Eksternal: Dilakukan oleh pihak ketiga untuk penilaian independen.
✓ Penetration Testing: Simulasi serangan untuk menguji ketahanan sistem.
- Enkripsi (Encryption)
- Mengurangi Biaya Perbaikan Bug Keamanan
- Progressive Web App (PWA) dan Mobile-First Development
- Progressive Web App (PWA)
Adalah aplikasi web yang memiliki pengalaman layaknya aplikasi native di perangkat mobile maupun desktop.- Ciri khas:
- Offline-ready: Bisa berjalan meski tanpa koneksi internet melalui service worker.
- Installable: Dapat dipasang di home screen tanpa melalui App Store/Play Store.
- Responsif: menyesuaikan dengan ukuran layar perangkat
- Push Notifications: Dapat mengirimkan notifikasi seperti aplikasi native.
- Keunggulan:
- Biaya lebih rendah dibanding membuat aplikasi native terpisah untuk Android dan iOS.
- Akses cepat karena bisa dibuka langsung dari browser
- Performa ringan dengan loading cepat.
- Jangkauan luas karena bisa diakses dari berbagai perangkat.
- Ciri khas:
- Mobile-First Development
Mobile-first adalah pendekatan pengembangan aplikasi atau web yang mengutamakan desain dan fungsi untuk perangkat mobile terlebih dahulu, kemudian menyesuaikan untuk layar yang lebih besar (tablet/desktop).- Keunggulan:
- Lebih relevan karena mayoritas pengguna internet mengakses melalui smartphone.
- Meningkatkan pengalaman pengguna (user experience) pada perangkat mobile.
- Mendukung SEO karena Google mengutamakan mobile-first indexing.
- Contoh Penerapannya:
- Website e-commerce seperti Tokopedia dan Shopee yang cepat diakses dari mobile.
- Aplikasi web perusahaan dengan antarmuka ringan dan intuitif di smartphone.
- Keunggulan:
- Kombinasi PWA+Mobile First
Jika digabungkan PWA yang dikembangkan dengan pendekatan mobile-first akan menghasilkan:- Aplikasi yang ringan,cepat,dan bisa diinstal layaknya aplikasi native.
- Pengalaman pengguna yang optimal di perangkat mobile tanpa mengorbankan akses desktop.
- Potensi konversi dan engagement yang lebih tinggi bagi bisnis.
- Progressive Web App (PWA)
Adaptasi terhadap perilaku pengguna yang mobile-centric penting bagi software house karena mayoritas interaksi digital saat ini dilakukan melalui smartphone.
Pengguna smartphone yang dominan menunjukkan bahwa lebih dari 60-70% akses internet dilakukan via perangkat mobile.
Perilaku pengguna berbeda-beda, waktu interaksi yang singkat, orientasi layar vertikal, dan fokus pada kemudahan akses. Pengguna yang mobile-centric baik untuk e-commerce, layanan publik, hingga aplikasi produktivitas.
Beberapa framework populer yang penting untuk dikuasai oleh software house beserta penjelasannya adalah:
- React
Jenis: JavaScript library (bukan full framework) untuk membangun UI interaktif.
Pengembang: Meta (Facebook)
Kelebihan:- Komponen Reusable: Mempercepat pengembangan
- Virtual DOM: Performa rendering lebih cepat
- Ekosistem Luas: Banyak library pendukung seperti Next,js , Redux
Cocok untuk: Website modern dan aplikasi web kompleks dan PWA (Progressive Web App)
- Flutter
Jenis: Framework open-source untuk membangun aplikasi mobile, web, dan desktop.
Pengembang: Google
Kelebihan:- Cross-Platform: Satu kode untuk Android, iOS, web bahkan desktop
- UI konsisten di semua platform karena menggunakan rendering engine sendiri.
- Hot Reload: Perubahan kode langsung terlihat saat pengembangan
Kekurangan: - Ukuran file aplikasi relatif besar.
- Performa pada aplikasi sangat kompleks, kadang kalah dibanding native murni.
Cocok untuk: - Aplikasi mobile lintas platform
- Startup yang ingin hemat waktu dan biaya
Cocok untuk: Google Ads app, Alibaba, Reflectly.
- Angular
Jenis: JavaScript full-featured berbasis TypeScript
Pengembang: Google
Kelebihan:- MVC Architecture: Struktur kode rapi dan terorganisir
- Fitur Lengkap: Routing, form validation, dependency injection bawaan.
- Dukungan TypeScript: Lebih aman dan mudah dikelola pada proyek besar.
Kekurangan: - Kurva belajar relatif curam dibanding React/Flutter.
- Ukuran bundle awal cenderung besar.
Cocok untuk: - Aplikasi web skala besar dan kompleks
- Sistem manajemen dan dashboard
Contoh: Gmail, Google Cloud Console, Microsoft Office Online.
Menguasai AI dan Machine Learning, Cloud Computing, DevOps dan CI/CD, PWA dan Mobile First Development serta Framework Modern seperti React, Flutter, dan Angular adalah kunci bagi software house untuk tetap relevan, kompetitif, dan inovatif di era digital saat ini.
Kelima teknologi ini saling melengkapi:
- AI & ML membuka peluang inovasi berbasis data.
- Cloud Computing menyediakan infrastruktur fleksibel dan hemat biaya.
- DevOps & CI/CD mempercepat pengembangan dan menjaga kualitas.
- PWA & Mobile-First memastikan pengalaman pengguna optimal di era mobile-centric.
- Framework Modern mempercepat pembuatan aplikasi berkualitas tinggi di berbagai platform
Software house yang mampu mengadopsi dan mengintegrasikan kelima teknologi ini akan memiliki daya saing tinggi, efisiensi kerja lebih baik, serta mampu memberikan solusi teknologi yang relevan dan berkelanjutan untuk klien di berbagai industri.
Teknologi terus bergerak, dan masa depan dimiliki oleh mereka yang mau terus belajar dan berinovasi. Jadikan pembaruan pengetahuan dan eksplorasi teknologi baru sebagai kebiasaan di software house Anda. Mulailah hari ini, agar besok Anda yang memimpin.
Siap naik level teknologi?
Jangan tunggu sampai tertinggal.
Hubungi kami BTS.id untuk konsultasi teknologi terbaru atau lakukan audit kesiapan teknologi bisnis Anda bersama tim ahli kami BTS.id.
Mari mulai sekarang, dan pastikan perusahaan bisnis Anda siap menghadapi tantangan masa depan!
a year ago
Software House Indonesia
Cybersecurity sangat penting bagi software house karena melindungi data sensitif pelanggan dan perusahaan dari serangan cyber. Perusahaan software development harus menerapkan langkah-langkah keamanan yang kuat untuk mencegah pencurian data, kerugian finansial dan kerusakan reputasi yang dapat ditimbulkan oleh pelanggaran keamanan.
Bagi software house yang merupakan perusahaan software development, juga menangani data sensitif pelanggan, seperti informasi pribadi, data keuangan dan rahasia dagang.
Di era transformasi digital, software house Indonesia menjadi mitra kunci bisnis dalam mengembangkan solusi teknologi inovatif. Mereka membantu startup hingga perusahaan besar merancang sistem custom, aplikasi, atau integrasi platform untuk meningkatkan efisiensi dan daya saing.
Cybersecurity membantu melindungi data dari pencurian, akses tidak sah serta penyalahgunaan.
Di era digital yang semakin maju, cybersecurity telah menjadi salah satu isu yang paling penting. Sebagai hasil dari ketergantungan kita yang semakin meningkat pada teknologi, ancaman terhadap keamanan informasi digital juga semakin kompleks dan berbahaya. Keamanan dunia maya tidak hanya melibatkan perlindungan data pribadi tetapi juga menjaga integritas sistem dan jaringan yang digunakan oleh perusahaan dan organisasi.
Menghadapi ancaman yang terus berubah, pendekatan keamanan konvensional sering kali tidak cukup untuk memberikan perlindungan maksimal. Karena itulah Artificial Intelligence (AI) mulai diterapkan dalam keamanan cyber untuk membantu dalam deteksi, analisis dan respons terhadap serangan dengan lebih cepat dan akurat.
Cybersecurity adalah praktik perlindungan sistem, jaringan, dan data dari ancaman digital dapat menyebabkan pencurian informasi atau gangguan operasional. Dalam era digital yang serba terkoneksi, berbagai ancaman seperti peretasan, malware. dan serangan phising terus berkembang dengan metode yang semakin canggih.

Memilih software yang aman sangat penting untuk menjamin bahwa aplikasi, sistem, atau solusi digital yang Anda pakai tidak hanya fungsional tetapi juga terlindungi dari ancaman cyber.
Beberapa ciri-ciri dan standar penting software house aman adalah:
- Menerapkan Praktik Cybersecurity yang Baik
Software house Indonesia yang baik menerapkan kode aman (secure code practices), juga menerapkan pengetesan keamanan aplikasi (seperti penetration testing), serta memastikan enkripsi data selama transmisi dan penyimpanan.
- Sertifikasi dan Standar Keamanan
Software house Indonesia yang terpercaya biasanya mematuhi standar industri, seperti:- ISO/IEC 27001: Standar manajemen keamanan informasi,
- OWASP Top 10: Panduan menghindari celah keamanan umum,
- Compliance GDPR/UU PDP: Perlindungan data pribadi pengguna.
- Tim Keamanan Internal atau Mitra Keamanan
Memiliki tim khusus keamanan atau bekerja sama dengan pihak ketiga untuk:- Melakukan audit keamanan
- Mendeteksi kerentanan sejak awal pengembangan
- Memberikan pembaruan keamanan (security patch)
- Menggunakan Infrastruktur Cloud yang Aman
Software house Indonesia yang baik memilih cloud terpercaya seperti AWS, Google Cloud, atau Azure yang sudah memiliki sistem keamanan tingkat tinggi (termasuk firewall, enkripsi, dan pemantauan real-time)
- Pemantauan dan Logging
Sistem yang dibangun mencakup:- Log aktivitas pengguna
- Sistem deteksi anomali
- Monitoring real-time terhadap serangan atau akses ilegal.
- Pengujian dan Quality Assurance (QA) yang Komprehensif
Software house Indonesia yang aman tidak hanya melakukan pengujian fungsional tetapi juga melakukan security testing, load and stress testing untuk mencegah crash saat trafik tinggi, serta pengujian integrasi terhadap API atau sistem pihak ketiga
- Transparansi kepada Klien
Software house Indonesia yang profesional terbuka tentang teknologi yang digunakan, akses siapa saja yang memiliki hak ke data atau sistem, serta prosedur jika terjadi pelanggaran keamanan.
Teknologi AI dalam keamanan, khususnya cybersecurity berperan penting dalam mendeteksi, mencegah, dan merespon ancaman secara lebih cepat dan akurat. AI membantu sistem keamanan untuk belajar dan beradaptasi terhadap pola ancaman yang terus berkembang, meningkatkan efektivitas perlindungan. Artificial Intelligence (AI) mengacu pada penerapan algoritma cerdas dan teknik machine learning untuk meningkatkan deteksi, pencegahan, dan respons terhadap ancaman cyber.
AI memberdayakan sistem cybersecurity untuk menganalisis sejumlah besar data, mengidentifikasi pola, dan membuat keputusan yang tepat dengan kecepatan dan skala yang melampaui kemampuan manusia.
AI dalam cybersecurity merevolusi deteksi ancaman, mengotomatiskan respons, dan memperkuat manajemen kerentanan. Dengan menganalisis perilaku, mendeteksi phising, dan beradaptasi dengan ancaman baru, AI meningkatkan strategi keamanan cyber, memungkinkan pertahanan proaktif, dan menjaga data sensitif.
Penggunaan AI dalam cybersecurity memberikan keamanan proaktif, cepat, dan adaptif. Bagi software house Indonesia, ini bukan hanya soal melindungi sistem internal, tapi juga menjadi nilai jual strategis dalam menghadirkan solusi software yang aman dan terpercaya bagi klien.

Beberapa benefit penggunaan AI dalam cybersecurity khususnya di lingkungan software house Indonesia adalah:
- Deteksi Ancaman Real Time
Salah satu benefit terbesar AI adalah kemampuannya untuk mendeteksi ancaman cyber secara real time.
Dengan memantau lalu lintas jaringan dan perilaku pengguna AI mampu mengidentifikasi aktivitas yang mencurigakan atau anomali sebelum serangan terjadi. Sistem ini juga belajar dari pola serangan sebelumnya untuk meningkatkan deteksi ancaman baru,
- Machine Learning untuk Analisa Ancaman
Benefit lainnya yang bisa diperoleh adalah dengan machine learning, AI dapat mempelajari pola serangan dan memperbaiki algoritma deteksi ancaman secara berkelanjutan. Teknologi ini digunakan dalam analisis forensik pasca insiden untuk mengidentifikasi kelemahan sistem dan mencegah serangan serupa di masa depan.
- Otomatisasi Respon Insiden
Benefit berikutnya adalah AI mampu mengotomatisasi respon terhadap serangan, seperti memblokir akses pengguna yang mencurigakan atau menghentikan proses berbahaya sebelum kerusakan lebih lanjut terjadi. Ini mengurangi waktu respon yang krusial dalam menahan dampak serangan.
- Threat Hunting dengan AI
AI mendukung tim keamanan dalam melakukan threat hunting memberikan benefit yang krusial yakni pencarian aktif terhadap ancaman yang tidak terdeteksi oleh sistem keamanan biasa. Dengan analisis data yang besar dan kompleks, AI mampu mempercepat proses identifikasi ancaman tersembunyi.
Kendala teknis dan implementasi AI dalam cybersecurity berkisar dari masalah teknologi hingga lingkungan peraturan dinamis yang menghambat inisiatif AI.
Ada beberapa challenge utama terhadap inisiatif AI yang perlu diatasi oleh software house Indonesia sebagai penggiat software development, profesional keamanan cyber, pembuat kebijakan dan organisasi sebelum cybersecurity bertenaga AI berkembang untuk mengembangkan solusi AI yang lebih tangguh, andal, dan etis.
Berikut diantaranya beserta solusinya:
- Keterbatasan Data yang Relevan
Challenge pertama adalah AI membutuhkan data berkualitas tinggi dan bervariasi untuk belajar mendeteksi ancaman, namun faktanya data cybersecurity yang akurat sering sulit diakses, juga kurangnya dataset lokal (khusus Indonesia atau industri tertentu)
Solusi:- Bangun data pipeline internal untuk mengumpulkan dan mengklasifikasi log keamanan.
- Gunakan data open-source untuk pelatihan awal.
- Terapkan data anonymization agar aman untuk pemrosesan AI.
- False Positive dan False Negative
Challenge selanjutnya adalah AI bisa menghasilkan false positive, yaitu ancaman palsu yang membuat tim terganggu. AI juga bisa menghasilkan false negative, merupakan ancaman nyata yang tidak terdeteksi.
Solusi:- Gunakan pendekatan hybrid (AI+manusia) untuk verifikasi
- Lakukan fine-tuning model ML secara berkala berdasarkan feedback dari tim keamanan
- Terapkan threshold adaptif untuk pengambilan keputusan AI
- Biaya Implementasi dan Infrastruktur
Berikutnya adalah challenge dalam mengembangkan AI untuk keamanan cyber memerlukan investasi di server, storage, GPU, serta tim ahli AI dan cybersecurity.
Solusi:- Gunakan platform cloud security Ai (seperti AWS GuardDuty, Azure Sentinel)
- Mulai dari proyek kecil atau proof-of-concept terlebih dahulu
- Kolaborasi dengan startup AI lokal
- Kurangnya Talenta dan Keahlian Teknis
Challenge selanjutnya adalah masih terbatasnya talenta yang menguasai AI dan cybersecurity secara bersamaan.
Solusi:- Latih tim internal melalui workshop dan bootcamp khusus AI security
- Rekrut atau outsourcing ke konsultan AI/cybersecurity
- Gunakan alat AI yang user friendly dengan antarmuka visual
Cybersecurity adalah bidang penting yang penuh tantangan dalam dunia digital, semakin banyak informasi yang tersimpan dan diproses secara digital maka cybersecurity akan menjadi sangat penting. Setiap organisasi termasuk perusahaan, pemerintah, dan individu, bergantung pada teknologi digital untuk menyimpan dan memproses data, yang dapat mencakup data sensitif dan penting seperti data pribadi, data bisnis, dan data pemerintah.

Serangan cyber bisa mengakibatkan kehilangan data, kerusakan pada sistem dan infrastruktur, serta merusak reputasi bisnis, juga dapat berdampak pada keamanan nasional dan beberapa stabilitas politik di sebagian negara.
Dalam industri teknologi informasi dan software development, berikut masa depan AI dalam cybersecurity:
- Deteksi Ancaman Lebih Proaktif dan Prediktif
Dulu akan bersifat reaktif terhadap serangan cyber. Namun kini dan dimasa depan potensi serangan sebelum terjadi bisa lebih dulu diprediksi dan terdeteksi.
Dengan machine learning, AI akan menganalisis pola serangan historis, memprediksi celah keamanan di tahap awal pengembangan serta memberi rekomendasi pencegahan sebelum kode dirilis.
- Integrasi Penuh dalam CI/CD Pipeline
Di masa depan, AI akan menjadi bagian penting dari:- Code scanning otomatis
- Uji penetrasi virtual (AI-driven penetration testing)
- Audit compliance otomatis (misal GDPR, ISO)
Contohnya Ai dapat memberi alert saat mendeteksi library open-source yang rentan dalam proyek
software.
- Cybersecurity Otomatis dan Autonom
AI akan memungkinkan sistem keamanan yang:- Merespons ancaman secara otomatis
- Menambal (patch) celah keamanan tanpa campur tangan manusia
- Mengisolasi sistem secara cerdas saat ada intrusi
Sehingga di masa depan serangan zero-day bisa dihadapi dalam hitungan detik, bukan hari.
- AI vs AI: Perang Cyber Masa Depan
Penyerangan juga menggunakan AI untuk menyusun serangan cyber yang lebih canggih sehingga akan muncul AI Defender vs AI Attacker.
Implikasi: Industri AI yang responsif, adaptif, dan resilien, bukan hanya pintar.
- Kolaborasi Global dan Standar Baru
Akan muncul standar global baru dalam AI Security Ethics, Akan ada pula kolaborasi antara pemerintah,
perusahaan teknologi, dan akademisi untuk membangun AI cybersecurity yang bertanggung jawab.
Regulasi akan berkembang, misalnya:- UU Perlindungan AI (AI Act di Eropa)
- Standar audit keamanan AI
Dampak bagi software house Indonesia dan developer adalah:
- Lebih efisien: Banyak tugas keamanan akan diotomatisasi
- Lebih aman: Proyek software jadi lebih tahan terhadap serangan cyber
- Lebih kompetitif: Software House Indonesia dengan AI security akan dipercaya pasar global
- Lebih Fokus: Developer bisa fokus pada fitur dan inovasi, bukan hanya mitigasi resiko
Masa depan AI cybersecurity adalah era dimana keamanan bersifat prediktif, otomatis, dan kontekstual. Bagi industri software dan TI, integrasi AI dalam keamanan bukan lagi pilihan, melainkan keharusan untuk bertahan dan unggul di era yang semakin kompleks.
AI bukan hanya alat tambahan, tetapi kini menjadi komponen kunci dalam membangun sistem keamanan yang tangguh.
Bagi software house Indonesia, penerapan AI dalam cybersecurity memberikan:
- Deteksi ancaman yang lebih cepat
- Automasi respon insiden
- Pencegahan serangan yang lebih proaktif
- Keunggulan kompetitif dalam menawarkan solusi software yang aman dan terpercaya.
Namun keberhasilan implementasi bergantung pada strategi, kesiapan infrastruktur, dan kolaborasi tim multidisiplin.
Mengadopsi AI dalam cybersecurity bukanlah langkah instan, tetapi investasi jangka panjang yang akan memperkuat reputasi, keandalan, dan daya saing software house Anda.
Mulailah dari langkah kecil, konsisten berinovasi, dan bangun budaya keamanan berbasis teknologi cerdas.
BTS.id sebagai salah satu software house di Bandung, dan terbaik di Indonesia dapat memenuhi segala kebutuhan Anda di bidang IT hingga memberikan solusi bagi setiap permasalahan bisnis Anda, telah banyak dipilih oleh perusahaan-perusahaan besar Indonesia untuk membuat dan mengembangkan custom software sesuai dengan dengan kebutuhan mereka.
Konsultasikan permasalahan IT Anda pada ahlinya sekarang!
a year ago
Software House Indonesia
Melihat kebutuhan bisnis saat ini, software house menjadi pihak ketiga yang paling dicari karena mereka mampu menyederhanakan aktivitas bisnis kepada klien, mulai dari pengenalan produk hingga transaksi.
Software house Indonesia menjadi kunci penting dalam kesuksesan bisnis modern, dimana software house menciptakan solusi perangkat lunak inovatif, mengembangkan aplikasi yang relevan dengan kebutuhan pasar, dan membantu bisnis dalam mengoptimalkan proses operasional mereka.
Peran utama software house Indonesia adalah mengembangkan perangkat lunak (software development) sesuai dengan kebutuhan dan spesifikasi klien. Software house Indonesia merancang aplikasi dari awal atau memodifikasi software yang sudah ada untuk memenuhi kebutuhan bisnis klien.
Software development adalah proses kreatif dan juga teknis yang digunakan untuk merancang, membuat, menguji serta memelihara program pada komputer atau aplikasi yang memenuhi kebutuhan pengguna. Proses ini melibatkan banyak langkah dan metode untuk memastikan software yang dihasilkan tidak hanya fungsional, tetapi juga andal, aman dan mudah digunakan.
Software development merupakan salah satu aspek penting dalam industri teknologi informasi (TI), yang merupakan jantung dari inovasi teknologi di berbagai sektor.
Software development secara sederhana dapat dijelaskan sebagai proses pembuatan software dari awal hingga selesai, dimana dalam prosesnya melibatkan perancangan, pengkodean, pengujian dan pemeliharaan aplikasi atau program yang diharapkan mampu menyelesaikan masalah atau memenuhi kebutuhan pengguna.
Software development tidak hanya mencakup pembuatan aplikasi desktop saja, tetapi juga mencakup aplikasi mobile, situs web bahkan sistem operasi.
Software development biasanya bekerja sama dalam tim dan menggunakan berbagai alat serta bahasa pemrograman untuk menyelesaikan proyek. Dengan adanya software development, hampir setiap aspek kehidupan manusia saat ini dapat terhubung melalui teknologi, baik itu di berbagai bidang bisnis.
Dalam software development adalah hal umum jika proses pengembangan dilakukan dengan metodologi yang terstruktur. Ada beberapa metodologi populer yang digunakan dalam software development.
Saat memulai proyek software development pemilihan metodologi proyek menjadi krusial, yang sering kali menimbulkan perdebatan, karena melibatkan dua pendekatan populer yang telah dikenal luas, Sebagaimana sulitnya membuat dan memprioritaskan product backlog menentukan metode software development yang akan digunakan juga bukanlah hal yang mudah.
Setiap metodologi berusaha untuk memastikan bahwa software yang dikembangkan sesuai dengan requirement yang dibutuhkan. Setiap metode yang ada memiliki value proposition sendiri dan kelebihan serta kekurangannya masing-masing.
Berikut ini adalah penjelasan mengenai dua metodologi software development yang paling populer saat ini.

- Agile Methodology
Agile methodology merupakan pendekatan yang lebih fleksibel. Pengembangan dilakukan dalam iterasi yang lebih kecil, biasanya disebut sprint yang memungkinkan perubahan atau penyesuaian sepanjang proses pengembangan. Agile cocok untuk proyek yang dinamis dan membutuhkan adaptasi cepat terhadap feedback dari pengguna.
Agile methodology berfokus pada perencanaan yang adaptif, evolutionary dan improvement yang berkelanjutan melalui respon yang fleksibel terhadap perubahan. Tujuan akhir dari metode ini adalah release yang lebih cepat dengan resiko bugs/issue yang lebih sedikit.
- Waterfall Methodology
Waterfall methodology adalah pendekatan tradisional dalam software development, dimana setiap tahapan pengembangan diselesaikan secara berurutan. Setelah satu fase selesai, tim akan pindah ke fase berikutnya tanpa kembali ke fase sebelumnya. Model ini cocok untuk proyek yang sudah memiliki kebutuhan yang jelas dan stabil.
Waterfall methodology merupakan metode software development yang paling tua yang secara substansi mensimplifikasi proses software engineering ke dalam diagram proses linear dimana penyelesaian dari task sebelumnya sangat penting bagi developer untuk bisa mengerjakan pekerjaan yang lain.
Karakteristik dan Proses Kerja Agile Methodology
Melansir Wrike, Agile methodology adalah sebuah metode manajemen proyek yang berjalan dengan cara membaginya menjadi beberapa fase. Fase-fase tersebut diantaranya adalah penyusunan konsep, inisiasi dan analisis, desain konstruksi dan coding, percobaan dan implementasi.
Pada agile methodology, pekerjaan yang telah terbagi pada masing-masing pemangku jobdesk akan berjalan secara bersamaan, mulai dari proses perencanaan, eksekusi hingga evaluasi.
Sederhananya agile methodology adalah pendekatan pengembangan yang fleksibel dan berulang, fokus pada penyampaian nilai yang cepat dan berkelanjutan. Proses kerjanya melibatkan iterasi pendek (sprint), perencanaan yang berkelanjutan, dan pengujian yang terintegrasi. Karakteristiknya meliputi kemampuan beradaptasi terhadap perubahan, kolaborasi tim dan penyampaian produk yang berfungsi secara bertahap.
Secara detail berikut karakteristik Agile Methodology:
- Iterasi dan Incremental
Pengembangan dilakukan secara bertahap dalam siklus pendek (biasanya 1-4 minggu, disebut sprint) dimana setiap iterasi menghasilkan versi produk yang bisa digunakan. - Responsif Terhadap Perubahan
Perubahan kebutuhan pengguna bisa diakomodasi kapan saja, bahkan di akhir pengembangan. - Fokus pada Pengguna
Kebutuhan dan umpan balik pengguna menjadi acuan utama dalam menentukan prioritas pengembangan. - Pengiriman Produk Lebih Cepat
Agile methodology bertujuan menghasilkan nilai bisnis sejak dini dengan mengirimkan bagian produk lebih awal. - Transparansi Proses
Proses dan progres selalu terlihat dan bisa dipantau oleh semua pihak.

Proses Kerja Agile Methodology adalah sebagai berikut:
- Product Backlog
Daftar semua fitur dan kebutuhan produk dan diprioritaskan oleh product owner. - Sprint Planning
Tim memilih item dari backlog yang akan dikerjakan dalam sprint, kemudian menentukan tujuan sprint (sprint goal). - Sprint (Iterasi)
Masa pengerjaan selama 1-4 minggu, setiap hari dilakukan Daily Stand Up Meeting (rapat harian, max 15 menit) - Increment
Hasil kerja sprint adalah produk yang dapat digunakan (potentially shippable product) - Sprint Review
Tim mendemonstrasikan hasil sprint kepada stakeholder untuk mendapatkan masukan. - Sprint Retrospective
Evaluasi internal tim, apakah berjalan dengan baik, apa yang bisa ditingkatkan di sprint berikutnya.
Berikut adalah beberapa metode Agile yang paling umum digunakan:
- Scrum Methodology: Metode agile ini memiliki fokus tentang software development yang kompleks.
- Scaled Agile Framework (SAFe): Metode ini hadir khusus untuk perusahaan besar yang ingin memakai metode agile.
- Lean Software Development (LSD): Metode agile yang bertujuan untuk mengambangkan software memakai jumlah SDM yang minim.
- Kanban: Merupakan metode agile dengan proses dilakukan secara visual sehingga aktivitas flow kerja lebih terpantau. Visual ini disebut Kanban Board berupa papan virtual yang memiliki tiga tahap To Do, In Progress, dan Done.
- Extreme Programming (XP): Merupakan metode agile yang memiliki fokus utama pada sisi teknis software development yang menekankan pada praktik-praktik teknis kolaborasi yang intensif dalam tim sehingga dapat menghasilkan software berkualitas tinggi.
- Crystal Methodology: Metode yang lebih fokus pada kondisi tim yang bekerja dibandingkan pad tool atau proses. Fokus pada komunikasi tim, interaksi, dokumentasi, dan feedback. Dengan demikian, hasil pengembangan software yang dibuat lebih maksimal.
- Dynamic System Development Method (DSDM): Metode yang fokus pada keterlibatan seluruh anggota tim secara berkesinambungan untuk menghadirkan software yang bermanfaat secara nyata bagi dunia bisnis.
- Feature Driven Development (FDD): Metode yang berfokus untuk menyelesaikan satu fitur. Mirip dengan Scrum, tetapi setiap iterasinya hanya berdurasi 2-20 hari. Dengan demikian, fitur FDD skalanya lebih spesifik untuk bisa selesai tepat waktu.
Beberapa hal yang perlu Anda perhatikan adalah kelebihan dan tantangan masing-masing metode. Berikut ini adalah kelebihan dan tantangan Agile Methodology:
Kelebihan Agile Methodology:
- Fokus pada pengerjaan software, sehingga tidak perlu terlalu khawatir pada dokumentasi, setiap prosesnya bersifat inkremental sehingga meminimalisir resiko selama proses pengembangan.
- Berfokus pada keterlibatan klien pada setiap fase. Pendekatan yang adaptif sehingga dapat merespon perubahan requirement dengan sangat cepat dan efisien.
- Komunikasi yang berkelanjutan meningkatkan transparansi antar klien dan tim development.
- Feedback yang berkesinambungan akan meminimalisir resiko dengan signifikan
- Kualitas pengembangan dijamin terawat.
Implementasi Agile methodology tidak hanya melibatkan penerapan proses dan praktik baru, tetapi juga mendorong perubahan budaya dalam bisnis. Termasuk mengubah pola pikir, mendorong kolaborasi, dan merangkul pendekatan yang lebih adaptif dan responsif untuk menghasilkan produk.
Akan ada hambatan dan tantangan ketika perubahan yang diperkenalkan dalam sistem dan dapat menjadi kacau jika tidak ditangani. Implementasi Agile melibatkan transisi dari pendekatan manajemen dan pengembangan proyek yang tradisional dan seringkali kaku (seperti waterfall) ke metode yang lebih iteratif dan bertahap.
Tantangan Agile Methodology:
- Kurangnya Pemahaman Agile
Banyak tim atau perusahaan yang mengira Agile hanya berarti ‘cepat’ atau ‘tanpa dokumentasi’, sehingga tidak memahami prinsip dasar Agile seperti kolaborasi, iterasi, dan adaptasi. - Kurangnya Komitmen Stakeholder
Stakeholder seringkali tidak terlibat secara aktif dalam sprint review atau memberikan feedback, padahal keterlibatan mereka sangat penting untuk iterasi yang tepat sasaran. - Perubahan Budaya
Agile menuntut perubahan pola pikir dari top-down menjadi kolaboratif dan desentralisasi. Jika manajemen atau tim belum siap beradaptasi, resistensi akan muncul. - Tim Tidak Cross-Functional
Agile bekerja paling baik dengan tim lintas fungsi (developer, tester, UI/UX, dll). Jika tim terlalu terkotak atau tergantung pada departemen lain, kecepatan bisa terganggu. - Overload Meeting
Sprint planning, daily stand up, review, dan retrospective bisa terasa membebani jika tidak dijalankan secara efisien. - Perencanaan yang Lemah
Beberapa tim terlalu fokus pada fleksibilitas hingga mengabaikan perencanaan awal. Agile tetap butuh roadmap dan estimasi, meski bersifat adaptif. - Kurangnya Dokumentasi
Agile tidak anti-dokumentasi, tapi banyak tim terlalu longgar sehingga kehilangan jejak keputusan teknis atau kebutuhan bisnis.

Karakteristik dan Proses Kerja Waterfall Methodology
Waterfall methodology merupakan salah satu metode software development klasik yang sering digunakan dalam manajemen proyek teknologi informasi.
Dinamakan “Waterfall” (air terjun) karena pendekatannya yang terstruktur dan linier, dimana proses pengembangan dimulai dari fase awal bergerak ke fase berikutnya secara berurutan. Model ini dikembangkan oleh Dr. Winston W. Royce pada tahun 1970 dna sejak saat itu telah menjadi salah satu metode paling dikenal dalam software development.
Waterfall methodology memiliki karakteristik sebagai berikut:
- Urutan Fase yang Jelas: Proses dimulai dari fase kebutuhan, diikuti oleh desain, implementasi, pengujian, dan pemeliharaan.
- Dokumentasi Detail: Setiap fase memerlukan dokumentasi yang lengkap sebelum melanjutkan ke fase berikutnya.
- Pengendalian Perubahan yang Ketat: Perubahan dalam persyaratan atau desain dianggap sulit dan mahal untuk diterapkan setelah fase tertentu selesai.
Proses kerja Waterfall Methodology adalah sebagai berikut:
- Kebutuhan (Requirement Analysis): Mengumpulkan dan mendokumentasikan semua kebutuhan sistem yang diperlukan
- Desain (System Design): Merancang arsitektur, dan spesifikasi sistem berdasarkan kebutuhan yang telah dikumpulkan.
- Implementasi: Mengembangkan kode software sesuai dengan desain yang telah ditentukan.
- Pengujian (Testing): Menguji sistem untuk memastikan bahwa semua fungsionalitas telah bekerja sesuai spesifikasi.
- Maintenance: Menangani perbaikan bug dan perubahan setelah sistem diterapkan.
Berikut adalah kelebihan dan kekurangan Waterfall Methodology:
Kelebihan Waterfall Methodology:
- Struktur yang Jelas dan Teratur. Memudahkan perencanaan dan manajemen proyek dengan jadwal yang dapat diprediksi.
- Dokumentasi Lengkap: Menyediakan dokumentasi yang lengkap dan detail pada setiap fase.
- Kontrol Terhadap Perubahan: Mengurangi resiko perubahan yang tidak terkendali dengan pengendalian yang ketat.
- Kesesuaian untuk Proyek Kecil hingga Menengah: Efisien untuk proyek yang tidak rumit dengan ruang lingkup yang jelas dan perubahan minimal.
- Mengurangi Resiko Scope Creep: Karena semua kebutuhan harus didefinisikan di awal, kemungkinan perubahan mendadak atau perluasan ruang lingkup bisa diminimalisir.
Kekurangan Waterfall Methodology:
- Kurang Fleksibel: Sulit menangani perubahan kebutuhan setelah fase desain dimulai. Tidak cocok untuk proyek kompleks dan dinamis, Jika teknologi atau kebutuhan bisnis cepat berubah, metode ini menjadi kaku dan lambat beradaptasi.
- Resiko Keterlambatan: Jika terjadi kesalahan atau perubahan pada fase awal, maka bisa menyebabkan keterlambatan ke fase berikutnya.
- Pengujian Terlambat: Pengujian dilakukan setelah implementasi, yang mungkin menyebabkan masalah yang tidak terdeteksi lebih awal.
- Tidak Ada Produk yang Bisa Digunakan di Tengah Proyek: Tidak seperti Agile, Waterfall tidak menghasilkan produk bertahap (incremental), dan baru ada hasil nyata di akhir pengembangan.
- Dokumentasi Berat: Menekankan dokumentasi di setiap tahap, yang bisa menyita waktu dan menurunkan kecepatan pengembangan.
- Tidak bisa membuat software yang lain sampai seluruh proses waterfall selesai.
Waterfall methodology terbatas pada proyek yang bersifat stabil, terdefinisi dengan baik, dan tidak banyak berubah. Untuk proyek yang adaptif, interaktif, dan inovatif, pendekatan Agile lebih efektif.
Waterfall methodology cocok digunakan jika:
- Kebutuhan proyek sudah jelas dan tetap, spesifikasi tidak akan berubah sepanjang proyek.
- Proyek yang sifatnya sederhana, atau pendek seperti migrasi data, sistem internal sederhana, aplikasi dengan scope terbatas.
- Lingkungan terkontrol dan formal.
- Pengguna tidak perlu banyak terlibat selama proyek, klien hanya ingin hasil akhir tanpa terlalu banyak revisi atau interaksi di tengah proses berjalan,
- Waktu dan anggaran sudah tetap. Tidak ada ruang untuk improvisasi, cocok untuk proyek dengan kontrak tetap (fixed scope dan fixed price).
Agile Methodology cocok digunakan jika:
- Kebutuhan masih bisa berubah.
- Ingin mendapatkan feedback cepat dan berkala. Cocok jika klien ingin melihat proses terus menerus dan bisa ikut memberikan masukan setiap iterasi.
- Proyek kompleks dan tidak sepenuhnya terdefinisi di awal.
- Kolaborasi aktif antar tim dan stakeholder. Tim bekerja erat dengan klien dan pengguna selama proses pengembangan.
- Perlu adaptasi cepat terhadap perubahan pasar, misalnya aplikasi yang harus mengikuti tren user behavior atau teknologi.

Memilih metodologi software development yang tepat adalah faktor kunci keberhasilan proyek, terutama di lingkungan software house yang dinamis seperti di Indonesia. Tidak ada satu pendekatan yang cocok untuk
semua proyek.
Memilih metode software development membutuhkan waktu untuk riset dan perencanaan jangka panjang.
Mengetahui kekuatan dan kekurangan tim akan membantu dalam menentukan metode apa yang paling cocok untuk digunakan.
Pilihlah metode yang cocok untuk cara kerja dan kemampuan tim Anda, kemudian mempersempit opsi yang ada dengan membandingkan model mana yang paling baik untuk diberikan kepada klien dalam proyek yang ingin dikerjakan.
Apabila Anda masih belum yakin sepenuhnya mengenai metode mana yang cocok untuk Anda pakai dalam proyek yang sedang Anda kerjakan, BTS.id hadir sebagai solusi.
BTS.id menyediakan layanan konsuktasi untuk kebutuhan proyek perusahaan Anda. BTS.id berisi tim dengan kombinasi skill teknis, komunikasi, dan kemampuan analisis bisnis yang mumpuni. BTS.id akan membantu Anda mengambil keputusan untuk proyek Anda kedepannya.
BTS.id merupakan salah satu software house di Bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar Indonesia untuk membuat dan mengembangkan custom software sesuai dengan dengan kebutuhan mereka. Hal ini menjadikan software house developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahan Anda.
Tertarik untuk konsultasi mengenai perbedaan Agile dan Waterfall untuk proyek Anda? Hubungi tim BTS.id sekarang juga !
1 years ago
Software House Indonesia
Ketika Anda membahas tentang sistem development atau aplikasi dalam sebuah proyek, maka hal ini bukan merupakan perkara mudah. Dibutuhkan tim management yang super tangguh untuk mencapai tujuan proyek yang berhasil.
Banyak metode-metode yang tersedia dalam proses pengerjaan suatu proyek, dan tentu bukanlah tugas yang sederhana. Salah satu metode proyek yang sedang ramai menjadi perbincangan pada software house Indonesia adalah metode Agile.
Pernah mendengar istilah Agile sebelumnya?
Istilah ini mungkin terdengar teknis, tetapi sebenarnya konsep agile Agile cukup sederhana, dan kini banyak digunakan oleh software house Indonesia dalam software development mereka.
Agile methodology adalah metode software development yang kerap digunakan oleh software house Indonesia, yang dilakukan secara bertahap dan berulang. Dalam prosesnya, tim developer bekerja secara kolaboratif dan terorganisir untuk menemukan solusi terbaik.
Metode ini dinilai lebih cepat dan fleksibel dibandingkan cara konvensional, karena mampu menyesuaikan diri dengan perubahan yang terjadi selama proses pengembangan.
Agile methodology sendiri merupakan model software development dalam jangka pendek. Metode ini membutuhkan adaptasi yang cepat dalam mengatasi setiap perubahan yang dimungkinkan terjadi.
Nilai terpenting dari Agile methodology ini adalah memungkinkan sebuah tim dalam mengambil keputusan secara cepat, kualitas dan prediksi yang baik, serta memiliki potensi baik dalam menangani setiap perubahan yang ada.
Fleksibilitas adalah kunci dalam Agile methodology. Tim developer dituntut untuk responsif terhadap revisi atau ide dari klien. Dengan begitu, proses software development dapat menjadi lebih dinamis dan sesuai dengan kebutuhan pengguna.
Bagi developer, Agile membantu produktivitas karena setiap anggota tim dapat bekerja secara mandiri tanpa harus menunggu bagian lain selesai. Selain itu, metode ini juga membantu vendor menghemat biaya dan lebih fokus pada fitur yang dibutuhkan pengguna.
Agile bertujuan menghasilkan produk berkualitas tinggi dan bermanfaat bagi pengguna. Prosesnya dilakukan secara bertahap dan berulang, serta bisa disesuaikan dengan waktu dan biaya yang ada tanpa mengorbankan kualitas akhir.
Agile methodology bekerja dengan pendekatan iteratif dan inkremental, dimana proyek dibagi menjadi beberapa siklus kerja pendek yang disebut sprint. Setiap sprint berfokus pada penyelesaian sejumlah tugas prioritas yang harus menghasilkan deliverable yang siap diuji dan jika memungkinkan dapat dirilis.
Pendekatan ini memungkinkan tim untuk secara cepat beradaptasi terhadap perubahan, mengoptimalkan kinerja dan menjaga kualitas produk.
Agile methodology didasarkan pada prinsip-prinsip yang menekankan fleksibilitas, kolaborasi, dan perbaikan berkelanjutan dalam proses pengembangan. Agile berakar dari Manifesto Agile yang diperkenalkan pada tahun 2001 oleh sekelompok praktisi perangkat lunak.
Prinsip-prinsip dasar in tidak hanya menjadi landasan untuk pengambilan keputusan manajemen proyek tetapi juga mendorong tim untuk merespon perubahan dengan cepat dan terus meningkatkan kualitas produk.
Manifesto ini memuat 4 nilai utama dan 12 prinsip dasar.
4 Nilai utama Agile:
- Individu dan interaksi lebih penting daripada proses dan alat.
- Perangkat lunak yang berfungsi lebih penting daripada dokumentasi lengkap.
- Kolaborasi dengan pelanggan lebih penting daripada negosiasi kontrak.
- Merespons perubahan lebih penting daripada mengikuti rencana.

12 Prinsip dasar Agile:
- Kepuasan pelanggan melalui pengiriman software secara awal dan berkelanjutan.
- Menyambut perubahan kebutuhan, bahkan di tahap akhir pengembangan.
- Pengiriman software yang berfungsi secara berkala (mingguan atau bulanan)
- Kolaborasi yang erat antara bisnis dan tim developer sepanjang proyek.
- Membangun proyek di sekitar individu yang termotivasi dan memberi mereka dukungan yang dibutuhkan.
- Komunikasi langsung (face to face) adalah metode paling efektif dan efisien untuk menyampaikan informasi.
- Software yang berfungsi adalah ukuran utama dari kemajuan.
- Pengembangan berkelanjutan dengan kecepatan tetap oleh semua pihak yang terlibat.
- Perhatian terus menerus terhadap keunggulan teknis dan desain yang baik.
- Kesederhanaan adalah kunci dalam menghilangkan pekerjaan yang tidak perlu.
- Tim yang mampu mengorganisir diri sendiri menghasilkan arsitektur dan desain terbaik.
- Refleksi secara rutin, untuk meningkatkan efektivitas dan menyesuaikan perilaku tim.

Salah satu prinsip utama dalam Agile methodology adalah Iterative Development (pengembangan iteratif), adalah suatu prinsip di mana produk dikembangkan melalui serangkaian siklus pendek atau iterasi, bukan sebagai satu proyek besar yang dikembangkan sekaligus dari awal hingga akhir.
Proyek dibagi menjadi bagian-bagian kecil yang disebut iterasi (biasanya berlangsung selama 1-4 minggu), dimana setiap iterasi mencakup fase perencanaan, desain, pengembangan, pengujian dan evaluasi.
Di akhir setiap iterasi dihasilkan versi produk yang bisa diuji atau bahkan digunakan ) working increment)
Tahap-tahapan Metode Agile
Tahap-tahapan Agile methodology diantaranya adalah:
- Product Backlog Creation
Daftar semua kebutuhan atau fitur yang ingin dikembangkan, disusun oleh product owner. Backlog ini bersifat dinamis, dan dapat berubah sesuai prioritas bisnis atau masukan pengguna.
- Sprint Planning
Tim memilih item dari product backlog untuk dikerjakan dalam satu iterasi (disebut sprint). Sprint biasanya berdurasi 1-4 minggu. Tim menetapkan tujuan sprint dan merencanakan pekerjaan secara rinci.
- Sprint Execution (Development)
Tim mulai mengembangkan fitur yang telah direncanakan. Aktivitas ini melibatkan desain, pengkodean, pengujian, dan dokumentasi. Prosesnya bersifat kolaboratif dan adaptif.
- Daily Stand Up (Daily Scrum)
Pertemuan singkat (sekitar 15 menit) setiap hari untuk menyampaikan progres, mengidentifikasi hambatan dan menyelaraskan pekerjaan tim.
- Sprint Review
Di setiap akhir sprint, tim melakukan demo hasil kerja kepada stakeholder untuk menerima umpan balik. Tujuannya adalah mengevaluasi apakah produk memenuhi kebutuhan pengguna.
- Sprint Retrospective
Refleksi internal tim untuk membahas apa yang berhasil, apa yang bisa ditingkatkan, dan bagaimana cara bekerja lebih baik di sprint berikutnya.
- Increment Delivery
Hasil dari sprint adalah increment, bagian dari produk yang berfungsi penuh. Idealnya setiap increment dapat dirilis ke pengguna jika diperlukan.
Dalam beberapa tahun terakhir pada software house Indonesia, fenomena Agile telah menjamur di berbagai perusahaan, baik itu swasta maupun perusahaan milik negara. Tren ini tidak hanya terlihat pada perusahaan teknologi besar, tetapi juga pada berbagai industri lainnya.
Apa yang memicu banyak perusahaan untuk beralih ke pendekatan Agile?
- Peningkatan adopsi teknologi selama pancemi COVID-19 telah mempercepat kebutuhan perusahaan untuk menjadi lebih adaptif dan responsif. Dalam situasi yang penuh ketidakpastian, seperti pandemi,
banyak aktivitas yang sebelumnya dilakukan secara fisik beralih ke platform digital. Contohnya berbelanja secara online, sekolah dan perkuliahan secara online, hingga konsultasi kesehatan secara online. Perusahaan bisnis telah menunjukkan kemampuan mereka untuk beradaptasi dengan cepat, memberikan layanan yang tetap optimal meskipun dalam kondisi yang berubah-ubah.
- Kehidupan modern yang dipenuhi dengan ketidakpastian menuntut perusahaan untuk lebih fleksibel.
Perusahaan yang tidak mampu beradaptasi dengan cepat terhadap perubahan lingkungan beresiko tertinggal.
Oleh karena itu Agile menjadi kunci untuk menghadapi tantangan ini, Agile transformation memungkinkan perusahaan untuk merespons perubahan dengan lebih cepat, meningkatkan efisiensi, dan tetap kompetitif di pasar.

Dalam dunia bisnis yang dinamis, kecepatan dan fleksibilitas menjadi kunci utama dalam pengembangan produk. Agile methodology hadir sebagai solusi yang memungkinkan tim untuk bekerja lebih adaptif, responsif, dan kolaboratif.
Dengan pendekatan berbasis iterasi dan umpan balik berkelanjutan, Agile membantu tim menghindari resiko besar dan memastikan produk yang dikembangkan selalu sesuai dengan kebutuhan pasar.
Berikut beberapa kelebihan utama dari metode Agile:
- Responsif Terhadap Perubahan
Agile dirancang untuk fleksibel, perubahan kebutuhan atau permintaan pelanggan dapat dimasukkan bahkan di tahap akhir proyek
- Umpan Balik Cepat
Melalui iterasi pendek dan demo rutin, tim mendapatkan masukan langsung dari pengguna atau stakeholder, sehingga dapat segera melakukan perbaikan.
- Kualitas Produk Lebih Tinggi
Pengujian dilakukan secara berkala selama proses, bukan hanya di akhir. Hal ini membantu mendeteksi dan memperbaiki bug lebih awal.
- Peningkatan Kolaborasi dan Komunikasi
Agile mendorong interaksi aktif antara tim developer , manajemen, dan pengguna, Daily stand up dan sprint review meningkatkan keterlibatan dan transparansi.
- Time to Market Lebih Cepat
Fitur yang sudah siap bisa dirilis lebih awal ke pasar, tanpa harus menunggu keseluruhan proyek selesai.
- Manajemen Resiko Lebih Cepat
Masalah dapat diidentifikasi dan diatasi lebih awal berkat pengembangan iteratif dan retrospektif rutin.
- Meningkatkan Kepuasan Klien
Karena klien dilibatkan secara aktif dan fitur dikirim secara bertahap, hasil akhirnya lebih sesuai kebutuhan dan harapan pengguna.
Meskipun Agile menawarkan banyak kelebihan dan manfaat, penerapannya tidak selalu mudah. Berikut beberapa tantangan utama yang sering dihadapi oleh tim dan perusahaan saat mengadopsi Agile methodology:
- Kesulitan dalam Perubahan Budaya dan Mindset
Agile menuntut perubahan cara berpikir, dari hirarki dan perencanaan jangka panjang menjadi kolaborasi, fleksibilitas dan iterasi cepat. Tidak semua perusahaan siap dengan perubahan ini.
- Keterlibatan Klien yang Konsisten
Agile sangat bergantung pada masukan berkelanjutan dari klien. Jika klien tidak tersedia atau tidak aktif berpartisipasi, hasilnya bisa tidak sesuai harapan.
- Kurangnya Dokumentasi yang Terstruktur
Karena Agile menekankan software yang berfungsi daripada dokumentasi, bisa jadi kurangnya dokumentasi menyulitkan tim baru atau saat maintenance di masa depan.
- Mengatasi Perubahan Scope yang Terlalu Sering
Salah satu prinsip Agile adalah merespons perubahan secara cepat, tetapi jika perubahan terjadi terlalu sering, tim bisa mengalami scope creep. Hal ini dapat menyebabkan kebingungan, kehilangan fokus, dan bahkan burnout karena tidak ada kejelasan dalam prioritas pekerjaan.
- Menjaga Konsistensi dalam Estimasi Waktu dan Biaya
Dalam Agile, estimasi waktu dan biaya sering kali dilakukan berdasarkan sprint dan iterasi pendek.
Namun variabilitas dalam kompleksitas tugas dan perubahan kebutuhan bisnis dapat membuat keterlambatan atau melebihi anggaran yang telah direncanakan.
Fleksibilitas dalam software development mengacu pada kemampuan proses pengembangan untuk beradaptasi terhadap perubahan kebutuhan, teknologi dan kondisi pasar tanpa mengorbankan kualitas produk atau efisiensi tim. Metodologi seperti Agile, Scrum, dan DevOps secara eksplisit dirancang untuk memaksimalkan fleksibilitas dalam pengembangan. Fleksibilitas adalah kunci untuk inovasi, terutama dalam proyek digital yang cepat berubah.
Berikut ini beberapa keuntungan yang bisa Anda dapatkan ketika menggunakan Agile methodology untuk software development:
- Fleksibilitas dalam Mengakomodasi Perubahan
Salah satu keunggulan utama Agile adalah kemampuannya untuk beradaptasi dengan perubahan kebutuhan selama proyek berlangsung. Perubahan yang muncul di tengah proses seringkali memakan biaya tinggi atau bahkan tidak memungkinkan pada pendekatan tradisionall. Namun Agile dirancang untuk memprioritaskan fleksibilitas, sehingga setiap perubahan dapat diintegrasikan dalam sprint berikutnya tanpa mengganggu alur kerja.
- Peningkatan Kualitas Software
Agile methodology mengutamakan pengujian yang dilakukan secara berkala sepanjang siklus pengembangan. Pengujian dalam setiap sprint dilakukan pada unit-unit kecil untuk memastikan bahwa kualitas tetap terjaga. Pendekatan ini meminimalkan resiko munculnya bug yang sulit diperbaiki di kemudian hari.
- Resiko Proyek Lebih Rendah
Masalah terdeteksi lebih awal, sehingga mengurangi resiko proyek gagal atau tidak sesuai ekspektasi.
Pembagian proyek menjadi sprint-sprint kecil dalam Agile dapat membantu mengidentifikasi resiko sejak tahap awal. Jika ada kendala yang muncul dalam satu sprint, masalah tersebut dapat segera diatasi tanpa mempengaruhi keseluruhan proyek.
- Transparansi Progress
Klien selalu tahu sejauh mana perkembangan proyek melalui sprint review atau demo rutin. Keterlibatan klien dalam proses pengembangan juga menciptakan hubungan yang lebih baik antara perusahaan dan klien. Pelanggan yang merasa didengar dan dihargai akan meningkatkan tingkat kepuasan dan loyalitas mereka.
- Kolaborasi yang Lebih Baik Antar Tim
Agile mempromosikan komunikasi yang aktif melalui daily stand up meetings. Pada sesi ini, setiap anggota tim berbagi progress, hambatan dan rencana kerja mereka, sehingga semua pihak tetap berada di jalur yang sama. Kolaborasi ini memastikan bahwa tidak ada informasi penting yang terlewatkan selama pengambangan.

Agile methodology memberikan fleksibilitas tinggi dan mendorong kolaborasi yang lebih baik dalam manajemen proyek, memungkinkan tim untuk beradaptasi dengan perubahan secara cepat.
Agile methodology menawarkan fleksibilitas, efisiensi dan kemampuan beradaptasi yang tidak dimiliki metode tradisional. Pendekatan ini memungkinkan perusahaan untuk dapat menghadapi tantangan pasar dengan lebih percaya diri dan menghasilkan software berkualitas tinggi dalam waktu singkat. Agile memungkinkan kolaborasi lebih erat antara tim developer dan pemangku kepentingan, sehingga kebutuhan bisnis dapat terpenuhi secara optimal.
Meskipun tantangan seperti perubahan scope yang sering serta kendala-kendala lainnya dapat muncul, pendekatan yang tepat serta budaya kerja yang mendukung akan membantu mengoptimalkan penerapan Agile untuk meningkatkan efisiensi dan inovasi dalam pengembangan produk maupun layanan.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id menerapkan agile methodology dalam setiap layanan software development-nya untuk memastikan solusi yang adaptif, efisien, dan selaras dengan kebutuhan bisnis Anda. Pendekatan yang kolaboratif dan iteratif dari BTS.id dapat membantu perusahaan menghadirkan produk digital yang inovatif dan juga berkualitas tinggi.
Untuk mendapatkan solusi digital terbaik hanya BTS.id software company dan IT consultant terbaik untuk bisnis Anda.
1 years ago
Software House Indonesia
Dalam dunia digital yang terus berkembang, software house menjadi salah satu komponen penting dalam pengembangan teknologi dan aplikasi. Seperti yang telah kita bahas sebelumnya, software house adalah perusahaan yang bergerak di bidang pengembangan perangkat lunak atau software development.

Fokus utama software house adalah menciptakan solusi digital seperti aplikasi, sistem informasi, hingga teknologi berbasis Artificial Intelligence (AI) sesuai kebutuhan klien atau pasar. Berbeda dengan perusahaan teknologi besar yang mungkin memiliki berbagai lini produk, software house lebih fokus pada custom software development.
Software house memainkan peran penting sebagai mitra dalam software development yang disesuaikan dengan kebutuhan bisnis atau organisasi klien, Mereka merancang, mengembangkan, dan memelihara aplikasi atau sistem, serta dapat memberikan konsultasi IT.
Beberapa peran utama software house adalah:
- Konsultasi dan Validasi Ide
Membantu klien untuk mengevaluasi apakah penerapan artificial intelligence (AI) tepat untuk permasalahan bisnis tertentu.
- Visibilitas Real Time
Sistem ERP menyajikan data dalam waktu nyata, memberikan visibilitas yang lebih baik ke dalam berbagai aspek bisnis. Hal ini memungkinkan manajemen untuk mengambil keputusan yang cepat dan terinformasi.
- Pengumpulan dan Pengolahan Data
Membantu mengatur pipeline data, mulai dari pengumpulan, pembersihan(cleaning), hingga anotasi, agar siap digunakan untuk pelatihan model AI.
- Pengembangan Model AI
Software house membangun dan melatih model AI sesuai kebutuhan proyek baik untuk prediksi, klasifikasi, rekomendasi, atau otomatisasi proses.
- Integrasi dan Deployment
Software house juga menangani integrasi model ke dalam sistem yang sudah ada, serta deployment ke server atau cloud untuk digunakan dalam skala produksi.
- Pemeliharaan dan Optimasi
Software house menyediakan layanan pemeliharaan sistem dan optimalisasi model AI secara berkala agar tetap akurat dan efisien, karena artificial intelligence bukan proyek sekali jadi.
Indonesia saat ini tengah memasuki fase penting dalam adopsi dan pengembangan kecerdasan buatan atau artificial intelligence (AI). Seiring meningkatnya transformasi digital di berbagai sektor, peran artificial intelligence (AI) menjadi semakin relevan dan strategis. Adanya lonjakan data, penetrasi internet yang tinggi, dan kebutuhan transformasi digital mendorong berbagai sektor mulai dari pemerintahan, pendidikan, kesehatan, hingga industri manufaktur untuk mengadopsi solusi berbasis AI. Dalam konteks AI development, software house berperan sebagai jembatan antara kebutuhan bisnis dan teknologi mutakhir.
Sumber daya manusia (SDM) adalah aset utama dalam industri software house. Di Indonesia, kualitas dan keahlian SDM di bidang teknologi khususnya dalam AI development mengalami perkembangan yang cukup signifikan dalam beberapa tahun terakhir.
SDM di software house Indonesia berasal dari berbagai latar belakang seperti ilmu komputer dan teknik informatika dari berbagai perguruan tinggi dalam dan luar negeri, data science dan artificial intelligence dari program-program bootcamp atau kursus profesional, self-taught developer yang aktif dalam komunitas open source dan proyek freelance.
Keahlian yang umumnya dimiliki oleh talenta di software house meliputi programming dan software engineering (Python, JavaScript, Go dll), machine learning dan deep learning, data engineering dan data analytics, DevOps dan cloud, serta UI/UX dan front-end development.
Artificial intelligence sudah mulai diterapkan di berbagai sektor di Indonesia, mulai dari logistik, SDM, pendidikan, dan keamanan siber. Penerapan artificial intelligence dapat meningkatkan efisiensi operasional dan memungkinkan bisnis untuk menyediakan produk AI yang dapat meningkatkan produktivitas klien. AI development telah membawa perubahan signifikan dalam berbagai aspek kehidupan. Dengan kemajuan teknologi, AI semakin canggih dan mampu melakukan tugas yang sebelumnya hanya bisa dilakukan oleh manusia. Perkembangan teknologi artificial intelligence di Indonesia tidak hanya sebatas adopsi, tetapi juga mulai masuk ke tahap inovasi.
Software house dan perusahaan-perusahaan bisnis semakin banyak menciptakan solusi berbasis AI yang sesuai dengan karakteristik masyarakat dan tantangan lokal. Seiring dengan kemajuan teknologi digital, artificial intelligence kini hadir sebagai bagian integral dalam kehidupan manusia.
Solusi berbasis AI yang dikembangkan software house Indonesia sangat beragam, beberapa di antaranya adalah:
- Chatbot cerdas untuk customer service
- Sistem rekomendasi produk dan konten
- Deteksi anomali dan fraud dalam sistem keuangan
- Pemrosesan bahasa alami untuk analisis opini pelanggan
- AI prediktif untuk logistik dan supply chain
Beberapa tren inovasi AI yang berkembang di Indonesia antara lain:
- AI untuk Layanan Pelanggan (Chatbot dan NLP)
Banyak perusahaan terutama di sektor perbankan, e-commerce dan layanan publik telah mengimplementasikan chatbot cerdas berbasis Natural Language Processing (NLP) berbahasa Indonesia. Beberapa contoh seperti penggunaan transformer models dalam BERT dan GPT untuk bahasa Indonesia, serta integrasi chatbot dengan sistem CRM dan WhatsApp Business API.
- Computer Vision untuk Bisnis dan Industri
Artificial Intelligence (AI) berbasis pengenalan gambar digunakan dalam berbagai sektor, seperti:
- Deteksi kualitas produk (pertanian dan perikanan)
- Monitoring produk pada pabrik manufaktur
- Verifikasi identitas (e-KYC) melalui pengenalan wajah
- Rekomendasi dan Analitik Cerdas
Sering digunakan dalam aplikasi belanja dan marketplace lokal (personalized recommendation), sistem pembelajaran daring (adaptive learning platform) dan Fintech (penilaian kredit berbasis AI/ML).
- AI untuk Energi dan Lingkungan
Beberapa inovasi mulai muncul dalam prediksi konsumsi energi, pemantauan kualitas udara dan air, hingga pemodelan banjir dan mitigasi bencana alam menggunakan artificial intelligence.
- AI Generatif (Generative AI)
Software house mulai bereksperimen dengan AI generatif untuk:
Solusi yang bisa diberikan software house:
- Otomatisasi konten (copywriting, design graphis)
- Pembuatan video pendek berbasis prompt
- AI voice cloning dalam bahasa lokal

Memilih software house Indonesia untuk mengembangkan solusi bisnis artificial intelligence maupun aplikasi digital lainnya memiliki sejumlah keunggulan strategis, terutama dari sisi biaya dan efisiensi operasional. Dibandingkan dengan software house di luar negeri, tarif jasa software development oleh software house Indonesia relatif lebih terjangkau. Hal ini terjadi karena beberapa faktor seperti biaya tenaga kerja berkualitas dengan harga lebih rendah, tidak ada biaya tambahan untuk konversi mata uang atau perbedaan hukum internasional dan hemat biaya komunikasi dan kolaborasi karena berada dalam satu wilayah waktu. Memanfaatkan kelebihan biaya dan efisiensi dari software house Indonesia bukan hanya langkah cerdas secara finansial, tetapi juga investasi strategis untuk pertumbuhan teknologi dan inovasi berkelanjutan di tanah air.
Dalam software development dan solusi berbasis AI, Indonesia telah menjadi salah satu destinasi populer untuk outsourcing layanan teknologi. Banyak perusahaan global, terutama dari Asia, Australia, Eropa dan Amerika Serikat mulai melirik software house Indonesia sebagai mitra teknologi mereka.
Beberapa keuntungan outsourcing ke Indonesia adalah:
- Biaya Tenaga Kerja yang Kompetitif
Salah satu alasan utama outsourcing ke indonesia adalah efisiensi biaya. Dengan kualitas tenaga kerja yang terus meningkat, perusahaan bisa mendapatkan hasil kerja yang setara atau bahkan lebih baik dibandingkan negara maju, tetapi dengan biaya yang jauh lebih rendah.
- Talenta Teknologi yang Berkualitas dan Adaptif
Indonesia memiliki populasi muda yang besar dan banyak, di antaranya menggeluti dunia teknologi. Talenta Indonesia dikenal cepat belajar dan menguasai teknologi baru, terbuka terhadap metode kerja internasional (Agile, remote collaboration) dan produktif dalam tim lintas budaya dan lintas zona waktu.
- Kemampuan Komunikasi yang Baik
Banyak profesional IT Indonesia memiliki kemampuan bahasa Inggris yang memadai, sehingga memudahkan komunikasi teknis maupun bisnis dengan klien luar negeri.
- Infrastruktur Digital yang Semakin Maju
Pertumbuhan startup, dukungan dari pemerintah, dan akses ke platform cloud global menjadikan Indonesia semakin siap mendukung proyek skala besar secara remote.
- Fleksibilitas dan Skala
Software house Indonesia umumnya fleksibel dalam model kerja, seperti dedicated team, project-based, dan Time and material yang memudahkan perusahaan asing untuk menyesuaikan kebutuhan dan skala proyek dengan anggaran yang tersedia.
Perkembangan industri teknologi termasuk artificial intelligence (AI), tidak lepas dari peran aktif pemerintah Indonesia dalam menciptakan ekosistem yang mendukung inovasi dan transformasi digital. Berbagai kebijakan, program, dan inisiatif telah diluncurkan untuk memperkuat fondasi nasional serta mendorong keterlibatan software house Indonesia.
Untuk mempercepat pertumbuhan industri TI dan menjadikan Indonesia sebagai pusat digital regional, pemerintah menerapkan sejumlah kebijakan pro-bisnis yang mendukung kemudahan berusaha, investasi dan inovasi di sektor ini.
Beberapa di antaranya adalah:
- Kemudahan Perizinan Berusaha Berbasis OSS
Melalui sistem Online Single Submission (OSS), pelaku usaha TI termasuk startup, software house, dan perusahaan teknologi asing dapat mengurus perizinan dengan lebih cepat, terintegrasi, dan transparan. Hal ini mengurangi hambatan administratif dalam mendirikan dan mengembangkan usaha.
- Peluang Investasi Asing di Sektor Digital
Pemerintah membuka lebar investasi asing untuk bidang teknologi digital melalui:
- Relaksasi daftar negatif investasi
- Kemudahan Penanaman Modal Asing (PMA)
- Fasilitasi Ekosistem Startup dan Software House
Melalui kementerian Kominfo, Kemenparekraf, dan BUMN seperti Telkom, pemerintah menyediakan inkubator dan akselerator digital, bantuan pendanaan tahap awal (early-stage funding), dan akses ke pasar pemerintah (melalui e-katalog dan LPSE). Hal ini membantu software house Indonesia bersaing dengan penyedia asing dan mendapatkan proyek strategis dalam negeri.

Dalam beberapa tahun terakhir, software house Indonesia semakin banyak dilibatkan dalam proyek-proyek pengembangan AI skala internasional. Hal ini mencerminkan pengakuan global terhadap kapabilitas teknis dan profesionalisme talenta di Indonesia, sekaligus menjadi indikasi bahwa Indonesia tak lagi hanya menjadi pasar teknologi, tapi juga kontributor aktif penciptanya.
Beberapa alasan mengapa software house Indonesia mulai dipercaya oleh klien global dalam proyek artificial intelligence antara lain:
- Kualitas kerja yang kompetitif dengan biaya lebih efisien
- Keahlian di bidang machine learning, NLP dan computer vision
- Kemampuan berkolaborasi dalam tim global, termasuk remote team
- Ketersediaan tenaga ahli yang menguasai framework modern seperti TensorFlow, PyTorch, Hugging Face, hingga MLOps
tools
Beberapa contoh bentuk kolaborasi global seperti:
- Outsourcing penuh: Software house Indonesia menjadi mitra pengembang utama untuk proyek AI asing
- Joint development: Proyek bersama antara perusahaan teknologi luar dan tim lokal
- Offshore R&D Center: Perusahaan luar negeri membangun pusat riset AI di Indonesia dengan tim lokal
- Pilot project untuk teknologi baru: Software house Indonesia menguji atau menyesuaikan teknologi AI agar cocok dengan pasar berkembang di Asia Tenggara
Meningkatnya kolaborasi internasional ini bukan hanya mendongkrak reputasi software house Indonesia, tetapi juga mempercepat alih teknologi dan standar global masuk ke dalam ekosistem AI lokal. Hal ini mendorong tumbuhnya talenta digital yang siap bersaing dan berkontribusi di tingkat dunia.
Dengan meningkatnya permintaan akan solusi digital dan kecerdasan buatan secara global, software house Indonesia memiliki peluang besar untuk menembus pasar internasional. Perpaduan antara kualitas SDM, biaya yang kompetitif, dan dukungan ekosistem membuat Indonesia semakin relevan di mata perusahaan teknologi dunia.
Beberapa peluang pasar global untuk software house Indonesia adalah sebagai berikut:
- Kebutuhan Global akan Layanan Hemat Biaya
Negara-negara maju di dunia menghadapi tantangan biaya tenaga kerja dan TI yang tinggi. Hal ini membuka peluang bagi software house dari negara berkembang dengan kualitas yang setara namun biaya lebih rendah seperti Indonesia, untuk menjadi alternatif strategis.
- Permintaan Spesifik untuk Pengembangan AI dan Big Data
Banyak perusahaan global mencari mitra teknologi yang mampu menangani:
- Machine learning pipeline
- Natural language processing (khususnya bahasa non-Inggris)
- Integrasi AI dengan sistem warisan (legacy systems)
- Data labelling dan pelatihan model AI
Software house Indonesia yang fokus pada niche ini memiliki keunggulan tersendiri dalam menembus pasar tersebut
- Pertumbuhan Sektor Digital Global Pasca-Pandemi
Pandemi COVID-19 mempercepat transformasi digital secara global, menciptakan lonjakan permintaan terhadap otomatisasi proses bisnis, layanan berbasis cloud dan Saas, dan sistem customer experience berbasis AI. Software house yang menawarkan solusi ini memiliki ekspor digital yang besar, terutama ke perusahaan yang ingin scaling teknologi mereka secara cepat.
- Platform Digital untuk Ekspor jasa TI
Peluang pasar global kini semakin terbuka melalui berbagai kanal seperti:
- Platform B2B internasional (Clutch, GoodFirms, Upwork Enterprise)
- Marketplace jasa TI global
- Partisipasi dalam event teknologi dunia (Web Summit, GITEX, CES)
- Kerja sama bilateral pemerintah untuk sektor digital
Dengan semakin banyaknya success story dari software house Indonesia yang berhasil go global, jalan menuju posisi sebagai pemain utama industri teknologi internasional terbuka lebar. Yang dibutuhkan kini adalah konsistensi kualitas, kemampuan branding, dan kesiapan menghadapi standar global.
Software house Indonesia telah berkembang menjadi mitra teknologi yang tak hanya andal secara teknis, tetapi juga inovatif, efisien, dan global-ready. Dengan kombinasi antara talenta lokal berkualitas, dukungan kebijakan pemerintah, serta reputasi yang terus tumbuh di pasar internasional bekerja sama dengan software house Indonesia dapat menjadi langkah strategis untuk keberhasilan proyek AI dan transformasi digital Anda. Kini adalah saat yang tepat untuk menjalin kemitraan yang saling menguntungkan dan membangun solusi masa depan bersama.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
Dimulai dari perencanaan hingga pengerjaan seluruh proyek dan mencakup setiap langkah proses inisiatif software development Anda, kami BTS.id dapat membantu Anda melalui inisiatif software development bisnis Anda.
1 years ago
Software House Indonesia
Melihat kebutuhan bisnis saat ini, software house menjadi pihak ketiga yang paling dicari karena mereka mampu menyederhanakan aktivitas bisnis kepada pelanggan, mulai dari pengenalan produk hingga transaksi.
Apabila Anda saat ini berpikir untuk memanfaatkan teknologi ke dalam strategi bisnis atau layanan Anda, maka ada cukup banyak pilihan yang dapat Anda ambil untuk memenuhi kebutuhan tersebut. Mengembangkan aplikasi atau software adalah kebutuhan penting bagi bisnis di era digital seperti sekarang.
Bisnis dari berbagai sektor mulai mengadopsi teknologi ini untuk mempercepat proses operasional, meningkatkan pengalaman pelanggan, dan memperluas jangkauan pasar. Namun pengembangan webb app yang berkualitas memerlukan keahlian khusus, di sinilah peran software house menjadi sangat penting.
Ada cukup banyak alasan yang mampu meyakinkan Anda bahwa software house tidak hanya membantu dalam membuat software yang Anda inginkan, tetapi juga bisa meningkatkan pemahaman Anda tentang pemanfaatan IT supaya bisnis dan layanan Anda dapat bergerak ke arah yang lebih baik lagi.
Secara singkat software house adalah perusahaan jasa software development sesuai kebutuhan dan keinginan klien. Banyak sekali software house di Indonesia, jika perusahaan Anda sedang mencari software house terbaik maka Anda perlu mencermati secara detail, karena hal ini menyangkut sebuah perusahaan.
Beberapa kriteria untuk memilih software house di Indonesia adalah sebagai berikut:
- Cek Portofolio
Hal pertama Ketika Anda memutuskan menggunakan jasa software house adalah mempelajari portofolio software house tersebut. Biasanya dalam portofolio akan dirincikan detail informasi para klien yang sudah ditangani. Anda sebaiknya teliti dalam melihat pengerjaa klien sebelumnya, bagus atau tidak. Bahkan untuk hal sederhana sekalipun seperti sudah berapa tahun software house tersebut berjalan, apakah baru atau sudah berkembang lama. Hal tersebut perlu dipikirkan juga, karena dengan memiliki jam terbang tinggi biasanya software house sudah paham betul apa yang harus dikerjakan.
- Memahami Kebutuhan Bisnis Perusahaan Anda
Sebagai klien, Anda menginginkan partner yang mengerti tujuan bisnis perusahaan Anda, bukan hanya sekedar mampu membuat aplikasi. Software house yang baik akan bertanya mendalam soal proses bisnis perusahaan Anda, kemudian bisa memberi masukan strategis bukan hanya teknis, serta mampu menyederhanakan solusi bukan membuat masalah semakin rumit.
- Transparansi Waktu dan Biaya
Sebagai klien Anda wajib tahu kapan project selesai, kemudian apa saja yang termasuk dan tidak termasuk dalam biaya, serta bagaimana progres akan dikelola.
- Komunikasi yang Mudah dan Responsif serta Fleksibilitas dan Sikap Kolaboratif
Software house yang baik harus cepat dalam merespons, memiliki PIC yang bisa diajak diskusi secara
rutin, serta komunikatif soal progres, kendala, dan solusi.
Software house yang baik akan fleksibel jika ada revisi, tidak kaku dan bisa berdiskusi serta solutif jika
ada perubahan kebutuhan.
Mulai dari software development hingga pengembangan website, software house menjadi mitra utama untuk mewujudkan transformasi digital. Berikut adalah rekomendasi software house Indonesia terpercaya yang siap membantu Anda:
- PT Intersolusi Teknologi Asia (BTS.id)
BTS.id adalah perusahaan Teknologi Informasi dan Komunikasi dengan pola pikir memungkinkan yang telah melayani sejak tahun 2008. BTS.id berbasis di Bandung, layanan BTS.id menjangkau seluruh kota dan lokasi di seluruh negeri.
Perusahaan ini membawa dan mempromosikan kreativitas dan keuletan yang menghasilkan kekuatan yang kuat dan kreatif yang tergabung dalam sebuah pusat kekeluargaan.
Layanan yang ditawarkan BTS.id adalah:
a. Comprehensive IT Manage Services
b. IT Outsourcing Services
c. UI/UX Outsourcing
d. Web and Mobile Development
e. Cloud Integration
f. Business Intelligence, Big Data
Beberapa keunggulan utama BTS.id (PT Intersolusi Teknologi Asia) sebagai software house
terkemuka di Indonesia:
• Pengalaman Sejak 2008
Didirikan pada tahun 2008 dan berbasis di Bandung, BTS.id telah melayani berbagai klien di seluruh Indonesia bahkan merambah ke manca negara. Pengalaman panjang ini mencerminkan stabilitas dan kepercayaan dari berbagai sektor industri.
• Spesialisasi di Berbagai Sektor Industri
BTS.id memiliki keahlian dalam berbagai sektor seperti keuangan, kesehatan, ritel, logistik dan sumber daya alam. Pendekatan ini memungkinkan mereka untuk memahami kebutuhan spesifik setiap industri dan memberikan solusi yang tepat.
• Layanan Komprehensif
BTS.id menawarkan berbagai layanan teknologi, termasuk custom software development, integrasi cloud, pengembangan ERP, dan layanan outsourcing IT. Mereja juga menyediakan solusi berbasis AI untuk mendukung pertumbuhan bisnis klien.
• Pendekatan Kolaboratif dan Inovatif
Dengan filosofi “to-make-it-possible mindset”, BTS.id mengedepankan kreativitas dan ketekunan dalam setiap proyek.
• Reputasi dan Kepercayaan Klien
BTS.id telah menjadi pilihan bagi banyak perusahaan besar di Indonesia untuk custom software development. Reputasi ini dibangun melalui dedikasi mereka dalam memberikan layanan berkualitas tinggi dan solusi yang disesuaikan dengan kebutuhan bisnis.
- Slash (Denpasar)
Spesialisai software house Indonesia ini adalah custom software development, pengembangan aplikasi mobile dan solusi digital.
Keunggulannya adalah memiliki tim yang berpengalaman dengan pendekatan agile dan telah mengerjakan berbagai proyek internasional.
- Badr Interactive (Depok)
Spesialisasi software house Indonesia ini adalah custom software development, big data, pelatihan IT, QA dan infrastruktur.
Keunggulannya telah menyelesaikan lebih dari 350 proyek dan dikenal karena fokus pada dampak sosial melalui teknologi.
- Mitrais (Denpasar)
Spesialisasi software house Indonesia ini adalah software development, layanan IT, dan solusi teknologi informasi lainnya.
Keunggulannya adalah didirikan pada tahun 1991, Mitrais memiliki pengalaman lebih dari 30 tahun dan telah melayani lebih dari 700 klien global.
- GITS.id (Bandung)
Spesialisasi software house Indonesia ini adalah mobile software development, web, dan solusi enterprise.
Keunggulannya adalah berbasis di Bandung, GITS.ID dikenal dengan tim yang solid dan telah mengerjakan berbagai proyek untuk klien besar di Indonesia.
- Kulkul Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi digital lainnya.
Keunggulannya adalah menawarkan layanan pendekatan yang fleksibel dan telah bekerja dengan berbagai startup serta perusahaan besar
- Ice House (Jakarta)
Spesialisasi software house Indonesia ini adalah mobile software development dan solusi digital.
Keunggulannya adalah telah mengerjakan berbagai proyek inovatif dan memiliki tim yang
berpengalaman dalam teknologi terkini.
- Sagara Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi teknologi informasi.
Keunggulannya adalah menawarkan layanan end-to-end dengan fokus pada kualitas dan kepuasan klien.
- Lizard Global
Spesialisasi software house Indonesia ini adalah custom software development dan solusi digital.
Keunggulannya adalah dikenal dengan pendekatan yang berorientasi pada hasil dan telah mengerjakan berbagai proyek internasional.
- Agile Technica
Spesialisasi software house Indonesia ini adalah custom software development dengan pendekatan agile.
Keunggulannya adalah menawarkan solusi yang cepat dan efisien dengan tim yang berpengalaman dalam berbagai teknologi.
Di tengah pesatnya transformasi digital, industri software development di Indonesia menunjukkan pertumbuhan yang sangat menjanjikan. Mulai dari startup hingga perusahaan besar semuanya kini mengandalkan teknologi untuk bersaing dan bertahan.
Industri IT terus berkembang pesat, dan transformasi akan semakin masif dalam kurun waktu 5–10 tahun ke depan. Bukan lagi sekedar pendukung operasional, IT telah menjadi motor utama pertumbuhan bisnis dan inovasi lintas sektor.
Arah dan tren masa depan industri IT bisa dicermati sebagai berikut:
- Artificial Intelligence (AI) dan Machine Learning (ML)
AI akan digunakan secara lebih luas , bukan hanya untuk chatbot, tapi juga prediksi bisnis, pengambilan keputusan otomatis, dan personalisasi pengalaman pengguna. Di Indonesia mulai menyusul tren global, termasuk dalam adopsi AI di sektor keuangan, logistik, dan pemerintahan.
- Migrasi ke Cloud dan Edge Computing
-Cloud akan menjadi default infrastruktur perusahaan.
-Edge computing akan populer di sektor IoT (Internet of Things), pabrik pintar, dan layanan real-time.
- Keamanan Siber Jadi Prioritas
Ancaman cyber semakin canggih, maka permintaan terhadap solusi cybersecurity, audit sistem dan proteksi data terus meningkat. Profesi seperti cybersecurity analyst dan ethical hacker akan semakin dicari.
- Internet of Things (IoT) dan Smart Devices
Dari rumah pintar, kendaraan otonom hingga pabrik otomatis, IT akan berperan besar dalam mengintegrasi dan mengelola jutaan perangkat secara efisien dan aman.
- Blockchain dan Teknologi Desentralisasi
Blockchain dan teknologi desentralisasi tidak hanya terbatas pada kripto saja, tapi juga dalam supply chain, sertifikasi digital, dan identitas digital. Potensi terbesar ada pada sektor public, logistik dan perbankan.
- Otomatisasi dan Hyperautomation
Penggunaan RPA (Robotic Process Automation) akan semakin luas, terutama di HR, finance dan operasional untuk tercapainya efisiensi kerja. Kombinasi AI + RPA akan mengubah banyak peran administratif.
Menurut PwC (2023), teknologi seperti Artificial Intelligence (AI), Cloud, dan internet of things (IoT) memiliki potensi besar untuk mengubah cara bisnis beroperasi.
Teknologi-teknologi ini tidak hanya meningkatkan efisiensi operasional, tetapi juga membuka peluang baru untuk inovasi produk dan layanan.
Gartner (2023) menambahkan bahwa teknologi-teknologi ini akan menjadi pemandu dalam pengambilan keputusan bisnis di masa depan, membantu bisnis menavigasi tantangan dan memanfaatkan peluang yang ada.
Untuk memahami lebih dalam tentang potensi teknologi masa depan dalam bisnis, berikut adalah beberapa inovasi teknologi yang siap mengubah bisnis:
- Extended Reality (XR)
Extended Reality (XR) menggabungkan elemen dari realitas virtual (VR), realitas tertambah (AR), dan realitas campuran (MR) untuk menciptakan pengalaman digital yang imersif. Bisnis dapat memanfaatkan XR untuk berbagai keperluan, mulai dari pelatihan karyawan hingga presentasi produk yang interaktif. Dengan XR, pelanggan dapat mencoba produk secara virtual sebelum membeli, meningkatkan keterlibatan dan kepuasan mereka.
- Komputasi Kuantum
Komputasi kuantum akan berdampak pada kemampuan memproses data dalam jumlah besar dengan kecepatan tinggi. Beberapa contoh adalah optimalisasi logistik, simulasi molekul di farmasi dan deteksi penipuan di sektor finansial.
- Blockchain dan Web3
Blockchain dan web3 akan membuat transparansi serta kemanan data dan desentralisasi dalam transaksi bisnis. Contohnya ada pada supply chain traceability, smart contracts, sistem loyalitas berbasis token.
- Robotika Generasi Baru
Robotika generasi baru akan mengotomatisasi proses fisik di industri logistis, manufaktur bahkan layanan. Beberapa contohnya adalah robot pengantar di warehouse, robot pelayan di restoran.
- Platform No-Code/Low-Code
Siapapun dalam perusahaan akan mampu membuat aplikasi atau automasi tanpa keahlian coding.
Contohnya adalah automasi jalur kerja internal dan dashboard analitik kustom.
Seiring perkembangan teknologi, bisnis harus terus beradaptasi dan memperbaharui strategi mereka. Dengan mengadopsi teknologi terbaru, bisnis dapat meningkatkan efisiensi, mengurangi biaya operasional dan menyediakan layanan yang lebih baik kepada pelanggan. Penting juga bagi bisnis untuk memiliki sumber daya
manusia yang kompeten dan siap menghadapi tantangan baru.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id sebagai perusahaan yang mendorong transformasi digital hadir untuk memenuhi kebutuhan tersebut.
Kami memiliki cukup pengalaman dalam memimpin proyek untuk startup termasuk BAGOGO89, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang.b
Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
1 years ago
Software House Indonesia
Di tengah pesatnya transformasi digital, banyak perusahaan berlomba membangun produk teknologi demi menjawab tantangan bisnis. Dalam era digital ini, kolaborasi dengan software house telah menjadi kunci penting dalam menciptakan produk digital yang inovatif dan sukses di pasar. Kolaborasi ini tidak hanya memungkinkan pertukaran ide yang kreatif dan dinamis tetapi juga mengoptimalkan sumber daya dan keahlian teknis untuk menghasilkan solusi yang efektif dan efisien.
Tapi membangun produk digital bukanlah perkara instan. Dibutuhkan strategi, perencanaan matang, dan eksekusi yang solid. Disinilah peran software house menjadi sangat penting. Namun kolaborasi saja tidak menjamin hasil yang sukses. Ada beberapa rahasia penting yang bisa menjadi pembeda antara proyek yang berhasil dan proyek yang stagnan di tengah jalan.
Membangun produk digital selain coding, dibalik aplikasi yang intuitif dan sistem yang andal, ada proses panjang yang melibatkan strategi bisnis, user experience, hingga manajemen resiko teknis. Sayangnya banyak proyek digital gagal karena kurangnya keahlian, arah yang tidak jelas, atau keterbatasan sumber daya internal. Bekerja sama dengan software house bisa menjadi kunci sukses proyek digital Anda. Tidak hanya dari sisi teknis, tapi juga dari pendekatan strategis menyeluruh.
Beberapa alasannya adalah sebagai berikut:
- Akses ke Tim Ahli Tanpa Harus Bangun dari Nol
Software house Indonesia biasanya memiliki tim lengkap mulai dari developer, UI/UX designer, project manager hingga QA tester, yang sudah terbiasa menangani berbagai jenis proyek digital. Dengan begitu Anda tidak perlu repot membentuk tim internal dari awal atau menghabiskan waktu untuk rekrutmen yang memakan waktu dan biaya.
- Pengalaman Lintas Proyek = Insight yang Bernilai
Tim software house Indonesia sering kali sudah menangani proyek di berbagai industri. Ini memberi mereka pemahaman yang kaya terhadap berbagai model bisnis, user behavior, dan solusi teknis yang tepat sasaran. Mereka bisa membantu Anda melihat potensi resiko sejak awal dan menyarankan solusi yang terbukti efektif.
- Lebih Cepat Capai Produk Siap Pakai (MVP)
Ingin segera meluncurkan produk versi awal (Minimum Viable Product)? Software house yang berpengalaman tahu cara memprioritaskan fitur penting dan membangun produk yang layak pakai dalam waktu yang efisien. Ini artinya Anda bisa mulai validasi pasar lebih cepat, dan mempercepat siklus iterasi.
- Skalabilitas Tanpa Ribet
Setelah produk dirilis dan mulai digunakan banyak pengguna, kebutuhan teknis Anda akan meningkat. Dengan software house, Anda bisa dengan mudah menskalakan tim atau menambahkan fitur baru tanpa harus membangun semuanya sendiri.
- Fokus Pada Bisnis, Bukan Masalah Teknis
Bekerja sama dengan software house Indonesia memungkinkan Anda dan tim internal untuk tetap fokus pada aspek bisnis, pemasaran, pengembangan relasi dengan pelanggan, hingga strategi jangka panjang. Sementara itu, software house menangani hal-hal teknis dan memastikan produk berjalan stabil dan optimal.
- Kemitraan Jangka Panjang yang Menguntungkan
Bukan hanya sekedar vendor, software house yang tepat akan bertindak sebagai mitra. Mereka tumbuh bersama Anda, ikut merespons kebutuhan pasar, dan terus meningkatkan performa produk seiring waktu. Kolaborasi ini bisa menjadi aset jangka panjang yang sangat berharga bagi transformasi digital perusahaan Anda.
Kolaborasi dengan software house Indonesia bukanlah pengeluaran, melainkan investasi. Dengan pendekatan yang tepat, Anda bukan hanya menghemat waktu dan biaya, tapi juga mendapatkan produk digital yang siap bersaing di pasar.
Saat Anda memutuskan untuk mengembangkan produk digital seperti aplikasi, website atau sistem internal, memilih software house yang tepat bisa jadi keputusan krusial. Pilihan ini akan sangat mempengaruhi kualitas produk, waktu pengerjaan, bahkan keberhasilan proyek secara keseluruhan.
Bagaimana cara memastikan Anda memilih partner teknologi yang benar-benar tepat?
- Pahami kebutuhan dan Tujuan Anda Terlebih Dahulu
Apa tujuan bisnis dari proyek Anda? Apa masalah yang ingin diselesaikan? Apakah Anda butuh MVP, full product, atau integrasi sistem? Seberapa cepat proyek harus selesai? Mengetahui kebutuhan Anda akan memudahkan dalam menyaring software house yang benar-benar relevan.
- Lihat Portofolio: Relevansi Lebih Penting dari Kuantitas
Selain melihat pada banyaknya proyek yang pernah dikerjakan, fokuslah pada:
• Apakah mereka pernah menangani proyek serupa?
• Apakah mereka pernah menangani proyek serupa?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
Jika memungkinkan mintalah demo atau studi kasus. Dari sana Anda bisa menilai kualitas, kreativitas, dan pendekatan mereka terhadap solusi digital.
- Perhatikan Cara Mereka Berkomunikasi
Software house yang baik tidak hanya handal dalam segi teknis, tapi juga pandai mendengarkan dan menjelaskan. Poin-poin yang bisa Anda tanyakan adalah:
• Apakah mereka memahami kebutuhan bisnis Anda?
• Apakah mereka bisa menjelaskan hal teknis dengan Bahasa yang mudah dipahami?
• Apakah mereka responsive dan terbuka terhadap diskusi?
Karena komunikasi yang lancar akan sangat menentukan kenyamanan Anda selama proyek berjalan.
- Evaluasi Proses Kerja dan Pendekatan Proyek
Sebaiknya Anda mencari tahu, bagaimana mereka biasanya menjalankan proyek. Beberapa hal penting sebagai berikut:
• Apakah mereka menggunakan metode agile (sprint, iterasi)?
• Apakah ada project manager yang jadi contact point?
• Bagaimana cara mereka menangani revisi atau perubahan scope?
• Seberapa sering mereka memberikan update?
Proses kerja yang terstruktur akan membuat proyek Anda lebih aman dan terukur.
- Tinjau Kontrak dan Transparansi Biaya
Sebaiknya Anda meminta penjelasan sejak awal, untuk dapat memastikan hal-hal sebagai berikut:
• Ada proposal atau SOW (Statement of Work) yang jelas.
• Biaya dijelaskan secara transparan, baik secara fixed price maupun hourly
• Timeline, deliverables, dan ruang untuk revisi tertulis dengan rapi.
Karena kontrak yang baik melindungi kedua belah pihak, bukan hanya vendor.
Pilihlah software house yang bisa memahami bisnis Anda. Di luar kemampuan teknis, yang terpenting adalah memilih software house yang mengerti visi dan tujuan bisnis Anda. Mereka harus bisa berperan sebagai mitra yang membantu Anda mencapai hasil, bukan hanya menyelesaikan tugas semata.
Transformasi digital telah menjadi kata kunci dalam dunia bisnis modern. Proses ini melibatkan penggunaan teknologi digital untuk mengubah cara bisnis beroperasi dan memberikan nilai kepada pelanggan. Salah satu elemen penting transformasi digital adalah pengembangan perangkat lunak khusus atau custom software development.
Software development adalah proses membuat aplikasi atau sistem digital, mulai dari merancang, membangun, menguji, hingga memeliharanya. Tujuannya adalah menciptakan solusi teknologi yang bisa digunakan untuk memecahkan masalah atau meningkatkan efisiensi bisnis. Software development bisa dilakukan oleh tim internal perusahaan atau bekerja sama dengan software house sebagai mitra pengembang.
Transformasi bukan lagi pilihan, melainkan kebutuhan. Perusahaan dari berbagai sektor dituntut untuk bergerak cepat, adaptif, dan mampu menciptakan inovasi berbasis teknologi agar tetap relevan di pasar yang kompetitif.
Namun transformasi digital bukan hanya sekedar membeli sistem baru atau membuat aplikasi. Dibutuhkan pendekatan strategis, eksekusi teknis yang matang, dan adaptasi berkelanjutan. Disinilah peran software house menjadi sangat penting.
Berikut adalah beberapa peran penting software house Indonesia dalam transformasi digital:
- Pendorong Percepatan Transformasi Digital
Banyak perusahaan memiliki visi digital, tetapi terkendala sumber daya internal, keahlian teknis, atau bandwidth tim. Software house hadir sebagai mitra strategis yang mampu menerjemahkan kebutuhan bisnis menjadi solusi digital. Dapat membangun sistem dari nol atau mengintegrasikan teknologi baru serta dapat memberikan kecepatan eksekusi melalui tim ahli yang siap jalan. Dengan software house, perusahaan tidak perlu memulai dari nol atau menunggu tim internal siap.
- Solusi End to End: Dari Ide hingga Implementasi
Software house yang baik tidak hanya berfokus pada coding semata. Mereka mampu mendampingi proses transformasi digital dari awal hingga akhir, memvalidasi ide dan kebutuhan pengguna, desain UI/UX yang ramah pengguna, pengembangan dan pengujian sistem, maintenance, evaluasi dan memberikan dampak nyata.
- Inovasi Lebih Cepat Lewat Eksperimen Terukur
Salah satu kunci inovasi adalah kemampuan bereksperimen dengan cepat. Software house Indonesia memungkinkan perusahaan untuk membangun MVP (Minimum Viable Product) secara efisien, menerapkan pendekatan agile untuk iterasi cepat, mencoba solusi baru tanpa membebani tim internal. Dengan begitu, perusahaan bisa menguji ide lebih cepat dan menghindari kegagalan besar yang mahal.
- Adaptasi Teknologi Terbaru Tanpa Beban Belajar
Teknologi terus berkembang, AI, machine learning, cloud computing, blockchain, dan lainnya. Untuk perusahaan, mengikuti semua tren ini secara internal bisa jadi sulit. Software house biasanya sudah lebih dulu menguasai teknologi baru dan siap mengimplementasikannya sesuai konteks bisnis, Perusahaan pun bisa fokus pada core bisnis sambil terus berinovasi.
- Fleksibilitas dan Skalabilitas Tanpa Resiko Besar
Transformasi digital adalah perjalanan panjang, dan kebutuhan perusahaan bisa berubah sewaktuwaktu. Software house memberikan fleksibilitas seperti menyesuaikan kapasitas tim sesuai fase proyek, menambahkan fitur baru tanpa menambah struktur internal, mengurangi beban overhead dan resiko rekrutmen. Ini membuat inovasi jadi lebih scalable dan sustainable.
Transformasi digital dan inovasi bukanlah proses yang bersifat satu kali selesai, melainkan perjalanan panjang yang membutuhkan mitra strategis yang adaptif, visioner, dan eksekutor andal. Software house yang tepat tidak hanya menyelesaikan proyek. Mereka ikut tumbuh bersama Anda, memahami bisnis Anda, dan menjadi partner nyata dalam menciptakan inovasi yang berdampak. Bekerja sama dengan software house bisa menjadi langkah strategis dalam mempercepat transformasi digital perusahaan. Tapi seperti semua bentuk kolaborasi, pasti ada tantangan yang bisa muncul kapan saja, Apa saja tantangan yang kerap ditemui?
- Perbedaan ekspektasi antara Klien dan Vendor
Seringkali klien membayangkan hasil akhir yang berbeda dari apa yang dikembangkan oleh software house. Hal ini bisa terjadi karena ekspektasi tidak dijelaskan secara rinci di awal. Hal seperti ini bisa diatasi dengan memulai proyek dengan dokumen Scope of Work (SOW) yang jelas. Menggunakan prototype atau wireframe sejak awal untuk menyamakan persepsi. Kemudian melakukan review berkala di setiap milestone untuk memastikan keselarasan.
- Komunikasi yang Tidak Efektif
Kurangnya komunikasi atau miskomunikasi bisa menyebabkan keterlambatan, kesalahan teknis, bahkan frustasi di kedua pihak. Menjadwalkan pertemuan rutin (mingguan atau sprint-based) untuk evaluasi progress, kemudian menetapkan satu PIC dari masing-masing pihak agar komunikasi terarah, dapat menjadi cara untuk mengatasinya.
- Kurangnya Pemahaman Bisnis oleh Tim Teknis
Mengajak tim software house memahami latar belakang bisnis dan target pengguna, serta melibatkan mereka dalam diskusi strategi, bukan hanya urusan teknis, dan memilih partner yang terbiasa bekerja lintas industri dan berfikir strategis, bisa menjadi cara untuk mengatasi tantangan ini.
- Perubahan Scope Proyek (Scope Creep)
Terkadang klien ingin menambahkan fitur baru di tengah proyek. Jika tidak dikendalikan, hal ini bisa memperlambat pengerjaan dan pembengkakan biaya. Dengan menggunakan metode Agile, agar perubahan bisa dikelola dalam sprint, serta mendokumentasikan semua perubahan dan dampaknya terhadap timeline dan biaya, kemudian mendiskusikan prioritas, mana yang harus dikerjakan sekarang mana yang bisa ditunda, akan dapat mengatasi tantangan tersebut.
- Kekhawatiran Terhadap Kualitas dan Keamanan Produk
Sering sekali klien khawatir apakah software yang dibuat cukup aman, stabil, dan scalable. Untuk mengatasinya bisa dengan meminta software house menjelaskan standar kualitas, dan praktik keamanan mereka, kemudian memastikan ada proses QA testing dan code review dalam alur kerja mereka. Kemudian tanyakan apakah mereka menerapkan best practice seperti CI/CD. Backup, dan monitoring.
Semua kolaborasi pasti punya tantangan. Tapi dengan komunikasi terbuka, dokumentasi yang rapi dan sikap saling percaya, Anda bisa mengubah tantangan menjadi peluang untuk membangun produk digital yang lebih kuat dan relevan. Software house yang tepat bisa menjadi partner strategis dalam perjalanan digitalisasi bisnis Anda. Tapi seperti semua kemitraan, hasil terbaik hanya bisa tercapai bila ada kepercayaan, komunikasi terbuka, dan komitmen dua arah. Bukan hanya tentang apa yang mereka kerjakan, tapi bagaimana Anda membangun kerja sama yang saling menguatkan.
Keputusan strategis dalam software development harus disesuaikan dengan tujuan bisnis, anggaran, dan kebutuhan teknologi. Dengan strategi yang tepat, software development dapat berjalan lebih efisien, aman, dan scalable. Serangkaian pilihan yang terkait dengan seluruh proses software development ini, harus selaras dengan strategi bisnis perusahaan.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id memiliki cukup pengalaman dalam memimpin proyek untuk startup, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang. Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
21 days ago
Software House Indonesia
Memahami AI Development dalam Industri Asuransi Kendaraan
Perkembangan teknologi digital mendorong perusahaan asuransi kendaraan untuk terus meningkatkan efisiensi dan kualitas layanan di tengah kebutuhan nasabah yang semakin dinamis terutama dibagian proses inspeksi kendaraan.
Custom software yang dipadukan dengan AI akan berperan penting dalam bisnis asuransi kendaraan yang lebih adaptif, efisien dan akurat
Berbeda dengan perangkat lunak konvensional yang bekerja berdasarkan aturan dan instruksi tetap, perangkat lunak berbasis AI mampu mempelajari pola dari data untuk menghasilkan prediksi atau rekomendasi. Dalam industri asuransi kendaraan, teknologi ini dapat membantu mempercepat pengajuan dan pemrosesan klaim, mulai dari memeriksa kelengkapan dokumen, menganalisis foto kerusakan kendaraan.
Agar penerapannya optimal, AI inspeksi kendaraan membutuhkan data berupa foto kendaraan, citra kerusakan, dan informasi kondisi komponen kendaraan. Dengan teknologi computer vision, AI dapat mengidentifikasi dan mengklasifikasikan kerusakan serta mendukung penilaian awal. Integrasi dengan sistem manajemen klaim memungkinkan hasil inspeksi digunakan dalam evaluasi klaim, sehingga mempercepat pemeriksaan, meningkatkan konsistensi penilaian, dan mengurangi ketergantungan pada inspeksi manual tanpa menggantikan verifikasi tenaga ahli.
Tantangan Inspeksi Kendaraan dalam Proses Klaim Asuransi
Inspeksi kendaraan merupakan tahap penting dalam proses klaim asuransi untuk memastikan jenis kerusakan, tingkat keparahan, dan estimasi biaya perbaikan sesuai dengan kondisi kendaraan yang sebenarnya. Namun, proses ini masih menghadapi sejumlah tantangan yang dapat memperlambat penyelesaian klaim dan mempengaruhi akurasi penilaian.
Beberapa tantangan yang sering dihadapi perusahaan asuransi kendaraan meliputi:
- Identifikasi kerusakan kendaraan: Kerusakan tersembunyi atau perbedaan kualitas foto inspeksi dapat menyulitkan petugas dalam mengidentifikasi seluruh bagian kendaraan yang terdampak.
- Ketidakkonsistenan penilaian: Perbedaan pengalaman dan standar penilaian antar inspektor dapat menghasilkan interpretasi tingkat keparahan kerusakan yang berbeda.
- Estimasi biaya perbaikan: Penentuan biaya membutuhkan analisis jenis kerusakan, harga suku cadang, tarif tenaga kerja, dan kebutuhan penggantian komponen agar estimasi lebih akurat.
- Pencatatan dan pengelolaan data: Proses manual dalam mencatat hasil inspeksi, menyimpan foto, dan memperbarui status klaim berisiko menimbulkan kesalahan data, duplikasi, serta keterlambatan pemrosesan.
- Kualitas dan kelengkapan foto inspeksi: Foto yang buram, pencahayaan yang kurang memadai, atau sudut pengambilan yang tidak mencakup seluruh area terdampak dapat membatasi kemampuan sistem dalam mengenali kerusakan. Kondisi ini dapat menyebabkan hasil analisis kurang lengkap dan membutuhkan pengambilan foto ulang.
Melalui custom software, perusahaan dapat membangun sistem inspeksi dan manajemen klaim yang terintegrasi sesuai kebutuhan operasional.
Sementara itu, AI memungkinkan analisis foto kendaraan, klasifikasi kerusakan, dan dukungan estimasi biaya perbaikan secara lebih konsisten. Kombinasi keduanya dapat membantu meningkatkan efisiensi inspeksi, dengan tetap melibatkan tenaga ahli untuk memvalidasi hasil analisis dan keputusan klaim.
Cara Kerja AI dalam Mendeteksi Kerusakan Kendaraan
Teknologi AI Inspeksi Kendaraan memanfaatkan computer vision untuk menganalisis foto kendaraan dan mengenali tanda-tanda kerusakan secara otomatis.
Melalui proses AI, sistem dilatih untuk mengidentifikasi lokasi kerusakan, seperti penyok pada body, goresan, retakan pada kaca, atau kerusakan pada bumper, sekaligus mengklasifikasikan jenis kerusakan berdasarkan pola visual yang ditemukan.
Model AI juga dapat memperkirakan tingkat keparahan kerusakan berdasarkan karakteristik visual, seperti ukuran, luas, dan kedalaman kerusakan yang dapat diamati. Kemampuan ini bergantung pada kualitas data pelatihan yang mencakup berbagai jenis kendaraan dan kondisi kerusakan. Data tersebut perlu melalui proses anotasi, yaitu pemberian label pada foto berdasarkan lokasi, jenis, dan tingkat keparahan kerusakan agar model dapat belajar secara terarah.
Sebelum diterapkan, model AI harus diuji menggunakan data yang terpisah dari data pelatihan untuk mengevaluasi akurasi deteksi, ketepatan klasifikasi, dan konsistensi hasilnya. Pengujian juga perlu mencakup variasi pencahayaan, sudut pengambilan gambar, dan kualitas foto.
Meski demikian, AI memiliki keterbatasan dalam mendeteksi kerusakan tersembunyi atau komponen internal yang tidak terlihat dari luar.
Karena itu, pemeriksaan fisik oleh tenaga ahli tetap diperlukan untuk memvalidasi hasil analisis. Dengan dukungan Software House Indonesia yang berpengalaman, perusahaan asuransi dapat mengintegrasikan teknologi ini ke dalam sistem klaim agar proses inspeksi lebih efisien dan terukur.
Fitur Utama Aplikasi Inspeksi Kendaraan Berbasis AI
Aplikasi inspeksi kendaraan berbasis AI dirancang untuk membantu perusahaan asuransi mempercepat pemeriksaan, meningkatkan konsistensi penilaian, dan mengelola data klaim secara terintegrasi.
Aplikasi dapat dilengkapi dengan berbagai fitur utama berikut:
- Formulir Inspeksi Kendaraan Digital: Memudahkan inspector mencatat identitas kendaraan, nomor polis, kondisi kendaraan, serta mengunggah foto kerusakan langsung ke sistem.
- Deteksi dan Klasifikasi Kerusakan Berbasis AI: Fitur AI Inspeksi Kendaraan menganalisis foto untuk mengenali lokasi dan jenis kerusakan, seperti goresan, penyok, atau retakan.
- Penilaian Tingkat Keparahan Kerusakan: Membantu mengelompokkan kerusakan berdasarkan karakteristik visual agar proses penilaian lebih konsisten, dengan hasil yang tetap perlu divalidasi.
- Estimasi Biaya Perbaikan Kendaraan: Menghasilkan perkiraan biaya berdasarkan jenis kerusakan, harga suku cadang, dan tarif tenaga kerja yang tersedia dalam sistem.
- Laporan Inspeksi Digital dan Riwayat Aktivitas: Menyimpan hasil pemeriksaan, dokumentasi foto, perubahan status, serta catatan aktivitas untuk memudahkan pelacakan dan audit.
Penerapan AI inspeksi kendaraan dapat membantu perusahaan asuransi menekan biaya operasional, mempercepat proses evaluasi klaim, dan meningkatkan produktivitas tim inspeksi. Dengan dukungan Software House Indonesia yang berpengalaman, perusahaan dapat mengoptimalkan manfaat tersebut melalui solusi yang terintegrasi, sehingga proses bisnis menjadi lebih efisien dan kualitas layanan kepada nasabah meningkat.
Manfaat Bisnis dan Metrik Keberhasilan Penerapan AI
Penerapan AI dalam inspeksi kendaraan memberikan manfaat bisnis bagi perusahaan asuransi, terutama dalam mempercepat proses klaim, meningkatkan konsistensi penilaian, dan mengoptimalkan efisiensi operasional.
Untuk memastikan penerapannya memberikan hasil nyata, perusahaan perlu mengukur manfaat tersebut melalui sejumlah indikator kinerja atau Key Performance Indicators (KPI).
Beberapa manfaat dan metrik keberhasilan yang dapat digunakan meliputi:
- Mempercepat waktu penyelesaian inspeksi kendaraan: AI membantu menganalisis foto dan mengidentifikasi kerusakan secara otomatis. Keberhasilannya dapat diukur melalui rata-rata waktu inspeksi sebelum dan sesudah penerapan AI.
- Meningkatkan konsistensi penilaian kerusakan: Analisis berbasis model AI membantu mengurangi perbedaan penilaian antar inspektor. Metriknya mencakup tingkat kesesuaian hasil AI dengan penilaian ahli serta konsistensi klasifikasi kerusakan.
- Menyederhanakan pekerjaan administratif: Otomatisasi pencatatan, pembuatan laporan, dan pembaruan status klaim dapat mengurangi pekerjaan manual. Efisiensinya diukur melalui waktu administrasi per klaim dan jumlah kesalahan pencatatan.
- Meningkatkan kemudahan penelusuran data inspeksi: Penyimpanan laporan, foto, dan riwayat aktivitas dalam sistem terpusat memudahkan pencarian informasi untuk evaluasi maupun audit.
Indikatornya meliputi waktu pencarian data dan kelengkapan dokumentasi inspeksi. - Mengukur kinerja model AI dan efisiensi operasional: Perusahaan perlu memantau akurasi deteksi, precision, recall, serta tingkat kesalahan klasifikasi untuk mengevaluasi kualitas model. Dari sisi bisnis, biaya pemrosesan per klaim, produktivitas inspector, dan tingkat klaim yang memerlukan pemeriksaan ulang dapat digunakan untuk mengukur efisiensi.
Pengukuran KPI secara berkala membantu perusahaan mengetahui apakah penerapan AI benar-benar meningkatkan kinerja inspeksi dan memberikan nilai bisnis.
Hasil evaluasi tersebut juga menjadi dasar untuk menyempurnakan model AI, memperbaiki alur kerja, dan menentukan pengembangan sistem selanjutnya.
Hal yang Perlu Dipertimbangkan dalam Implementasi AI untuk Inspeksi Kendaraan
Implementasi AI untuk inspeksi kendaraan membutuhkan data foto, riwayat klaim, dan hasil pemeriksaan yang berkualitas agar sistem mampu mengenali berbagai jenis kerusakan secara akurat.
Dalam proses AI Development, model perlu diuji dan dievaluasi secara berkala untuk memastikan kinerjanya tetap optimal seiring bertambahnya data dan perubahan kebutuhan bisnis.
Integrasi dengan sistem polis dan manajemen klaim juga penting agar data dapat mengalir secara efisien tanpa duplikasi.
Selain itu, perusahaan perlu menerapkan perlindungan data, pengaturan hak akses, dan tata kelola informasi yang baik. Hasil analisis AI tetap harus diawasi inspector, terutama untuk kasus dengan foto yang kurang jelas atau kerusakan yang membutuhkan pemeriksaan fisik.
Melalui Custom Software Development, aplikasi dapat disesuaikan dengan alur kerja dan kebutuhan perusahaan asuransi. Karena itu, memilih Software House Indonesia yang berpengalaman dapat membantu perusahaan membangun sistem AI Inspeksi Kendaraan yang terintegrasi, aman, dan mudah dikembangkan.
Mewujudkan Implementasi AI yang Sesuai dengan Kebutuhan Bisnis
Implementasi AI Development yang efektif perlu disesuaikan dengan kebutuhan dan alur kerja klaim asuransi, mulai dari pengajuan hingga validasi hasil inspeksi.
Melalui Custom Software Development, perusahaan dapat membangun fitur AI Inspeksi Kendaraan untuk mendeteksi kerusakan, membantu estimasi biaya perbaikan, dan menyusun laporan digital. Integrasi dengan sistem klaim serta data bisnis yang sudah digunakan juga penting agar proses operasional berjalan lebih efisien dan terhubung.
Agar dapat digunakan dalam jangka panjang, solusi AI perlu dirancang dengan memperhatikan keamanan data, skalabilitas, dan pemeliharaan berkelanjutan.
Karena itu, memilih Software House yang memahami kebutuhan bisnis dan memiliki pengalaman dalam integrasi sistem menjadi langkah penting untuk mewujudkan solusi AI yang relevan, andal, dan mampu mendukung perkembangan perusahaan asuransi.
Ingin membangun aplikasi inspeksi kendaraan berbasis AI yang sesuai dengan kebutuhan perusahaan asuransi Anda?
Kami BTS.id salah satu software house bandung terkemuka, siap membantu melalui Custom Software
Development dan AI Development, mulai dari pengembangan fitur deteksi kerusakan, estimasi biaya perbaikan, hingga integrasi dengan sistem klaim yang sudah digunakan.
Konsultasikan kebutuhan bisnis Anda bersama BTS.id untuk merancang solusi digital yang tepat, terukur, dan siap mendukung efisiensi operasional perusahaan.
a month ago
Software House Indonesia
Mengapa Bisnis Enterprise Perlu Memilih AI Chatbot dengan Tepat?
AI chatbot dapat membantu bisnis enterprise meningkatkan efisiensi pelayanan, mempercepat respons, dan menangani kebutuhan pelanggan dalam skala besar. Namun, pemilihannya perlu disesuaikan dengan kompleksitas bisnis, keamanan data, integrasi sistem, dan kebutuhan pengembangan jangka panjang.
Untuk memenuhi kebutuhan tersebut, perusahaan dapat memilih antara AI chatbot custom yang dikembangkan sesuai kebutuhan bisnis atau platform siap pakai yang menawarkan implementasi lebih cepat.
Platform siap pakai lebih cepat diterapkan, sedangkan chatbot custom dapat disesuaikan dengan proses dan sistem perusahaan. Chatbot untuk enterprise juga idealnya mampu terintegrasi dengan CRM, ERP, knowledge base, dan kanal layanan lainnya.
Dalam penerapannya, chatbot menjadi bagian dari Solusi AI untuk perusahaan besar yang mendukung Otomatisasi layanan pelanggan sekaligus Transformasi digital. Karena itu, penerapannya perlu menjadi bagian dari Strategi AI perusahaan agar teknologi yang digunakan benar-benar mendukung tujuan bisnis dan dapat dikembangkan sesuai kebutuhan di masa depan.
Memahami AI Chatbot untuk Enterprise
AI chatbot untuk enterprise adalah solusi berbasis kecerdasan buatan yang dirancang untuk membantu perusahaan menangani komunikasi, layanan pelanggan, pencarian informasi, hingga proses bisnis secara otomatis. Berbeda dari chatbot sederhana, solusi enterprise perlu mampu menangani skala penggunaan besar, keamanan data, integrasi sistem, dan kebutuhan bisnis yang kompleks.
Secara umum, cara kerja AI chatbot melibatkan pemrosesan pertanyaan pengguna, pemahaman konteks, pencarian informasi yang relevan, kemudian menghasilkan respons yang sesuai. Dalam proses tersebut, knowledge base pada AI chatbot berperan sebagai sumber informasi agar jawaban yang diberikan tetap relevan dan sesuai dengan pengetahuan perusahaan.
Dalam bisnis, AI chatbot dapat berperan dalam customer service, sales, internal support, maupun akses informasi bagi karyawan. Integrasi AI chatbot dengan sistem bisnis seperti CRM, ERP, database, dan aplikasi internal memungkinkan chatbot tidak hanya memberikan jawaban, tetapi juga membantu menjalankan proses tertentu.
Beberapa hal yang perlu diperhatikan dalam penerapan AI chatbot meliputi keamanan dan privasi data, akurasi informasi, kualitas knowledge base, integrasi sistem, kemampuan eskalasi ke human agent, serta monitoring performa. Berdasarkan kebutuhan, jenis AI chatbot untuk kebutuhan enterprise dapat berupa chatbot FAQ, customer service chatbot, internal assistant, hingga chatbot berbasis generative AI yang mampu memahami konteks percakapan secara lebih fleksibel.
AI Chatbot Custom vs Platform Siap Pakai
Dalam memilih AI Chatbot Custom vs Platform Siap Pakai, perusahaan enterprise perlu mempertimbangkan kebutuhan bisnis, kompleksitas sistem, keamanan, hingga biaya jangka panjang.
Perbandingan keduanya dapat dilihat dari beberapa aspek berikut:
No | Aspek Perbandingan | AI Chatbot Custom | Platform Siap Pakai |
1 | Fleksibilitas Fitur dan Kebutuhan Bisnis | Dapat dirancang sesuai proses, kebutuhan, dan karakteristik bisnis perusahaan. | Menggunakan fitur yang tersedia sehingga lebih cepat digunakan, tetapi pilihan kustomisasinya lebih terbatas. |
2 | Kustomisasi AI dan Knowledge Base | Memungkinkan penyesuaian AI, knowledge base, alur percakapan, dan respons sesuai kebutuhan perusahaan. | Kustomisasi knowledge base dan kemampuan AI bergantung pada fitur yang disediakan platform. |
3 | Integrasi dengan Sistem Internal | Lebih fleksibel untuk diintegrasikan dengan CRM, ERP, database, dan aplikasi internal perusahaan. | Integrasi tersedia melalui konektor atau API yang didukung platform. |
4 | Kontrol Data dan Keamanan | Memberikan kontrol lebih besar terhadap pengelolaan data, akses, dan penerapan standar keamanan perusahaan. | Pengelolaan data dan keamanan mengikuti arsitektur serta kebijakan penyedia platform. |
5 | Skalabilitas Solusi | Dapat dikembangkan mengikuti pertumbuhan pengguna, volume data, dan kebutuhan bisnis. | Skalabilitas bergantung pada kapasitas, paket, dan kemampuan platform yang digunakan. |
6 | Waktu dan Kompleksitas Implementasi | Membutuhkan analisis, pengembangan, integrasi, dan pengujian sehingga waktu implementasi relatif lebih panjang. | Lebih cepat diterapkan karena fitur utama sudah tersedia dan umumnya hanya membutuhkan konfigurasi. |
7 | Biaya dan Maintenance | Membutuhkan investasi awal dan biaya maintenance yang lebih besar, tetapi pengembangan dapat disesuaikan dengan kebutuhan perusahaan | Umumnya menggunakan biaya berlangganan atau berdasarkan penggunaan, dengan maintenance platform ditangani penyedia. |
Pada akhirnya, tidak ada satu pilihan yang paling tepat untuk semua perusahaan. AI chatbot custom lebih sesuai bagi enterprise dengan kebutuhan kompleks dan memerlukan kontrol serta fleksibilitas tinggi, sedangkan platform siap pakai dapat menjadi pilihan ketika perusahaan mengutamakan implementasi yang cepat dan praktis. Keputusan sebaiknya disesuaikan dengan kebutuhan bisnis, kesiapan teknologi, dan strategi pengembangan AI perusahaan dalam jangka panjang.
Integrasi dengan Ekosistem Teknologi Enterprise
Integrasi menjadi bagian penting dalam penerapan AI Chatbot di lingkungan enterprise karena chatbot perlu terhubung dengan berbagai sistem dan sumber data perusahaan. Chatbot custom memungkinkan integrasi dirancang sesuai arsitektur teknologi perusahaan, termasuk mekanisme pertukaran data, alur kerja, dan kontrol akses antar sistem
Beberapa bentuk integrasi yang umum diterapkan meliputi:
- CRM, ERP, dan Ticketing System: Chatbot dapat mengambil data pelanggan, informasi transaksi, maupun membuat dan memperbarui tiket layanan secara otomatis.
- Core Banking dan HRIS: Pada sektor perbankan maupun internal perusahaan, chatbot dapat terhubung dengan sistem transaksi atau data karyawan sesuai hak akses yang ditetapkan.
- API Enterprise dan Middleware: API menjadi penghubung antara chatbot dengan berbagai aplikasi, sedangkan middleware membantu mengatur komunikasi dan pertukaran data antar sistem.
- Integrasi Omnichannel: Satu layanan chatbot dapat dihadirkan melalui WhatsApp, web chat, mobile app, dan email sehingga pengalaman pengguna tetap konsisten di berbagai kanal.
- Arsitektur Microservices: Chatbot dapat ditempatkan sebagai layanan yang terintegrasi dengan microservices lain sehingga pengembangan dan skalabilitas sistem lebih fleksibel.
- Legacy Systems Integration: Sistem lama tetap dapat dimanfaatkan melalui API, middleware, atau integration layer tanpa harus mengganti seluruh infrastruktur yang sudah berjalan.
Integrasi yang dirancang dengan baik membuat Solusi AI Enterprise tidak berdiri sendiri, tetapi menjadi bagian dari ekosistem teknologi perusahaan. Untuk kebutuhan integrasi yang kompleks, Software House Indonesia dapat membantu merancang arsitektur, pengembangan, hingga implementasi solusi secara menyeluruh, termasuk dukungan dari Software House Bandung untuk pengembangan dan integrasi sistem enterprise.
Pengalaman Pengguna (CX) dan Kualitas Percakapan
Kualitas percakapan menjadi faktor penting dalam keberhasilan chatbot enterprise karena pengguna mengharapkan pelayanan yang cepat, akurat, dan terasa natural. Penerapan Natural language processing (NLP) dalam bahasa Indonesia membantu chatbot memahami bahasa sehari-hari, konteks pertanyaan, serta variasi cara pengguna menyampaikan kebutuhan.
Beberapa aspek yang perlu diperhatikan meliputi:
- Personalisasi percakapan: Respons dapat disesuaikan berdasarkan profil, riwayat interaksi, maupun kebutuhan pengguna.
- Conversational AI: Memungkinkan chatbot memahami konteks dan merespons percakapan secara lebih fleksibel.
- Dialog yang natural: Alur komunikasi dirancang agar tidak terasa kaku atau seperti sekadar mengikuti menu otomatis.
- Tingkat akurasi jawaban chatbot: Perlu dijaga melalui knowledge base yang berkualitas, data yang relevan, serta evaluasi dan monitoring secara berkala.
- Pengelolaan intent dan entity: Chatbot perlu mengenali tujuan pengguna serta informasi penting dalam pertanyaan agar dapat memberikan respons yang tepat.
- Fallback ke agen manusia: Jika chatbot tidak memahami permintaan atau menghadapi kasus kompleks, percakapan dapat dialihkan kepada agen.
- Hybrid chatbot (AI + live agent): Menggabungkan otomatisasi AI dengan dukungan manusia sehingga kebutuhan sederhana dapat ditangani otomatis, sementara kasus yang membutuhkan penilaian lebih lanjut tetap ditangani oleh agen.
Dengan pendekatan tersebut, chatbot tidak hanya berfungsi sebagai alat otomatisasi, tetapi juga dapat meningkatkan Customer Experience (CX) melalui interaksi yang lebih cepat, relevan, dan konsisten.
Kapan Bisnis Enterprise Membutuhkan AI Chatbot Custom?
AI chatbot custom mulai dibutuhkan ketika perusahaan memiliki proses bisnis yang kompleks dan tidak dapat sepenuhnya ditangani oleh fitur chatbot standar. Solusi yang dikembangkan secara khusus dapat menyesuaikan alur kerja, aturan bisnis, serta kebutuhan layanan yang berbeda di setiap perusahaan.
Kebutuhan ini juga muncul ketika chatbot harus terhubung dengan berbagai sistem internal, seperti CRM, ERP, database, atau aplikasi perusahaan lainnya. Selain integrasi, perusahaan dapat membutuhkan fitur dan alur percakapan khusus yang tidak tersedia pada platform siap pakai.
Dari sisi pengelolaan informasi, solusi custom memberikan kontrol lebih besar terhadap data dan knowledge yang digunakan chatbot. Hal ini penting bagi perusahaan yang memiliki kebutuhan security dan compliance tertentu, terutama ketika chatbot menangani data pelanggan, karyawan, transaksi, atau informasi bisnis yang bersifat sensitif.
AI chatbot custom juga tepat bagi perusahaan yang memiliki rencana pengembangan AI dalam jangka panjang. Solusi dapat dikembangkan secara bertahap mengikuti perubahan proses bisnis, kebutuhan pengguna, integrasi teknologi baru, serta target transformasi digital perusahaan.
Kapan Platform AI Chatbot Siap Pakai Lebih Relevan?
Platform AI chatbot siap pakai lebih relevan bagi perusahaan yang membutuhkan solusi chatbot dengan cepat tanpa melalui proses pengembangan yang kompleks. Pilihan ini cocok untuk kebutuhan layanan yang relatif sederhana, seperti menjawab pertanyaan umum, memberikan informasi produk, atau membantu pelanggan melalui proses dasar.
Platform siap pakai juga dapat menjadi pilihan bagi perusahaan yang ingin memulai AI dalam skala kecil sebelum mengembangkannya lebih luas. Jika chatbot tidak membutuhkan banyak integrasi dengan sistem internal, implementasinya dapat dilakukan lebih sederhana dan cepat.
Pilihan ini semakin sesuai ketika perusahaan memiliki resource pengembangan terbatas dan tidak ingin membangun serta memelihara sistem dari awal. Fitur yang sudah tersedia membuat proses konfigurasi dan penggunaan lebih mudah, sehingga perusahaan dapat mengadopsi teknologi AI dengan investasi waktu dan sumber daya yang relatif lebih ringan.
Bagaimana Menentukan Pendekatan yang Tepat?
Memilih pendekatan AI chatbot untuk enterprise perlu dilakukan berdasarkan kebutuhan nyata perusahaan, bukan hanya fitur teknologi.
Beberapa langkah berikut dapat membantu menentukan solusi yang paling sesuai:
- Menentukan Tujuan dan Use Case
Tentukan masalah yang ingin diselesaikan, seperti otomatisasi customer service, internal support, atau akses informasi. - Memahami Kebutuhan Bisnis dan Pengguna
Identifikasi proses bisnis, karakteristik pengguna, serta jenis layanan yang membutuhkan dukungan chatbot. - Menilai Kesiapan Teknologi dan Data
Periksa kesiapan infrastruktur, sistem yang akan diintegrasikan, kualitas data, serta knowledge base yang tersedia. - Menyesuaikan Sumber Daya yang Tersedia
Pertimbangkan kemampuan tim, anggaran, waktu implementasi, serta resource untuk maintenance dan pengembangan. - Mempertimbangkan Kebutuhan Jangka Panjang
Pastikan solusi dapat dikembangkan mengikuti pertumbuhan bisnis, kebutuhan integrasi, dan strategi AI perusahaan. - Menentukan Prioritas Implementasi
Mulai dari use case yang memiliki dampak bisnis paling jelas dan dapat memberikan manfaat dalam waktu relatif cepat. - Menetapkan Kriteria Pemilihan Solusi
Tentukan kriteria seperti fleksibilitas, keamanan, integrasi, skalabilitas, kemudahan penggunaan, biaya, dan dukungan teknis sebelum memilih solusi.
Dengan pendekatan tersebut, perusahaan dapat menentukan apakah membutuhkan solusi custom atau platform siap pakai berdasarkan kebutuhan, kesiapan, dan tujuan bisnis secara lebih objektif.
Tahapan Pengembangan AI Chatbot Custom untuk Enterprise
Pengembangan AI chatbot custom untuk enterprise perlu dilakukan secara terstruktur agar solusi yang dihasilkan sesuai kebutuhan bisnis, aman, akurat, dan siap digunakan dalam skala besar.
Tahapannya meliputi:
- Analisis Kebutuhan dan Use Case
Identifikasi tujuan bisnis, kebutuhan pengguna, proses yang ingin diotomatisasi, serta use case prioritas yang akan ditangani chatbot. - Perancangan Arsitektur Chatbot
Rancang arsitektur yang mencakup komponen AI, knowledge base, database, API, keamanan, serta alur komunikasi dengan sistem lainnya. - Pemilihan Model AI dan Teknologi Pendukung
Pilih model AI, NLP, framework, database, serta teknologi pendukung berdasarkan kebutuhan, kompleksitas, keamanan, dan skala penggunaan. - Integrasi dengan API dan Sistem Internal
Hubungkan chatbot dengan CRM, ERP, database, aplikasi internal, maupun sistem lainnya agar dapat mengakses dan memproses informasi yang dibutuhkan. - Pengelolaan Knowledge dan Data
Siapkan, strukturkan, dan kelola data serta knowledge base agar chatbot memiliki sumber informasi yang relevan, akurat, dan mudah diperbarui. - Testing Performa, Keamanan, dan Akurasi
Lakukan pengujian terhadap kualitas jawaban, kemampuan memahami intent, performa sistem, keamanan data, serta stabilitas chatbot dalam berbagai skenario. - Deployment, Monitoring, dan Maintenance
Setelah siap digunakan, chatbot di-deploy ke lingkungan produksi dan dipantau secara berkala.
Maintenance dilakukan untuk memperbaiki performa, memperbarui knowledge, serta menyesuaikan solusi dengan kebutuhan bisnis yang berkembang.
Dengan tahapan yang terencana, pengembangan chatbot tidak berhenti pada pembuatan fitur percakapan saja, tetapi menghasilkan solusi yang dapat terintegrasi dengan ekosistem teknologi enterprise. Pendekatan ini membantu perusahaan membangun chatbot yang lebih akurat, aman, scalable, dan mampu memberikan manfaat bisnis dalam jangka panjang.
Memilih Partner untuk Pengembangan AI Chatbot Enterprise
Memilih partner untuk pengembangan AI chatbot enterprise perlu mempertimbangkan kemampuan teknis sekaligus pemahaman terhadap kebutuhan bisnis. Partner yang tepat tidak hanya membangun chatbot, tetapi mampu memahami use case, proses bisnis, serta tujuan perusahaan agar solusi yang dikembangkan benar-benar memberikan dampak.
Beberapa kemampuan penting yang perlu dimiliki partner meliputi:
- Memahami Kebutuhan dan Use Case Bisnis
Mengidentifikasi kebutuhan, masalah, serta use case prioritas agar chatbot dikembangkan berdasarkan tujuan bisnis yang jelas. - Merancang Solusi Sesuai Kebutuhan Enterprise
Menyusun arsitektur, fitur, dan teknologi yang sesuai dengan skala, kompleksitas, serta kebutuhan perusahaan. - Mengintegrasikan Chatbot dengan Sistem Internal
Memastikan chatbot dapat terhubung dengan CRM, ERP, database, API, dan sistem internal lainnya secara aman dan optimal. - Menjaga Security dan Kualitas Chatbot
Menerapkan keamanan data sekaligus melakukan testing untuk memastikan akurasi, performa, dan keandalan chatbot. - Menyiapkan Arsitektur yang Scalable
Membangun fondasi teknologi yang dapat mengikuti pertumbuhan pengguna, data, serta kebutuhan bisnis di masa depan. - Mendukung Maintenance dan Pengembangan AI
Memberikan dukungan setelah implementasi, termasuk monitoring, maintenance, peningkatan knowledge, dan pengembangan fitur AI secara berkelanjutan.
Bekerja sama dengan software house dapat menjadi pilihan bagi perusahaan yang membutuhkan partner teknologi dengan kemampuan pengembangan dan integrasi sistem enterprise.
Sebelum memilih partner, perusahaan sebaiknya menilai pengalaman, kemampuan teknis, pendekatan pengembangan, serta dukungan jangka panjang yang ditawarkan.
Jika perusahaan sedang mencari Software House Bandung untuk membangun solusi AI chatbot enterprise yang sesuai kebutuhan, konsultasikan kebutuhan AI chatbot enterprise bersama kami BTS.id.
BTS.id siap membantu mulai dari analisis kebutuhan, perancangan solusi, pengembangan, integrasi, hingga maintenance dan pengembangan AI secara berkelanjutan.
Ingin mengetahui pendekatan AI chatbot yang paling sesuai untuk kebutuhan enterprise? Konsultasikan rencana dan kebutuhan bisnis Anda bersama kami BTS.id untuk menemukan solusi yang tepat, terukur, dan siap dikembangkan seiring pertumbuhan perusahaan.
1 months ago
Software House Indonesia
Apa yang Dimaksud dengan AI Development untuk Enterprise?
AI Development merupakan proses merancang, membangun, mengintegrasikan, dan mengembangkan aplikasi atau sistem berbasis kecerdasan buatan (AI) untuk menjalankan fungsi tertentu secara lebih otomatis, cerdas, dan adaptif.
Dalam konteks transformasi digital enterprise, AI Development berperan dalam membantu perusahaan mengoptimalkan proses bisnis, mengolah data dalam jumlah besar, hingga mendukung pengambilan keputusan.
Kebutuhan software enterprise juga semakin berkembang sehingga perusahaan membutuhkan sistem yang tidak hanya mampu menjalankan fungsi dasar, tetapi dapat beradaptasi terhadap perubahan kebutuhan bisnis
dan perilaku pengguna.
AI dapat diterapkan dalam pengembangan software enterprise melalui berbagai fungsi, seperti otomatisasi proses, analisis data, prediksi, personalisasi layanan, hingga integrasi dengan sistem yang sudah digunakan perusahaan.
Agar dapat memberikan manfaat secara berkelanjutan, solusi AI yang dikembangkan perlu memiliki kemampuan scalable, sehingga dapat mengikuti pertumbuhan volume data dan kebutuhan pengguna, sekaligus terintegrasi dengan ekosistem teknologi perusahaan.
Mengapa AI Development Semakin Penting bagi Enterprise di 2027?
Memasuki 2027, kebutuhan perusahaan terhadap AI Development semakin berkaitan dengan perubahan ekspektasi pengguna dan tuntutan bisnis yang bergerak cepat.
Pengguna mengharapkan pelayanan yang lebih cepat, personal, dan responsif, sehingga perusahaan membutuhkan teknologi yang mampu menyesuaikan layanan berdasarkan data dan kebutuhan secara lebih dinamis.
Penerapan AI Enterprise juga semakin penting karena dapat membantu perusahaan mengotomatisasi berbagai workflow dan proses bisnis yang sebelumnya membutuhkan banyak pekerjaan manual. Otomasi tersebut dapat digunakan untuk menangani tugas berulang, memproses informasi, sehingga mendukung alur kerja antar bagian agar berjalan lebih efektif.
Selain otomatisasi, data menjadi salah satu aset penting dalam menentukan arah bisnis. Teknologi AI dapat membantu perusahaan mengolah dan menganalisis data dalam jumlah besar sehingga informasi yang dihasilkan dapat menjadi dasar pengambilan keputusan yang lebih cepat dan terukur.
Dari sisi operasional, penerapan teknologi AI juga dapat membantu mengurangi pekerjaan manual, mempercepat proses, serta mengoptimalkan penggunaan sumber daya. Sementara itu, Software Enterprise perlu dirancang lebih scalable agar mampu mengikuti pertumbuhan jumlah pengguna, data, transaksi, maupun kompleksitas kebutuhan bisnis tanpa menghambat performa sistem.
Tren AI Development yang Mengubah Software Enterprise
Perkembangan kecerdasan buatan terus mendorong perubahan dalam cara software enterprise dirancang, dikembangkan, dan digunakan. Beberapa tren AI Development yang semakin relevan bagi perusahaan meliputi:
- Agentic AI
Agentic AI memungkinkan sistem AI menjalankan tugas secara lebih mandiri dengan memahami tujuan, menyusun langkah, menggunakan berbagai tools, dan melakukan tindakan berdasarkan konteks yang tersedia. Teknologi ini dapat membantu mengotomatisasi proses bisnis yang membutuhkan beberapa tahapan sekaligus. - Multi-Agent Systems
Multi-Agent Systems melibatkan beberapa agen AI yang memiliki fungsi berbeda dan dapat berkoordinasi untuk menyelesaikan suatu pekerjaan. Pendekatan ini memungkinkan proses yang kompleks dibagi menjadi beberapa tugas spesifik sehingga dapat ditangani secara lebih terstruktur. - Small & Task-Specific Models
Model AI berukuran lebih kecil yang dirancang untuk tugas tertentu semakin banyak digunakan karena dapat menawarkan efisiensi dari sisi biaya, kebutuhan komputasi, dan kecepatan pemrosesan. Model
seperti ini dapat disesuaikan dengan kebutuhan dan lingkungan operasional perusahaan. - AI-Native Software
AI-Native Software dirancang dengan kemampuan AI sebagai bagian inti dari arsitektur dan pengalaman pengguna, bukan sekadar fitur tambahan. Pendekatan ini memungkinkan software memanfaatkan AI sejak awal untuk memberikan layanan yang lebih adaptif dan otomatis. - AI-Assisted Development
AI-Assisted Development memanfaatkan AI untuk membantu developer dalam berbagai tahapan pengembangan software, seperti menghasilkan kode, menemukan potensi kesalahan, membuat dokumentasi, hingga membantu proses pengujian. Penggunaan AI dapat mempercepat pekerjaan developer sekaligus mendukung produktivitas tim. - Multimodal AI
Multimodal AI mampu memahami dan memproses lebih dari satu jenis data, seperti teks, gambar, suara, maupun video. Dalam lingkungan enterprise, kemampuan ini dapat digunakan untuk membangun aplikasi yang mampu memahami informasi dari berbagai sumber secara lebih menyeluruh. - RAG & Enterprise Knowledge
Retrieval-Augmented Generation (RAG) memungkinkan AI mengambil informasi yang relevan dari sumber data tertentu sebelum menghasilkan respons. Dalam enterprise, pendekatan ini dapat dimanfaatkan untuk menghubungkan AI dengan knowledge base, dokumen internal, prosedur, dan sumber informasi perusahaan sehingga respons lebih relevan dengan konteks bisnis. - AI Governance
Semakin luas penggunaan AI membuat perusahaan membutuhkan tata kelola yang jelas terkait keamanan data, privasi, akses, transparansi, akurasi, serta penggunaan AI yang bertanggung jawab. AI Governance membantu perusahaan menetapkan aturan dan kontrol agar penerapan AI tetap sesuai dengan kebutuhan bisnis dan regulasi yang berlaku.
Berbagai tren tersebut menunjukkan bahwa AI tidak lagi hanya menjadi fitur tambahan dalam software, tetapi mulai menjadi bagian penting dari arsitektur, proses pengembangan, dan operasional software enterprise.
Dengan memilih pendekatan AI yang sesuai dengan kebutuhan bisnis, perusahaan dapat membangun sistem yang lebih adaptif, efisien, dan siap mengikuti perkembangan kebutuhan pengguna serta teknologi di masa mendatang.
Bagaimana AI Mengubah Software Development di Enterprise
Perkembangan Artificial Intelligence (AI) membawa perubahan dalam cara perusahaan enterprise merancang, mengembangkan, menguji, dan mengelola software. AI tidak lagi sekadar menjadi fitur tambahan dalam aplikasi, tetapi mulai diterapkan dalam berbagai tahapan software development, mulai dari perencanaan, coding, integrasi sistem, hingga quality assurance dan keamanan.
Karena itu, software house Indonesia perlu memahami bagaimana AI dapat diterapkan secara tepat tanpa mengabaikan kebutuhan bisnis dan sistem yang sudah berjalan.
Perubahan tersebut dapat terlihat pada beberapa aspek utama dalam proses pengembangan software enterprise, mulai dari perancangan arsitektur hingga pengawasan terhadap penggunaan AI, di antaranya:
- AI & Software Architecture
AI mendorong perubahan pada arsitektur software agar sistem mampu menangani model AI, data dalam jumlah besar, pemrosesan real-time, serta kebutuhan komputasi yang berbeda. Arsitektur yang tepat perlu mempertimbangkan skalabilitas, performa, integrasi, dan pengelolaan model sejak tahap perancangan. - AI & Existing Systems
Penerapan AI tidak selalu berarti mengganti seluruh sistem yang sudah digunakan. AI Development dapat diintegrasikan secara bertahap dengan aplikasi dan sistem existing sehingga perusahaan tetap dapat memanfaatkan investasi teknologi sebelumnya sekaligus menambahkan kemampuan baru. - API & Data Integration
AI Enterprise membutuhkan akses terhadap data dan layanan dari berbagai sumber agar dapat bekerja secara optimal. API dan integrasi data memungkinkan model AI terhubung dengan database, aplikasi internal, layanan eksternal, maupun sistem enterprise lainnya secara terstruktur dan terkontrol. - AI-Assisted Development
AI dapat membantu developer dalam berbagai aktivitas, mulai dari menghasilkan potongan kode, memahami kode yang sudah ada, membuat dokumentasi, hingga membantu menemukan potensi bug.
Peran AI dalam proses development lebih tepat digunakan sebagai pendukung produktivitas, sementara keputusan teknis tetap memerlukan validasi developer. - AI-Powered Testing & QA
AI dapat dimanfaatkan dalam proses testing dan Quality Assurance untuk membantu membuat test case, menganalisis hasil pengujian, menemukan pola error, serta mengidentifikasi potensi masalah berdasarkan data pengujian. Pendekatan ini dapat membantu tim QA melakukan pengujian dengan cakupan yang lebih luas dan efisien. - Security & Human Oversight
Penggunaan AI dalam enterprise juga perlu memperhatikan keamanan data, kontrol akses, privasi, dan risiko keluaran model yang tidak akurat. Human oversight tetap diperlukan untuk memvalidasi hasil AI, menentukan keputusan penting, serta memastikan sistem digunakan sesuai kebijakan dan kebutuhan bisnis.
Dengan perubahan tersebut, pengembangan Software Enterprise menjadi proses yang semakin terintegrasi antara AI, data, sistem existing, dan keahlian manusia. Penerapan AI yang direncanakan dengan baik dapat membantu perusahaan mengembangkan software yang lebih adaptif tanpa mengesampingkan aspek keamanan, kualitas, dan kontrol manusia.
Tantangan dan Risiko Implementasi AI di Enterprise
Penerapan AI di lingkungan enterprise menawarkan berbagai peluang untuk meningkatkan efisiensi dan kemampuan software, tetapi proses implementasinya juga memiliki sejumlah tantangan. Software House yang menjadi technology partner perlu memahami kondisi teknologi, data, keamanan, serta kesiapan sumber daya manusia agar implementasi AI dapat berjalan sesuai kebutuhan bisnis.
Beberapa tantangan utama yang perlu diperhatikan perusahaan dalam menerapkan AI antara lain:
- Legacy System
Banyak perusahaan masih menggunakan sistem lama yang telah berjalan selama bertahun-tahun.
Sistem tersebut belum tentu dirancang untuk mendukung teknologi AI sehingga proses integrasi dapat membutuhkan penyesuaian arsitektur, middleware, atau komponen tertentu tanpa mengganggu operasional yang sudah berjalan. - Kualitas dan Akses Data
AI Development sangat bergantung pada ketersediaan data yang relevan, akurat, dan terstruktur. Data yang tersebar, tidak konsisten, tidak lengkap, atau sulit diakses dapat mempengaruhi kualitas hasil AI.
Karena itu, perusahaan perlu memiliki pengelolaan data yang baik sebelum dan selama implementasi. - Integrasi Antar-Sistem
AI Enterprise sering kali harus terhubung dengan berbagai aplikasi, database, API, dan layanan yang digunakan perusahaan. Perbedaan teknologi, format data, serta protokol komunikasi dapat membuat proses integrasi menjadi lebih kompleks dan membutuhkan perencanaan yang matang. - Security dan Privacy
Penggunaan AI melibatkan pemrosesan data yang berpotensi bersifat sensitif atau rahasia. Perusahaan perlu memperhatikan kontrol akses, perlindungan data, keamanan API, serta kebijakan penggunaan data untuk mengurangi risiko kebocoran informasi dan penggunaan data yang tidak sesuai. - Infrastruktur
Implementasi AI dapat membutuhkan kapasitas komputasi, penyimpanan, jaringan, dan sistem monitoring yang lebih besar dibandingkan aplikasi konvensional. Infrastruktur perlu disiapkan agar mampu mendukung kebutuhan pemrosesan AI sekaligus tetap scalable ketika penggunaan dan volume data meningkat. - AI Talent dan Technical Expertise
Implementasi AI membutuhkan tenaga profesional yang memahami pengembangan software, data, machine learning, integrasi sistem, hingga keamanan. Keterbatasan AI talent dan technical expertise dapat menjadi hambatan dalam membangun, mengintegrasikan, serta memelihara solusi AI secara berkelanjutan.
Tantangan tersebut menunjukkan bahwa penerapan AI bukan hanya persoalan memilih model atau teknologi, tetapi juga membutuhkan kesiapan ekosistem teknologi dan sumber daya manusia. Dengan perencanaan yang matang, perusahaan dapat mengintegrasikan AI secara bertahap sambil tetap menjaga kualitas Software Enterprise, keamanan data, dan keberlangsungan sistem yang sudah digunakan.
Strategi Implementasi AI Development di Enterprise
Implementasi AI Development di lingkungan enterprise perlu dilakukan secara terencana agar teknologi yang diterapkan benar-benar menjawab kebutuhan bisnis. Strategi yang tepat membantu perusahaan mengurangi risiko implementasi, memastikan kesiapan teknologi, serta mengukur manfaat AI secara berkelanjutan.
Beberapa tahapan yang dapat dilakukan meliputi:
- Identifikasi Business Problem dan Prioritas AI Use Case
Mulai dengan memahami masalah bisnis yang ingin diselesaikan, kemudian tentukan use case AI berdasarkan nilai bisnis, urgensi, kelayakan teknis, dan manfaat yang dapat diukur. - Evaluasi Data, System Readiness, dan Architecture
Pastikan data tersedia, berkualitas, aman, dan dapat diakses sesuai kebutuhan. Pada tahap ini, perusahaan juga perlu menentukan arsitektur, integrasi, governance, serta kesiapan sistem enterprise yang akan mendukung solusi AI. - Pilih Teknologi, Develop, dan Integrate
Pilih model AI, platform, framework, dan teknologi pendukung sesuai kebutuhan use case, kemudian kembangkan dan integrasikan solusi dengan aplikasi, database, API, maupun sistem enterprise yang sudah digunakan. - Testing, Validation, Deployment, dan Monitoring
Lakukan pengujian terhadap akurasi, performa, keamanan, integrasi, dan keandalan sistem. Setelah tervalidasi, solusi dapat diterapkan secara bertahap ke lingkungan produksi dan dipantau secara berkelanjutan. - Ukur Business Impact dan Continuous Optimization
Evaluasi dampak AI berdasarkan indikator seperti efisiensi proses, penghematan biaya, produktivitas, dan kualitas layanan. Hasil evaluasi menjadi dasar untuk melakukan penyempurnaan terhadap model, sistem, dan solusi AI sesuai perubahan kebutuhan bisnis.
Dengan pendekatan bertahap tersebut, implementasi AI dapat menjadi bagian dari strategi transformasi digital enterprise, bukan sekadar proyek teknologi. Proses yang terukur juga membantu perusahaan memastikan bahwa solusi yang dikembangkan tetap relevan, aman, dan memberikan manfaat nyata bagi bisnis.
Bagaimana Mengukur Keberhasilan AI Development?
Keberhasilan AI Development tidak cukup dinilai dari apakah teknologi berhasil diterapkan, tetapi juga dari dampaknya terhadap tujuan bisnis. Karena itu, perusahaan perlu menentukan KPI dan business objectives sejak awal sebagai acuan untuk mengukur hasil implementasi secara objektif. Indikator tersebut dapat disesuaikan dengan tujuan penggunaan AI, seperti meningkatkan efisiensi, mempercepat proses, atau meningkatkan kualitas layanan.
Salah satu aspek yang perlu diukur adalah efisiensi proses dan produktivitas setelah AI diterapkan. Perusahaan dapat membandingkan waktu penyelesaian pekerjaan, jumlah proses manual, penggunaan sumber daya, atau produktivitas sebelum dan sesudah implementasi. Selain itu, akurasi dan kualitas output AI juga perlu dievaluasi untuk memastikan hasil yang diberikan sesuai dengan kebutuhan dan standar bisnis.
Keberhasilan implementasi juga dapat dilihat dari user adoption dan pengalaman pengguna. Tingkat penggunaan, kemudahan interaksi, serta respons pengguna terhadap sistem dapat menunjukkan apakah solusi AI benar-benar diterima dan memberikan manfaat. Dari sisi finansial, perusahaan dapat menganalisis ROI dan cost efficiency dengan membandingkan investasi teknologi terhadap penghematan biaya atau nilai bisnis yang dihasilkan.
Selanjutnya, perusahaan perlu memantau performance dan scalability untuk memastikan sistem tetap mampu bekerja dengan baik ketika jumlah pengguna, transaksi, atau volume data meningkat. Evaluasi dampak bisnis juga sebaiknya dilakukan secara berkala agar perusahaan dapat mengetahui apakah manfaat AI tetap sesuai dengan target dan melakukan penyesuaian ketika kebutuhan bisnis berubah.
Dengan pengukuran yang menyeluruh, perusahaan dapat melihat AI bukan hanya sebagai investasi teknologi, tetapi sebagai solusi yang perlu memberikan hasil nyata dan terukur bagi bisnis.
Bagaimana Memilih Partner AI Development untuk Enterprise?
Memilih partner AI Development untuk enterprise perlu mempertimbangkan pengalaman dalam mengembangkan solusi berskala enterprise serta kemampuan memahami business dan technical requirements.
Partner yang tepat tidak hanya mampu membangun solusi AI, tetapi juga memahami kebutuhan bisnis dan dapat menerjemahkannya menjadi solusi teknologi yang sesuai.
Keahlian dalam AI development dan system integration juga penting, terutama jika solusi perlu terhubung dengan data, aplikasi, API, dan existing systems perusahaan. Pengalaman mengelola data serta memahami arsitektur sistem yang sudah digunakan dapat membantu proses integrasi berjalan lebih terstruktur tanpa mengganggu operasional.
Selain kemampuan teknis, pastikan partner memiliki proses quality assurance, security, dan governance yang jelas. Dukungan sebaiknya tidak berhenti setelah deployment, tetapi mencakup monitoring, maintenance, serta pengembangan berkelanjutan agar solusi AI tetap aman, optimal, dan dapat mengikuti perubahan kebutuhan bisnis.
Bangun Solusi AI Enterprise Bersama Software House Indonesia
Membangun solusi AI Enterprise membutuhkan partner yang mampu memahami kebutuhan bisnis sekaligus memiliki kemampuan teknis untuk mengembangkan dan mengintegrasikan teknologi AI. Software House Indonesia dapat membantu perusahaan melalui proses yang terstruktur, mulai dari business dan technology assessment untuk memahami kebutuhan, kondisi sistem, serta peluang penerapan AI yang relevan.
Tahap berikutnya mencakup AI solution dan architecture planning untuk menentukan pendekatan teknologi, model AI, arsitektur sistem, kebutuhan data, serta strategi integrasi. Proses kemudian dilanjutkan dengan AI Development dan system & data integration agar solusi dapat terhubung dengan aplikasi, database, API, dan sistem yang sudah digunakan perusahaan.
Kualitas dan keamanan juga menjadi bagian penting dalam proses pengembangan. Quality assurance dilakukan untuk memastikan fungsi, performa, dan kehandalan solusi, sementara security diterapkan untuk melindungi data dan sistem. Setelah siap, solusi dapat melalui deployment, monitoring, dan optimization secara berkala untuk menjaga performanya tetap optimal.
Pengembangan tidak berhenti setelah sistem digunakan. Maintenance dan pengembangan berkelanjutan diperlukan agar solusi dapat mengikuti perubahan kebutuhan bisnis, perkembangan teknologi, serta peningkatan skala penggunaan.
Dengan dukungan software house Bandung yang memiliki pengalaman dalam pengembangan teknologi enterprise, perusahaan dapat membangun solusi AI yang terintegrasi dan memiliki pondasi untuk berkembang dalam jangka panjang.
Software House Indonesia dapat berperan sebagai technology partner yang membantu perusahaan mulai dari perencanaan solusi, pengembangan dan integrasi AI, hingga pengembangan software enterprise yang lebih adaptif terhadap kebutuhan bisnis.
Jika perusahaan Anda ingin mengembangkan solusi AI Development yang terintegrasi dengan Software Enterprise dan kebutuhan bisnis yang spesifik, BTS.id siap menjadi technology partner mulai dari assessment, perencanaan, pengembangan, integrasi, hingga maintenance dan optimalisasi solusi secara berkelanjutan.
Hubungi BTS.id untuk mendiskusikan kebutuhan dan membangun solusi AI yang sesuai dengan kebutuhan enterprise Anda.
1 months ago
Software House Indonesia
Apa Itu Software House Indonesia dan Bagaimana Proses Pengembangannya?
Software house Indonesia adalah perusahaan yang menyediakan layanan pengembangan software untuk membantu bisnis memenuhi kebutuhan teknologi dan meningkatkan efisiensi operasional. Peran software house mencakup konsultasi, pengembangan, integrasi, hingga pemeliharaan sistem, dengan layanan yang dapat disesuaikan untuk berbagai jenis proyek, seperti aplikasi web, mobile, sistem enterprise, ERP, CRM, dan software custom.
Proses pengembangan biasanya diawali dengan analisis kebutuhan bisnis untuk memahami masalah, tujuan, serta kebutuhan pengguna.
Hasil analisis kemudian diterjemahkan ke dalam perancangan UI/UX, sebelum masuk ke tahap pengembangan software oleh tim developer. Setelah fitur selesai dibuat, dilakukan pengujian software untuk memastikan fungsi berjalan sesuai kebutuhan dan meminimalkan bug.
Software yang telah memenuhi standar kemudian masuk ke tahap implementasi dan maintenance, termasuk deployment, pemantauan, perbaikan, dan pengembangan fitur berikutnya.
Dengan menggunakan software house, perusahaan dapat memperoleh solusi teknologi yang lebih sesuai kebutuhan, menghemat sumber daya internal, mempercepat proses pengembangan, serta mendapatkan dukungan teknis secara berkelanjutan.
Setiap tahapan pengembangan perlu dikelola dengan baik dan terkontrol untuk memastikan software yang dihasilkan tidak sekadar selesai dibuat, tetapi juga sesuai dengan standar kualitas, kebutuhan pengguna, serta tujuan bisnis. Proses yang terstruktur membantu mengidentifikasi dan menangani potensi masalah sejak tahap awal sehingga risiko kesalahan dapat diminimalkan. Dalam hal ini, Quality Assurance berperan penting untuk menjaga kualitas software di sepanjang proses pengembangannya hingga siap digunakan.
Memahami Quality Assurance: Lebih dari Sekadar Mencari Bug
Quality Assurance (QA) adalah proses sistematis untuk memastikan software dikembangkan dan dipelihara sesuai standar kualitas serta kebutuhan bisnis. QA tidak hanya berfokus pada menemukan bug, tetapi juga mencegah masalah sejak awal melalui perencanaan, pengawasan proses, dan evaluasi kualitas di setiap tahap pengembangan.
QA dan testing memiliki peran yang berbeda. Testing berfokus pada pemeriksaan software untuk menemukan kesalahan atau bug, sedangkan QA memiliki cakupan lebih luas, yaitu memastikan seluruh proses pengembangan mendukung terciptanya software yang berkualitas.
Sementara itu, Quality Control (QC) lebih berfokus pada pemeriksaan hasil akhir untuk menemukan masalah, sedangkan Quality Assurance berorientasi pada pencegahan masalah melalui perbaikan proses.
Secara umum, proses QA meliputi:
- Menentukan kebutuhan dan standar kualitas software.
- Menyusun strategi dan skenario pengujian.
- Melakukan testing dan identifikasi risiko.
- Mencatat serta mengevaluasi bug.
- Memastikan perbaikan berjalan sesuai standar.
- Melakukan evaluasi dan peningkatan proses secara berkelanjutan.
Standar kualitas software biasanya mencakup aspek fungsionalitas, keamanan, performa, usability, reliability, dan maintainability. Dalam praktik Software Testing Indonesia, penerapan QA yang terstruktur membantu memastikan software tidak hanya berfungsi sesuai spesifikasi, tetapi juga memberikan pengalaman pengguna yang baik, stabil saat digunakan, dan mudah dikembangkan di masa mendatang.
Peran Vital QA di Setiap Tahap Siklus Pengembangan Software (SDLC)
Dalam setiap tahap SDLC, Quality Assurance berperan memastikan proses pengembangan berjalan sesuai kebutuhan dan standar yang telah ditetapkan. Pada tahap analisis kebutuhan (requirement), QA membantu meninjau requirement agar jelas, lengkap, konsisten, dan dapat diuji.
Saat perancangan UI/UX, QA juga memastikan alur dan fungsi yang dirancang sesuai kebutuhan pengguna serta tidak menimbulkan potensi masalah saat diimplementasikan.
Ketika masuk tahap development, QA bekerja bersama developer untuk memahami fitur, mengidentifikasi risiko, dan menyiapkan skenario pengujian.
Proses Software Testing kemudian dilakukan untuk memastikan setiap fungsi berjalan sesuai requirement, termasuk pengujian integrasi dan regression testing. Pendekatan ini membantu menjaga Kualitas Software sekaligus menemukan masalah lebih awal sebelum berdampak pada pengguna.
Pada tahap deployment dan maintenance, QA menerapkan konsep continuous testing dengan melakukan pengujian secara berkelanjutan setiap kali terdapat perubahan, perbaikan, atau penambahan fitur.
Dengan demikian, Quality Assurance tidak hanya berfungsi sebagai pemeriksa akhir, tetapi menjadi bagian dari seluruh siklus pengembangan untuk menjaga software tetap stabil, andal, dan sesuai kebutuhan bisnis.
Praktek Terbaik (Best Practices) QA di Software House Profesional
Software house profesional menerapkan praktik QA yang terstruktur untuk menjaga kualitas sejak awal hingga software siap digunakan. Salah satunya adalah menyusun Test Plan dan Test Case yang efektif berdasarkan requirement, dengan skenario pengujian yang jelas, terukur, dan mencakup kondisi normal maupun risiko yang mungkin terjadi.
Proses Software Testing juga perlu menggunakan beberapa pendekatan, seperti regression testing untuk memastikan perubahan tidak merusak fitur yang sudah berjalan, smoke testing untuk memvalidasi fungsi utama, serta exploratory testing untuk menemukan masalah yang mungkin tidak tercakup dalam skenario pengujian.
Selain pengujian, code review penting dilakukan untuk memastikan kode memenuhi standar teknis, mudah dipelihara, dan meminimalkan potensi masalah sejak tahap development. Seluruh aktivitas QA juga perlu didukung dokumentasi yang rapi, mulai dari test case, hasil pengujian, laporan bug, hingga status perbaikannya. Praktik tersebut membantu Quality Assurance bekerja lebih konsisten sekaligus menjaga Kualitas Software agar tetap terkontrol sepanjang siklus pengembangan.
Manual Testing vs Automation Testing Mana yang Lebih Efektif
Dalam proses software testing, terdapat dua pendekatan utama, yaitu manual testing dan automation testing. Manual testing dilakukan dengan menguji software secara langsung oleh tester tanpa menggunakan script otomatis, sehingga cocok untuk pengujian yang membutuhkan observasi dan penilaian langsung.
Sementara itu, automation testing menggunakan tools dan script untuk menjalankan pengujian secara otomatis, terutama pada pengujian yang berulang dan membutuhkan efisiensi waktu.
Manual testing dan automation testing memiliki kelebihan masing-masing. Pemilihannya bergantung pada kebutuhan, kompleksitas, dan karakteristik proyek.
Keduanya juga dapat digunakan secara bersamaan untuk mendapatkan hasil pengujian yang lebih optimal.
- Manual Testing
Manual testing dilakukan secara langsung oleh tester tanpa menggunakan script otomatis. Pendekatan ini lebih fleksibel untuk exploratory testing, usability testing, serta pengujian fitur yang membutuhkan penilaian dan observasi manusia. Kekurangannya, pengujian berulang membutuhkan waktu dan tenaga lebih besar. - Automation Testing
Automation testing menggunakan script dan tools untuk menjalankan pengujian secara otomatis. Metode ini sangat efektif untuk regression testing dan test case yang harus dijalankan berulang karena hasilnya lebih cepat dan konsisten. Automation juga mendukung scalable testing ketika jumlah fitur dan skenario pengujian semakin besar.
Beberapa tools yang umum digunakan antara lain Selenium, Playwright, Cypress, dan Appium. Pemilihannya disesuaikan dengan jenis aplikasi, bahasa pemrograman, serta kebutuhan pengujian.
Automation testing dapat diintegrasikan ke dalam CI/CD testing sehingga pengujian otomatis berjalan setiap kali terdapat perubahan kode. Dengan demikian, bug dapat ditemukan lebih awal sebelum perubahan diteruskan ke tahap berikutnya.
Mana yang Lebih Efektif?
Tidak ada satu metode yang selalu lebih baik. Manual testing tetap dibutuhkan untuk pengujian yang memerlukan penilaian manusia, sementara automation testing unggul dalam pengujian berulang dan berskala besar. Kombinasi keduanya dapat meningkatkan efisiensi testing sekaligus membantu menjaga kualitas software.
Dampak Pengembangan Software Tanpa Quality Assurance
Pengembangan software tanpa Quality Assurance dapat meningkatkan risiko kegagalan sistem karena tidak adanya proses terstruktur untuk memastikan setiap fitur berjalan sesuai kebutuhan. Tanpa proses Software Testing yang memadai, berbagai masalah dapat lolos hingga software digunakan oleh pengguna dan berdampak langsung pada operasional bisnis.
Berbagai dampak tersebut dapat mempengaruhi kualitas software maupun kelancaran operasional bisnis. Beberapa risiko utama yang perlu diperhatikan antara lain:
- Risiko Tanpa QA
Bug, kesalahan fungsi, dan ketidaksesuaian dengan requirement lebih sulit ditemukan sejak awal sehingga biaya dan waktu perbaikannya dapat meningkat. - Kegagalan Implementasi Software
Software yang belum diuji secara menyeluruh berisiko mengalami masalah saat deployment, mulai dari fitur tidak berjalan hingga sistem tidak dapat digunakan dengan baik. - Komplain Pengguna
Bug, fitur yang tidak sesuai, atau pengalaman penggunaan yang buruk dapat meningkatkan jumlah keluhan dan menurunkan kepuasan pengguna. - Downtime Sistem
Kesalahan yang tidak terdeteksi dapat menyebabkan sistem mengalami gangguan atau downtime, sehingga aktivitas bisnis ikut terhambat. - Risiko Keamanan Aplikasi
Tanpa pemeriksaan yang memadai, celah keamanan dapat terlewat dan berpotensi dimanfaatkan untuk mengakses atau mengganggu sistem. - Kualitas Buruk
Tidak adanya proses QA yang konsisten dapat membuat Kualitas Software tidak terkontrol, sulit dipelihara, dan lebih berisiko mengalami masalah ketika dikembangkan lebih lanjut.
Karena itu, QA bukan sekadar tahap tambahan dalam pengembangan software, tetapi bagian penting untuk mencegah masalah sejak awal dan memastikan software siap digunakan secara aman, stabil, dan sesuai kebutuhan bisnis.
Cara Memilih Software House dengan Quality Assurance yang Teruji
Memilih software house tidak cukup hanya melihat kemampuan development dan portofolio proyek. Perusahaan juga perlu memastikan penyedia memiliki proses Quality Assurance yang terstruktur agar software yang dihasilkan sesuai kebutuhan, stabil, dan minim resiko saat digunakan.
Untuk memastikan kualitas software yang dikembangkan tetap terjaga, ada beberapa hal penting yang perlu diperhatikan saat memilih software house, terutama terkait proses dan penerapan Quality Assurance, adalah sebagai berikut:
- Memiliki Proses QA yang Jelas
Pastikan software house memiliki alur QA yang terintegrasi sejak analisis kebutuhan, development, testing, hingga deployment. Proses yang jelas menunjukkan bahwa kualitas diperhatikan sepanjang siklus pengembangan. - Tim QA yang Kompeten
Tim QA sebaiknya memiliki pengalaman dan pemahaman terhadap berbagai metode pengujian, termasuk functional, regression, performance, maupun security testing sesuai kebutuhan proyek. - Standar Pengujian Terdokumentasi
Test plan, test case, acceptance criteria, dan dokumentasi bug perlu dibuat secara sistematis agar proses pengujian dapat dilakukan secara konsisten dan hasilnya dapat ditelusuri. - Transparansi Hasil Testing
Software house yang profesional dapat memberikan informasi mengenai hasil pengujian, bug yang ditemukan, status perbaikan, serta risiko yang masih perlu diperhatikan oleh klien. - Dukungan Setelah Implementasi
QA tidak berhenti ketika software berhasil di-deploy. Pastikan tersedia dukungan maintenance dan pengujian setelah implementasi untuk memastikan sistem tetap stabil ketika terjadi perubahan atau penambahan fitur.
Dengan mempertimbangkan kelima aspek tersebut, perusahaan dapat memilih software house yang tidak hanya mampu membangun software, tetapi juga memiliki komitmen terhadap kualitas, keamanan, dan keberlanjutan sistem.
Quality Assurance untuk Software yang Andal dan Mendukung Kesuksesan Bisnis
Quality Assurance bukan sekadar tahap testing di akhir pengembangan, tetapi proses yang perlu diterapkan sejak analisis kebutuhan, perancangan, development, hingga implementasi dan maintenance.
Proses yang baik membantu menemukan potensi masalah lebih awal sehingga software dapat dikembangkan dengan lebih terarah dan menghasilkan sistem yang lebih andal.
Kualitas Software juga memiliki pengaruh langsung terhadap keberhasilan bisnis. Software yang stabil, aman, dan sesuai kebutuhan dapat mendukung operasional, meningkatkan produktivitas, serta memberikan pengalaman pengguna yang lebih baik. Sebaliknya, software dengan banyak bug atau gangguan dapat menimbulkan downtime, biaya perbaikan, hingga menurunkan kepercayaan pengguna.
Karena itu, memilih Software House Indonesia yang mengutamakan kualitas sejak awal pengembangan menjadi langkah penting untuk mengurangi risiko proyek. Software house dengan proses QA yang terstruktur dan Software Testing yang tepat dapat membantu memastikan setiap fitur telah melalui validasi sebelum digunakan. Bagi perusahaan di Jawa Barat, memilih Software House Bandung yang memiliki pengalaman dan proses pengembangan profesional juga dapat memudahkan komunikasi serta dukungan proyek secara berkelanjutan.
Untuk kebutuhan software custom dengan proses pengembangan dan QA yang terstruktur, BTS.id dapat membantu mulai dari analisis kebutuhan, development, testing, hingga maintenance.
Software House Bandung seperti BTS.id dapat menjadi pilihan bagi perusahaan yang membutuhkan solusi software dengan pendekatan pengembangan yang terstruktur dan berorientasi pada kebutuhan bisnis.
Dengan dukungan tim yang memahami development dan QA, proses pengembangan dapat dilakukan secara lebih terkontrol, mulai dari perencanaan hingga maintenance.
Jika perusahaan Anda sedang membutuhkan software custom yang andal dan sesuai kebutuhan bisnis, BTS.id siap membantu mulai dari analisis kebutuhan, pengembangan, hingga pengujian dan maintenance. Hubungi BTS.id untuk mendiskusikan kebutuhan software dan temukan solusi teknologi yang tepat untuk bisnis Anda.
2 months ago
Software House Indonesia
Peran Software House dalam Transformasi Digital
Transformasi digital bukan lagi sekadar mengikuti perkembangan teknologi, tetapi menjadi bagian penting dari strategi bisnis untuk meningkatkan efisiensi, produktivitas, dan daya saing. Seiring perkembangan digital transformation, kebutuhan bisnis juga semakin berubah.
Perusahaan membutuhkan sistem yang mampu beradaptasi dengan proses kerja yang dinamis, mengelola data secara lebih efektif, serta memberikan pengalaman yang lebih baik bagi pelanggan.
Dalam konteks ini, software house Indonesia memiliki peran penting dalam membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi teknologi yang tepat. Jika sebelumnya perusahaan banyak mengandalkan aplikasi standalone untuk menangani kebutuhan tertentu, kini kebutuhan tersebut mulai bergeser menuju solusi digital terintegrasi yang memungkinkan berbagai sistem, proses, dan sumber data saling terhubung.
Namun, transformasi digital tidak berarti perusahaan harus menggunakan teknologi yang paling baru atau paling kompleks. Pemilihan teknologi perlu didasarkan pada business needs, mulai dari tujuan bisnis, proses operasional, karakteristik pengguna, kebutuhan integrasi, hingga kemampuan perusahaan dalam mengelola sistem tersebut. Dengan pendekatan ini, investasi teknologi dapat memberikan manfaat yang lebih nyata dan terukur.
Karena itu, software house tidak hanya berperan sebagai pihak yang mengembangkan aplikasi, tetapi juga sebagai technology partner yang membantu perusahaan merancang, membangun, mengintegrasikan, dan mengembangkan solusi digital sesuai kebutuhan bisnis. Software house yang profesional akan memahami tantangan bisnis terlebih dahulu sebelum menentukan pendekatan teknologi, sehingga solusi yang dibangun tidak hanya berfungsi secara teknis, tetapi juga mampu mendukung pertumbuhan dan strategi bisnis dalam jangka panjang.
Apa Itu Super App
Super App adalah platform digital yang mengintegrasikan berbagai layanan dan fungsi dalam satu aplikasi, sehingga pengguna tidak perlu berpindah ke banyak aplikasi untuk memenuhi kebutuhan yang berbeda. Konsep ini menjadi bagian dari perkembangan digital transformation karena mengutamakan kemudahan akses, integrasi sistem, dan pengalaman pengguna dalam satu ekosistem digital.
Secara umum, karakteristik Super App dapat terlihat dari beberapa hal berikut:
- Multiple services dalam satu platform, yaitu menyediakan berbagai layanan seperti pembayaran, pembelian, pemesanan, layanan pelanggan, hingga fitur bisnis dalam satu aplikasi.
- Integrasi layanan dan data, memungkinkan berbagai fitur saling terhubung sehingga data dapat digunakan secara lebih efektif dan proses menjadi lebih efisien.
- User experience yang terintegrasi, pengguna dapat mengakses berbagai layanan dengan akun, navigasi, dan pengalaman yang relatif konsisten tanpa harus berpindah platform.
- Ekosistem digital yang saling terhubung, memungkinkan layanan internal maupun layanan dari pihak ketiga berinteraksi melalui integrasi sistem dan API.
Berbeda dengan aplikasi biasa yang umumnya dibuat untuk menjalankan fungsi atau kebutuhan tertentu, Super App memiliki cakupan layanan yang jauh lebih luas. Aplikasi biasa mungkin hanya berfokus pada pembayaran, e-commerce, transportasi, atau layanan pelanggan, sedangkan Super App berusaha menggabungkan berbagai kebutuhan tersebut dalam satu platform.
Dengan demikian, Super App dapat dipahami sebagai integrated digital ecosystem, bukan sekadar aplikasi dengan banyak fitur. Di dalamnya terdapat berbagai layanan, data, sistem, dan pengguna yang saling terhubung untuk menciptakan pengalaman digital yang lebih praktis sekaligus mendukung kebutuhan bisnis secara lebih terintegrasi.
Mengapa Bisnis Enterprise Mempertimbangkan Super App?
Bagi bisnis enterprise, Super App bukan hanya tentang menggabungkan banyak fitur dalam satu aplikasi, tetapi tentang membangun ekosistem digital yang mampu menghubungkan bisnis, layanan, data, dan pelanggan secara lebih terintegrasi. Konsep ini semakin dipertimbangkan seiring meningkatnya kebutuhan perusahaan untuk memberikan layanan yang cepat, praktis, dan relevan di tengah perkembangan digital transformation.
Dari sisi business perspective, Super App dapat memberikan sejumlah manfaat strategis, antara lain:
- Customer retention & engagement, semakin banyak kebutuhan pelanggan yang dapat dipenuhi dalam satu platform, semakin besar peluang perusahaan mempertahankan pelanggan sekaligus meningkatkan interaksi secara berkelanjutan.
- Cross-selling & upselling, integrasi berbagai layanan memungkinkan perusahaan menawarkan produk atau layanan lain yang relevan berdasarkan kebutuhan dan aktivitas pelanggan.
- Recurring usage, keberadaan berbagai layanan dalam satu platform dapat mendorong pelanggan untuk kembali menggunakan aplikasi secara rutin.
- Operational efficiency, integrasi proses dan layanan dapat mengurangi penggunaan sistem yang terpisah, mengoptimalkan proses operasional, serta mengurangi duplikasi pekerjaan.
- Customer data integration, data pelanggan dari berbagai touchpoint dapat terhubung sehingga perusahaan memperoleh gambaran customer journey yang lebih menyeluruh dan dapat menggunakannya untuk mendukung pengambilan keputusan.
Sementara dari user & market perspective, perubahan perilaku pengguna juga mendorong kebutuhan terhadap platform digital yang lebih terintegrasi. Pengguna semakin terbiasa dengan mobile-first behavior, yaitu mengakses berbagai kebutuhan melalui perangkat mobile. Mereka juga mengharapkan seamless customer journey, tanpa harus berpindah-pindah aplikasi 2etika menggunakan layanan dari perusahaan yang sama.
Selain itu, semakin banyaknya multiple digital touchpoints, seperti aplikasi mobile, website, marketplace, layanan pelanggan, dan kanal digital lainnya, membuat integrasi menjadi semakin penting. Di sisi lain, meningkatnya permintaan terhadap integrated services dan berkembangnya digital ecosystem membuat perusahaan perlu mempertimbangkan bagaimana berbagai layanan dapat saling terhubung dalam satu pengalaman digital.
Karena itu, bagi bisnis enterprise, Super App dapat menjadi salah satu pendekatan untuk membangun digital ecosystem yang lebih terintegrasi, meningkatkan engagement pelanggan, sekaligus menciptakan efisiensi dan peluang bisnis baru.
Menentukan Model Digital yang Tepat untuk Bisnis
Tidak semua bisnis membutuhkan Super App dengan puluhan layanan dalam satu platform. Model digital yang tepat perlu disesuaikan dengan tujuan bisnis, karakteristik pengguna, proses operasional, serta potensi pengembangan di masa depan.
Karena itu, perusahaan perlu memahami beberapa pilihan model sebelum menentukan solusi yang paling sesuai.
- Single-purpose application — aplikasi yang berfokus pada satu kebutuhan utama, cocok untuk bisnis dengan fungsi yang spesifik dan sederhana.
- Multi-service application — menggabungkan beberapa layanan yang masih memiliki keterkaitan erat dalam satu aplikasi untuk memberikan pengalaman yang lebih praktis.
- Modular platform — menggunakan modul atau fitur yang dapat dikembangkan dan diintegrasikan secara bertahap sesuai kebutuhan bisnis.
- Digital ecosystem — menghubungkan berbagai aplikasi, layanan, data, partner, dan channel dalam ekosistem digital yang saling terintegrasi.
- Super App — model dengan cakupan lebih luas yang mengintegrasikan berbagai layanan dalam satu platform dan memberikan pengalaman digital terpadu kepada pengguna.
Pemilihannya sebaiknya dimulai dari business model dan user needs, bukan dari tren teknologi.
Perusahaan perlu melihat siapa penggunanya, kebutuhan apa yang ingin diselesaikan, bagaimana proses bisnis berjalan, serta nilai bisnis apa yang ingin dicapai. Dengan begitu, teknologi benar-benar menjadi pendukung strategi, bukan sekadar investasi fitur.
Selain kebutuhan saat ini, perusahaan juga perlu mempertimbangkan integration & scalability.
Solusi ideal harus mampu terhubung dengan sistem yang sudah ada dan tetap dapat dikembangkan ketika jumlah pengguna, transaksi, layanan, maupun kebutuhan bisnis meningkat.
Faktor complexity dan investment juga tidak kalah penting. Semakin kompleks platform yang dibangun, semakin besar pula kebutuhan pengembangan, integrasi, maintenance, keamanan, dan investasi. Karena itu, tingkat kompleksitas sebaiknya sebanding dengan business value yang dihasilkan.
Dalam proses tersebut, perusahaan dapat melibatkan Technology Partner yang mampu memahami kebutuhan bisnis sekaligus aspek teknis. Pendekatan ini membantu perusahaan memilih model digital yang realistis, scalable, dan memberikan nilai jangka panjang, baik berupa aplikasi sederhana, platform modular, maupun Digital Ecosystem yang lebih luas.
Kapan Bisnis Membutuhkan Super App?
Tidak semua bisnis membutuhkan Super App. Model ini lebih tepat untuk perusahaan yang memiliki multiple products atau services yang saling berkaitan dan digunakan oleh shared user base, sehingga pelanggan berpotensi menggunakan beberapa layanan dalam satu ekosistem.
Super App juga relevan ketika bisnis membutuhkan integrasi layanan dan customer data untuk menciptakan customer journey yang lebih seamless, memahami perilaku pengguna, serta meningkatkan peluang cross-selling dan engagement. Jika perusahaan memiliki peluang memperluas layanan melalui partner dan berbagai kanal digital, Super App juga dapat menjadi fondasi untuk membangun digital ecosystem yang lebih terintegrasi.
Namun, perusahaan perlu memastikan kesiapan dalam mengelola kompleksitas dan investasi jangka panjang, termasuk integrasi sistem, keamanan, scalability, maintenance, serta pengembangan platform secara berkelanjutan. Jadi, keputusan membangun Super App sebaiknya didasarkan pada kebutuhan pengguna dan business value yang jelas, bukan sekadar mengikuti tren teknologi.
Apa Saja Tantangan Membangun Super App?
Membangun Super App memiliki kompleksitas lebih tinggi dibandingkan aplikasi biasa karena harus mengintegrasikan berbagai layanan, sistem, data, dan kebutuhan pengguna dalam satu platform.
Beberapa tantangan yang perlu dipertimbangkan antara lain:
- Development cost & investment — membutuhkan investasi yang cukup besar, mulai dari pengembangan aplikasi, integrasi sistem, infrastruktur, keamanan, hingga pengembangan fitur secara berkelanjutan.
- Technical & system integration complexity — Super App perlu terhubung dengan berbagai sistem internal, database, API, maupun layanan pihak ketiga sehingga membutuhkan arsitektur yang matang dan scalable.
- Security dan privacy — semakin banyak layanan dan data yang terintegrasi, semakin besar pula kebutuhan terhadap perlindungan data, kontrol akses, keamanan transaksi, dan privacy pengguna.
- UX complexity & feature overload — terlalu banyak fitur dapat membuat aplikasi sulit digunakan. Karena itu, navigasi dan user experience harus dirancang sederhana berdasarkan kebutuhan serta customer journey.
- Scalability — platform harus mampu menangani pertumbuhan jumlah pengguna, transaksi, dan layanan tanpa menurunkan performa maupun stabilitas sistem.
- Maintenance & continuous optimization — Super App membutuhkan monitoring, maintenance, peningkatan keamanan, serta optimasi fitur secara berkelanjutan agar tetap relevan dan memberikan pengalaman pengguna yang baik.
- Organizational readiness — pengelolaan Super App membutuhkan kolaborasi antara tim bisnis, teknologi, data, security, dan operasional. Kesiapan organisasi menjadi faktor penting agar platform dapat dikembangkan secara konsisten dalam jangka panjang.
Pada akhirnya, membangun Super App bukan hanya persoalan menambahkan banyak fitur ke dalam satu aplikasi. Perusahaan perlu menyeimbangkan kebutuhan bisnis, pengalaman pengguna, kesiapan teknologi, keamanan, serta kemampuan organisasi untuk mengelolanya dalam jangka panjang.
Dengan perencanaan yang matang dan dukungan Technology Partner yang tepat, kompleksitas tersebut dapat dikelola sehingga Super App mampu memberikan business value yang nyata dan berkelanjutan.
Apa yang Dibutuhkan untuk Membangun Super App yang Scalable?
Membangun Super App yang scalable membutuhkan fondasi teknologi yang mampu berkembang mengikuti pertumbuhan pengguna, layanan, dan transaksi. Arsitektur juga perlu dirancang sejak awal agar berbagai sistem dapat terintegrasi tanpa membuat platform semakin sulit dikembangkan dan dipelihara.
Beberapa komponen penting yang perlu diperhatikan meliputi:
- Modular architecture, membagi sistem menjadi modul yang terstruktur sehingga fitur dapat dikembangkan, diperbarui, atau ditambahkan tanpa mengganggu keseluruhan platform.
- API-first approach, menggunakan API sebagai fondasi integrasi agar layanan dapat berkomunikasi dengan sistem internal maupun pihak ketiga secara lebih fleksibel.
- Microservices sesuai kebutuhan, menerapkan microservices ketika memang memberikan manfaat, terutama untuk layanan yang membutuhkan pengembangan dan scaling secara independen.
- Data integration, menghubungkan data dari berbagai layanan dan sistem agar informasi dapat digunakan secara konsisten dan mendukung kebutuhan bisnis.
- Centralized authentication, menyediakan mekanisme autentikasi terpusat sehingga pengguna dapat mengakses berbagai layanan dengan pengalaman login yang lebih sederhana dan aman.
- Security architecture, menerapkan keamanan sejak level arsitektur, termasuk access control, encryption, API security, serta perlindungan data pengguna.
- Cloud infrastructure, memanfaatkan infrastruktur cloud yang fleksibel untuk mendukung scaling kapasitas sesuai pertumbuhan trafik dan kebutuhan layanan.
- Monitoring & analytics, memantau performa, error, penggunaan fitur, serta perilaku pengguna untuk membantu menjaga stabilitas sekaligus mendukung pengambilan keputusan.
- Performance optimization, melakukan optimasi database, API, caching, application performance, dan infrastruktur agar aplikasi tetap responsif meskipun beban meningkat.
Implementasi berbagai komponen tersebut sebaiknya disesuaikan dengan kebutuhan dan skala bisnis, bukan sekadar mengikuti tren teknologi. Software house Indonesia yang berpengalaman dapat membantu merancang fondasi teknologi yang tepat, sementara technology partner dapat mendampingi pengembangan dan evolusinya. Dengan arsitektur yang matang, digital ecosystem dapat berkembang secara bertahap tanpa mengorbankan scalability, security, maupun user experience.
Bagaimana Membangun Super App Secara Bertahap?
Membangun Super App tidak harus dilakukan sekaligus dengan mengembangkan seluruh layanan sejak awal. Pendekatan bertahap justru dapat membantu perusahaan mengendalikan risiko, menguji respons pasar, dan memastikan setiap pengembangan benar-benar memberikan business value.
Tahapannya dapat dilakukan sebagai berikut:
- Define the business problem, tentukan masalah bisnis dan kebutuhan pengguna yang ingin diselesaikan, bukan sekadar menentukan fitur yang ingin dibuat.
- Identify the core service, pilih layanan utama yang paling penting dan memiliki potensi penggunaan tinggi sebagai fondasi awal platform.
- Build MVP, kembangkan Minimum Viable Product dengan fitur inti yang cukup untuk digunakan dan diuji oleh pengguna.
- Validate user adoption, ukur apakah pengguna benar-benar menggunakan layanan tersebut, termasuk engagement, retention, dan pola penggunaan.
- Collect business & user data, gunakan data penggunaan dan feedback pelanggan untuk memahami kebutuhan serta menentukan prioritas pengembangan berikutnya.
- Integrate additional services, tambahkan layanan yang relevan secara bertahap berdasarkan kebutuhan pengguna dan peluang bisnis, sekaligus mengintegrasikannya dengan sistem yang sudah ada.
- Expand the ecosystem, ketika fondasi platform sudah stabil, perusahaan dapat memperluas ekosistem melalui partner, layanan pihak ketiga, maupun integrasi digital lainnya.
- Continuous optimization, lakukan monitoring, maintenance, peningkatan keamanan, optimasi performa, dan penyempurnaan user experience secara berkelanjutan.
Pendekatan bertahap membuat pengembangan Super App menjadi lebih terukur karena perusahaan dapat membangun berdasarkan data dan validasi nyata, bukan asumsi.
Dalam proses ini, software house Indonesia dapat membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi teknologi yang scalable, sedangkan software house Indonesia yang memiliki pengalaman enterprise dapat mendukung integrasi dan pengembangan platform dalam jangka panjang.
Peran Software House sebagai Technology Partner
Dalam membangun Super App, software house tidak hanya berperan sebagai pihak yang mengerjakan coding, tetapi sebagai Technology Partner yang membantu perusahaan menerjemahkan kebutuhan bisnis menjadi solusi digital yang terukur, scalable, dan siap dikembangkan dalam jangka panjang. Pendekatan ini penting karena kompleksitas Super App mencakup bisnis, produk, teknologi, data, keamanan, hingga operasional.
Peran tersebut dapat mencakup:
- Business & product discovery, memahami tujuan bisnis, masalah pengguna, peluang pasar, dan kebutuhan produk sebelum menentukan solusi.
- Business requirement analysis, menerjemahkan kebutuhan bisnis menjadi requirement yang jelas dan dapat diimplementasikan secara teknis.
- Product strategy, menentukan prioritas fitur, roadmap, MVP, serta arah pengembangan produk berdasarkan business value dan user needs.
- UI/UX strategy & design, merancang alur, navigasi, dan pengalaman pengguna agar berbagai layanan tetap mudah digunakan meskipun berada dalam satu platform.
- Technology architecture, menentukan arsitektur aplikasi, database, infrastructure, dan teknologi yang sesuai dengan kebutuhan scalability dan integrasi.
- API & system integration, menghubungkan Super App dengan sistem internal, database, API, maupun layanan pihak ketiga.
- Software development, membangun platform dan fitur secara terstruktur berdasarkan roadmap dan standar pengembangan software.
- Testing & quality assurance, memastikan setiap fitur berfungsi sesuai requirement, stabil, aman, dan memberikan kualitas pengalaman yang konsisten.
- Security & scalability, membangun perlindungan data sekaligus memastikan platform mampu menangani pertumbuhan pengguna, transaksi, dan layanan.
- Maintenance & continuous improvement, melakukan monitoring, maintenance, optimasi performa, perbaikan masalah, serta pengembangan fitur berdasarkan data dan feedback pengguna.
Dengan melibatkan software house sebagai Technology Partner, perusahaan dapat memiliki tim teknologi yang tidak hanya fokus pada pengembangan aplikasi, tetapi juga memahami bagaimana teknologi mendukung strategi bisnis.
Hal ini membuat pengembangan Super App lebih terarah, mengurangi risiko investasi teknologi, dan memungkinkan platform berkembang secara bertahap sesuai kebutuhan bisnis.
Apakah Bisnis Anda Membutuhkan Super App?
Membangun Super App sebaiknya dimulai dari business problem, bukan sekadar mengikuti tren teknologi. Perusahaan perlu mengevaluasi apakah memiliki multiple services dengan shared user base, membutuhkan integrasi layanan dan customer data, serta memiliki peluang cross-selling dan recurring usage yang cukup kuat.
Di saat yang sama, complexity, investment, dan potensi ROI juga perlu dihitung agar pengembangan memberikan business value yang nyata.
Tidak harus langsung membangun platform besar. Perusahaan dapat memvalidasi konsep melalui MVP, mengukur respons pengguna, kemudian membangun ecosystem secara bertahap berdasarkan data dan kebutuhan bisnis.
Sejak awal, architecture juga perlu disiapkan agar mampu berkembang mengikuti pertumbuhan pengguna, layanan, dan integrasi di masa depan.
Agar keputusan teknologi lebih tepat, perusahaan membutuhkan technology partner yang mampu memahami sisi bisnis sekaligus aspek teknis. Jika Anda sedang mempertimbangkan pengembangan Super App atau solusi digital terintegrasi, software house Bandung seperti BTS.id dapat membantu mulai dari business discovery, product strategy, technology architecture, hingga software development dan continuous improvement.
Siap mengevaluasi apakah Super App tepat untuk bisnis Anda?
Konsultasikan kebutuhan bisnis dan rencana transformasi digital Anda bersama BTS.id dan temukan pendekatan teknologi yang paling sesuai dengan tujuan bisnis Anda.
Pilih software house Bandung yang tidak hanya membangun aplikasi, tetapi juga membantu membangun solusi digital yang siap berkembang bersama bisnis Anda.
3 months ago
Software House Indonesia
Mengenal Cara Kerja Software House Indonesia dalam Mengembangkan Software Profesional
Software house Indonesia bekerja dengan proses yang terstruktur untuk menghasilkan software profesional yang sesuai dengan kebutuhan bisnis.
Pengembangan tidak hanya berfokus pada kemampuan developer dalam menulis kode, tetapi dimulai dari memahami kebutuhan bisnis, merancang sistem, melakukan development, testing, deployment, hingga maintenance.
Dengan alur yang jelas, software dapat dikembangkan secara lebih terukur, aman, stabil, dan mudah dikembangkan di masa mendatang.
Bagaimana proses pengembangan software profesional dilakukan?
Setiap tahap dikerjakan berdasarkan requirement dan standar teknis yang telah ditentukan. Setelah software dikembangkan, proses testing dilakukan untuk memastikan fungsi berjalan sesuai kebutuhan dan mengurangi risiko error sebelum sistem digunakan. Proses ini menunjukkan bahwa kualitas proses sama pentingnya dengan kualitas developer, karena developer yang kompeten tetap membutuhkan workflow, dokumentasi, kolaborasi, dan quality control yang baik untuk menghasilkan software berkualitas secara konsisten.
Software house profesional juga menerapkan standar kerja seperti version control, code review, automated testing, CI/CD, dokumentasi, security testing, serta monitoring. Standar tersebut membantu menjaga konsistensi pengembangan sekaligus memudahkan tim dalam melakukan perubahan dan maintenance. Bagi perusahaan enterprise, proses pengembangan menjadi perhatian penting karena software biasanya mendukung proses bisnis yang kompleks, melibatkan banyak pengguna, terintegrasi dengan berbagai sistem, dan membutuhkan tingkat keamanan serta stabilitas yang tinggi. Karena itu, perusahaan perlu memilih software house Indonesia yang tidak hanya mampu menghasilkan software sesuai kebutuhan, tetapi juga memiliki proses pengembangan yang matang dan dapat dipertanggungjawabkan.
Apa itu Code Review dan Mengapa Banyak Software House Menerapkannya?
Code review adalah proses memeriksa kode program yang telah dibuat oleh seorang developer sebelum kode tersebut digabungkan atau diterapkan ke dalam sistem utama.
Dalam praktiknya, developer lain atau anggota tim yang memiliki kompetensi terkait akan meninjau kode untuk memastikan struktur, logika, keamanan, performa, dan kesesuaiannya dengan standar pengembangan yang telah ditetapkan.
Bagi software house profesional, code review menjadi bagian penting dari quality control karena membantu menjaga kualitas software secara konsisten.
Tujuan code review bukan sekadar mencari kesalahan, tetapi juga memastikan kode lebih mudah dipahami, dipelihara, dan dikembangkan. Code review biasanya dilakukan setelah developer menyelesaikan suatu fitur atau perubahan kode, sebelum perubahan tersebut masuk ke branch utama atau lingkungan berikutnya.
Proses ini umumnya dilakukan oleh developer lain, senior developer, tech lead, atau anggota tim yang memahami standar coding, arsitektur sistem, kebutuhan bisnis, dan praktik pengembangan software yang diterapkan perusahaan.
Dalam prosesnya, reviewer tidak hanya memastikan kode berfungsi sesuai kebutuhan, tetapi juga menilai kualitas struktur kode, konsistensi dengan standar proyek, potensi bug dan masalah keamanan, performa, maintainability, serta kesiapan kode untuk dikembangkan lebih lanjut.
Banyak software house profesional menerapkan code review sebagai bagian dari quality control karena proses ini dapat membantu menemukan bug lebih awal, mengurangi risiko masalah saat deployment, meningkatkan keamanan, serta menjaga konsistensi kualitas kode. Perbedaannya dapat terlihat ketika dibandingkan dengan coding tanpa review.
Tanpa review, kesalahan atau pendekatan yang kurang tepat berpotensi langsung masuk ke sistem. Dengan review, kode mendapatkan pemeriksaan tambahan sebelum digunakan sehingga potensi masalah dapat diketahui dan diperbaiki lebih awal.
Code review juga bukan berarti developer tidak dipercaya. Justru, proses ini merupakan bentuk kolaborasi untuk memastikan software dikembangkan melalui standar yang terukur. Developer tetap memiliki tanggung jawab terhadap kode yang dibuat, sementara review memberikan sudut pandang tambahan dari anggota tim lain. Dengan pendekatan tersebut, code review membantu menciptakan proses pengembangan yang lebih aman, konsisten, dan profesional.
Bagaimana Software House Profesional Menjalankan Proses Code Review?
Software house profesional biasanya menjalankan CodeReview melalui workflow yang terstruktur agar setiap perubahan kode diperiksa sebelum masuk ke branch utama.
Proses umumnya dimulai ketika developer menyelesaikan fitur atau perubahan tertentu, kemudian membuat Pull Request (PR) yang berisi kode, deskripsi perubahan, dan informasi pendukung. Reviewer kemudian memeriksa PR tersebut dan memberikan komentar atau persetujuan sebelum kode digabungkan.
Dalam workflow ini, developer bertanggung jawab memastikan kode telah berjalan sesuai kebutuhan dan siap direview. Reviewer bertugas memeriksa kualitas kode, logika, keamanan, performa, serta kesesuaiannya dengan standar proyek.
Sementara itu, lead developer berperan menjaga standar teknis dan mengambil keputusan ketika terdapat perbedaan pendekatan atau perubahan yang berdampak besar pada arsitektur sistem. Proses ini membantu menjaga Software Quality secara konsisten, terutama pada pengembangan Software Enterprise yang memiliki kompleksitas lebih tinggi.
Agar proses review tetap efektif, reviewer dapat menggunakan checklist yang mencakup beberapa aspek penting:
- Kesesuaian kode dengan requirement dan standar proyek.
- Struktur, readability, dan maintainability kode.
- Potensi bug, security issue, dan masalah performa.
- Kualitas testing dan kemungkinan edge case.
- Dampak perubahan terhadap modul atau sistem lain.
Waktu ideal untuk melakukan review adalah sesegera mungkin setelah Pull Request siap, sehingga feedback dapat diberikan ketika konteks perubahan masih jelas bagi developer.
Best practice yang umum diterapkan antara lain menjaga PR tetap berukuran wajar, memberikan deskripsi yang jelas, menggunakan checklist, menghindari komentar yang tidak relevan, serta melakukan diskusi teknis berdasarkan kode dan kebutuhan sistem. Dengan workflow Code Review yang konsisten, software house dapat menjaga Software Quality sekaligus mengurangi risiko pada pengembangan Software Enterprise.
Tools yang Digunakan untuk Mendukung Code Review
Proses code review dalam pengembangan software profesional biasanya didukung oleh berbagai tools yang membantu developer dan reviewer memeriksa perubahan kode secara lebih terstruktur. Penggunaan tools tidak menggantikan peran manusia dalam melakukan review, tetapi membantu mengotomatisasi pemeriksaan, mempercepat feedback, dan menjaga kualitas kode secara konsisten.
Beberapa tools yang umum digunakan antara lain:
- GitHub Pull Request digunakan untuk mengajukan perubahan kode agar dapat diperiksa oleh developer lain sebelum digabungkan ke branch utama. Reviewer dapat memberikan komentar, meminta perubahan, dan memberikan approval langsung pada kode.
- GitLab Merge Request memiliki fungsi serupa, yaitu menyediakan ruang untuk melakukan review terhadap perubahan kode sebelum di-merge. Proses review dapat terhubung dengan pipeline CI/CD sehingga kode dapat melalui pengujian otomatis.
- Bitbucket menyediakan fitur Pull Request untuk membantu tim melakukan review, berdiskusi mengenai perubahan kode, serta mengelola proses penggabungan kode ke repository.
- SonarQube digunakan untuk menganalisis kualitas kode secara otomatis dengan mendeteksi potensi bug, vulnerability, code smell, serta masalah maintainability. Hasil analisis dapat menjadi bahan tambahan bagi reviewer.
- Static Code Analysis melakukan pemeriksaan terhadap kode tanpa harus menjalankan aplikasi. Analisis ini dapat membantu menemukan pola kode yang berisiko, kesalahan tertentu, maupun ketidaksesuaian dengan standar coding sejak tahap pengembangan.
- Automated Testing menjalankan pengujian secara otomatis untuk memastikan fungsi software tetap berjalan sesuai harapan setelah terjadi perubahan kode. Hasil testing dapat membantu reviewer menilai apakah perubahan tersebut berpotensi mempengaruhi fitur lain.
- CI/CD mengintegrasikan proses build, testing, dan deployment secara otomatis. Dalam workflow code review, pipeline CI/CD dapat dijalankan setelah Pull Request atau Merge Request dibuat sehingga kode dapat diperiksa dan diuji sebelum masuk ke environment berikutnya.
Dengan kombinasi tools tersebut, proses code review menjadi lebih efisien dan terukur. Developer mendapatkan feedback lebih cepat, reviewer dapat lebih fokus pada aspek logika dan desain, sementara pemeriksaan otomatis membantu menjaga kualitas software sebelum perubahan diterapkan ke sistem utama.
Manfaat Code Review bagi Kualitas Software dan Bisnis
Code review memberikan manfaat yang lebih luas daripada sekadar menemukan kesalahan pada kode. Dalam proses pengembangan software profesional, review membantu memastikan setiap perubahan telah diperiksa sebelum diterapkan sehingga dapat mendukung Software Quality sekaligus mengurangi risiko yang dapat berdampak pada bisnis.
Beberapa manfaat utamanya meliputi:
- Mengurangi bug sejak awal, karena potensi kesalahan logika maupun masalah implementasi dapat ditemukan sebelum masuk ke sistem utama. Semakin awal bug ditemukan, semakin mudah dan murah proses perbaikannya.
- Meningkatkan kualitas kode melalui pemeriksaan terhadap struktur, readability, efisiensi, dan maintainability. Kode yang lebih terorganisir akan lebih mudah dipahami dan dikembangkan oleh anggota tim lain.
- Menjaga konsistensi coding standard, sehingga seluruh developer mengikuti aturan dan pola pengembangan yang sama. Hal ini penting terutama ketika software dikerjakan oleh tim yang terdiri dari banyak developer.
- Meningkatkan keamanan aplikasi dengan membantu menemukan pola kode yang berpotensi menimbulkan vulnerability sebelum aplikasi digunakan secara luas.
- Mempermudah maintenance, karena kode yang telah melalui proses review umumnya lebih terstruktur, terdokumentasi, dan mudah dipahami ketika membutuhkan perbaikan atau pengembangan fitur baru.
- Mengurangi technical debt, yaitu akumulasi keputusan teknis atau implementasi yang kurang optimal yang dapat meningkatkan biaya dan kompleksitas pengembangan di masa depan.
Bagi perusahaan yang mengembangkan Software Enterprise, manfaat tersebut menjadi semakin penting karena sistem biasanya memiliki banyak pengguna, integrasi kompleks, serta kebutuhan keamanan dan stabilitas yang tinggi.
Dengan code review yang konsisten, perusahaan dapat membangun software yang lebih terjaga kualitasnya sekaligus mengurangi risiko operasional dan biaya perbaikan dalam jangka panjang.
Mengapa Code Review Penting untuk Software Enterprise?
Code review menjadi semakin penting dalam pengembangan Software Enterprise karena aplikasi enterprise biasanya memiliki kompleksitas, jumlah pengguna, integrasi, dan volume data yang jauh lebih besar.
Risiko aplikasi enterprise juga lebih tinggi karena satu kesalahan pada kode dapat memengaruhi banyak modul atau proses bisnis sekaligus. Melalui code review, setiap perubahan dapat diperiksa sebelum diterapkan sehingga potensi masalah dapat ditemukan lebih awal.
Dampak bug terhadap operasional bisnis juga tidak dapat dianggap sepele. Kesalahan pada fitur atau integrasi dapat menyebabkan proses transaksi terganggu, layanan tidak dapat digunakan, hingga menurunkan produktivitas pengguna.
Selain itu, code review membantu mengidentifikasi potensi celah keamanan yang dapat meningkatkan risiko kebocoran atau penyalahgunaan data. Pemeriksaan kode secara sistematis menjadi salah satu lapisan penting untuk menjaga keamanan aplikasi sejak tahap pengembangan.
Code review juga berperan dalam menjaga reliability sistem dengan memastikan perubahan kode tidak menimbulkan masalah pada fungsi yang sudah berjalan. Ketika kode diuji dan di review sebelum masuk ke production, potensi kegagalan dapat dikurangi sehingga sistem lebih stabil. Dampaknya, risiko downtime akibat bug atau perubahan yang bermasalah juga dapat ditekan.
Bagi perusahaan enterprise, proses ini bukan hanya persoalan teknis, tetapi bagian dari pengelolaan risiko bisnis.
Code review yang dilakukan secara konsisten membantu menjaga stabilitas aplikasi, melindungi data, mengurangi gangguan operasional, dan memastikan software dapat mendukung kebutuhan bisnis secara berkelanjutan.
Code Review Bukan Hanya Mencari Bug, tetapi Membangun Tim Engineering yang Lebih Baik
Code review bukan hanya proses untuk mencari bug, tetapi juga menjadi sarana membangun tim engineering yang lebih solid. Ketika developer saling meninjau kode, terjadi transfer knowledge mengenai arsitektur, business logic, standar coding, hingga pendekatan teknis yang digunakan dalam proyek.
Proses ini sekaligus menjadi bentuk mentoring developer karena anggota tim dapat memahami cara menyelesaikan masalah dengan pendekatan yang lebih efektif tanpa harus selalu melalui pelatihan formal.
Code review juga membantu mendokumentasikan tacit knowledge, yaitu pengetahuan yang sebelumnya hanya dipahami oleh developer tertentu berdasarkan pengalaman mereka mengerjakan sistem. Ketika pengetahuan tersebut dibahas melalui review dan tercermin dalam kode maupun diskusi, informasi menjadi lebih mudah dipahami dan diteruskan kepada anggota tim lain.
Hal ini sangat membantu ketika software house melakukan onboarding developer baru, karena mereka dapat mempelajari standar dan pola pengembangan melalui contoh kode serta diskusi teknis yang sudah ada.
Lebih jauh, praktik code review dapat membangun budaya engineering yang mengutamakan kolaborasi, transparansi, dan akuntabilitas. Setiap perubahan kode memiliki konteks dan dapat dipahami oleh anggota tim lain, sementara keputusan teknis dapat didiskusikan secara terbuka berdasarkan kebutuhan sistem dan standar yang disepakati. Dengan budaya seperti ini, kualitas software tidak hanya menjadi tanggung jawab individu, tetapi menjadi tanggung jawab bersama seluruh tim engineering.
Pada akhirnya, code review membantu perusahaan membangun tim yang tidak hanya mampu menghasilkan kode berkualitas, tetapi juga memiliki proses kerja yang konsisten, pengetahuan yang tersebar merata, dan kemampuan berkolaborasi untuk mengembangkan software secara berkelanjutan.
Mengapa Code Review Menjadi Salah Satu Indikator Software House Profesional?
Code review menjadi salah satu indikator software house profesional karena menunjukkan bahwa proses development tidak hanya bergantung pada kemampuan individu developer, tetapi memiliki standar engineering yang jelas.
Software house yang matang biasanya memiliki aturan terkait struktur kode, dokumentasi, testing, keamanan, hingga proses review sehingga setiap perubahan dapat diperiksa sebelum diterapkan ke sistem utama.
Dalam praktiknya, code review merupakan bagian dari quality assurance dalam proses pengembangan software. Reviewer tidak hanya mencari bug, tetapi juga memeriksa kualitas struktur kode, keamanan, performa, maintainability, serta kesesuaiannya dengan standar proyek.
Proses ini memiliki hubungan langsung dengan kualitas software karena masalah dapat ditemukan dan diperbaiki lebih awal sebelum berkembang menjadi masalah yang lebih besar di production.
Code review juga memberikan dampak terhadap keberhasilan proyek dalam jangka panjang. Software yang dikembangkan dengan proses yang terkontrol akan lebih mudah dipelihara, dikembangkan, dan disesuaikan dengan perubahan kebutuhan bisnis. Sebaliknya, proses development yang tidak terstruktur dapat menghasilkan technical debt, ketergantungan pada developer tertentu, serta biaya maintenance yang semakin besar.
Bagi klien, proses development menjadi penting karena kualitas software tidak hanya ditentukan oleh hasil akhir saat go-live. Klien juga perlu memastikan bahwa software dibangun dengan proses yang dapat dipertanggungjawabkan dan memiliki pondasi teknis yang baik.
Karena itu, penerapan code review dapat menjadi salah satu tanda bahwa software house profesional memiliki komitmen terhadap kualitas, transparansi, dan keberlanjutan software yang dikembangkan untuk klien.
Bagaimana Menilai Apakah Software House Benar-Benar Menerapkan Code Review?
Mengetahui apakah sebuah software house benar-benar menerapkan code review tidak cukup hanya dengan melihat pernyataan pada website atau proposal.
Klien perlu memahami bagaimana proses development dijalankan secara nyata. Salah satu cara yang dapat dilakukan adalah mengajukan pertanyaan kepada vendor, misalnya apakah setiap perubahan kode melalui review, siapa yang melakukan review, bagaimana approval diberikan, serta tools apa yang digunakan untuk mendukung proses tersebut.
Beberapa indikator yang dapat diperhatikan antara lain:
- Transparansi proses development, yaitu vendor mampu menjelaskan workflow pengembangan, termasuk bagaimana kode dibuat, di review, diuji, dan diterapkan.
- SOP development, yang menunjukkan adanya standar kerja yang jelas untuk memastikan proses pengembangan tidak tergantung pada kebiasaan masing-masing developer.
- Dokumentasi review, seperti catatan Pull Request, komentar reviewer, approval, atau riwayat perubahan yang dapat menjadi bukti bahwa proses review benar-benar dilakukan.
- Continuous Integration, yaitu setiap perubahan kode dapat melalui proses build dan automated testing secara otomatis sebelum digabungkan atau diterapkan ke tahap berikutnya.
Software house Indonesia yang profesional biasanya tidak keberatan menjelaskan proses tersebut kepada calon klien karena code review merupakan bagian dari standar engineering mereka. Klien juga tidak harus meminta akses terhadap seluruh kode sumber, tetapi dapat meminta penjelasan mengenai workflow, standar, tools, dan mekanisme quality control yang digunakan. Dengan memahami proses tersebut, perusahaan dapat menilai apakah vendor benar-benar memiliki praktik development yang terstruktur atau hanya menawarkan klaim kualitas tanpa proses yang jelas.
Pada akhirnya, code review sebaiknya dipandang sebagai bagian dari keseluruhan proses pengembangan software. Semakin transparan dan terdokumentasi prosesnya, semakin mudah bagi klien memastikan bahwa software dikembangkan dengan standar yang konsisten, terukur, dan siap mendukung kebutuhan bisnis dalam jangka panjang.
Software Berkualitas Dimulai dari Proses yang Berkualitas
Code review menunjukkan bahwa kualitas software tidak hanya ditentukan oleh hasil akhir, tetapi juga oleh proses yang digunakan untuk membangunnya.
Dengan review yang dilakukan secara konsisten, potensi bug dapat ditemukan lebih awal, standar coding tetap terjaga, dan kode menjadi lebih mudah dipelihara.
Karena itu, code review menjadi salah satu praktik penting dalam membangun software yang aman, stabil, dan siap berkembang mengikuti kebutuhan bisnis.
Memilih software house profesional berarti memilih partner yang memiliki komitmen terhadap kualitas, bukan hanya vendor yang mampu menyelesaikan fitur sesuai requirement.
Proses development yang terstruktur, dokumentasi yang jelas, testing, security, hingga code review merupakan bagian dari upaya melindungi investasi digital perusahaan agar software tetap memiliki nilai dan dapat dikembangkan dalam jangka panjang.
Karena itu, sebelum memilih vendor, perusahaan sebaiknya memastikan bahwa calon partner benar-benar menerapkan code review sebagai bagian dari workflow development.
Bagi perusahaan yang mencari software house Indonesia yang berpengalaman, software house Bandung, BTS.id dapat menjadi salah satu partner yang dipertimbangkan untuk pengembangan software dengan proses engineering yang terstruktur.
Software house Indonesia profesional menerapkan code review bukan sekadar untuk mencari kesalahan, tetapi sebagai bagian dari komitmen menjaga kualitas, keamanan, dan keberlanjutan software.
Jika perusahaan Anda sedang merencanakan pengembangan software atau ingin meningkatkan kualitas sistem yang sudah berjalan, saatnya memilih partner teknologi yang memahami pentingnya proses development.
Hubungi kami BTS.id dan diskusikan kebutuhan software bisnis Anda bersama tim kami yang mengutamakan kualitas sejak proses pengembangan dimulai.
3 months ago
Software House Indonesia
Memahami Peran Software House Indonesia dalam Pengembangan Software Enterprise
Di tengah percepatan transformasi digital, banyak perusahaan menyadari bahwa membangun software enterprise tidak lagi sekadar membuat aplikasi yang dapat digunakan. Tantangan seperti integrasi sistem, keamanan data, skalabilitas, hingga kebutuhan pengembangan berkelanjutan menuntut perusahaan memiliki mitra teknologi yang tepat.
Inilah alasan mengapa peran software house Indonesia semakin penting dalam membantu bisnis mengembangkan solusi enterprise yang mampu mendukung pertumbuhan jangka panjang. Software house Indonesia membantu perusahaan merancang, mengembangkan, dan memelihara software sesuai kebutuhan bisnis.
Layanannya dapat mencakup analisis kebutuhan, UI/UX design, custom software development, integrasi sistem, testing, deployment, hingga maintenance. Software yang dikembangkan pun beragam, mulai dari aplikasi web dan mobile hingga ERP, CRM, sistem internal, dan solusi berbasis AI.
Berbeda dengan tim IT internal yang berfokus pada kebutuhan satu perusahaan, software house menangani berbagai proyek dengan kebutuhan dan tingkat kompleksitas yang berbeda.
Alur pengembangannya umumnya meliputi analisis kebutuhan, perencanaan, desain, development, testing, deployment, dan maintenance. Namun, setiap software house dapat memiliki cara kerja, metode pengembangan, teknologi, dan struktur tim yang berbeda sesuai karakteristik proyek serta kebutuhan klien.
Apa yang Membedakan Pengembangan Software Enterprise?
Pengembangan software enterprise memiliki tingkat kompleksitas yang lebih tinggi dibandingkan aplikasi biasa karena dirancang untuk mendukung operasional perusahaan dalam skala besar. Selain harus mampu menangani proses bisnis yang beragam, sistem juga dituntut memiliki performa tinggi, keamanan yang kuat, serta mudah dikembangkan seiring pertumbuhan bisnis.
Beberapa karakteristik utama software enterprise meliputi:
- Skala sistem yang lebih besar, sehingga mampu mengelola data dan proses bisnis dari berbagai divisi dalam satu platform.
- Jumlah pengguna yang tinggi, sehingga sistem harus tetap stabil dan responsif meskipun diakses secara bersamaan.
- Integrasi dengan berbagai sistem, seperti ERP, CRM, sistem pembayaran, maupun layanan cloud agar alur data berjalan lebih efisien.
- Kebutuhan keamanan yang lebih ketat, melalui penerapan enkripsi, kontrol akses, autentikasi, dan perlindungan data perusahaan.
- Proses bisnis yang kompleks, dengan workflow yang dapat disesuaikan untuk mendukung kebutuhan operasional setiap perusahaan.
- Tuntutan ketersediaan sistem (high availability), sehingga aplikasi dapat beroperasi secara optimal dengan risiko downtime yang minimal.
Karena kebutuhan tersebut, pengembangan software enterprise memerlukan perencanaan yang matang, arsitektur yang scalable, serta dukungan dari software house Indonesia yang berpengalaman agar sistem mampu mendukung transformasi digital dan pertumbuhan bisnis secara berkelanjutan.
Tantangan yang Sering Dihadapi dalam Proyek Enterprise
Proyek software enterprise umumnya melibatkan banyak tim, sistem, dan proses bisnis yang saling
terhubung. Semakin besar skala proyek, semakin tinggi pula tantangan yang harus dihadapi agar
pengembangan berjalan lancar dan sistem tetap berkualitas.
Berikut beberapa tantangan yang sering ditemui:
- Proses deployment yang rumit, karena melibatkan banyak server, layanan, serta konfigurasi yang harus dilakukan secara tepat.
- Koordinasi antar tim, mulai dari developer, QA, DevOps, hingga tim operasional agar setiap tahap pengembangan berjalan selaras.
- Risiko human error, terutama jika proses deployment, konfigurasi, atau pengujian masih dilakukan secara manual.
- Sulit menjaga konsistensi environment, karena perbedaan lingkungan development, testing, dan production dapat memicu bug yang sulit dideteksi.
- Perubahan kebutuhan bisnis, yang mengharuskan tim pengembang terus menyesuaikan fitur tanpa mengganggu stabilitas sistem yang sudah berjalan.
- Waktu release yang lama, akibat proses pengujian, deployment, dan validasi yang memerlukan banyak tahapan sebelum software dapat digunakan.
Berbagai tantangan tersebut menunjukkan bahwa proyek enterprise membutuhkan proses pengembangan yang terstruktur, kolaborasi yang baik, serta dukungan teknologi yang mampu meningkatkan efisiensi, menjaga kualitas software, dan mempercepat proses delivery.
Apa Itu DevOps?
DevOps adalah pendekatan dalam pengembangan software yang menggabungkan tim Development (Dev) dan Operations (Ops) untuk menciptakan proses pengembangan, pengujian, hingga deployment yang lebih cepat, efisien, dan konsisten. Dalam pengembangan software enterprise, penerapan DevOps membantu perusahaan menghasilkan aplikasi yang lebih stabil sekaligus mempercepat proses pembaruan fitur sesuai kebutuhan bisnis.
Tujuan utama penerapan DevOps adalah meningkatkan kolaborasi antar tim, mengurangi proses manual, meminimalkan kesalahan, serta mempercepat siklus pengembangan software tanpa mengurangi kualitas. Pendekatan ini menjadi semakin penting karena software enterprise umumnya memiliki kompleksitas tinggi, melibatkan banyak pengguna, serta membutuhkan ketersediaan sistem yang optimal.
Beberapa konsep utama dalam DevOps meliputi:
- Kolaborasi Development dan Operations, sehingga proses pengembangan, pengujian, dan operasional berjalan lebih terintegrasi.
- Automation, yaitu mengotomatiskan proses build, testing, deployment, hingga monitoring untuk mengurangi risiko human error.
- Continuous Integration (CI), yaitu praktik menggabungkan perubahan kode secara berkala agar dapat diuji lebih cepat dan meminimalkan konflik saat pengembangan software.
- Continuous Delivery/Deployment (CD), yaitu proses distribusi pembaruan aplikasi secara otomatis atau semi otomatis sehingga fitur baru dapat dirilis dengan lebih cepat, aman, dan konsisten.
Dengan menerapkan DevOps, proses pengembangan software menjadi lebih adaptif terhadap perubahan kebutuhan bisnis. Hal ini menjadikan software enterprise lebih mudah dikembangkan, dipelihara, dan ditingkatkan performanya seiring pertumbuhan perusahaan.
Mengapa DevOps Penting dalam Pengembangan Software Enterprise?
Dalam pengembangan software enterprise, kecepatan dan kualitas harus berjalan seimbang.
Perusahaan tidak hanya dituntut menghadirkan fitur baru dengan cepat, tetapi juga memastikan sistem tetap stabil, aman, dan dapat diandalkan.
Di sinilah DevOps berperan penting sebagai pendekatan yang mampu menyederhanakan proses pengembangan sekaligus meningkatkan kolaborasi antar tim.
Beberapa alasan mengapa DevOps menjadi bagian penting dalam pengembangan software enterprise, antara lain:
- Meningkatkan kolaborasi Development dan Operations, sehingga proses pengembangan, pengujian, deployment, hingga pemeliharaan dapat berjalan lebih terintegrasi.
- Membuat deployment lebih efisien, dengan mengurangi proses manual sehingga pembaruan aplikasi dapat dilakukan lebih cepat dan minim resiko.
- Menjaga konsistensi proses pengembangan, karena setiap tahapan menggunakan workflow, konfigurasi, dan standar yang sama di berbagai environment.
- Mengotomatisasi siklus pengembangan, mulai dari build, testing, deployment, hingga monitoring untuk meningkatkan produktivitas sekaligus mengurangi human error.
- Memudahkan adaptasi terhadap perubahan bisnis, sehingga pengembangan fitur baru atau penyesuaian sistem dapat dilakukan tanpa mengganggu operasional.
- Mendukung pengembangan software yang berkelanjutan, melalui proses Continuous Integration (CI) dan Continuous Delivery/Deployment (CD), sehingga software selalu dapat diperbarui secara cepat dan terkontrol.
Dengan penerapan DevOps, perusahaan dapat membangun software enterprise yang lebih fleksibel, andal, dan siap berkembang mengikuti kebutuhan bisnis. Pendekatan ini juga membantu meningkatkan kualitas aplikasi sekaligus mempercepat proses transformasi digital secara berkelanjutan.
Implementasi DevOps dalam Siklus Pengembangan Software
Implementasi DevOps diterapkan pada seluruh siklus pengembangan software, mulai dari tahap perencanaan, penulisan kode, pengujian, integrasi, deployment, hingga monitoring dan maintenance.
Setiap tahapan saling terhubung melalui proses yang terstandarisasi sehingga perubahan dapat dilakukan lebih cepat tanpa mengurangi kualitas aplikasi.
Dalam pengembangan software enterprise, penerapan DevOps tidak hanya berfokus pada otomatisasi, tetapi juga memperkuat kolaborasi antara tim Development dan Operations. Dengan dukungan Continuous Integration (CI) dan Continuous Delivery/Deployment (CD), setiap perubahan kode dapat melalui proses build, testing, dan deployment secara otomatis sehingga risiko kesalahan dapat diminimalkan dan waktu release menjadi lebih singkat.
Selain itu, implementasi DevOps memungkinkan tim melakukan monitoring performa aplikasi secara real-time, mendeteksi potensi masalah sejak dini, serta melakukan perbaikan atau pembaharuan secara berkelanjutan. Pendekatan ini membantu perusahaan menjaga stabilitas sistem, meningkatkan produktivitas tim, serta memastikan aplikasi tetap mampu mengikuti perkembangan kebutuhan bisnis dan teknologi.
Praktik Terbaik Software House dalam Menerapkan DevOps
Keberhasilan implementasi DevOps tidak hanya bergantung pada penggunaan teknologi, tetapi juga pada penerapan praktik terbaik yang mampu menciptakan proses pengembangan software yang konsisten, aman, dan berkelanjutan.
Oleh karena itu, software house yang berpengalaman umumnya menerapkan berbagai strategi untuk memastikan setiap tahapan pengembangan berjalan lebih efisien dan menghasilkan software berkualitas tinggi.
Beberapa praktik terbaik yang umum diterapkan meliputi:
- Infrastructure as Code (IaC), yaitu mengelola dan menyediakan infrastruktur menggunakan kode sehingga konfigurasi server menjadi lebih konsisten, mudah direplikasi, dan mengurangi risiko kesalahan konfigurasi.
- DevSecOps untuk keamanan sejak awal pengembangan, dengan mengintegrasikan proses keamanan ke dalam setiap tahapan pengembangan sehingga potensi kerentanan dapat dideteksi dan diperbaiki lebih dini.
- Monitoring dan observability, untuk memantau performa aplikasi, penggunaan sumber daya, serta mendeteksi gangguan secara real-time agar masalah dapat ditangani dengan cepat.
- Standardisasi deployment melalui automation, sehingga proses build, testing, dan deployment berjalan secara otomatis dengan prosedur yang sama di setiap environment, mulai dari development hingga production.
- Dokumentasi proses pengembangan yang lengkap dan terstruktur, sehingga memudahkan kolaborasi antar tim, proses maintenance, serta pengembangan fitur di masa mendatang.
- Continuous improvement, yaitu melakukan evaluasi dan penyempurnaan proses secara berkala berdasarkan hasil monitoring, feedback pengguna, serta kebutuhan bisnis yang terus berkembang.
Dengan menerapkan praktik-praktik tersebut, software house dapat membangun proses DevOps yang lebih efektif, meningkatkan kualitas software, mempercepat waktu rilis, serta memastikan sistem tetap stabil, aman, dan siap mendukung pertumbuhan bisnis dalam jangka panjang.
Penerapan praktik DevOps dalam pengembangan software enterprise juga didukung oleh berbagai tools yang membantu mengotomatisasi proses, meningkatkan kolaborasi, serta menjaga kualitas dan keamanan software. Setiap tools memiliki fungsi yang berbeda dan dapat digunakan secara terintegrasi sesuai kebutuhan proyek, arsitektur sistem, dan infrastruktur yang digunakan.
Beberapa kategori tools DevOps yang umum digunakan antara lain:
- Version Control, seperti Git, GitHub, dan GitLab, untuk mengelola source code, mencatat perubahan, serta mendukung kolaborasi antar developer dalam satu proyek.
- CI/CD Tools, seperti Jenkins, GitLab CI/CD, dan GitHub Actions, untuk mengotomatisasi proses build, testing, hingga deployment. Dengan automation ini, software dapat dirilis secara lebih cepat dan konsisten dengan risiko kesalahan manual yang lebih rendah.
- Containerization dan Orchestration, seperti Docker dan Kubernetes, untuk memastikan aplikasi dapat berjalan secara konsisten di berbagai environment sekaligus memudahkan pengelolaan aplikasi dalam skala besar.
- Infrastructure as Code (IaC), seperti Terraform dan Ansible, untuk menyediakan dan mengelola infrastruktur melalui kode. Pendekatan ini membuat konfigurasi infrastruktur lebih konsisten, terdokumentasi, dan mudah direplikasi.
- Monitoring dan Observability, seperti Prometheus dan Grafana, untuk memantau performa aplikasi, penggunaan resource, serta kondisi infrastruktur secara real-time sehingga tim dapat lebih cepat menemukan dan menangani potensi gangguan.
- Security dan DevSecOps, seperti SonarQube, Snyk, dan Trivy, untuk membantu melakukan analisis kode, mendeteksi kerentanan, serta mengintegrasikan pemeriksaan keamanan ke dalam pipeline pengembangan.
Pemilihan tools tersebut tidak harus menggunakan seluruh teknologi sekaligus. Software house Indonesia yang berpengalaman akan menyesuaikan tools dengan kebutuhan aplikasi, skala sistem, teknologi yang digunakan, serta infrastruktur perusahaan. Integrasi tools yang tepat memungkinkan proses DevOps berjalan lebih otomatis, terukur, dan konsisten, sehingga mendukung pengembangan software enterprise yang lebih cepat, stabil, aman, dan siap berkembang.
Membangun Budaya DevOps dalam Tim Enterprise
Membangun budaya DevOps tidak hanya berfokus pada penerapan teknologi, tetapi juga pada perubahan cara kerja dalam tim software enterprise.
Keberhasilan DevOps bergantung pada kolaborasi yang erat antara tim Development, Operations, dan QA agar setiap proses pengembangan, pengujian, hingga deployment dapat berjalan lebih terintegrasi dan efisien.
Budaya DevOps juga mendorong shared responsibility, di mana setiap anggota tim memiliki tanggung jawab bersama terhadap kualitas, keamanan, dan stabilitas aplikasi. Dengan didukung komunikasi yang lebih efektif, koordinasi antar tim menjadi lebih baik sehingga hambatan dalam proses pengembangan dapat diselesaikan lebih cepat.
Selain itu, DevOps mengedepankan continuous improvement, yaitu melakukan evaluasi dan penyempurnaan proses secara berkelanjutan agar mampu beradaptasi dengan perubahan kebutuhan bisnis. Penerapan otomatisasi pada proses build, testing, deployment, dan monitoring juga membantu meningkatkan produktivitas tim, mengurangi pekerjaan manual, serta memungkinkan perusahaan menghadirkan software yang lebih andal dan berkualitas secara konsisten.
Manfaat Strategis DevOps bagi Bisnis Enterprise
Penerapan DevOps tidak hanya memberikan manfaat bagi tim pengembang, tetapi juga memberikan dampak strategis bagi perusahaan secara keseluruhan.
Dengan proses pengembangan yang lebih terintegrasi, otomatis, dan berkelanjutan, bisnis dapat merespons perubahan pasar dengan lebih cepat sekaligus menjaga kualitas aplikasi yang digunakan.
Beberapa manfaat strategis DevOps bagi bisnis enterprise antara lain:
- Time to market lebih cepat, sehingga fitur atau layanan baru dapat dirilis dalam waktu yang lebih singkat tanpa mengurangi kualitas.
- Meningkatkan efisiensi operasional perusahaan, melalui otomatisasi berbagai proses pengembangan, pengujian, deployment, hingga monitoring yang mengurangi pekerjaan manual.
- Skalabilitas aplikasi yang lebih baik, sehingga software dapat menyesuaikan pertumbuhan jumlah pengguna, data, maupun kebutuhan bisnis tanpa mengganggu performa.
- Mengurangi risiko downtime, karena proses deployment yang lebih terkontrol, monitoring secara real-time, dan kemampuan melakukan rollback apabila terjadi kendala.
- Mendukung transformasi digital, dengan menghadirkan proses pengembangan yang lebih fleksibel, adaptif, dan selaras dengan perkembangan teknologi maupun kebutuhan bisnis.
- Meningkatkan kepuasan pengguna, karena aplikasi menjadi lebih stabil, pembaruan fitur dapat dilakukan lebih cepat, serta permasalahan dapat ditangani secara proaktif.
Keberhasilan implementasi DevOps tidak hanya bergantung pada proses dan budaya kerja, tetapi juga didukung oleh penggunaan tools yang tepat. Software house Indonesia umumnya memanfaatkan berbagai tools DevOps yang saling terintegrasi untuk mengotomatisasi pengembangan software, meningkatkan kolaborasi tim, serta menjaga kualitas aplikasi dari tahap perencanaan hingga operasional.
Dengan memanfaatkan kombinasi tools tersebut, software house Indonesia mampu membangun proses DevOps yang lebih efisien, terukur, dan andal. Hal ini mendukung pengembangan software enterprise yang lebih cepat, stabil, aman, serta mudah dikembangkan sesuai kebutuhan bisnis yang terus berubah.
Bagaimana Software House Mengukur Keberhasilan Implementasi DevOps?
Keberhasilan implementasi DevOps tidak hanya diukur dari penggunaan tools atau teknologi, tetapi juga dari peningkatan kinerja proses pengembangan dan operasional software.
Software house umumnya menggunakan berbagai indikator untuk memastikan bahwa penerapan
DevOps benar-benar memberikan dampak positif terhadap kualitas aplikasi, produktivitas tim, dan efisiensi bisnis.
Beberapa indikator yang sering digunakan untuk mengukur keberhasilan implementasi DevOps meliputi:
- Kecepatan deployment meningkat, sehingga pembaruan aplikasi dapat dirilis lebih cepat dan lebih sering.
- Waktu pengembangan software lebih singkat, karena proses build, testing, dan deployment telah diotomatisasi.
- Downtime sistem berkurang, berkat deployment yang lebih terkontrol, monitoring yang berkelanjutan, dan proses rollback yang lebih cepat.
- Penanganan insiden lebih cepat, karena tim dapat mendeteksi, menganalisis, dan menyelesaikan masalah sebelum berdampak lebih luas pada operasional.
- Kualitas software semakin konsisten, melalui penerapan pengujian otomatis dan standar proses yang sama pada setiap siklus pengembangan.
- Produktivitas tim pengembangan meningkat, karena pekerjaan manual berkurang sehingga tim dapat lebih fokus pada inovasi dan pengembangan fitur baru.
Dengan melakukan pengukuran secara berkala, software house dapat mengevaluasi efektivitas implementasi DevOps, mengidentifikasi area yang masih perlu ditingkatkan, serta memastikan proses pengembangan software terus memberikan nilai tambah bagi bisnis dan pengguna.
Jadikan DevOps sebagai Fondasi Pengembangan Software Enterprise Anda
Di era transformasi digital, DevOps bukan lagi sekadar kumpulan tools, melainkan sebuah budaya kerja yang mengintegrasikan proses, teknologi, dan kolaborasi untuk menghasilkan software yang lebih berkualitas.
Dengan penerapan DevOps yang tepat, perusahaan dapat membangun software enterprise yang lebih adaptif terhadap perubahan bisnis, sekaligus mempercepat proses pengembangan tanpa mengorbankan stabilitas maupun keamanan sistem.
Selain meningkatkan efisiensi proses pengembangan, DevOps juga mendorong kolaborasi yang lebih efektif antara tim Development, Operations, dan QA. Hasilnya, software dapat dirilis lebih cepat, memiliki performa yang lebih stabil, serta mampu memenuhi standar keamanan yang dibutuhkan oleh perusahaan modern.
Oleh karena itu, memilih mitra pengembangan yang memiliki praktik DevOps yang matang menjadi langkah penting untuk memastikan proyek berjalan sesuai target.
Jika Anda sedang mencari software house Bandung yang berpengalaman dalam pengembangan software enterprise dan implementasi DevOps, BTS.id siap membantu menghadirkan solusi yang scalable, aman, dan sesuai kebutuhan bisnis Anda.
BTS.id membantu perusahaan membangun software enterprise menggunakan praktik DevOps modern, mulai dari perancangan arsitektur, implementasi CI/CD, automation testing, hingga deployment cloud agar proses pengembangan lebih cepat, aman, dan scalable
Konsultasikan kebutuhan transformasi digital perusahaan Anda bersama BTS.id.
Dengan dukungan tim profesional dan penerapan praktik DevOps yang teruji, BTS.id siap membantu mempercepat pengembangan software, meningkatkan kualitas aplikasi, serta membangun sistem enterprise yang andal untuk mendukung pertumbuhan bisnis jangka panjang.
3 months ago
Software House Indonesia
Mengenal Peran Software House Indonesia dalam Pengembangan Software
Software house Indonesia memiliki peran penting dalam membantu perusahaan mengembangkan solusi digital yang sesuai dengan kebutuhan bisnis.
Tidak hanya membangun aplikasi, software house juga mendampingi proses transformasi digital melalui layanan konsultasi, perancangan sistem, pengembangan, implementasi, hingga pemeliharaan software agar tetap optimal seiring perkembangan bisnis dan teknologi.
Layanan yang ditawarkan software house sangat beragam, mulai dari pengembangan aplikasi web dan mobile, sistem ERP, CRM, HRIS, hingga integrasi sistem melalui API.
Selain itu, banyak software house Indonesia juga menyediakan layanan modernisasi sistem lama, pengembangan solusi berbasis Artificial Intelligence (AI), serta maintenance dan pengembangan fitur secara berkelanjutan. Dengan layanan yang lengkap, perusahaan dapat memperoleh solusi yang dirancang sesuai kebutuhan dan tujuan bisnisnya.
Berbeda dengan tim IT internal yang umumnya berfokus pada pengelolaan infrastruktur dan operasional sistem sehari-hari, software house memiliki tim lintas keahlian yang terdiri dari Business Analyst, UI/UX Designer, Developer, Quality Assurance, hingga Project Manager. Kolaborasi berbagai spesialis tersebut memungkinkan proses pengembangan software berjalan lebih terarah dan menghasilkan solusi yang berkualitas.
Software house Indonesia juga mampu mengembangkan berbagai jenis perangkat lunak, seperti website perusahaan, aplikasi web dan mobile, ERP, CRM, HRIS, sistem inventaris, Point of Sales (POS), dashboard Business Intelligence (BI), platform e-commerce, hingga solusi berbasis Artificial Intelligence (AI) dan Internet of Things (IoT). Setiap software dapat dirancang secara khusus agar sesuai dengan alur kerja dan kebutuhan operasional perusahaan.
Dalam proses pengembangannya, software umumnya melalui beberapa tahapan, yaitu konsultasi dan analisis kebutuhan, perencanaan proyek, desain UI/UX, pengembangan aplikasi, pengujian, implementasi, hingga monitoring dan maintenance. Tahapan yang sistematis ini membantu memastikan aplikasi yang dihasilkan berjalan optimal, aman, dan sesuai dengan kebutuhan bisnis.
Perlu dipahami bahwa proyek software tidak berhenti ketika aplikasi selesai dibuat. Seiring berkembangnya bisnis, perusahaan sering membutuhkan pembaruan fitur, peningkatan keamanan, integrasi dengan sistem lain, maupun optimalisasi performa. Oleh karena itu, software house Indonesia biasanya menyediakan layanan maintenance dan continuous improvement agar aplikasi tetap relevan, aman, dan mampu mendukung pertumbuhan bisnis dalam jangka panjang.
Kapan Sebuah Proyek Software Dianggap Selesai?
Sebuah proyek software tidak dapat dinilai selesai hanya karena proses pengembangan aplikasi telah berakhir.
Secara umum, proyek dimulai dari tahap analisis kebutuhan, perencanaan, desain, development, pengujian, implementasi, hingga evaluasi. Setiap tahapan memiliki peran penting untuk memastikan software yang dikembangkan benar-benar sesuai dengan kebutuhan bisnis dan dapat digunakan secara optimal.
Dalam proses tersebut, development merupakan tahap membangun fitur dan fungsi aplikasi sesuai spesifikasi yang telah disepakati. Setelah itu, aplikasi memasuki tahap testing untuk memastikan seluruh fitur berjalan dengan baik, bebas dari bug yang mengganggu, serta memenuhi standar kualitas dan keamanan. Apabila hasil pengujian telah memenuhi kriteria, aplikasi kemudian memasuki tahap go-live, yaitu saat software resmi digunakan oleh pengguna di lingkungan operasional.
Secara umum, proyek dinyatakan selesai ketika seluruh ruang lingkup pekerjaan telah diselesaikan, aplikasi berhasil diimplementasikan, pengguna telah menerima sistem, serta proses project handover kepada perusahaan telah dilakukan sesuai kesepakatan. Namun, selesainya proyek bukan berarti berakhirnya kebutuhan terhadap software tersebut.
Fase pasca go-live tetap menjadi bagian penting untuk memastikan aplikasi berjalan stabil di lingkungan produksi. Pada tahap ini, perusahaan sering memerlukan pembaruan fitur, perbaikan bug yang baru ditemukan, penyesuaian terhadap kebutuhan bisnis, hingga peningkatan performa dan keamanan. Oleh karena itu, layanan software support menjadi faktor penting agar aplikasi tetap optimal, relevan, dan mampu mendukung perkembangan bisnis dalam jangka panjang.
Apa yang Diserahkan Saat Project Handover?
Project handover merupakan tahap penting yang menandai proses penyerahan hasil pengembangan software dari vendor kepada perusahaan. Pada tahap ini, bukan hanya aplikasi yang diserahkan, tetapi juga berbagai aset dan informasi yang dibutuhkan agar sistem dapat dikelola, dikembangkan, dan dioperasikan secara mandiri sesuai dengan kesepakatan kedua belah pihak.
Secara umum, dokumen dan aset yang diserahkan meliputi source code, dokumentasi sistem, dokumentasi database beserta API apabila tersedia, serta panduan penggunaan sistem untuk membantu administrator maupun pengguna memahami cara mengoperasikan aplikasi.
Selain itu, perusahaan juga biasanya menerima akses ke server, domain, hosting, atau layanan cloud yang digunakan selama implementasi, sehingga memiliki kendali penuh terhadap lingkungan operasional aplikasi.
Tidak kalah penting, kepemilikan aset digital seperti source code, database, desain, akun layanan, hingga lisensi yang terkait dengan proyek perlu dijelaskan secara transparan sesuai isi kontrak.
Hal ini bertujuan untuk menghindari kendala ketika perusahaan ingin melakukan pengembangan lanjutan, migrasi sistem, atau bekerja sama dengan vendor lain di kemudian hari.
Meskipun proses penyerahan telah selesai, kebutuhan terhadap pemeliharaan aplikasi sering kali masih berlanjut. Oleh karena itu, ruang lingkup dukungan setelah implementasi, waktu respons, serta tanggung jawab masing-masing pihak umumnya diatur dalam service level agreement, sehingga perusahaan tetap memperoleh layanan yang jelas apabila diperlukan pembaruan, perbaikan, maupun penanganan kendala setelah aplikasi digunakan.
Apa yang Terjadi Setelah Project Handover?
Setelah proses project handover selesai, aplikasi mulai digunakan dalam operasional sehari-hari.
Namun, tahap ini bukanlah akhir dari proyek, melainkan awal untuk memastikan sistem berjalan stabil, dapat digunakan dengan baik oleh pengguna, dan mampu mendukung kebutuhan bisnis secara optimal.
Beberapa hal yang umumnya terjadi setelah proses handover meliputi:
- Masa transisi dari tim developer kepada tim pengguna atau administrator perusahaan agar proses operasional dapat berjalan dengan lancar.
- Implementasi sistem ke dalam aktivitas bisnis sehari-hari sesuai dengan proses kerja yang telah dirancang.
- Adaptasi pengguna melalui penggunaan sistem baru, termasuk memahami fitur dan alur kerja yang tersedia.
- Monitoring awal setelah go-live untuk memastikan performa aplikasi tetap stabil dan seluruh fungsi berjalan sesuai harapan.
- Penyesuaian apabila ditemukan kendala, seperti perbaikan bug, penyempurnaan konfigurasi, atau penyesuaian fitur sesuai ruang lingkup proyek.
- Pembagian tanggung jawab antara klien dan software house agar masing-masing pihak memahami perannya dalam operasional dan pemeliharaan aplikasi.
Agar proses pendampingan berjalan dengan jelas, cakupan layanan, waktu respons, dan tanggung jawab kedua belah pihak biasanya diatur dalam service level agreement.
Dengan adanya service level agreement, perusahaan memperoleh kepastian mengenai dukungan teknis sehingga aplikasi dapat terus berjalan optimal setelah implementasi.
Dukungan yang Masih Diberikan oleh Software House Indonesia
Meskipun proses implementasi dan project handover telah selesai, peran software house Indonesia umumnya masih berlanjut melalui berbagai layanan pasca implementasi. Dukungan ini bertujuan untuk memastikan aplikasi tetap berjalan stabil, aman, dan mampu mendukung kebutuhan bisnis seiring perkembangan perusahaan.
Beberapa bentuk dukungan yang biasanya diberikan meliputi:
- Masa garansi (warranty period) untuk menangani kendala atau bug yang muncul sesuai dengan ketentuan yang telah disepakati.
- Bug fixing, yaitu proses perbaikan kesalahan atau gangguan pada sistem agar aplikasi kembali berfungsi dengan baik.
- Technical support untuk membantu perusahaan ketika mengalami kendala teknis atau membutuhkan bantuan terkait penggunaan sistem.
- Monitoring awal sistem setelah go-live guna memastikan performa aplikasi tetap stabil dan seluruh fitur berjalan sesuai harapan.
- Pendampingan saat terjadi kendala, baik berupa analisis masalah, penyesuaian konfigurasi, maupun rekomendasi solusi agar operasional bisnis tidak terganggu.
- Mekanisme pelaporan support yang jelas, seperti melalui email, helpdesk, sistem tiket, atau kanal komunikasi resmi, sehingga setiap laporan dapat ditindaklanjuti secara terstruktur.
Agar seluruh bentuk dukungan tersebut memiliki standar yang jelas, perusahaan dan software house biasanya menyepakati Service Level Agreement (SLA).
Dokumen ini mengatur ruang lingkup layanan, waktu respons, prioritas penanganan, serta tanggung jawab masing-masing pihak.
Dengan adanya SLA, proses pemeliharaan software menjadi lebih terukur sehingga perusahaan memperoleh kepastian layanan setelah aplikasi digunakan dalam operasional sehari-hari.
Mengapa Software Tetap Membutuhkan Maintenance?
Software yang telah digunakan dalam operasional perusahaan tetap memerlukan maintenance secara berkala agar kinerjanya tetap optimal, aman, dan mampu mengikuti perkembangan kebutuhan bisnis maupun teknologi.
Perlu dipahami bahwa maintenance berbeda dengan pengembangan fitur baru. Maintenance berfokus pada menjaga stabilitas, keamanan, dan performa sistem yang sudah ada, sedangkan pengembangan fitur bertujuan menambahkan fungsi atau kapabilitas baru sesuai kebutuhan perusahaan.
Beberapa aktivitas maintenance yang umum dilakukan meliputi:
- Update keamanan untuk melindungi aplikasi dari celah keamanan, ancaman siber, dan kerentanan yang baru ditemukan.
- Optimasi performa agar sistem tetap responsif, stabil, dan mampu menangani peningkatan jumlah pengguna maupun data.
- Backup data secara berkala untuk meminimalkan risiko kehilangan data akibat gangguan sistem atau kesalahan operasional.
- Pemeliharaan server dan database guna memastikan infrastruktur aplikasi tetap berjalan dengan baik serta mendukung kinerja sistem secara optimal.
- Monitoring dan evaluasi untuk mendeteksi potensi kendala sebelum berdampak pada operasional bisnis.
Tanpa maintenance yang dilakukan secara berkala, software berisiko mengalami penurunan performa, meningkatnya celah keamanan, gangguan operasional, hingga potensi kehilangan data. Oleh karena itu, maintenance menjadi bagian penting dalam menjaga keandalan aplikasi sekaligus memastikan investasi pengembangan software tetap memberikan manfaat dalam jangka panjang.
Pengembangan Software Sesuai Pertumbuhan Bisnis
Seiring berkembangnya perusahaan, kebutuhan terhadap software juga akan terus berubah. Sistem yang awalnya mampu memenuhi kebutuhan operasional mungkin memerlukan penyesuaian agar tetap mendukung proses bisnis yang semakin kompleks.
Oleh karena itu, pengembangan software perlu dilakukan secara berkelanjutan agar aplikasi tetap relevan, efisien, dan mampu mengikuti pertumbuhan bisnis.
Beberapa bentuk pengembangan yang umum dilakukan meliputi:
- Penambahan fitur baru untuk mendukung kebutuhan operasional, meningkatkan produktivitas, atau menghadirkan layanan baru kepada pelanggan.
- Integrasi dengan sistem lain, seperti ERP, CRM, aplikasi keuangan, payment gateway, atau layanan pihak ketiga agar pertukaran data berjalan lebih efisien.
- Penyesuaian proses bisnis ketika perusahaan menerapkan kebijakan, alur kerja, atau regulasi baru yang memerlukan perubahan pada sistem.
- Skalabilitas aplikasi untuk memastikan software tetap memiliki performa yang optimal ketika jumlah pengguna, transaksi, atau volume data terus meningkat.
- Roadmap pengembangan jangka panjang sebagai panduan dalam menentukan prioritas pengembangan, pembaruan teknologi, dan penambahan fitur sesuai strategi bisnis perusahaan.
Dengan pendekatan yang terencana, pengembangan software tidak hanya berfokus pada kebutuhan saat ini, tetapi juga mempersiapkan sistem agar mampu mendukung pertumbuhan bisnis dan menghadapi tantangan di masa depan.
Tanda-Tanda Bisnis Anda Perlu Menghubungi Kembali Software House Indonesia
Seiring perkembangan bisnis, kebutuhan terhadap software juga akan terus berubah. Meskipun aplikasi telah berjalan dengan baik, ada kondisi tertentu yang menunjukkan bahwa perusahaan perlu kembali bekerja sama dengan software house Indonesia agar sistem tetap mampu mendukung operasional secara optimal.
Beberapa tanda yang perlu diperhatikan antara lain:
- Membutuhkan fitur tambahan untuk mendukung proses bisnis baru, meningkatkan efisiensi kerja, atau memenuhi kebutuhan pelanggan yang terus berkembang.
- Performa sistem mulai menurun, seperti aplikasi menjadi lebih lambat, sering mengalami error, atau membutuhkan waktu respons yang lebih lama dibanding sebelumnya.
- Jumlah pengguna terus bertambah, sehingga diperlukan peningkatan kapasitas sistem agar tetap stabil dan mampu menangani beban kerja yang lebih besar.
- Perlu integrasi dengan aplikasi lain, seperti ERP, CRM, sistem keuangan, payment gateway, atau layanan pihak ketiga agar pertukaran data menjadi lebih efisien.
- Memerlukan maintenance atau support lanjutan untuk melakukan pembaruan keamanan, perbaikan bug, optimasi performa, maupun penyesuaian sistem sesuai kebutuhan operasional.
Dengan melakukan evaluasi secara berkala dan melibatkan software house Indonesia pada waktu yang tepat, perusahaan dapat memastikan aplikasi tetap aman, andal, dan mampu mengikuti perkembangan bisnis.
Pendekatan ini juga membantu memaksimalkan investasi pengembangan software dalam jangka panjang.
Checklist Setelah Project Handover
Setelah proses project handover selesai, perusahaan sebaiknya melakukan pemeriksaan menyeluruh untuk memastikan seluruh aset, dokumen, dan akses yang diperlukan telah diterima dengan baik.
Langkah ini penting agar operasional sistem dapat berjalan lancar sekaligus memudahkan proses pemeliharaan dan pengembangan di masa mendatang.
Berikut checklist yang dapat digunakan setelah proses handover:
- Pastikan source code telah diterima sesuai dengan ruang lingkup proyek dan dapat diakses oleh pihak yang berwenang.
- Periksa dokumentasi sistem untuk memastikan tersedia informasi mengenai arsitektur, konfigurasi, instalasi, serta panduan teknis yang diperlukan.
- Verifikasi akses server dan cloud, termasuk domain, hosting, database, repository, maupun layanan pihak ketiga yang digunakan selama implementasi.
- Pahami masa garansi dan cakupan support, termasuk jenis layanan yang masih diberikan, waktu respons, dan prosedur pengajuan bantuan apabila terjadi kendala.
- Simpan seluruh credential dengan aman, seperti akun administrator, API key, username, password, maupun akses layanan cloud agar tidak mudah hilang atau disalahgunakan.
- Tentukan mekanisme maintenance berikutnya, baik melalui kerja sama lanjutan dengan software house maupun pengelolaan oleh tim internal, sehingga aplikasi tetap terawat dan dapat terus mendukung kebutuhan bisnis.
Dengan melakukan checklist ini, perusahaan dapat memastikan proses transisi berjalan lebih tertata, mengurangi risiko kendala di kemudian hari, serta menjaga keberlangsungan operasional software dalam jangka panjang.
Jangan Berhenti di Go-Live! Maksimalkan Software Anda Bersama Software House Indonesia
Peluncuran aplikasi (go-live) bukanlah akhir dari perjalanan transformasi digital, melainkan awal untuk memastikan software terus memberikan nilai bagi bisnis Anda.
Jadikan software sebagai investasi jangka panjang dengan melakukan evaluasi performa secara berkala, mengembangkan fitur sesuai kebutuhan bisnis, serta memanfaatkan layanan maintenance dan support agar sistem tetap aman, stabil, dan relevan seiring pertumbuhan perusahaan.
Untuk memperoleh hasil yang optimal, bangunlah kerja sama jangka panjang dengan mitra pengembang yang tidak hanya berfokus pada proses pembuatan aplikasi, tetapi juga menyediakan layanan purna proyek yang komprehensif. Dengan pendampingan yang berkelanjutan, perusahaan dapat lebih mudah beradaptasi terhadap perubahan kebutuhan bisnis maupun perkembangan teknologi.
Jika Anda sedang mencari software house Bandung yang berpengalaman dalam pengembangan software end-to-end, BTS.id siap menjadi mitra transformasi digital perusahaan Anda.
Mulai dari konsultasi, pengembangan aplikasi, implementasi, hingga maintenance dan pengembangan lanjutan, BTS.id membantu memastikan software yang Anda miliki terus berkembang dan memberikan manfaat maksimal bagi pertumbuhan bisnis di masa depan.
4 months ago
Software House Indonesia
Software House Indonesia dalam Transformasi Digital Enterprise
Perkembangan teknologi yang semakin pesat mendorong perusahaan enterprise untuk terus beradaptasi agar
tetap kompetitif. Saat ini, kebutuhan teknologi di lingkungan enterprise tidak lagi terbatas pada digitalisasi proses operasional,
tetapi juga mencakup peningkatan efisiensi, pengelolaan data yang lebih optimal, serta percepatan pengambilan keputusan bisnis. Kondisi ini menjadikan transformasi digital sebagai bagian penting dari strategi bisnis jangka panjang.
Dalam proses transformasi digital, banyak perusahaan menghadapi berbagai tantangan, mulai dari keterbatasan sumber daya internal, kebutuhan akan teknologi yang terus berkembang, hingga kompleksitas integrasi dengan sistem yang sudah ada.
Oleh karena itu, enterprise membutuhkan partner teknologi yang mampu mendukung proses transformasi secara menyeluruh.
Di sinilah peran software house Indonesia menjadi semakin penting. Tidak hanya berfokus pada pengembangan aplikasi, software house Indonesia kini berperan sebagai mitra strategis yang membantu perusahaan merancang, mengembangkan, dan mengimplementasikan solusi digital sesuai kebutuhan bisnis. Dengan pemahaman terhadap karakteristik pasar lokal dan kebutuhan industri, software house Indonesia dapat menghadirkan solusi yang lebih relevan, fleksibel, dan selaras dengan tujuan perusahaan.
Seiring perkembangan teknologi, peran software house Indonesia juga terus berevolusi. Jika sebelumnya layanan yang ditawarkan lebih banyak berfokus pada software development, kini banyak perusahaan penyedia layanan teknologi yang turut mendukung penerapan teknologi berbasis kecerdasan buatan dan inovasi digital lainnya untuk membantu enterprise meningkatkan produktivitas dan daya saing. Kolaborasi antara enterprise dan software house Indonesia menjadi faktor penting dalam menghadapi perubahan teknologi yang berlangsung sangat cepat. Melalui kolaborasi yang tepat, perusahaan dapat
mempercepat transformasi digital, meminimalkan risiko implementasi teknologi, serta memastikan investasi digital yang dilakukan mampu memberikan nilai bisnis yang berkelanjutan.
Bagaimana Software House Indonesia Membantu Enterprise Mengimplementasikan AI
Implementasi AI di lingkungan enterprise membutuhkan pendekatan yang terstruktur agar mampu memberikan nilai bisnis yang optimal. Dalam proses ini, software house Indonesia berperan mendampingi perusahaan mulai dari tahap perencanaan hingga pengembangan jangka panjang.
Secara umum, tahapan implementasi AI bersama software house Indonesia meliputi:
- Assessment kesiapan AI, infrastruktur, dan kebutuhan bisnis.
- Identifikasi use case dengan nilai bisnis tertinggi.
- Penentuan pendekatan AI yang sesuai dengan kebutuhan enterprise.
- Pengembangan dan integrasi solusi AI.
- Fine-tuning model sesuai kebutuhan perusahaan.
- Integrasi dengan ERP, CRM, HRIS, dan sistem internal lainnya.
- Deployment, monitoring, dan optimasi performa AI.
- Pendampingan pengembangan dan scaling jangka panjang.
Tahap awal dimulai dengan assessment kesiapan AI untuk mengevaluasi infrastruktur, data, proses bisnis, dan kesiapan organisasi. Hasil evaluasi ini menjadi dasar dalam menentukan strategi implementasi yang tepat. Selanjutnya, perusahaan dan software house Indonesia mengidentifikasi use case yang memiliki dampak bisnis terbesar. Prioritas umumnya diberikan pada area yang dapat meningkatkan efisiensi, otomatisasi, atau kualitas pengambilan keputusan.
Berdasarkan kebutuhan tersebut, software house Indonesia membantu menentukan pendekatan yang paling sesuai, baik melalui pemanfaatan AI Platform yang sudah tersedia maupun pengembangan solusi khusus sesuai kebutuhan enterprise.
Pada tahap implementasi, software house melakukan pengembangan sistem AI, termasuk fine-tuning model agar sesuai dengan karakteristik bisnis perusahaan. Solusi yang dibangun kemudian diintegrasikan dengan sistem enterprise seperti ERP, CRM, HRIS, dan aplikasi internal lainnya.
Setelah diimplementasikan, solusi AI perlu melalui proses deployment, monitoring, dan optimasi secara berkelanjutan untuk memastikan performanya tetap optimal. Selain itu, software house Indonesia juga menyediakan pendampingan jangka panjang agar solusi dapat terus berkembang seiring perubahan kebutuhan bisnis.
AI Platform dan Custom AI Solution: Memahami Dua Pendekatan Implementasi AI
Dalam implementasi AI, enterprise umumnya dapat memilih antara menggunakan AI platform yang sudah tersedia atau membangun solusi yang dirancang khusus sesuai kebutuhan bisnis. Memahami kedua pendekatan ini penting agar perusahaan dapat menentukan strategi implementasi yang tepat sejak awal. Secara sederhana, AI platform merupakan layanan atau teknologi siap pakai yang menyediakan berbagai fitur AI yang dapat langsung digunakan dan diintegrasikan ke dalam proses bisnis.
Sementara itu, custom AI solution adalah solusi AI yang dikembangkan secara khusus untuk menjawab kebutuhan, proses, dan tantangan unik di dalam perusahaan, yang umumnya dilakukan melalui proses AI development yang mencakup perancangan, penyesuaian, integrasi, dan optimasi sistem AI sesuai kebutuhan bisnis enterprise. Meskipun memiliki tujuan yang sama, kedua pendekatan tersebut memiliki karakteristik yang berbeda:
Karakteristik AI Platform:
- Implementasi relatif lebih cepat.
- Memiliki fitur dan model AI yang sudah tersedia.
- Biaya awal cenderung lebih rendah.
- Cocok untuk kebutuhan umum dan standar.
Karakteristik Custom AI Solution:
- Dikembangkan sesuai kebutuhan spesifik perusahaan.
- Lebih fleksibel untuk menyesuaikan proses bisnis internal.
- Dapat dioptimalkan berdasarkan data perusahaan.
- Memerlukan waktu implementasi yang lebih panjang.
Dari sisi cara kerja, AI platform umumnya memanfaatkan layanan dan model AI yang telah disediakan oleh vendor. Sebaliknya, custom AI solution memerlukan proses pengembangan sistem AI yang mencakup perancangan, pelatihan, penyesuaian model, hingga integrasi dengan sistem internal perusahaan.
Terlepas dari pendekatan yang dipilih, implementasi AI pada dasarnya melibatkan beberapa komponen utama, yaitu data, model AI, dan integrasi sistem. Data berperan sebagai sumber pembelajaran bagi model AI, sedangkan integrasi sistem memastikan solusi dapat terhubung dengan aplikasi enterprise seperti ERP, CRM, HRIS, dan sistem bisnis lainnya. Dengan memahami karakteristik, cara kerja, dan komponen implementasinya, enterprise dapat memilih pendekatan yang paling sesuai dengan kebutuhan bisnis, sumber daya, serta tujuan transformasi digital perusahaan.
AI Platform vs Custom AI Solution: Perbandingan untuk Kebutuhan Enterprise
Dalam memilih pendekatan implementasi AI, enterprise perlu mempertimbangkan berbagai aspek bisnis dan teknologi.
Secara umum, AI Platform menawarkan implementasi yang lebih cepat sehingga perusahaan dapat memperoleh manfaat bisnis dalam waktu singkat. Sebaliknya, Custom AI Solution membutuhkan waktu pengembangan lebih panjang, tetapi mampu memberikan solusi yang lebih spesifik.
Beberapa perbedaan utama yang perlu diperhatikan antara lain:
- Kecepatan Implementasi
AI Platform:
Implementasi relatif lebih cepat karena infrastruktur, model AI, dan fitur utama telah tersedia dari vendor.Perusahaan umumnya hanya perlu melakukan konfigurasi, integrasi dasar, dan penyesuaian sesuai kebutuhan.
Custom AI Solution:
Memerlukan waktu pengembangan yang lebih panjang karena solusi dibangun dari awal berdasarkan
kebutuhan bisnis, termasuk proses analisis, desain, pengembangan, pengujian, hingga deployment.
- Investasi dan Biaya
AI Platform:
Memiliki investasi awal yang lebih rendah dengan model biaya berbasis langganan (subscription) atau penggunaan (pay-as-you-go). Cocok untuk perusahaan yang ingin mengadopsi AI dengan risiko investasi yang lebih kecil.
Custom AI Solution:
Membutuhkan investasi awal yang lebih besar untuk pengembangan, integrasi, dan implementasi. Namun, dalam jangka panjang dapat memberikan efisiensi dan ROI yang lebih tinggi karena dirancang khusus untuk kebutuhan bisnis perusahaan.
- Fleksibilitas dan Kustomisasi
AI Platform:
Menyediakan fitur standar yang dapat dikonfigurasi, tetapi memiliki keterbatasan dalam menyesuaikan alur kerja atau proses bisnis yang sangat spesifik.
Custom AI Solution:
Menawarkan tingkat kustomisasi yang tinggi, mulai dari model AI, workflow, antarmuka pengguna, hingga logika bisnis yang disesuaikan dengan kebutuhan operasional perusahaan.
- Skalabilitas
AI Platform:
Dapat dengan mudah ditingkatkan kapasitasnya sesuai pertumbuhan bisnis, namun tetap bergantung pada kemampuan dan roadmap pengembangan vendor.
Custom AI Solution:
Memberikan fleksibilitas lebih besar untuk mengembangkan fitur, kapasitas, dan fungsi AI sesuai kebutuhan bisnis tanpa terlalu bergantung pada pihak ketiga.
- Integrasi Sistem
AI Platform:
Umumnya menyediakan API dan konektor untuk integrasi dengan berbagai aplikasi bisnis populer, tetapi integrasi dengan sistem legacy tertentu mungkin memiliki keterbatasan.
Custom AI Solution:
Dapat dirancang untuk terintegrasi secara mendalam dengan sistem enterprise seperti ERP, CRM, HRIS, data warehouse, maupun aplikasi internal perusahaan.
- Kepemilikan Data dan Intellectual Property (IP)
AI Platform:
Kontrol terhadap data dan model AI mengikuti kebijakan vendor sehingga perusahaan memiliki tingkat kendali yang lebih terbatas.
Custom AI Solution:
Perusahaan memiliki kontrol yang lebih besar terhadap data, model, serta intellectual property yang dihasilkan dari implementasi AI.
- Keamanan dan Kepatuhan
AI Platform:
Menyediakan standar keamanan yang telah ditetapkan oleh vendor dan umumnya telah memenuhi berbagai sertifikasi industri.
Custom AI Solution:
Memungkinkan penerapan kebijakan keamanan yang lebih spesifik, termasuk pengaturan akses, audit trail, deployment on-premise, serta penyesuaian terhadap regulasi industri tertentu.
- Risiko Vendor Lock-in
AI Platform:
Ketergantungan terhadap vendor cenderung lebih tinggi karena perusahaan menggunakan infrastruktur, layanan, dan ekosistem yang disediakan oleh vendor tertentu.
Custom AI Solution:
Risiko vendor lock-in relatif lebih rendah karena perusahaan memiliki fleksibilitas lebih besar dalam menentukan teknologi, infrastruktur, maupun partner pengembangan.
- Maintenance dan Pengembangan Lanjutan
AI Platform:
Pemeliharaan infrastruktur, pembaruan sistem, dan peningkatan fitur umumnya dikelola oleh vendor sehingga beban operasional internal lebih ringan.
Custom AI Solution:
Memerlukan dukungan berkelanjutan dari tim internal atau partner teknologi untuk melakukan maintenance, optimasi, serta pengembangan fitur baru sesuai kebutuhan bisnis.
- Kesesuaian Use Case
AI Platform:
Lebih cocok untuk kebutuhan AI yang bersifat umum dan membutuhkan implementasi cepat, seperti chatbot standar, otomatisasi dokumen, atau peningkatan produktivitas karyawan.
Custom AI Solution:
Lebih sesuai untuk kebutuhan bisnis yang kompleks, spesifik, dan menjadi pembeda kompetitif perusahaan, seperti fraud detection, predictive maintenance, recommendation engine, atau AI Copilot yang terintegrasi dengan berbagai sistem internal.
Pada akhirnya, tidak ada pendekatan yang paling tepat untuk semua perusahaan. Pemilihan solusi perlu disesuaikan dengan kebutuhan bisnis, sumber daya, tingkat kompleksitas, dan strategi jangka panjang enterprise.
Faktor yang Perlu Dipertimbangkan Saat Memilih AI Platform atau Custom AI Solution
Pemilihan antara AI platform dan custom AI solution perlu disesuaikan dengan kebutuhan serta strategi bisnis perusahaan. Salah satu faktor utama yang perlu diperhatikan adalah kompleksitas kebutuhan bisnis. Semakin kompleks proses dan kebutuhan operasional perusahaan, semakin besar kemungkinan dibutuhkannya solusi yang lebih fleksibel dan dapat disesuaikan.
Tingkat kustomisasi juga menjadi pertimbangan penting. Perusahaan dengan kebutuhan yang spesifik umumnya memerlukan pendekatan pengembangan sistem AI yang mampu menyesuaikan alur kerja, aturan bisnis, dan kebutuhan pengguna secara lebih mendalam. Selain itu, kebutuhan integrasi dengan sistem existing seperti ERP, CRM, HRIS, atau aplikasi internal lainnya juga perlu dievaluasi sejak awal untuk memastikan implementasi berjalan optimal.
Aspek sensitivitas dan kepemilikan data tidak kalah penting, terutama bagi enterprise yang mengelola data strategis atau harus memenuhi regulasi tertentu. Di sisi lain, perusahaan perlu mempertimbangkan target ROI dan dampak bisnis yang ingin dicapai, baik dalam bentuk efisiensi operasional, peningkatan produktivitas, maupun peningkatan kualitas layanan.
Ketersediaan anggaran, sumber daya internal, serta kecepatan implementasi yang dibutuhkan juga akan mempengaruhi pilihan solusi. Terakhir, perusahaan perlu memastikan bahwa solusi yang dipilih sejalan dengan strategi dan roadmap AI jangka panjang agar investasi teknologi dapat terus mendukung pertumbuhan bisnis di masa depan.
Tantangan Enterprise dalam Mengimplementasikan AI
Adopsi AI di lingkungan enterprise terus meningkat seiring kebutuhan bisnis yang semakin dinamis. Saat ini, AI tidak hanya dimanfaatkan untuk otomatisasi, tetapi juga mendukung berbagai fungsi bisnis, mulai dari operasional, layanan pelanggan, pemasaran, hingga pengambilan keputusan berbasis data.
Namun, implementasi AI di perusahaan enterprise bukanlah proses yang sederhana. Kompleksitas proses bisnis yang melibatkan banyak unit kerja seringkali menjadi tantangan tersendiri. Selain itu, data perusahaan umumnya tersebar di berbagai sistem dan departemen, sehingga menyulitkan proses konsolidasi dan pemanfaatan data secara optimal.
Tantangan lainnya adalah integrasi AI dengan sistem yang sudah ada maupun hasil custom software development yang telah digunakan perusahaan. Enterprise juga perlu memastikan keamanan data serta kepatuhan terhadap regulasi yang berlaku, terutama ketika mengelola data sensitif dan strategis.
Di sisi internal, keterbatasan sumber daya dan kompetensi AI masih menjadi kendala bagi banyak perusahaan.
Banyak organisasi belum memiliki tim maupun pengalaman yang memadai untuk merancang, mengembangkan, dan mengelola solusi AI secara mandiri.
Selain aspek teknis, perusahaan juga sering menghadapi kesulitan dalam menentukan pendekatan implementasi AI yang paling sesuai dengan kebutuhan bisnis. Oleh karena itu, diperlukan perencanaan yang matang agar implementasi AI dapat memberikan nilai bisnis yang optimal sekaligus meminimalkan risiko di masa mendatang.
Cara Memilih Software House Indonesia untuk Proyek AI Enterprise
Memilih partner teknologi yang tepat menjadi salah satu faktor penting dalam keberhasilan implementasi AI di lingkungan enterprise. Selain kemampuan teknis, perusahaan juga perlu memastikan bahwa partner yang dipilih mampu memahami kebutuhan bisnis dan mendukung pengembangan jangka panjang.
Beberapa hal yang perlu diperhatikan saat memilih software house Indonesia untuk proyek AI enterprise antara lain:
- Pengalaman implementasi AI dan data, termasuk kemampuan mengelola, memproses, dan
memanfaatkan data untuk kebutuhan bisnis. - Pemahaman terhadap kebutuhan enterprise, terutama terkait kompleksitas proses bisnis dan skala
operasional perusahaan. - Pengalaman pada industri yang relevan, sehingga solusi yang dikembangkan lebih sesuai dengan
kebutuhan bisnis. - Kemampuan integrasi dengan sistem enterprise maupun aplikasi yang telah digunakan perusahaan.
- Pendekatan keamanan data dan compliance untuk memastikan solusi memenuhi standar keamanan
dan regulasi yang berlaku. - Dukungan pasca implementasi, termasuk monitoring, maintenance, dan pengembangan lanjutan.
- Transparansi biaya dan proses kerja, sehingga perusahaan dapat mengelola investasi teknologi secara
lebih terukur. - Kemampuan menjadi strategic technology partner, tidak hanya sebagai vendor pengembang, tetapi
juga sebagai mitra yang mendukung inovasi dan transformasi digital jangka panjang.
Dengan mempertimbangkan faktor-faktor tersebut, enterprise dapat memilih partner teknologi yang tidak hanya mampu mengimplementasikan AI, tetapi juga mendukung pencapaian tujuan bisnis secara berkelanjutan.
Kesimpulan: AI Platform atau Custom AI Solution, Mana yang Tepat untuk Enterprise?
Pada dasarnya, tidak ada satu pendekatan implementasi AI yang cocok untuk semua perusahaan. AI Platform dapat menjadi pilihan yang tepat bagi enterprise yang membutuhkan implementasi cepat dengan kebutuhan yang relatif standar. Sementara itu, Custom AI Solution lebih sesuai bagi perusahaan yang memiliki proses bisnis kompleks, membutuhkan tingkat kustomisasi tinggi, serta integrasi yang lebih mendalam.
Dalam menentukan pilihan, enterprise perlu mempertimbangkan berbagai faktor, mulai dari tujuan bisnis, kesiapan dan kepemilikan data, kebutuhan integrasi sistem, hingga strategi pengembangan jangka panjang.
Dengan perencanaan yang tepat, implementasi AI dapat memberikan nilai bisnis yang optimal sekaligus mendukung transformasi digital perusahaan.
Kolaborasi dengan software house Indonesia juga dapat membantu enterprise meminimalkan resiko implementasi dan memaksimalkan hasil investasi AI. Bagi perusahaan yang sedang mencari software house
Bandung untuk mendukung implementasi AI, memilih partner yang berpengalaman dan memahami kebutuhan
enterprise menjadi langkah yang sangat penting.
BTS.id hadir sebagai software house Indonesia yang berpengalaman dalam membantu enterprise mengembangkan dan mengimplementasikan solusi digital sesuai kebutuhan bisnis. Mulai dari konsultasi, pengembangan solusi AI dan custom software development,berbasis di Bandung dan melayani perusahaan di seluruh Indonesia.
BTS.id siap menjadi strategic technology partner dalam perjalanan transformasi digital perusahaan Anda.
Hubungi BTS.id sekarang untuk mendiskusikan kebutuhan implementasi AI dan temukan solusi yang paling sesuai untuk bisnis Anda.
5 months ago
Software House Indonesia
Evolusi Software House Indonesia di Era Enterprise Modern
Perkembangan teknologi digital telah mendorong software house Indonesia mengalami transformasi yang signifikan. Jika sebelumnya software house lebih banyak berperan sebagai vendor yang fokus mengembangkan aplikasi berdasarkan permintaan klien, kini perannya berkembang menjadi partner bisnis strategis yang turut membantu perusahaan mencapai tujuan bisnis jangka panjang melalui solusi teknologi yang tepat
Perubahan ini terjadi seiring dengan semakin kompleksnya kebutuhan enterprise. Perusahaan tidak lagi hanya membutuhkan aplikasi atau sistem yang dapat berjalan secara mandiri, tetapi juga memerlukan solusi yang mampu menghubungkan berbagai proses bisnis dalam satu ekosistem digital yang terintegrasi. Mulai dari sistem ERP, CRM, aplikasi operasional, hingga platform analitik, seluruh komponen harus dapat bekerja secara harmonis untuk mendukung efisiensi dan produktivitas perusahaan.
Di era transformasi digital saat ini, integrasi sistem, data, dan AI menjadi kebutuhan utama bagi banyak enterprise. Software house tidak hanya dituntut memiliki kemampuan teknis dalam pengembangan perangkat lunak, tetapi juga harus mampu merancang arsitektur teknologi yang mendukung pemanfaatan data secara optimal serta implementasi teknologi Artificial Intelligence (AI) untuk meningkatkan kualitas pengambilan keputusan bisnis.
Oleh karena itu, kemampuan memahami proses bisnis perusahaan menjadi faktor yang sangat penting. Software house yang mampu memahami alur kerja, tantangan operasional, serta kebutuhan strategis klien akan lebih efektif dalam menghadirkan solusi yang relevan dan memberikan nilai tambah bagi bisnis. Inilah yang membuat peran software house Indonesia saat ini semakin penting sebagai mitra transformasi digital yang membantu enterprise menghadapi tantangan bisnis modern sekaligus mempersiapkan diri untuk pertumbuhan di masa depan.
Mengapa Transformasi Digital Konvensional Tidak Lagi Cukup di Tahun 2026
Di tahun 2026, transformasi digital tidak lagi cukup jika hanya berfokus pada implementasi sistem atau digitalisasi proses kerja. Perubahan lanskap bisnis yang semakin cepat menuntut perusahaan untuk lebih adaptif dalam menghadapi kebutuhan pasar, perilaku pelanggan, dan perkembangan teknologi yang terus berkembang.
Di sisi lain, ekspektasi terhadap layanan digital juga semakin tinggi. Perusahaan dituntut menghadirkan layanan yang cepat, terintegrasi, dan mampu memberikan pengalaman yang lebih baik bagi pelanggan maupun stakeholder. Tantangan ini semakin kompleks dengan adanya ledakan data yang terus bertambah setiap hari, sementara banyak organisasi masih kesulitan mengolahnya menjadi insight yang dapat mendukung pengambilan keputusan secara efektif.
Selain itu, kebutuhan untuk meningkatkan produktivitas dan efisiensi operasional membuat perusahaan tidak bisa lagi mengandalkan digitalisasi dasar semata. Banyak proses bisnis membutuhkan otomatisasi, integrasi data, dan pemanfaatan AI agar dapat berjalan lebih optimal.
Keterbatasan digitalisasi yang hanya berfokus pada sistem seringkali terlihat dalam beberapa kondisi berikut:
- Data dan aplikasi masih berjalan secara terpisah sehingga menghambat kolaborasi antar divisi.
- Proses digital tetap membutuhkan banyak pekerjaan manual yang memakan waktu.
- Informasi bisnis tersedia, tetapi belum dimanfaatkan secara maksimal untuk mendukung keputusan strategis.
- Sistem yang ada belum terintegrasi dengan otomatisasi dan teknologi AI.
Karena itu, transformasi digital modern tidak hanya berfokus pada penggunaan teknologi, tetapi juga pada bagaimana sistem, data, dan kecerdasan buatan dapat bekerja secara terintegrasi untuk meningkatkan daya saing dan pertumbuhan bisnis perusahaan.
AI Copilot: Lapisan Kecerdasan Baru bagi Perusahaan Enterprise
Seiring meningkatnya kebutuhan akan efisiensi dan kecepatan pengambilan keputusan, AI Copilot hadir sebagai lapisan kecerdasan baru yang membantu perusahaan memaksimalkan pemanfaatan data dan teknologi. Dalam banyak implementasi modern, perusahaan mulai mengembangkan custom AI copilot yang disesuaikan dengan proses bisnis dan kebutuhan operasional mereka melalui pendekatan custom software development.
AI Copilot adalah asisten berbasis Artificial Intelligence (AI) yang dirancang untuk membantu karyawan dalam menjalankan pekerjaan sehari-hari melalui pemahaman konteks, analisis data, serta pemberian rekomendasi yang relevan. AI Copilot dapat terhubung dengan berbagai sistem dan sumber data perusahaan sehingga mampu membantu pengguna menemukan informasi, menyusun laporan, menganalisis data, hingga mendukung pengambilan keputusan dengan lebih cepat. Pendekatan custom software development memungkinkan perusahaan membangun AI Copilot yang benar-benar terintegrasi dengan ekosistem digital mereka.
Berbeda dengan chatbot biasa yang umumnya hanya menjawab pertanyaan berdasarkan alur percakapan tertentu, AI Copilot memiliki kemampuan untuk memahami konteks pekerjaan, mengakses berbagai sumber informasi, dan membantu menyelesaikan tugas secara lebih proaktif. Karena itu, AI Copilot tidak hanya berfungsi sebagai alat komunikasi, tetapi juga sebagai pendamping kerja digital bagi karyawan, terutama ketika diimplementasikan sebagai custom AI copilot yang dirancang sesuai kebutuhan spesifik perusahaan.
Dalam lingkungan enterprise, AI Copilot dapat berperan sebagai asisten kerja yang membantu meningkatkan produktivitas dan efisiensi operasional melalui:
- Akses informasi perusahaan yang lebih cepat dari berbagai sistem dan database.
- Penyajian insight berbasis data untuk mendukung pengambilan keputusan.
- Otomatisasi tugas administratif dan pekerjaan yang bersifat repetitif.
- Dukungan analisis dan rekomendasi yang sesuai dengan konteks bisnis.
Dengan kemampuan tersebut, AI Copilot menjadi lapisan kecerdasan baru yang membantu perusahaan memanfaatkan data dan teknologi secara lebih optimal, sekaligus mempercepat proses kerja dan pengambilan keputusan di era bisnis yang semakin dinamis melalui penerapan custom software development yang tepat.
Mengapa AI Copilot Tidak Bisa Sekadar Dibeli
Meskipun tersedia banyak solusi AI Copilot di pasaran, implementasinya di lingkungan enterprise tidak bisa dilakukan secara instan. AI Copilot perlu disesuaikan dengan kebutuhan, data, dan proses bisnis masingmasing perusahaan agar dapat memberikan hasil yang relevan dan bernilai.
AI generik pada dasarnya tidak memahami konteks bisnis perusahaan secara spesifik. Selain itu, data perusahaan biasanya tersebar di berbagai sistem sehingga memerlukan integrasi agar AI dapat mengakses dan mengolah informasi secara optimal.
Beberapa alasan mengapa AI Copilot memerlukan pendekatan yang lebih terintegrasi antara lain:
- AI generik tidak memahami kebutuhan dan proses bisnis perusahaan secara mendalam.
- Data perusahaan tersebar di berbagai sistem dan platform yang perlu dihubungkan.
- Setiap perusahaan memiliki alur kerja dan kebutuhan operasional yang berbeda.
- Keamanan dan privasi data harus dijaga sesuai kebijakan dan regulasi yang berlaku.
Karena itu, implementasi AI Copilot yang sukses tidak hanya bergantung pada teknologi, tetapi juga pada integrasi sistem, pemahaman proses bisnis, serta penerapan keamanan data yang tepat.
Peran Software House dalam Mengembangkan AI Copilot Perusahaan Enterprise
Keberhasilan implementasi AI Copilot tidak hanya ditentukan oleh teknologi yang digunakan, tetapi juga oleh kemampuan memahami kebutuhan bisnis perusahaan. Di sinilah peran software house menjadi penting sebagai mitra strategis yang membantu enterprise merancang, mengembangkan, dan mengoptimalkan solusi AI sesuai tujuan bisnis.
Proses pengembangan AI Copilot umumnya dimulai dengan memahami tantangan, alur kerja, dan kebutuhan operasional perusahaan. Dari tahap ini, software house dapat mengidentifikasi peluang penggunaan AI yang memberikan dampak nyata bagi produktivitas dan efisiensi bisnis.
Peran software house dalam pengembangan AI Copilot meliputi:
- Memahami kebutuhan bisnis perusahaan untuk memastikan solusi AI selaras dengan tujuan organisasi.
- Menentukan use case yang tepat, seperti otomatisasi proses, pencarian informasi internal, analisis data, atau dukungan pengambilan keputusan.
- Membangun dan menguji solusi AI agar mampu bekerja sesuai kebutuhan pengguna dan terintegrasi dengan sistem yang sudah ada.
- Mengembangkan AI secara bertahap hingga skala enterprise, sehingga implementasi dapat berjalan lebih terukur, aman, dan mudah diadopsi oleh seluruh organisasi.
Dengan pendekatan yang tepat, software house membantu perusahaan menghadirkan AI Copilot yang tidak hanya canggih secara teknologi, tetapi juga mampu memberikan nilai bisnis yang nyata dan berkelanjutan.
Membangun AI Copilot yang Terhubung dengan Infrastruktur Enterprise
Agar dapat memberikan manfaat maksimal, AI Copilot perlu terhubung dengan infrastruktur dan sumber data yang digunakan perusahaan. Integrasi ini sering kali membutuhkan custom software development agar sistem dapat menyesuaikan dengan arsitektur teknologi yang sudah ada, sehingga AI dapat mengakses informasi yang relevan, memberikan respons yang lebih akurat, serta mendukung proses kerja secara lebih efektif. Dalam konteks ini, banyak perusahaan juga bekerja sama dengan penyedia jasa pengembangan AI untuk memastikan implementasi berjalan optimal.
Dalam implementasinya, AI Copilot dapat diintegrasikan dengan berbagai sistem internal seperti ERP, CRM, HRIS, dan aplikasi bisnis lainnya. Selain itu, pengelolaan knowledge base perusahaan juga menjadi faktor penting agar AI dapat memanfaatkan dokumen, prosedur, dan informasi internal sebagai sumber pengetahuan yang terpercaya. Pengembangan ini umumnya melibatkan pendekatan custom software development agar integrasi antar sistem berjalan mulus dan sesuai kebutuhan bisnis.
Untuk mendukung performa dan keamanan, perusahaan juga sering memanfaatkan jasa pengembangan AI guna merancang arsitektur yang sesuai dengan kebutuhan operasional dan kebijakan data yang berlaku. Dengan integrasi yang tepat, AI Copilot dapat menjadi pusat akses informasi yang membantu meningkatkan produktivitas, kolaborasi, dan pengambilan keputusan di lingkungan enterprise.
Keamanan, Kepatuhan, dan Keberlanjutan AI
Dalam implementasi AI di lingkungan enterprise, aspek keamanan dan kepatuhan menjadi faktor yang tidak dapat diabaikan. Selain memastikan perlindungan data perusahaan, organisasi juga perlu memastikan penggunaan AI sesuai dengan regulasi yang berlaku, termasuk UU Perlindungan Data Pribadi (UU PDP).
Untuk menjaga keamanan dan keberlanjutan operasional AI, beberapa aspek penting yang perlu diperhatikan meliputi:
- Kepatuhan terhadap UU PDP untuk memastikan pengelolaan data dilakukan secara bertanggung jawab.
- Data isolation guna membatasi akses dan penggunaan data sesuai kebutuhan bisnis.
- Role-Based Access Control (RBAC) untuk mengatur hak akses pengguna berdasarkan peran dan tanggung jawab.
- Audit trail yang memungkinkan pelacakan aktivitas dan penggunaan sistem secara transparan.
- Enkripsi data untuk melindungi informasi saat disimpan maupun ditransmisikan.
- Keamanan siber tingkat enterprise guna mengurangi risiko kebocoran data dan ancaman siber.
Dengan penerapan tata kelola yang tepat, perusahaan dapat membangun solusi AI yang aman, patuh terhadap regulasi, dan mampu mendukung kebutuhan bisnis secara berkelanjutan.
Saatnya Membangun AI Copilot yang Sesuai dengan Bisnis Anda!
AI Copilot bukan sekadar teknologi baru, tetapi bagian dari strategi transformasi digital yang dapat membantu perusahaan meningkatkan produktivitas, mempercepat pengambilan keputusan, dan menciptakan keunggulan kompetitif di era bisnis yang semakin dinamis. Dengan strategi adopsi yang tepat, AI dapat menjadi pondasi penting bagi masa depan bisnis yang lebih efisien, adaptif, dan berbasis data.
Memulai implementasi AI tidak harus dilakukan dalam skala besar. Banyak perusahaan memilih memulai dari pilot project untuk mengidentifikasi use case yang paling relevan, mengukur manfaat bisnis, dan membangun roadmap pengembangan AI secara bertahap. Pendekatan ini menjadikan AI sebagai investasi teknologi jangka panjang yang memberikan nilai nyata bagi organisasi.
Konsultasikan AI Copilot Anda Bersama BTS.id
Jika perusahaan Anda sedang mencari partner untuk memulai langkah awal transformasi AI, BTS.id dapat membantu mulai dari perencanaan strategi, custom software & AI development, integrasi sistem, hingga implementasi di lingkungan enterprise.
Sebagai software house Bandung yang berpengalaman dalam pengembangan solusi digital untuk enterprise, BTS.id dapat membantu perusahaan membangun AI Copilot yang aman, terintegrasi, dan sesuai dengan kebutuhan bisnis. Hubungi tim BTS.id sekarang dan mulai perjalanan transformasi AI yang memberikan dampak nyata bagi pertumbuhan bisnis Anda.
5 months ago
Software House Indonesia
Perkembangan Software House Indonesia di Era Digital
Software house Indonesia kini tidak lagi hanya berfokus pada jasa pembuatan aplikasi atau website, tetapi berkembang menjadi partner teknologi strategis bagi perusahaan dalam menghadapi percepatan transformasi digital.
Meningkatnya kebutuhan enterprise terhadap sistem yang terintegrasi, scalable, dan berbasis data membuat peran software house semakin penting dalam mendukung efisiensi operasional dan inovasi bisnis.
Perkembangan industri digital mendorong banyak perusahaan untuk mulai mengadopsi teknologi seperti cloud computing, business automation, integrasi sistem, hingga implementasi AI untuk mempercepat proses kerja dan meningkatkan kualitas pengambilan keputusan.
Hal ini membuat layanan software house berkembang ke arah solusi digital yang lebih kompleks dan berorientasi pada kebutuhan bisnis jangka panjang.
Di sisi lain, perusahaan juga mulai membutuhkan pengembangan software custom yang mampu menyesuaikan proses bisnis secara spesifik, terutama pada sektor enterprise yang memiliki kebutuhan operasional lebih kompleks.
Karena itu, software house Indonesia kini dituntut tidak hanya unggul secara teknis, tetapi juga mampu memahami strategi bisnis, alur operasional, serta tantangan transformasi digital di berbagai industri.
Dengan pendekatan yang lebih kolaboratif dan berbasis solusi, software house mampu membantu perusahaan meningkatkan produktivitas, mempercepat adaptasi teknologi, serta menciptakan competitive advantage di era digital yang terus berkembang.
Generative AI Memasuki Era Implementasi Bisnis di 2026
Memasuki tahun 2026, AI bukan lagi sekadar tren teknologi, tetapi telah berkembang menjadi bagian penting dalam strategi bisnis modern.
Banyak perusahaan mulai memanfaatkan Generative AI dalam operasional bisnis untuk mempercepat proses kerja, meningkatkan efisiensi, serta mendukung pengambilan keputusan berbasis data secara lebih akurat.
Penerapan generative AI untuk enterprise kini semakin luas, mulai dari otomatisasi layanan pelanggan, analisis data, pembuatan konten, hingga pengelolaan workflow internal perusahaan.
Hal ini menunjukkan bahwa fokus perusahaan tidak hanya pada adopsi teknologi, tetapi juga pada peningkatan produktivitas dan optimalisasi operasional secara berkelanjutan.
Fokus perusahaan pada efisiensi dan produktivitas menjadi salah satu alasan utama meningkatnya implementasi AI di berbagai sektor industri.
Melalui pemanfaatan teknologi yang lebih cerdas dan terintegrasi, perusahaan dapat mengoptimalkan operasional sekaligus meningkatkan kualitas layanan dan kecepatan kerja.
Beberapa fokus utama yang banyak diterapkan perusahaan saat ini meliputi:
- Mengotomatisasi proses kerja yang repetitif untuk mengurangi beban operasional
- Mempercepat pengolahan data dan pengambilan keputusan bisnis
- Meningkatkan produktivitas tim melalui workflow yang lebih efisien
- Mengurangi risiko human error dalam operasional harian
- Mengoptimalkan layanan pelanggan dengan respon yang lebih cepat dan akurat
- Menekan biaya operasional melalui implementasi teknologi berbasis AI
- Membantu perusahaan lebih fokus pada strategi dan inovasi bisnis jangka panjang
Di sisi lain, kebutuhan terhadap custom AI development juga meningkat karena setiap perusahaan memiliki tantangan dan kebutuhan bisnis yang berbeda. Dengan implementasi AI yang lebih terarah, perusahaan dapat menciptakan value baru, membuka peluang revenue tambahan, serta meningkatkan daya saing di era digital yang semakin kompetitif.
Apa Itu Generative AI dan Mengapa Relevan untuk Kebutuhan Enterprise Modern
Generative AI adalah teknologi kecerdasan buatan yang mampu menghasilkan konten, analisis, dan respons otomatis berdasarkan data yang dipelajari. Berbeda dengan automation biasa yang bekerja berdasarkan aturan tetap, Generative AI mampu memahami konteks dan menghasilkan output yang lebih fleksibel sesuai kebutuhan bisnis.
Saat ini, implementasi Generative AI untuk Enterprise semakin berkembang untuk mendukung layanan pelanggan, analisis data, otomatisasi dokumen, hingga efisiensi operasional perusahaan.
Perbedaan AI generatif dan automation biasa meliputi:
- Automation biasa bekerja berdasarkan rule tetap dan fokus pada tugas repetitif, sedangkan Generative AI mampu memahami konteks, belajar dari data, dan beradaptasi sesuai kebutuhan bisnis.
- Jika automation digunakan untuk mempercepat proses operasional, Generative AI dapat membantu analisis data, pembuatan konten, hingga mendukung pengambilan keputusan yang lebih cerdas dan dinamis.
Meningkatnya kebutuhan efisiensi dan pengelolaan data juga mendorong perusahaan mengembangkan solusi berbasis Custom AI Development agar implementasi AI lebih sesuai dengan kebutuhan bisnis.
Selain otomatisasi, AI kini juga berkembang menjadi AI Agent untuk Bisnis yang membantu workflow perusahaan berjalan lebih cerdas, responsif, dan terintegrasi.
Tren Generative AI 2026 untuk Enterprise: AI Agents, Multimodal AI, dan Private AI
Tren Generative AI di tahun 2026 semakin berfokus pada implementasi yang lebih cerdas, terintegrasi, dan aman untuk kebutuhan enterprise.
Banyak software house Indonesia mulai membantu perusahaan mengembangkan solusi AI yang mampu mendukung infrastruktur bisnis, analisis data, dan peningkatan efisiensi operasional secara menyeluruh.
Salah satu tren utama adalah penggunaan AI Agents untuk automation task dan workflow. AI Agent membantu perusahaan mengotomatisasi proses kerja yang lebih kompleks, seperti layanan pelanggan, monitoring operasional, hingga pengelolaan data secara real-time.
Selain itu, Multimodal AI semakin banyak digunakan karena mampu memproses berbagai jenis data dalam satu sistem, seperti:
- Teks dan dokumen
- Gambar dan visual data
- Audio dan voice command
- Video dan data monitoring
Di sisi keamanan, Private AI dan On-Premise AI menjadi solusi penting bagi enterprise yang membutuhkan perlindungan data dan kontrol sistem yang lebih tinggi.
Sementara itu, integrasi AI dengan sistem bisnis modern seperti ERP, CRM, dan cloud platform membantu perusahaan menciptakan operasional yang lebih terhubung, efisien, dan adaptif terhadap perkembangan teknologi digital.
Melihat kebutuhan implementasi AI yang terus berkembang, software house Indonesia juga semakin berperan sebagai partner transformasi digital yang membantu perusahaan membangun solusi AI sesuai kebutuhan bisnis dan skala operasional masing-masing.
Evolusi Penggunaan AI dalam Operasional Bisnis Enterprise
Penggunaan AI dalam operasional bisnis enterprise terus berkembang dan tidak lagi sebatas chatbot atau otomatisasi sederhana.
AI kini digunakan dalam workflow bisnis modern untuk meningkatkan efisiensi, produktivitas, dan kecepatan pengambilan keputusan.
Saat ini, perusahaan mulai memanfaatkan AI untuk automation process, knowledge management, business analytics, hingga implementasi AI agent untuk bisnis yang membantu pengelolaan data, layanan pelanggan, dan workflow secara real-time.
AI juga semakin terintegrasi dengan sistem bisnis seperti ERP, CRM, dan cloud platform sehingga operasional perusahaan menjadi lebih terhubung, efisien, dan scalable sesuai kebutuhan enterprise modern.
Tantangan Implementasi Generative AI di Perusahaan Enterprise
Meskipun implementasi Generative AI semakin berkembang di berbagai industri, perusahaan enterprise masih menghadapi sejumlah tantangan dalam proses adopsinya.
Tantangan ini tidak hanya berkaitan dengan teknologi, tetapi juga kesiapan operasional, keamanan data, hingga adaptasi organisasi secara menyeluruh.
Beberapa tantangan utama implementasi Generative AI di perusahaan enterprise meliputi:
- Integrasi dengan sistem lama yang masih digunakan dalam operasional bisnis
- Kesiapan infrastruktur teknologi untuk mendukung performa AI secara optimal
- Data privacy dan security, terutama untuk pengelolaan data sensitif perusahaan
- Adaptasi pengguna internal terhadap workflow dan teknologi baru berbasis AI
- Regulasi dan governance AI agar implementasi tetap sesuai standar keamanan dan compliance perusahaan
Karena itu, implementasi AI membutuhkan perencanaan yang matang agar teknologi dapat berjalan efektif, aman, dan sesuai dengan kebutuhan operasional enterprise dalam jangka panjang.
Peran Software House AI Indonesia sebagai Strategic Partner Enterprise
Software house AI di Indonesia kini memiliki peran penting sebagai strategic partner dalam membantu perusahaan menjalankan transformasi digital berbasis AI. Tidak hanya menyediakan solusi teknologi, software house juga membantu bisnis memahami kebutuhan implementasi AI yang sesuai dengan operasional dan target perusahaan.
Peran ini mencakup membantu perusahaan memulai implementasi AI, mengisi kebutuhan tim AI enterprise, hingga mendukung pengembangan solusi berbasis custom AI development yang lebih fleksibel dan terintegrasi. Dengan dukungan teknologi dan pengalaman implementasi, perusahaan dapat mempercepat proses adopsi AI bisnis secara lebih efektif.
Selain itu, software house AI juga berperan sebagai partner transformasi AI jangka panjang yang membantu enterprise mengembangkan sistem yang scalable, aman, dan mampu mengikuti perkembangan kebutuhan bisnis di era digital.
Layanan AI Custom Development untuk Enterprise
Layanan AI custom development membantu perusahaan membangun solusi AI yang lebih sesuai dengan kebutuhan operasional dan workflow bisnis enterprise. Implementasi AI yang terarah memungkinkan perusahaan meningkatkan efisiensi, produktivitas, serta optimalisasi proses bisnis secara berkelanjutan.
Layanan yang umumnya diberikan meliputi:
- Konsultasi strategi dan kesiapan AI perusahaan
- Pengembangan custom AI models sesuai kebutuhan bisnis
- Integrasi AI dengan sistem existing seperti ERP, CRM, dan cloud platform
- Maintenance dan optimization AI system untuk menjaga performa dan scalability
Saat ini, banyak software house Bandung juga mulai menghadirkan layanan pengembangan AI enterprise untuk membantu perusahaan mempercepat transformasi digital berbasis teknologi AI.
Kesimpulan: Masa Depan Generative AI Dibangun Bersama Software House Indonesia
Generative AI telah membuka peluang baru bagi enterprise dalam meningkatkan efisiensi, inovasi, dan daya saing bisnis. Namun, keberhasilan implementasinya sangat bergantung pada kebutuhan AI custom development yang sesuai dengan karakteristik setiap perusahaan.
Di sinilah software house Indonesia berperan sebagai strategic partner yang membantu bisnis merancang, mengembangkan, dan mengintegrasikan solusi AI secara tepat guna. Adaptasi AI bukan lagi pilihan, tetapi menjadi langkah penting untuk menghadapi masa depan bisnis yang semakin digital dan kompetitif.
Siap mengimplementasikan Generative AI untuk bisnis Anda?
Diskusikan kebutuhan transformasi digital perusahaan Anda bersama tim BTS.id, software house Bandung yang berpengalaman dalam custom AI development dan solusi AI enterprise yang scalable, aman, serta disesuaikan dengan kebutuhan bisnis.
Mulai dari konsultasi strategi, pengembangan solusi AI custom, hingga integrasi ke sistem existing perusahaan, kami BTS.id siap membantu bisnis Anda mengadopsi teknologi AI secara lebih efektif dan terukur.
5 months ago
Software House Indonesia
Mengapa Perusahaan Besar Membutuhkan Mitra Strategis untuk Hyper-automation?
Di era digitalisasi enterprise 2026, perusahaan besar menghadapi tantangan yang semakin kompleks, mulai dari integrasi data lintas divisi, percepatan operasional, hingga kebutuhan pengambilan keputusan berbasis data secara real-time.
Karena itu, implementasi hyper-automation tidak lagi sekadar tren teknologi, tetapi menjadi bagian penting dari strategi bisnis jangka panjang.
Namun, proses transformasi digital perusahaan besar tidak bisa dilakukan hanya dengan mengandalkan perangkat otomatisasi semata.
Dibutuhkan mitra strategis yang memahami proses bisnis enterprise, mampu membangun integrasi sistem yang kompleks, serta menghadirkan solusi yang scalable dan aman.
Di sinilah peran software house Indonesia menjadi semakin penting.
Sebagai mitra transformasi digital, software house tidak hanya membantu perusahaan membangun aplikasi custom, tetapi juga merancang solusi enterprise automation yang terintegrasi dengan AI, workflow automation, data analytics, hingga cloud infrastructure.
Pendekatan custom software memungkinkan setiap proses otomatisasi disesuaikan dengan kebutuhan bisnis perusahaan, sehingga pengimplementasiannya dapat berjalan lebih efektif dan terukur.
Melalui kolaborasi dengan software house Indonesia yang berpengalaman, perusahaan dapat mempercepat digitalisasi enterprise 2026, meningkatkan efisiensi operasional, mengurangi human error, serta menciptakan fondasi teknologi yang lebih adaptif untuk menghadapi perubahan bisnis di masa depan.
Memahami Hyper-automation sebagai Solusi Bisnis Enterprise
Hyper-automation merupakan pendekatan modern dalam otomatisasi bisnis yang menggabungkan berbagai teknologi seperti Artificial Intelligence (AI), machine learning, robotic process automation (RPA), serta integrasi sistem digital untuk menciptakan proses kerja yang lebih cepat, efisien, dan minim kesalahan.
Di era transformasi digital saat ini, hyper-automation menjadi bagian penting dari strategi perusahaan dalam membangun solusi automation modern yang mampu mendukung pertumbuhan bisnis secara berkelanjutan.
Berbeda dengan automation konvensional, hyper-automation tidak hanya mengotomatisasi pekerjaan berulang, tetapi juga menghadirkan AI automation enterprise yang mampu menganalisis data, memprediksi kebutuhan operasional, hingga membantu proses pengambilan keputusan secara real- time.
Pendekatan ini memungkinkan perusahaan membangun intelligent business process yang lebih adaptif, terintegrasi, dan responsif terhadap perubahan pasar.
Beberapa manfaat utama hyper-automation enterprise bagi perusahaan enterprise meliputi:
- Meningkatkan efisiensi operasional melalui otomatisasi proses bisnis end-to-end.
- Mendukung integrasi sistem bisnis antar divisi, platform, dan database perusahaan.
- Mengurangi human error dalam proses administrasi dan pengolahan data.
- Mempercepat akses informasi dan analisis data secara real-time.
- Membantu perusahaan membangun solusi automation modern yang scalable, fleksibel, dan siap dikembangkan sesuai kebutuhan bisnis.
- Mendukung pengembangan intelligent business process untuk meningkatkan produktivitas dan kualitas layanan perusahaan.
Melalui pengimplementasian yang tepat, perusahaan dapat mempercepat transformasi digital sekaligus menciptakan sistem kerja yang lebih modern, efisien, dan kompetitif di era bisnis digital.
Pendekatan Custom Service dalam Pengembangan Hyper-automation
Dalam era digital enterprise modern, kebutuhan otomatisasi tidak lagi dapat diselesaikan dengan pendekatan software umum yang bersifat satu untuk semua.
Setiap perusahaan memiliki proses bisnis, struktur data, serta kebutuhan operasional yang unik. Karena itu, solusi automation custom menjadi pendekatan penting dalam pengembangan hyper-automation enterprise yang lebih efektif dan berkelanjutan.
Melalui pendekatan custom software development enterprise, perusahaan dapat membangun sistem otomatisasi yang dirancang khusus sesuai kebutuhan bisnis, mulai dari workflow automation, integrasi multi-platform, hingga monitoring operasional berbasis data real-time.
Pendekatan ini memungkinkan sistem berkembang mengikuti perubahan bisnis tanpa harus melakukan migrasi besar di kemudian hari.
Software house berperan penting dalam merancang scalable automation system yang tidak hanya mampu menangani kebutuhan saat ini, tetapi juga siap mendukung ekspansi bisnis di masa depan. Dengan sistem yang scalable, perusahaan dapat menambahkan fitur, meningkatkan kapasitas pengguna, serta mengintegrasikan teknologi baru tanpa mengganggu operasional utama.
Keunggulan solusi automation custom dalam pengembangan hyper-automation antara lain:
- Sistem automation disesuaikan dengan kebutuhan spesifik perusahaan.
- Mendukung scalable automation system untuk pertumbuhan bisnis jangka panjang.
- Mempermudah integrasi dengan ERP, CRM, AI, maupun platform internal lainnya.
- Mengoptimalkan efisiensi proses bisnis melalui otomatisasi yang lebih presisi.
- Memberikan fleksibilitas tinggi dalam pengembangan dan maintenance sistem.
Dengan pendekatan custom software development enterprise, perusahaan dapat membangun fondasi automation yang lebih adaptif, terintegrasi, dan siap menghadapi tantangan transformasi digital enterprise di tahun-tahun mendatang.
Pilar Teknologi dalam Ekosistem Hyper-automation Enterprise
Berbagai teknologi modern saling terintegrasi untuk menciptakan proses bisnis yang lebih efisien dan cerdas dalam ekosistem hyper-automation enterprise. Teknologi seperti AI untuk enterprise membantu perusahaan melakukan analisis data dan otomatisasi pengambilan keputusan secara lebih cepat dan akurat.
Selain itu, robotic process automation berperan dalam mengotomatisasi pekerjaan repetitif, sementara machine learning business memungkinkan sistem terus belajar dari data untuk meningkatkan performa operasional.
Di sisi infrastruktur, cloud computing enterprise mendukung fleksibilitas dan skalabilitas sistem agar mampu mengikuti kebutuhan bisnis yang terus berkembang.
Seluruh teknologi tersebut dapat berjalan optimal melalui API integration yang menghubungkan berbagai sistem, aplikasi, dan platform bisnis dalam satu ekosistem digital yang terintegrasi.
Dengan kombinasi teknologi ini, perusahaan dapat membangun sistem hyper-automation yang lebih modern, adaptif, dan siap mendukung transformasi digital.
Dampak Hyper-automation terhadap Operasional dan Keunggulan Kompetitif Enterprise
Otomatisasi cerdas membantu perusahaan meningkatkan efisiensi operasional bisnis melalui proses kerja yang lebih cepat, terintegrasi, dan minim kesalahan manual. Dengan penerapan otomatisasi perusahaan besar, berbagai aktivitas seperti pengolahan data, monitoring sistem, hingga layanan pelanggan dapat berjalan secara otomatis dan real-time sehingga produktivitas tim menjadi lebih optimal.
Selain mempercepat alur kerja, manfaat hyper-automation enterprise juga terlihat dari kemampuan perusahaan dalam menekan biaya operasional, meningkatkan akurasi data, serta mempercepat pengambilan keputusan berbasis analitik. Implementasi teknologi otomatisasi ini membuat perusahaan lebih adaptif menghadapi perubahan pasar dan kebutuhan pelanggan yang terus berkembang.
Di sisi lain, penerapan sistem otomatisasi modern turut menciptakan competitive advantage digital bagi enterprise. Perusahaan dapat menghadirkan layanan yang lebih responsif, meningkatkan pengalaman pelanggan, serta memperkuat daya saing di era transformasi digital yang semakin kompetitif.
Strategi Kolaborasi Enterprise dengan Software House di Era Hyper-automation
Dalam era hyper-automation, perusahaan membutuhkan partner teknologi enterprise yang mampu mendukung pengembangan sistem secara fleksibel, cepat, dan terintegrasi.
Karena itu, kolaborasi dengan software house menjadi langkah penting untuk mempercepat transformasi digital perusahaan dan implementasi automation yang lebih efektif.
Beberapa strategi kolaborasi yang umum dilakukan antara enterprise dan software house meliputi:
- Melakukan pemetaan kebutuhan bisnis sebelum implementasi automation.
- Mengembangkan solusi secara bertahap melalui pendekatan agile development enterprise.
- Membangun integrasi sistem agar proses bisnis lebih terhubung dan efisien.
- Menyesuaikan pengembangan software dengan target transformasi digital perusahaan.
- Menjadikan software house enterprise Indonesia sebagai partner teknologi enterprise jangka panjang untuk pengembangan dan maintenance sistem.
Dengan strategi kolaborasi yang tepat, perusahaan dapat membangun sistem hyper-automation yang lebih scalable, adaptif, dan siap mendukung pertumbuhan bisnis di masa depan.
Masa depan hyper-automation enterprise akan semakin bergantung pada kemampuan perusahaan dalam mengintegrasikan teknologi, data, dan otomatisasi secara strategis.
Di tengah percepatan transformasi digital, perusahaan membutuhkan solusi yang tidak hanya modern, tetapi juga fleksibel dan scalable untuk mendukung pertumbuhan bisnis jangka panjang.
Karena itu, kolaborasi dengan software house menjadi langkah penting dalam menghadirkan solusi automation enterprise yang sesuai dengan kebutuhan bisnis, mulai dari integrasi sistem, AI automation, hingga pengembangan custom software enterprise.
Bersama partner teknologi yang tepat, perusahaan dapat membangun fondasi digital yang lebih kuat, efisien, dan siap menghadapi tantangan bisnis di era hyper-automation.
Ingin mempercepat transformasi digital perusahaan Anda melalui solusi automation enterprise yang terintegrasi?
BTS.id hadir sebagai software house Bandung yang siap membantu pengembangan custom software development dan mengimplementasikan hyper automation sesuai kebutuhan bisnis Anda.
Sebagai perusahaan software house Bandung yang berpengalaman dalam pengembangan solusi enterprise modern, BTS.id mendukung perusahaan membangun sistem digital yang scalable, adaptif, dan siap menghadapi kebutuhan bisnis masa depan.
Konsultasikan kebutuhan custom software development perusahaan Anda kepada tim kami BTS.id sekarang, dan wujudkan operasional bisnis yang lebih efisien, terintegrasi, dan siap bersaing di era digital 2026.
6 months ago
Software House Indonesia
Mengapa Software House Indonesia Semakin Penting di Era Otomatisasi
Mengandalkan cara kerja manual di tengah percepatan teknologi jelas bukan pilihan yang berkelanjutan. Di era otomatisasi, peran software house Indonesia semakin krusial karena mampu menjembatani kebutuhan bisnis dengan solusi digital yang relevan dan efisien.
Melalui layanan seperti jasa pembuatan aplikasi, perusahaan dapat mengotomatisasi proses operasional, meningkatkan akurasi data, serta mempercepat pengambilan keputusan.
Inilah yang mendorong percepatan digitalisasi bisnis, baik untuk skala UMKM hingga korporasi besar.
Tidak hanya itu, kehadiran software house yang terbaik juga memastikan bahwa setiap solusi yang dikembangkan sesuai dengan kebutuhan bisnis, mulai dari integrasi sistem hingga keamanan data.
Fokus pada pengembangan software menjadi nilai tambah karena lebih adaptif terhadap regulasi, budaya, dan kebiasaan pengguna.
Dengan berbagai keunggulan tersebut, memilih solusi IT Indonesia bukan hanya soal efisiensi, tetapi juga langkah strategis untuk meningkatkan daya saing bisnis di era digital yang semakin kompetitif.
Pengenalan AI Agent: Kunci Sukses Transformasi Digital Tahun 2026
Transformasi digital di tahun 2026 tidak lagi sekadar tentang adopsi teknologi, tetapi tentang bagaimana bisnis memanfaatkan AI agent terbaru sebagai penggerak utama efisiensi dan inovasi.
AI agent adalah sistem berbasis kecerdasan buatan untuk bisnis yang mampu bekerja secara mandiri, menganalisis data, mengambil keputusan, hingga menjalankan tugas tanpa intervensi manusia secara terus-menerus.
Sejalan dengan tren teknologi 2026, AI agent bisnis menjadi fondasi dari otomatisasi cerdas yang tidak hanya mempercepat proses, tetapi juga meningkatkan akurasi dan produktivitas.
Dengan dukungan AI agent yang semakin berkembang, solusi ini kini semakin relevan dan mudah diadopsi oleh berbagai sektor industri.
Beberapa peran utama AI agent dalam transformasi digital meliputi:
- Mengotomatisasi proses operasional secara end-to-end
- Menganalisis data secara real-time untuk pengambilan keputusan lebih cepat
- Integrasi dan Orkestrasi Sistem, dimana AI agent berperan sebagai “penghubung cerdas” antar sistem yang berbeda (ERP, CRM, dll)
- Mengurangi biaya operasional dengan sistem yang lebih efisien
Dengan memanfaatkan AI agent, perusahaan tidak hanya mengikuti perkembangan teknologi, tetapi juga membangun fondasi kuat untuk bersaing di era digital yang semakin dinamis.
Bagaimana Software House Indonesia Mengembangkan AI Agent untuk Enterprise
Pengembangan AI agent untuk kebutuhan solusi enterprise AI bukan sekadar membangun teknologi, tetapi memastikan solusi tersebut benar-benar selaras dengan proses bisnis yang kompleks.
Software house berperan penting dalam menghadirkan implementasi AI agent yang terukur, terintegrasi, dan siap digunakan dalam skala besar.
Pendekatan yang dilakukan biasanya dimulai dari pemetaan kebutuhan hingga pengembangan AI agent dalam bentuk solusi custom automation yang dirancang khusus sesuai kebutuhan tiap perusahaan. Berbeda dengan solusi generik, custom automation memungkinkan sistem mengikuti alur kerja bisnis, bukan sebaliknya. Dalam praktiknya, workflow otomatis perusahaan menjadi fondasi utama, yaitu rangkaian proses kerja yang berjalan otomatis berdasarkan aturan, data, dan trigger tertentu.
Sebagai gambaran, workflow otomatis perusahaan dapat mencakup:
- Otomatisasi approval dokumen (misalnya pengajuan cuti atau anggaran)
- Integrasi data antar divisi secara real-time
- Notifikasi otomatis untuk tugas atau deadline tertentu
- Pemrosesan data pelanggan dari input hingga analisis
Dengan dukungan AI agent, workflow ini tidak hanya berjalan otomatis, tetapi juga “cerdas”, mampu belajar dari data sebelumnya untuk meningkatkan akurasi dan kecepatan proses.
Hal ini secara langsung mendorong efisiensi proses bisnis serta mengurangi resiko human error.
Solusi custom automation yang umum dikembangkan meliputi:
- Otomatisasi proses internal seperti HR, finance, hingga operasional
- Sistem approval berjenjang yang berjalan otomatis dan terdokumentasi
- Integrasi data lintas sistem untuk menghilangkan duplikasi input
- Automasi customer journey, mulai dari lead masuk hingga follow-up
- Dashboard analitik real-time untuk mendukung pengambilan keputusan
Dengan penerapan yang tepat, solusi ini mampu meningkatkan efisiensi proses bisnis, mempercepat waktu kerja, serta meminimalkan kesalahan manual.
Beberapa tahapan utama dalam pengembangan AI agent untuk enterprise meliputi:
- Analisis kebutuhan bisnis dan identifikasi proses yang dapat diotomatisasi
- Perancangan sistem berbasis AI sesuai kebutuhan spesifik perusahaan
- Integrasi software & AI agent dengan sistem yang sudah berjalan (ERP, CRM, dll)
- Pengujian, implementasi, serta optimalisasi berkelanjutan
Melalui kombinasi AI agent dan custom automation, software house Indonesia mampu menghadirkan solusi enterprise AI yang tidak hanya powerful secara teknologi, tetapi juga benarbenar relevan dengan kebutuhan bisnis, sehingga perusahaan dapat bergerak lebih cepat, efisien, dan kompetitif di era digital.
Dampak Implementasi AI Agent terhadap Efisiensi Bisnis Enterprise
Implementasi AI agent memberikan dampak signifikan terhadap cara perusahaan enterprise menjalankan operasionalnya.
Dengan kemampuan analisis data dan eksekusi tugas secara otomatis, perusahaan dapat mencapai produktivitas meningkat dengan AI agent tanpa harus menambah beban kerja tim secara manual.
Salah satu manfaat utama adalah terciptanya efisiensi menyeluruh, mulai dari proses internal hingga layanan pelanggan. Hal ini secara langsung berkontribusi pada penghematan biaya operasional, karena banyak tugas repetitif dapat diotomatisasi dan diselesaikan lebih cepat dengan tingkat akurasi tinggi.
Lebih dari itu, AI agent menjadi pendorong utama dalam menciptakan keunggulan kompetitif bisnis enterprise. Perusahaan yang lebih dulu mengadopsi teknologi ini cenderung memiliki kecepatan, ketepatan, dan fleksibilitas yang lebih unggul dibanding kompetitor.
Beberapa bentuk keunggulan kompetitif bisnis enterprise yang dihasilkan antara lain:
- Pengambilan keputusan berbasis data real-time yang lebih akurat
- Respons lebih cepat terhadap perubahan pasar dan kebutuhan pelanggan
- Personalisasi layanan yang meningkatkan customer experience
- Skalabilitas operasional tanpa peningkatan biaya yang signifikan
- Inovasi produk dan layanan yang lebih cepat diluncurkan
Dari sisi finansial, penerapan AI agent juga menunjukkan ROI otomasi bisnis di Indonesia yang semakin menjanjikan. Investasi teknologi ini dapat kembali melalui efisiensi kerja, pengurangan kesalahan operasional, serta optimalisasi penggunaan sumber daya.
Secara keseluruhan, dampak implementasi AI agent meliputi:
- Otomatisasi tugas berulang sehingga tim fokus pada pekerjaan strategis
- Peningkatan kecepatan dan akurasi dalam pengolahan data
- Pengurangan biaya operasional dan human error
- Peningkatan kualitas layanan dan kepuasan pelanggan
Dengan kombinasi efisiensi dan keunggulan kompetitif tersebut, AI agent menjadi pondasi penting bagi perusahaan dalam mengupayakan solusi enterprise AI untuk bertahan dan unggul di tengah persaingan bisnis yang semakin ketat di era digital.
Tantangan dalam Pengembangan AI Agent di Perusahaan Enterprise
Pengembangan AI agent di perusahaan enterprise memang menawarkan banyak manfaat, namun tidak lepas dari berbagai tantangan yang perlu diatasi secara strategis. Terutama di Indonesia, proses adopsi teknologi masih menghadapi sejumlah hambatan, mulai dari kesiapan infrastruktur hingga perubahan budaya kerja.
Salah satu tantangan adopsi teknologi baru di Indonesia adalah resistensi terhadap perubahan dan kurangnya pemahaman tentang potensi AI. Banyak perusahaan masih berada dalam tahap transisi menuju digitalisasi penuh, sehingga implementasi AI agent membutuhkan pendekatan yang bertahap dan terukur.
Di sisi lain, isu keamanan data dan privasi AI agent menjadi perhatian utama. Penggunaan AI yang mengandalkan data dalam jumlah besar menuntut sistem keamanan yang kuat, kepatuhan terhadap regulasi, serta pengelolaan data yang transparan agar tetap menjaga kepercayaan pengguna dan stakeholder
Beberapa tantangan utama dalam pengembangan AI agent di enterprise meliputi:
- Kesiapan infrastruktur teknologi dan integrasi dengan sistem lama (legacy system)
- Keterbatasan talenta digital dan ahli AI di Indonesia
- Risiko keamanan data serta perlindungan privasi pengguna
- Biaya investasi awal yang relatif besar
- Adaptasi budaya kerja terhadap otomatisasi dan AI
Namun di balik tantangan tersebut, terdapat peluang pasar software house masa depan yang sangat besar. Permintaan terhadap solusi AI dan otomatisasi terus meningkat, membuka ruang bagi software house untuk menghadirkan inovasi, layanan konsultasi, serta pengembangan solusi yang lebih matang dan terarah.
Peluang ini dapat dilihat dari beberapa aspek berikut:
- Meningkatnya permintaan implementasi AI agent bisnis di berbagai industri
- Kebutuhan tinggi akan solusi custom automation untuk proses bisnis yang spesifik
- Pertumbuhan layanan digitalisasi bisnis di sektor UMKM hingga enterprise
- Peluang pengembangan produk berbasis AI sebagai layanan (AI-as-a-Service)
- Kolaborasi dengan perusahaan untuk modernisasi sistem legacy
- Ekspansi ke pasar regional dengan solusi IT berbasis kebutuhan lokal
Dengan pendekatan yang tepat, tantangan ini bukan hanya bisa diatasi, tetapi juga menjadi pijakan untuk memperkuat posisi bisnis dalam ekosistem digital yang terus berkembang.
Transformasi menuju otomatisasi tidak bisa ditunda. Perusahaan yang ingin tetap relevan perlu bergerak cepat dengan strategi yang tepat, termasuk menggandeng software house di Indonesia sebagai mitra teknologi. Melalui implementasi AI agent bisnis, custom automation, dan integrasi sistem yang matang, bisnis dapat meningkatkan efisiensi, produktivitas, sekaligus membangun keunggulan kompetitif jangka panjang.
Saatnya melangkah lebih jauh dan menyongsong masa depan otomatisasi tanpa batas.
Percayakan kebutuhan digital Anda bersama kami BTS.id, kami adalah salah satu software house Bandung terkemuka, serta sebagai partner solusi IT yang siap membantu transformasi bisnis Anda menjadi lebih cerdas, cepat, dan adaptif.
Mulai langkah strategis Anda bersama kami BTS.id, software house yang siap menghadirkan solusi custom software development sesuai kebutuhan bisnis Anda.
Mari bertransformasi menuju masa depan otomatisasi tanpa batas, lebih efisien, terukur, dan kompetitif.
6 months ago
Software House Indonesia
Mengapa Eksekutif Modern Membutuhkan AI-Powered Decision Intelligence?
Di era bisnis yang bergerak cepat dan penuh ketidakpastian serta percepatan transformasi digital di Indonesia, banyak perusahaan menghadapi tantangan dalam mengelola data yang besar namun belum terstruktur dengan baik, sehingga mendorong kebutuhan digitalisasi perusahaan yang lebih terarah, di mana software house Indonesia berperan penting dalam proses tersebut.
Eksekutif tidak lagi cukup mengandalkan intuisi atau pengalaman semata. Kebutuhan akan AI untuk bisnis dan AI-powered decision intelligence bukan lagi sekadar tren global, tetapi solusi nyata untuk membantu eksekutif mengambil keputusan yang cepat, tepat, dan relevan dengan kondisi pasar lokal.
Decision intelligence adalah pendekatan terintegrasi yang menggabungkan data, kecerdasan buatan (AI), dan analitik untuk menghasilkan rekomendasi keputusan yang lebih akurat. Software house di Indonesia kini banyak mengembangkan sistem ini agar sesuai dengan kebutuhan bisnis lokal, mulai dari UMKM hingga perusahaan skala enterprise. Teknologi ini tidak hanya menyajikan data, tetapi juga memberikan rekomendasi tindakan yang optimal sebagai bagian dari solusi enterprise AI.
Manfaat Decision Intelligence bagi Eksekutif
- Keputusan lebih cepat dan akurat
AI mampu menganalisis data dalam jumlah besar secara real-time. - Mengurangi risiko kesalahan
Prediksi berbasis data membantu meminimalkan keputusan yang bersifat spekulatif. - Visibilitas menyeluruh
Eksekutif dapat melihat gambaran bisnis secara holistik, dari operasional hingga strategi. - Adaptif terhadap perubahan
Sistem AI dapat menyesuaikan rekomendasi berdasarkan tren terbaru.
Solusi bisnis berbasis AI yang dikembangkan oleh software house memungkinkan perusahaan mengakses prediksi penjualan, automasi laporan, dan dashboard real-time dalam satu sistem terintegrasi yang dapat dikustomisasi sesuai kebutuhan. Hal ini menjadi bagian penting dalam mendukung digitalisasi perusahaan yang lebih efektif.
Hal ini mendorong pengambilan keputusan cerdas karena eksekutif tidak lagi bergantung pada intuisi, melainkan pada data yang akurat, terukur, dan minim bias. Didukung teknologi untuk eksekutif seperti platform cloud, AI analytics, dan dashboard interaktif, informasi strategis dapat diakses dengan cepat tanpa harus memahami kompleksitas teknis.
Dampaknya, efisiensi kerja eksekutif meningkat signifikan karena proses analisis dan pelaporan berjalan otomatis, sehingga waktu dan energi dapat difokuskan pada strategi bisnis, inovasi, dan pertumbuhan perusahaan.
Peran Penting Software House Indonesia dalam Mengembangkan AI Decision Intelligence
Software house Indonesia memiliki peran strategis dalam mendorong adopsi AI Decision Intelligence melalui pengembangan solusi yang relevan dengan kebutuhan bisnis lokal. Sebagai bagian dari
ekosistem software house, mereka tidak hanya menghadirkan teknologi, tetapi juga memahami konteks pasar, budaya, dan tantangan operasional di dalam negeri.
Dengan mengedepankan inovasi teknologi lokal, perusahaan mampu menciptakan sistem cerdas berbasis AI yang membantu pengambilan keputusan secara lebih akurat, cepat, dan efisien.
Beberapa peran penting yang dijalankan oleh custom software house di Indonesia antara lain:
- Menghadirkan solusi yang disesuaikan (customized solutions)
Custom software house mampu merancang sistem AI Decision Intelligence yang sesuai dengan kebutuhan spesifik bisnis, mulai dari UMKM hingga perusahaan skala besar dalam bentuk solusi
enterprise AI. - Mendorong inovasi teknologi lokal
Dengan memanfaatkan sumber daya dan talenta dalam negeri, pengembang software Indonesia berkontribusi pada pertumbuhan ekosistem teknologi nasional yang lebih mandiri dan kompetitif. - Menyediakan solusi digital Indonesia yang relevan
Software house lokal memahami regulasi, perilaku konsumen, serta dinamika pasar Indonesia, sehingga solusi yang dihasilkan lebih tepat guna dan mudah diimplementasikan. - Meningkatkan efisiensi dan kualitas keputusan bisnis
Implementasi AI Decision Intelligence membantu perusahaan mengolah data menjadi insight yang actionable untuk strategi bisnis yang lebih tepat melalui pendekatan AI untuk bisnis. - Berperan sebagai mitra strategis perusahaan teknologi terkemuka
Banyak software house di Indonesia bekerja sama dengan perusahaan teknologi terkemuka untuk mengintegrasikan teknologi terbaru dan meningkatkan daya saing klien di pasar global.
Dengan kombinasi keahlian teknis, pemahaman lokal, dan fokus pada solusi digital Indonesia, software house Indonesia menjadi kunci dalam transformasi digital berbasis AI yang berkelanjutan.
Cara Kerja AI-Powered Decision Intelligence dalam Mendukung Strategi Bisnis
AI-Powered Decision Intelligence bekerja dengan menggabungkan data, analitik, dan kecerdasan buatan untuk membantu perusahaan mengambil keputusan yang lebih cepat dan akurat sebagai bagian dari AI untuk bisnis modern. Sistem ini mengolah informasi dari berbagai sumber menjadi insight strategis yang dapat langsung digunakan dalam operasional bisnis.
Berikut beberapa cara kerjanya sebagai berikut:
- Sistem berbasis data real-time
Mengumpulkan dan memproses data secara langsung (real-time) dari berbagai sumber seperti transaksi, perilaku pelanggan, hingga operasional internal, sehingga keputusan selalu didasarkan pada kondisi terkini. - Integrasi data dan machine learning
Data dari berbagai platform diintegrasikan dalam satu sistem, lalu dianalisis menggunakan machine learning untuk menemukan pola, trend, dan hubungan yang tidak terlihat secara manual dalam penerapan solusi enterprise AI. - Analisis prediktif dengan AI
AI digunakan untuk memprediksi kemungkinan yang akan terjadi di masa depan, seperti tren pasar, permintaan produk, atau risiko bisnis. - Otomatisasi pengambilan keputusan bisnis
Sistem dapat memberikan rekomendasi otomatis bahkan mengeksekusi keputusan tertentu sehingga meningkatkan efisiensi dan mengurangi human error serta mempercepat digitalisasi perusahaan.
Dengan pendekatan ini, AI Decision Intelligence menjadi pondasi penting dalam menciptakan strategi bisnis yang adaptif, berbasis data, dan kompetitif di era digital.
Kriteria Memilih Software House yang Tepat untuk Solusi Decision Intelligence Anda
Memilih software house yang tepat menjadi langkah krusial untuk memastikan implementasi Decision Intelligence berjalan optimal dan sesuai kebutuhan bisnis. Tidak hanya soal kemampuan teknis, tetapi juga pengalaman, kredibilitas, dan pemahaman terhadap ekosistem bisnis di Indonesia, khususnya dalam memilih software house yang berpengalaman.
Berikut beberapa tips memilih software house terbaik Indonesia yang perlu diperhatikan:
- Pengalaman pengembangan aplikasi enterprise di Indonesia
Pilih software house yang memiliki rekam jejak dalam menangani proyek skala besar (enterprise). - Portofolio software house terpercaya
Software house dengan pengalaman luas biasanya memiliki studi kasus yang relevan, termasuk solusi berbasis AI. - Kemampuan memahami kebutuhan bisnis lokal
Software house yang baik mampu menyesuaikan solusi dengan regulasi dan pasar lokal. - Keahlian dalam teknologi AI dan data
Pastikan mereka memiliki kompetensi dalam machine learning dan analitik data, serta integrasi sistem untuk mendukung Decision Intelligence secara menyeluruh. - Dukungan dan skalabilitas solusi
Pilih mitra yang tidak hanya membangun sistem, tetapi juga menyediakan dukungan berkelanjutan dan mampu mengembangkan solusi seiring pertumbuhan bisnis Anda.
Adopsi AI-Powered Decision Intelligence memberikan dampak positif signifikan bagi eksekutif modern di Indonesia, mulai dari peningkatan akurasi pengambilan keputusan, efisiensi operasional, hingga kemampuan merespons perubahan pasar secara cepat dan tepat. Dengan dukungan inovasi dari software house, perusahaan dapat memanfaatkan teknologi berbasis data untuk menciptakan strategi yang lebih adaptif dan kompetitif.
Ke depan, peluang pertumbuhan bisnis akan semakin terbuka lebar bagi perusahaan yang mampu mengadopsi teknologi terbaru ini. Decision Intelligence berbasis AI tidak hanya menjadi alat bantu, tetapi juga pondasi penting dalam mendorong transformasi dan digitalisasi perusahaan di era yang semakin dinamis.
Percayakan pengembangan solusi AI Decision Intelligence serta AI Development Anda kepada kami BTS.id salah satu software house Bandung yang terkemuka, sebagai partner teknologi yang memahami kebutuhan bisnis lokal.
Dengan pengalaman, inovasi, dan pendekatan berbasis data, kami BTS.id software house Bandung terpercaya siap membantu Anda mengoptimalkan strategi dan mendorong pertumbuhan bisnis yang berkelanjutan melalui solusi enterprise AI dan AI untuk bisnis.
Kunjungi BTS.id sekarang dan mulai transformasi digital bisnis Anda!
7 months ago
Software House Indonesia
Mengenal On-Device AI: Teknologi untuk Masa Depan yang Lebih Aman
Di tengah meningkatnya kekhawatiran terhadap privasi dan keamanan data, On-Device AI hadir sebagai solusi inovatif yang memungkinkan pemrosesan kecerdasan buatan dilakukan langsung di perangkat pengguna.
Software house Indonesia kini semakin melihat on-device AI atau kecerdasan buatan di perangkat sebagai solusi strategis untuk menghadirkan inovasi tanpa ketergantungan penuh pada cloud. Dengan pendekatan local AI processing, data diproses langsung di perangkat pengguna (smartphone, IoT, atau edge devices), sehingga memungkinkan implementasi AI tanpa cloud yang lebih cepat, efisien, dan responsif.
Apa Itu On-Device AI?
On-device AI adalah teknologi di mana model kecerdasan buatan di perangkat seperti smartphone, laptop, atau perangkat IoT memproses data secara lokal. Berbeda dengan sistem berbasis cloud, pendekatan AI tanpa cloud ini tidak memerlukan pengiriman data ke server eksternal untuk dianalisis, dimana pengolahan data dilakukan langsung di perangkat pengguna.
Dengan konsep AI tanpa cloud, data tidak perlu keluar dari perangkat, sehingga risiko kebocoran dapat diminimalkan.
Keunggulan utama teknologi ini terletak pada keamanan data. Karena data tidak perlu dikirim ke server eksternal, risiko kebocoran dan pelanggaran privasi dapat diminimalkan, hal yang sangat relevan dengan meningkatnya regulasi perlindungan data di Indonesia. Selain itu, on-device AI juga memberikan manfaat dalam hal latency rendah, operasional offline, dan penghematan biaya infrastruktur.
Contoh penerapannya meliputi:
- Pengenalan wajah (face recognition) di smartphone
- Asisten suara (voice assistant) yang tetap berfungsi tanpa internet
- Kamera pintar dengan fitur AI untuk meningkatkan kualitas gambar
Bagi software house, adopsi teknologi ini membuka peluang besar untuk mengembangkan produk digital yang lebih terjamin, serta scalable dan efisien. Dengan pendekatan ini, software house dapat menghadirkan solusi yang kompetitif di pasar global, terutama di sektor fintech, healthtech, dan smart devices, sekaligus mengoptimalkan strategi pengembangan aplikasi mobile yang berorientasi pada performa dan keamanan.
Mengapa Privasi Data Menjadi Prioritas di Tahun 2026?
Di tahun 2026, privasi data pengguna menjadi fokus utama seiring meningkatnya penggunaan teknologi digital dan layanan berbasis AI. Semakin banyak data yang dikumpulkan, semakin besar pula risiko penyalahgunaan, sehingga perlindungan data pribadi kini menjadi kebutuhan mendesak bagi individu maupun bisnis.
Perkembangan regulasi privasi 2026 juga mendorong perusahaan untuk lebih transparan dan bertanggung jawab dalam mengelola data.
Di Indonesia, peningkatan kesadaran terhadap keamanan digital Indonesia membuat perusahaan teknologi harus memastikan sistem mereka aman dari kebocoran dan serangan siber.
Bagi pelaku industri teknologi, terutama software house, aspek compliance software house menjadi krusial.
Kepatuhan terhadap regulasi tidak hanya melindungi pengguna, tetapi juga meningkatkan kepercayaan klien dan reputasi bisnis.
Dengan meningkatnya ancaman siber dan tuntutan regulasi, privasi data bukan lagi pilihan, melainkan pondasi utama dalam membangun ekosistem digital yang aman, terpercaya, dan berkelanjutan.
Peluang Besar untuk Software House Indonesia dengan On-Device AI
Perkembangan On-Device AI membuka peluang bisnis AI Indonesia yang semakin luas, terutama bagi perusahaan teknologi yang ingin menghadirkan solusi cepat, aman, dan efisien.
Dengan meningkatnya kebutuhan akan privasi dan performa, software house inovatif memiliki kesempatan besar untuk mengembangkan solusi AI lokal yang relevan dengan kebutuhan pasar domestik.
Dalam konteks transformasi digital Indonesia, adopsi teknologi ini dapat membantu berbagai sektor, mulai dari UMKM hingga enterprise, untuk meningkatkan efisiensi operasional tanpa ketergantungan penuh pada cloud.
Hal ini juga menjadi nilai tambah bagi perusahaan yang ingin menghadirkan layanan berbasis konsultasi AI bisnis yang lebih aman dan responsif.
Beberapa peluang yang dapat dimanfaatkan oleh software house antara lain:
- Mengembangkan aplikasi berbasis AI yang berjalan langsung di perangkat (mobile & IoT)
- Menawarkan solusi dengan fokus pada privasi dan keamanan data
- Menyediakan layanan custom AI sesuai kebutuhan industri lokal
- Mengoptimalkan performa aplikasi tanpa bergantung pada koneksi internet
Competitive Advantage Software House
Dengan mengadopsi teknologi ini, perusahaan dapat membangun competitive advantage software house melalui:
- Diferensiasi layanan berbasis solusi AI lokal yang lebih relevan
- Peningkatan kepercayaan klien melalui keamanan dan privasi data
- Efisiensi biaya operasional tanpa ketergantungan cloud
- Kemampuan menghadirkan inovasi lebih cepat dibanding kompetitor
Ke depan, software house inovatif yang mampu menghadirkan solusi berbasis On-Device AI akan menjadi pemain kunci dalam mendorong pertumbuhan ekosistem digital di Indonesia.
Tantangan dalam Implementasi On-Device AI dan Cara Mengatasinya
Meskipun On-Device AI menawarkan banyak keunggulan, implementasinya tidak lepas dari berbagai hambatan yang perlu diatasi oleh perusahaan, khususnya di Indonesia.
Tantangan Teknis On-Device AI
Beberapa tantangan teknis on-device AI yang umum dihadapi meliputi:
- Keterbatasan kapasitas memori dan komputasi pada perangkat
- Konsumsi daya (battery usage) yang harus tetap efisien
- Kebutuhan optimasi model agar tetap ringan namun akurat
- Keterbatasan kompatibilitas antar perangkat dan sistem operasi
Salah satu tantangan utama lainnya adalah integrasi perangkat keras & lunak.
Model AI harus dioptimalkan agar dapat berjalan pada perangkat dengan kapasitas terbatas seperti smartphone atau IoT, tanpa mengorbankan performa. Hal ini membutuhkan keahlian khusus dalam optimasi model, seperti kompresi model dan efisiensi penggunaan memori.
Selain itu, infrastruktur teknologi Indonesia yang belum merata juga menjadi kendala. Tidak semua wilayah memiliki perangkat atau ekosistem yang mendukung implementasi AI secara optimal, sehingga adopsi teknologi ini bisa berjalan tidak merata.
Di sisi lain, kebutuhan akan investasi riset & pengembangan AI juga cukup besar. Perusahaan perlu mengalokasikan sumber daya untuk mengembangkan model yang ringan, akurat, dan sesuai dengan kebutuhan lokal.
Cara Mengatasinya
Untuk menghadapi tantangan tersebut, beberapa langkah strategis dapat dilakukan:
- Melakukan optimasi model AI agar lebih ringan dan efisien untuk perangkat terbatas
- Mengembangkan kolaborasi antara tim software dan hardware untuk integrasi yang optimal
- Memanfaatkan teknologi edge computing sebagai pendukung implementasi
- Meningkatkan investasi pada riset dan pengembangan untuk inovasi berkelanjutan
Dengan strategi yang tepat, berbagai tantangan teknis on-device AI dapat diatasi, sehingga perusahaan dapat tetap memanfaatkan peluang besar dari teknologi ini dalam mendukung transformasi digital yang lebih aman dan efisien.
Strategi Mengembangkan Produk Berbasis On-Device AI untuk Pasar Indonesia dan Global
Pengembangan On-Device AI memerlukan strategi yang tepat agar mampu bersaing di pasar lokal dan internasional. Dalam pengembangan produk on-device AI Indonesia, fokus utama adalah menghadirkan solusi yang efisien, aman, serta mendukung keamanan aplikasi digital, dan mampu berjalan optimal di berbagai perangkat dengan spesifikasi terbatas. Pendekatan ini juga sangat relevan dalam konteks pengembangan aplikasi mobile yang menuntut performa tinggi dengan konsumsi resource yang efisien.
Di sisi lain, peluang ekspor software house Indonesia semakin terbuka dengan meningkatnya kebutuhan global terhadap AI yang cepat dan berbasis privasi. Hal ini menciptakan peluang global produk digital lokal untuk masuk ke pasar internasional dengan keunggulan performa, keamanan, serta penerapan keamanan aplikasi digital yang semakin menjadi standar utama di berbagai industri.
Beberapa strategi yang dapat diterapkan meliputi:
- Mengoptimalkan performa dan kompatibilitas lintas perangkat
- Menjadikan keamanan dan privasi sebagai nilai utama
- Mengembangkan solusi AI yang relevan untuk kebutuhan industri
- Menyesuaikan produk agar siap untuk pasar global
Dengan pendekatan ini, pengembangan produk on-device AI Indonesia dapat menjadi kunci dalam memanfaatkan peluang pasar global sekaligus memperkuat daya saing software house lokal, terutama dengan dukungan konsultasi AI bisnis yang tepat dalam merancang solusi strategis.
Perkembangan On-Device AI membuka peluang besar bagi software house untuk menghadirkan solusi yang lebih cepat, aman, dan efisien, sekaligus meningkatkan standar keamanan aplikasi digital di berbagai sektor industri.
Dengan meningkatnya kebutuhan akan privasi, performa real-time, serta efisiensi tanpa ketergantungan cloud, teknologi ini menjadi pondasi penting dalam transformasi digital masa depan, yang membutuhkan kecepatan dan stabilitas tinggi.
Melalui pemanfaatan AI langsung di perangkat, software house tidak hanya mampu memenuhi kebutuhan pasar lokal, tetapi juga memperluas jangkauan ke pasar global. Inilah saat yang tepat untuk berinovasi, membangun solusi AI yang relevan bersama konsultasi AI bisnis, serta menciptakan keunggulan kompetitif melalui penerapan dan strategi pengembangan aplikasi mobile yang berkelanjutan di industri teknologi.
Siap membawa bisnis Anda ke level berikutnya dengan solusi AI yang aman dan inovatif?
Percayakan pengembangan AI Development Anda bersama BTS.id, salah satu software house Indonesia, dan software house Bandung yang terkemuka, mitra software house terpercaya untuk transformasi digital yang lebih cerdas dan berkelanjutan.
Hubungi tim kami BTS.id sekarang dan mulai langkah Anda menuju masa depan teknologi!
8 months ago
Software House Indonesia
Pengenalan Synthetic Data dan Peran Pentingnya dalam AI Training
Saat ini, banyak software house Indonesia mulai memanfaatkan teknologi synthetic data untuk mengembangkan solusi Artificial Intelligence Indonesia, mulai dari analisis data, computer vision, hingga otomatisasi sistem berbasis AI. Dengan penggunaan data buatan yang tepat, pengembangan AI Indonesia dapat menjadi lebih cepat, aman, dan scalable bagi berbagai kebutuhan industri. Teknologi ini membantu proses pelatihan AI dengan menyediakan data yang dibuat secara artifisial namun tetap menyerupai data nyata.
Apa Itu Synthetic Data?
Synthetic data adalah data buatan yang dihasilkan oleh algoritma atau simulasi komputer untuk meniru pola dari data asli. Data ini dibuat tanpa harus mengambil langsung dari sumber dunia nyata, sehingga lebih aman dari sisi privasi dan lebih mudah diperbanyak sesuai kebutuhan.
Dalam konteks data untuk machine learning, synthetic data sering digunakan ketika data asli sulit diperoleh, jumlahnya terbatas, atau mengandung informasi sensitif. Dengan data buatan ini, pengembang dapat membuat training dataset yang lebih beragam dan seimbang.
Peran Synthetic Data dalam Pelatihan AI
Dalam proses pelatihan AI, kualitas dan jumlah data sangat menentukan performa model. Synthetic data memungkinkan pengembang menciptakan berbagai skenario yang mungkin jarang terjadi pada data nyata, sehingga model machine learning dapat belajar lebih banyak pola.
Selain itu, synthetic data juga membantu mengurangi bias pada dataset, mempercepat proses pengembangan model, serta menurunkan biaya pengumpulan data.
Manfaat Synthetic Data untuk Artificial Intelligence di Indonesia
Di era transformasi digital, penggunaan synthetic data semakin penting bagi pengembangan AI Indonesia.
Banyak perusahaan teknologi, startup, hingga institusi riset mulai memanfaatkan data buatan untuk mengembangkan solusi AI seperti computer vision, analisis data, hingga sistem otomatisasi.
Mengapa Synthetic Data adalah Kunci Sukses Proyek AI di Tahun 2026?
Pada tahun 2026, kebutuhan data untuk pengembangan AI custom semakin besar, sementara pengumpulan data asli sering menghadapi kendala privasi, keamanan, dan biaya.
Karena itu, synthetic data atau data buatan menjadi solusi penting dalam mendukung keberhasilan proyek AI.
Salah satu keunggulan synthetic data adalah kemampuannya menyediakan dataset dalam jumlah besar dengan cepat, sehingga membantu percepatan pengembangan AI custom dan meningkatkan kualitas model machine learning. Selain itu, karena data tidak berasal langsung dari individu, privasi data dan keamanan data dapat lebih terjaga.
Dari sisi bisnis, penggunaan synthetic data juga memberikan efisiensi biaya karena perusahaan tidak perlu melakukan pengumpulan data secara kompleks. Banyak software house Indonesia kini memanfaatkan teknologi ini sebagai solusi untuk membantu perusahaan mengembangkan sistem AI yang lebih cepat, aman, dan scalable.
Layanan Software House Indonesia: Menyediakan Synthetic Data & AI Training Berkualitas Tinggi
Banyak software house Indonesia kini menyediakan layanan pengembangan teknologi AI custom, serta layanan konsultasi AI bisnis, termasuk pembuatan synthetic data dan proses AI training untuk berbagai kebutuhan bisnis.
Layanan ini membantu perusahaan mempercepat inovasi sekaligus meningkatkan kualitas sistem berbasis AI.
Beberapa layanan yang biasanya ditawarkan oleh software house Indonesia antara lain:
- Jasa pembuatan synthetic data Indonesia untuk menyediakan dataset buatan yang aman, scalable, dan siap digunakan dalam proyek machine learning.
- AI training dan pengembangan training dataset untuk melatih model AI agar lebih akurat dan mampu menangani berbagai skenario data.
- Vendor training AI lokal yang membantu perusahaan mengembangkan, menguji, dan mengoptimalkan model artificial intelligence.
- Pengembangan software berbasis AI seperti sistem analisis data, computer vision, chatbot, hingga otomatisasi proses bisnis.
- Konsultasi dan implementasi solusi AI (Konsultasi AI Bisnis) untuk membantu perusahaan memilih teknologi yang tepat sesuai kebutuhan industri.
Dengan dukungan software house Indonesia, perusahaan dapat melakukan pengembangan AI custom yang lebih cepat, efisien, dan sesuai dengan kebutuhan transformasi digital.
Tantangan dan Solusi dalam Implementasi Synthetic Data untuk Proyek Bisnis di Indonesia
Implementasi synthetic data dalam proyek bisnis di Indonesia semakin berkembang, namun tetap memiliki beberapa tantangan yang perlu diperhatikan oleh perusahaan.
Beberapa tantangannya adalah:
- Tantangan adopsi synthetic data di Indonesia, karena masih banyak perusahaan yang belum memahami potensi dan cara penggunaannya dalam proyek AI.
- Kepatuhan terhadap regulasi perlindungan data pribadi (PDP) agar penggunaan data dalam pengembangan teknologi tetap aman dan sesuai aturan.
- Integrasi dengan sistem bisnis existing, terutama pada perusahaan yang sudah memiliki sistem digital atau database yang kompleks.
- Keterbatasan tenaga ahli AI dan data engineering yang memahami proses pembuatan dan penggunaan synthetic data secara optimal.
Beberapa solusi untuk mengatasi tantangan tersebut adalah:
- Bekerja sama dengan software house lokal yang memiliki pengalaman dalam pengembangan Artificial Intelligence dan data engineering.
- Memanfaatkan solusi software house lokal 2026 yang menyediakan layanan pembuatan synthetic data, AI training, hingga integrasi sistem.
- Implementasi teknologi secara bertahap agar proses integrasi dengan sistem bisnis yang sudah ada dapat berjalan lebih lancar.
- Mengoptimalkan keamanan dan manajemen data agar tetap sesuai dengan regulasi PDP dan standar perlindungan data.
Dengan dukungan teknologi dan keahlian yang tepat, penggunaan synthetic data dapat menjadi solusi strategis untuk mempercepat transformasi digital bisnis di Indonesia.
Cara Memilih Mitra Software House yang Tepat untuk Synthetic Data dan Pelatihan AI Anda
Memilih mitra software house Indonesia yang tepat menjadi langkah penting dalam keberhasilan proyek synthetic data dan pelatihan AI.
Di tahun 2026, perusahaan tidak hanya membutuhkan pengembang teknologi, tetapi juga partner strategis yang memahami kebutuhan bisnis serta mampu membangun solusi AI yang scalable dan aman.
Beberapa kriteria memilih software house Indonesia 2026 yang perlu diperhatikan antara lain:
- Memiliki portofolio project AI dan synthetic data Indonesia terbaik, sehingga terbukti berpengalaman dalam pengembangan machine learning dan artificial intelligence.
- Menyediakan layanan konsultasi AI training terpercaya, juga konsultasi AI bisnis, mulai dari pembuatan dataset, model training, hingga implementasi sistem AI.
- Memahami integrasi dengan sistem bisnis agar solusi AI dapat berjalan optimal dengan infrastruktur yang sudah ada.
- Tim ahli yang kompeten di bidang data science, machine learning, dan pengembangan software berbasis AI.
Dengan memilih mitra software house yang tepat, perusahaan dapat mengembangkan solusi AI yang lebih efektif, aman, dan siap mendukung transformasi digital bisnis di masa depan.
Penggunaan synthetic data menjadi salah satu strategi penting dalam mempercepat pengembangan AI Indonesia di era digital. Dengan data buatan yang aman dan scalable, perusahaan dapat meningkatkan kualitas training dataset, menjaga privasi data, serta mengembangkan solusi AI dengan lebih efisien.
Saatnya Memaksimalkan Potensi AI untuk Bisnis Anda.
Dengan dukungan Synthetic Data berkualitas tinggi dan layanan AI Training profesional, kami BTS.id software house Bandung terkemuka siap menjadi mitra teknologi terpercaya dalam pengembangan solusi AI yang inovatif dan aman, dimana BTS.id menyediakan layanan software development, AI development, dan solusi data untuk membantu perusahaan membangun sistem digital berbasis data dan kecerdasan buatan.
Siap Mengembangkan AI untuk Bisnis Anda?
Manfaatkan layanan Synthetic Data & AI Training dari BTS.id software house Bandung terkemuka, untuk meningkatkan performa sistem AI bisnis Anda, dan dapatkan solusi synthetic data dan AI training yang disesuaikan dengan kebutuhan perusahaan Anda.
Berkolaborasi dengan mitra teknologi yang tepat akan membantu mempercepat transformasi digital sekaligus meningkatkan daya saing di era teknologi yang semakin maju.
Mari mulai bersama kami BTS.id, software house Bandung yang berpengalaman dalam pembuatan synthetic data, AI training, dan pengembangan software berbasis AI.
Konsultasikan kebutuhan teknologi Anda dengan tim kami BTS.id sekarang, dan temukan solusi terbaik untuk mempercepat transformasi digital bisnis Anda.
8 months ago
Software House Indonesia
Mengapa Transformasi Digital Penting bagi Bisnis di Indonesia?
Perkembangan teknologi bisnis modern dan perubahan perilaku konsumen mendorong bisnis untuk beradaptasi lebih cepat dari sebelumnya. Di tengah pertumbuhan ekonomi digital yang pesat, perusahaan dituntut untuk menghadirkan layanan yang cepat, efisien, dan terintegrasi. Inilah alasan mengapa transformasi digital menjadi agenda strategis bagi banyak bisnis di Indonesia.
Sebagai software house Indonesia, kami melihat transformasi digital sebagai fondasi utama pertumbuhan bisnis modern.
Digitalisasi bisnis membantu perusahaan meningkatkan efisiensi operasional, mempercepat proses kerja, serta menghadirkan layanan yang lebih responsif dan berbasis data.
Digitalisasi perusahaan Indonesia mencakup implementasi sistem seperti ERP, CRM, cloud computing, hingga otomatisasi proses.
Dengan kebutuhan teknologi bisnis modern yang terus berkembang, perusahaan yang melakukan transformasi digital akan lebih siap menghadapi persaingan dan perubahan pasar.
Bagi kami, transformasi digital bukan sekadar tren, melainkan investasi strategis jangka panjang untuk membangun bisnis yang scalable, kompetitif, dan berkelanjutan.
Software House Indonesia: Pengertian dan Layanan yang Ditawarkan
Di era transformasi digital, kebutuhan teknologi bisnis modern semakin meningkat. Software house hadir sebagai mitra strategis bagi perusahaan yang ingin mengembangkan sistem digital tanpa harus membangun tim IT internal sendiri.
Sebagai pengembang perangkat lunak lokal, software house membantu bisnis merancang dan membangun solusi teknologi yang sesuai kebutuhan.
- Apa Itu Software House Indonesia?
Software house Indonesia adalah perusahaan yang menyediakan layanan pengembangan perangkat lunak untuk berbagai
kebutuhan bisnis. Dengan memahami pasar lokal, pengembang perangkat lunak lokal mampu menghadirkan solusi IT
bisnis yang lebih relevan, efisien, dan scalable. - Layanan Yang Ditawarkan
Berikut adalah layanan utama yang biasanya disediakan oleh software house:- Custom Software Development
Pembuatan sistem khusus web application seperti ERP, CRM, sistem inventori, atau platform internal yang dirancang sesuai alur kerja perusahaan, serta mobile application seperti Cross-platform app (Flutter/React Native), aplikasi android dan iOS, juga maintenance & update aplikasi. Solusi custom memungkinkan perusahaan mendapatkan sistem yang lebih fleksibel, scalable, dan sesuai dengan alur kerja mereka. - Konsultasi IT
Pendampingan strategi teknologi, analisis kebutuhan sistem, serta perencanaan roadmap transformasi digital.
Konsultasi IT membantu bisnis meminimalkan resiko kesalahan investasi teknologi dan memastikan implementasi berjalan efektif. - Cloud & DevOps Services
Implementasi cloud computing, deployment otomatis, monitoring sistem, serta optimasi performa agar aplikasi stabil, scalable, dan siap digunakan dalam jangka panjang. - UI/UX Design
Perancangan tampilan dan pengalaman pengguna agar aplikasi atau website mudah digunakan, responsif, dan meningkatkan konversi bisnis. - System Integration
Integrasi berbagai sistem dan database agar seluruh operasional bisnis berjalan terhubung secara otomatis dan realtime.
- Custom Software Development
- Mengapa Memilih Pengembang Perangkat Lunak Lokal?
- Memahami kebutuhan dan regulasi pasar Indonesia
- Komunikasi lebih mudah dan responsif
- Biaya lebih kompetitif
- Dukungan teknis jangka panjang
Dengan meningkatnya kebutuhan digitalisasi, peran pengembang perangkat lunak lokal semakin penting dalam membantu perusahaan membangun sistem yang modern dan berkelanjutan.
Kelebihan Menggandeng Software House Lokal untuk Proses Digitalisasi
Dalam proses transformasi digital, memilih partner teknologi yang tepat sangat menentukan keberhasilan implementasi sistem.
Menggandeng software house lokal menjadi pilihan strategis karena menawarkan berbagai keunggulan yang relevan dengan kebutuhan bisnis di Indonesia
- Keunggulan Software House Indonesia
Salah satu keunggulan software house Indonesia adalah pemahaman yang kuat terhadap karakter pasar, regulasi, serta budaya bisnis lokal.
Hal ini memungkinkan pengembangan sistem yang lebih tepat sasaran dan sesuai kebutuhan operasional perusahaan.
Selain itu, komunikasi menjadi lebih mudah karena tidak ada kendala bahasa maupun perbedaan zona waktu yang signifikan. - Solusi Teknologi Lokal yang Efektif
Software house lokal mampu menghadirkan solusi teknologi lokal yang disesuaikan dengan kondisi infrastruktur dan kebutuhan industri di Indonesia. Pendekatan ini membuat sistem lebih fleksibel, scalable, dan siap mendukung pertumbuhan bisnis. - Efisiensi Biaya Pengembangan Aplikasi
Dibandingkan bekerja sama dengan vendor luar negeri, menggunakan software house Indonesia umumnya menawarkan efisiensi biaya pengembangan aplikasi. Perusahaan bisa mendapatkan solusi berkualitas dengan anggaran yang lebih terkontrol tanpa mengorbankan standar teknologi. - Dukungan Teknis Berkelanjutan
Keunggulan lainnya adalah dukungan teknis berkelanjutan. Software house lokal dapat memberikan maintenance, update sistem, hingga pengembangan lanjutan secara lebih cepat dan responsif.
Dampak Kehadiran Software House terhadap Inovasi dan Pertumbuhan Bisnis
Kehadiran software house memberikan dampak signifikan terhadap inovasi digital Indonesia dan pertumbuhan bisnis, terutama di era transformasi digital. Melalui pengembangan sistem yang terintegrasi dan berbasis teknologi, perusahaan dapat mempercepat adaptasi terhadap perubahan pasar.
- Dampak Transformasi Digital Bisnis
Software house membantu perusahaan mengimplementasikan solusi digital yang meningkatkan efisiensi, produktivitas, dan kualitas layanan.
Transformasi digital bisnis ini menjadi pondasi utama untuk menciptakan daya saing yang lebih kuat. - Akselerasi Inovasi Perusahaan
Dengan dukungan tim teknologi profesional, perusahaan dapat lebih cepat meluncurkan produk atau layanan baru.
Akselerasi inovasi perusahaan khususnya inovasi digital Indonesia terjadi karena proses pengembangan menjadi lebih terstruktur, berbasis data, dan scalable. - Kolaborasi Bisnis dengan Software House Lokal
Kolaborasi bisnis dengan software house lokal memungkinkan terciptanya solusi yang relevan dengan kebutuhan pasar.
Kemitraan ini tidak hanya fokus pada pengembangan sistem, tetapi juga pada strategi jangka panjang untuk pertumbuhan berkelanjutan.
Kehadiran software house bukan sekadar penyedia layanan teknologi, tetapi mitra strategis yang mendorong inovasi digital Indonesia dan mempercepat pertumbuhan bisnis melalui transformasi digital.
Kriteria Memilih Software House Terbaik di Indonesia untuk Transformasi Digital Anda
Transformasi digital membutuhkan partner teknologi yang tepat agar implementasi berjalan efektif dan memberikan ROI optimal.
Memilih software house tidak bisa dilakukan secara sembarangan, karena kualitas pengembang akan sangat mempengaruhi keberhasilan sistem yang dibangun.
Berikut beberapa tips memilih software house terpercaya yang bisa menjadi panduan:
- Periksa Portofolio dan Pengalaman
- Tinjau portofolio pengembang aplikasi terbaik untuk melihat jenis proyek yang pernah dikerjakan.
- Pastikan memiliki pengalaman di industri yang relevan.
- Cek studi kasus atau testimoni klien sebelumnya.
- Kemampuan Custom Software Development
- Pastikan software house mampu menyediakan solusi yang disesuaikan dengan kebutuhan bisnis.
- Perhatikan apakah sistem yang dikembangkan bersifat scalable dan fleksibel.
- Tanyakan teknologi dan framework yang digunakan.
- Dukungan Teknis dan Maintenance
- Pilih partner yang menyediakan dukungan teknis berkelanjutan.
- Pastikan ada layanan maintenance, update sistem, dan pengembangan lanjutan.
- Transparansi dan Komunikasi Proyek
- Pastikan timeline, biaya, dan ruang lingkup pekerjaan dijelaskan secara jelas.
- Evaluasi responsivitas dan profesionalisme tim.
Saat mencari rekomendasi software house, prioritaskan perusahaan yang tidak hanya unggul secara teknis, tetapi juga memahami strategi transformasi digital dan kebutuhan jangka panjang bisnis Anda.
Memilih software house yang tepat menjadi langkah penting dalam proses transformasi digital perusahaan. Rekomendasi software house terbaik didasarkan pada pengalaman, kualitas hasil kerja, dan kemampuan untuk menghadirkan solusi teknologi yang sesuai dengan kebutuhan bisnis Anda.
Rekomendasi Software House Indonesia
- Prioritaskan perusahaan dengan rekam jejak kuat dalam pembangunan aplikasi web dan mobile.
- Cari partner yang sudah terbukti membantu berbagai klien dari berbagai sektor industri.
- Pertimbangkan software house yang memiliki layanan lengkap, mulai dari konsultasi IT hingga custom software development.
Portofolio Pengembang Aplikasi Terbaik
Portofolio adalah cerminan kualitas dan pengalaman pengembang. Saat memilih software house, pastikan mereka memiliki:
- Proyek yang relevan dengan kebutuhan bisnis Anda
- Studi kasus yang jelas dengan hasil yang terukur
- Testimoni klien yang positif
- Contoh aplikasi yang fungsional, intuitif, dan scalable
Dengan memilih software house yang tepat dan melihat portofolio pengembang aplikasi terbaik, perusahaan Anda akan lebih siap menjalani transformasi digital yang efisien dan berkualitas.
Transformasi digital bukan lagi pilihan, melainkan kebutuhan strategis bagi bisnis yang ingin tetap relevan dan kompetitif.
Dengan dukungan software house Indonesia, perusahaan dapat mengembangkan solusi teknologi yang efisien, scalable, dan sesuai kebutuhan pasar. Kolaborasi yang tepat akan mempercepat inovasi, meningkatkan produktivitas, serta memperkuat daya saing di era digital.
BTS.id adalah salah satu software house di Indonesia, dan salah satu software house Bandung yang terpercaya, merupakan perusahaan yang bergerak di bidang pengembangan perangkat lunak dan solusi IT bisnis.
Sebagai software house Bandung, BTS.id mengembangkan aplikasi, menciptakan perangkat lunak yang disesuaikan dengan kebutuhan spesifik klien, serta menyediakan layanan pemeliharaan, pembaruan, dan perbaikan perangkat lunak.
Kami menawarkan solusi IT bisnis yang memudahkan bisnis anda untuk bertumbuh lebih cepat, efisien, dan aman.
Segera hubungi kami BTS.id sekarang untuk konsultasi IT dan mulai perjalanan transformasi digital bisnis Anda hari ini!
a year ago
Software House Indonesia
Memilih solusi teknologi yang tepat sangat penting bagi perusahaan, karena berpengaruh pada operasional bisnis, biaya yang dikeluarkan, serta perkembangan perusahaan. Terlebih di era digital saat ini, banyak perusahaan mulai beralih ke komputasi cloud untuk mengelola data dan aplikasi mereka.
Namun masih ada perusahaan besar yang ragu untuk meninggalkan sistem on-premise (di tempat) yang sudah lama mereka gunakan, banyak juga yang berpendapat bahwa on-premise tetap punya manfaat yang signifikan, bahkan perusahaan baru sering mempertanyakan apakah investasi besar dalam infrastruktur on-premise adalah keputusan yang tepat.
Cloud dan on-premise keduanya memiliki karakteristik, keunggulan, dan tantangan masing-masing yang dapat berdampak besar pada cara software house Indonesia membangun, mengelola, dan mengirimkan solusi kepada klien. Memahami perbedaan keduanya menjadi langkah penting agar software house Indonesia dapat merancang strategi teknologi yang tepat dan kompetitif di pasar. Memahami perbedaan antara keduanya akan membantu Anda untuk membuat keputusan yang benar, sesuai dengan kebutuhan dan tujuan strategis perusahaan.
Mari kita bahas lebih lanjut perbandingan antara cloud dan on-premise.
Pengertian On-Premise
On-premise adalah suatu metode tradisional dalam menerapkan dan mengoperasikan bisnis, merupakan model penerapan infrastruktur IT dimana perusahaan memiliki dan mengelola sendiri perangkat keras dan perangkat lunak yang mereka gunakan, biasanya di lokasi fisik mereka sendiri, dan perusahaan bertanggung jawab penuh atas seluruh infrastruktur mereka seperti server, sistem penyimpanan, dan perangkat jaringan.
Dalam sistem ini, semua infrastruktur IT termasuk server, penyimpanan data, dan aplikasi tidak berada di pusat data pihak ketiga seperti layanan cloud.
On-premise sering digunakan di industri yang menangani data sensitif atau yang tunduk pada regulasi ketat seperti perbankan, rumah sakit, dan pemerintahan.
Pengertian Cloud Computing
Cloud computing adalah penyedia layanan infrastruktur IT melalui internet, bukan server lokal atau perangkat pribadi. Sistem ini didesain supaya bisa diakses dengan mudah, dan dikelola sepenuhnya oleh penyedia layanan cloud.
Perusahaan menyimpan data dan menjalankan aplikasi mereka di server eksternal yang dikelola oleh penyedia layanan cloud, seperti Amazon Web Service (AWS), Google Cloud, dan Microsoft Azure. Layanan ini semakin populer karena menawarkan biaya yang lebih fleksibel, skalabilitas tinggi, serta pencadangan data secara otomatis.
Kelebihan Sistem On-Premise
Meskipun cloud computing semakin populer, banyak perusahaan tetap memilih on-premise karena beberapa alasan berikut:
- Kontrol Penuh atas Data dan Infrastruktur
Semua data, aplikasi, dan server berada di lingkungan perusahaan, sehingga tidak bergantung pada pihak ketiga. Hal ini berarti perusahaan dapat menyesuaikan sistem sesuai dengan kebutuhannya tanpa tergantung pada penyedia layanan pihak ketiga. Anda bisa memilih hardware dan software sesuai kebutuhan, mengatur server, penyimpanan, jaringan, serta menangani sendiri sistem keamanannya.
Kendali ini mungkin penting bagi bisnis yang terikat dengan regulasi tertentu, karena mereka bisa memastikan bahwa infrastrukturnya dikelola sesuai dengan aturan tersebut. - Keamanan Data yang Dapat Disesuaikan
Perusahaan juga mempunyai fleksibilitas untuk menyesuaikan sistem dengan kebutuhan bisnis.
Misalnya, mengintegrasikan sistem dengan hardware atau software lain, memodifikasi sistem untuk mendukung proses tertentu, hingga menerapkan langkah keamanan spesifik.Perusahaan dapat menggunakan firewall dan enkripsi tingkat lanjut. perusahaan dapat menerapkan sistem otorisasi khusus untuk mencegah akses tidak sah, serta perusahaan dapat menghindari resiko serangan cyber yang menyerang layanan cloud publik. - Tidak Tergantung pada Internet untuk Akses Internal
Sistem tetap bisa berjalan walau koneksi internet terputus, selama berada di jaringan lokal, Hal ini menjadi keunggulan besar bagi perusahaan yang beroperasi di daerah dengan akses internet terbatas atau tidak stabil. - Kepatuhan Regulasi Lebih Mudah
Cocok untuk industri yang mengharuskan data disimpan di lokasi tertentu (misalnya perbankan, rumah sakit, pemerintahan). Banyak industri memiliki regulasi ketat yang mengharuskan perusahaan untuk menyimpan data mereka dalam server lokal.
Dengan sistem 0n-premise, perusahaan dapat lebih mudah memenuhi standar kepatuhan seperti:- HIPAA (Health Insurance Portability and Accountability Act) untuk data medis.
- GDPR (General Data Protection Regulation) di Uni Eropa untuk data pribadi pelanggan.
Kekurangan Sistem On-Premise
- Investasi Awal yang Besar
Untuk membangun sistem on-premise, perusahaan perlu mengeluarkan investasi awal yang cukup besar untuk:- Membeli server dan perangkat penyimpanan
- Memasang jaringan internal yang aman dan stabil
- Menyediakan ruang fisik dan pendingin untuk pusat data internal Bahkan tidak hanya itu, ada biaya tambahan lain seperti:
- Listrik untuk menjalankan server 24/7
- Pemeliharaan hardware agar tetap berfungsi
- Skalabilitas Terbatas
Jika membutuhkan kapasitas tambahan, maka harus membeli lagi hardware baru dan memakan waktu instalasi.
Memang, infrastruktur bisa dibuat sesuai untuk mendukung pertumbuhan bisnis. Namun proses ini bisa cukup rumit, memakan waktu dan mahal. Seringkali perusahaan harus membeli hardware dan software tambahan. - Pemeliharaan dan Upgrade Menjadi Tanggung Jawab Internal
Memerlukan tim IT yang kompeten untuk mengelola, memelihara, dan memperbaharui sistem. Dalam mengelola sistem on-premise membutuhkan tenaga ahli IT yang handal untuk:- Mengelola server dan jaringan
- Memastikan sistem tetap aman dari ancaman cyber
- Memperbaiki dan memperbarui software secara berkala, tanpa tim IT yang kompeten resiko kegagalan sistem dan serangan cyber bisa meningkat.
- Akses Terbatas dari Jarak Jauh
Karena data tersimpan di lokasi fisik perusahaan, mengakses sistem dari luar kantor bisa menjadi tantangan. Solusi seperti VPN (Virtual Private Network) atau Remote Desktop bisa digunakan, tetapi mereka memiliki resiko keamanan yang harus dikelola dengan baik.
Keuntungan Cloud Computing
- Skalabilitas
Kebutuhan bisnis pasti berubah seiring bertumbuhnya skala bisnis. Infrastruktur cloud mampu memenuhi hal tersebut, menambah dan mengurangi sumber daya sesuai dengan permintaan yang berubah-ubah. Perusahaan bisa menambah atau mengurangi kapasitas (storage, computing power) dengan cepat sesuai kebutuhan bisnis. Perusahaan juga bisa meningkatkan atau menurunkan skala infrastruktur sesuai dengan kebutuhan. - Pemeliharaan Dilakukan oleh Provider
Penyedia cloud menangani pembaruan software, patch keamanan, dan server maintenance, sehingga tim internal tidak terlalu terbebani, perusahaan tidak perlu mengelola server sendiri karena penyedia layanan cloud bertanggung jawab atas server maintenance, pembaruan software, dan pencadangan data secara berkala. - Fleksibilitas Tinggi
Cloud Computing dapat diakses dari mana saja, kapan saja, serta dari perangkat apapun, karena cukup menggunakan koneksi internet. Hal ini memudahkan kolaborasi antar anggota tim, karena mereka bisa bekerja sama secara real time, tanpa harus berada di lokasi fisik yang sama. Kelebihan ini meningkatkan produktivitas kerja, efisiensi kerja, serta kepuasan kerja. Dengan aplikasi yang bisa diakses dimana saja selama ada koneksi internet, karyawan tidak harus bekerja dari kantor.
Cloud memungkinkan software house Indonesia membuat development environment dalam hitungan menit, sehingga proyek bisa dimulai tanpa harus menunggu instalasi fisik server. - Keamanan yang Tinggi (shared Responsibility)
Penyedia cloud umumnya memiliki standar keamanan tingkat enterprise, termasuk enkripsi data, firewall, dan monitoring 24/7 - Tidak Membutuhkan Investasi Awal yang Besar
Cloud computing menggunakan model berlangganan bulanan sesuai dengan kapasitas yang digunakan. Hal ini memungkinkan perusahaan untuk menghemat biaya infrastruktur, dan tidak membutuhkan investasi yang besar di awal.
Kekurangan Cloud Computing
- Keamanan
Karena data disimpan di server milik pihak ketiga, ada resiko keamanan seperti kebocoran data atau serangan cyber. Penyedia layanan pasti sudah mengambil langkah-langkah khusus untuk memastikan keamanan. Namun beberapa perusahaan tetap punya kekhawatiran untuk menyimpan data sensitif di cloud.
Disinilah pentingnya untuk penyedia layanan yang menawarkan infrastruktur cloud yang aman dan ter-enkripsi. - Ketergantungan pada Internet
Jika koneksi internet terputus, maka akses ke data dan aplikasi yang tersimpan di cloud juga akan terganggu. Bagi bisnis yang sangat bergantung pada cloud, downtime bisa berakibat besar terhadap produktivitas, tanpa internet yang stabil, akses ke data dan aplikasi akan terganggu atau terhenti. - Kepatuhan Regulasi yang Rumit
Beberapa industri mewajibkan data disimpan di lokasi tertentu, sementara provider cloud mungkin tidak memiliki data center di wilayah yang dibutuhkan. - Kontrol Terbatas atas Infrastruktur
Server dan hardware dimiliki provider, sehingga pengguna tidak bisa mengatur konfigurasi fisik sesuai keinginan. - Downtime dan Gangguan Layanan
Jika penyedia mengalami gangguan (outage), pengguna tidak dapat mengakses layanan sampai masalah terselesaikan.
Pertimbangan Utama Memilih Cloud vs On-Premise
Saat memilih antara cloud atau on-premise, perusahaan harus mempertimbangkan berbagai faktor seperti kontrol, biaya, keamanan, serta kemudahan akses.
Berikut adalah perbandingan cloud vs on-premise untuk membantu Anda menentukan solusi yang paling sesuai.
- Budget dan Modal Biaya
- Cloud: Cocok jika dana awal terbatas karena menggunakan sistem bayar sesuai pemakaian (pay-as-you-go)
- On-premise: Cocok jika siap investasi awal yang besar (CAPEX) dan ingin biaya bulanan lebih stabil
- Skalabilitas Kebutuhan
- Cloud: Sangat fleksibel, kapasitas bisa ditambah atau dikurangi dengan cepat.
- On-premise: Skalabilitas terbatas, perlu pembelian dan pemasangan hardware baru.
- Kontrol dan Kepemilikan Data
- Cloud: Kontrol fisik terbatas, data dikelola bersama penyedia layanan.
- On-premise: Kontrol penuh terhadap infrastruktur dan data.
- Keamanan dan Kepatuhan Regulasi
- Cloud: Bisa memenuhi regulasi, tetapi tergantung lokasi dan data center penyedia.
- On-premise: Lebih mudah memastikan kepatuhan jika data harus disimpan di lokasi tertentu
- Kecepatan Implementasi
- Cloud: Implementasi cepat, hanya memerlukan koneksi internet.
- On-premise: Implementasi memakan waktu lebih lama karena perlu instalasi fisik.
- Pemeliharaan Sistem
- Cloud: Pemeliharaan ditangani oleh penyedia layanan, beban tim IT internal berkurang.
- On-premise: Semua perawatan dan update menjadi tanggung jawab tim internal
- Aksesibilitas
- Cloud: Bisa diakses dari mana saja selama ada koneksi internet
- On-premise: Biasanya terbatas pada jaringan internal perusahaan.
- Resiko Bencana dan Backup
- Cloud: Mendukung backup otomatis dan lokasi server tersebar, meminimalkan resiko kehilangan data.
- On-premise: Perlu membuat sistem backup sendiri termasuk cadangan di lokasi berbeda.
Memilih antara Cloud atau On-premise bukan hanya soal teknologi, tetapi juga strategi bisnis. Setiap perusahaan memiliki karakteristik unik, mulai dari skala operasional, kebutuhan fleksibilitas, hingga regulasi yang berlaku. Solusi yang tepat akan membantu bisnis berkembang, sedangkan pilihan yang kurang sesuai bisa menjadi beban jangka panjang. Untuk mempermudah keputusan, mari kita lihat skenario-skenario nyata yang menggambarkan kapan cloud menjadi pilihan tepat, dan kapan on-premise lebih menguntungkan.
- Skenario Bisnis yang Cocok untuk Cloud
- Startup dan Usaha Kecil
Budget awal terbatas, investasi besar di awal dapat dihindari.
Contoh: perusahaan rintisan yang memerlukan aplikasi CRM berbasis cloud - Perusahaan Dengan Tim Kerja Jarak Jauh
Membutuhkan akses aplikasi dan data dari berbagai lokasi.
Contoh: Agensi kreatif dengan tim tersebar di beberapa kota. - Bisnis dengan Beban Kerja Berubah-ubah
Kapasitas server naik turun mengikuti permintaan.
Contoh: e-commerce dengan trafik tinggi saat promo - Proyek Jangka Pendek
Tidak ingin mengeluarkan biaya besar untuk infrastruktur yang hanya dipakai sementara.
Contoh: event organizer yang butuh sistem registrasi online selama 3 bulan. - Perusahaan yang Fokus pada Core Business
Perusahaan tidak perlu repot mengelola infrastruktur IT.
Contoh: restoran yang pakai POS cloud dan tidak punya tim IT internal.
- Startup dan Usaha Kecil
- Skenario Bisnis yang Cocok Untuk On-Premise
- Perusahaan dengan Regulasi Data Ketat
Perusahaan dengan data yang tidak boleh keluar dari wilayah tertentu sesuai hukum atau regulasi.
Contoh: Perbankan atau lembaga keuangan yang tunduk pada regulasi OJK/BI - Industri yang Membutuhkan Kustomisasi Tinggi
Sistem dan infrastruktur harus diatur sesuai dengan proses bisnis yang spesifik.
Contoh: manufaktur dengan sistem produksi terintegrasi khusus. - Perusahaan Besar Dengan Infrastruktur IT yang Kuat
Perusahaan sudah memiliki data center sendiri dan tim IT yang berpengalaman.
Contoh: Perusahaan telekomunikasi dengan ribuan server internal. - Aplikasi yang Harus Berjalan Meski Tanpa Internet
Operasional perusahaan tidak boleh bergantung pada koneksi internet publik.
Contoh: sistem kontrol pabrik di lokasi terpencil. - Perusahaan Dengan Investasi Jangka Panjang pada Infrastruktur
Perusahaan yang lebih memilih investasi besar di awal dan menghindari biaya langganan terus
menerus.
Contoh: perusahaan energi dengan sistem pemantauan internal.
- Perusahaan dengan Regulasi Data Ketat
Contoh studi kasus pengimplementasian teknologi informasi adalah sebagai berikut:
- Kasus On-Premise: Perusahaan Perbankan
Sebuah bank besar mungkin memilih untuk menggunakan sistem on-premise karena alasan keamanan dan kepatuhan. Data nasabah, transaksi, dan informasi sensitif lainnya memerlukan tingkat keamanan yang tinggi dan kontrol penuh.
Infrastruktur on-premise memungkinkan bank untuk:- Mengontrol penuh data: Bank memiliki kendali penuh atas data dan lokasinya, memastikan kepatuhan terhadap peraturan seperti GDPR dan standar keamanan lainnya.
- Menyesuaikan keamanan: Bank dapat mengimplementasikan langkah-langkah keamanan khusus yang sesuai dengan kebutuhan dan resiko spesifik mereka.
- Memastikan ketersediaan layanan: Dengan infrastruktur sendiri, bank dapat mengontrol ketersediaan layanan dan meminimalkan resiko downtime yang disebabkan oleh masalah jaringan atau penyedia layanan cloud.
- Kasus Cloud: Startup Teknologi
Sebuah startup teknologi mungkin memilih untuk menggunakan cloud computing untuk memanfaatkan fleksibilitas dan skalabilitasnya. Startup seringkali menghadapi perubahan kebutuhan bisnis yang cepat, dan cloud memungkinkan mereka untuk:- Skalabilitas cepat: Startup dapat dengan mudah meningkatkan atau menurunkan sumber daya komputasi mereka sesuai kebutuhan, tanpa investasi awal yang besar.
- Biaya operasional rendah: Startup hanya membayar untuk sumber daya yang mereka gunakan, mengurangi biaya operasional dan investasi awal.
- Fokus pada inovasi: Startup dapat fokus pada pengembangan produk dan layanan mereka, sementara penyedia cloud mengelola infrastruktur.
Masa Depan Teknologi: Tren Menuju Hybrid Solutions?
Di era digital yang semakin dinamis, perusahaan menghadapi tantangan untuk memilih infrastruktur teknologi yang tepat. Selama bertahun-tahun, perdebatan berkisar pada pilihan Cloud atau On-premise. Namun tren terbaru menunjukkan bahwa jawaban yang paling tepat tidak selalu berada di salah satu kutub tersebut, melainkan di tengah, yakni Hybrid Solutions.
Hybrid solutions adalah pendekatan yang menggabungkan Cloud Computing dan On-Premise dalam satu ekosistem teknologi. Dalam model ini perusahaan dapat menentukan aplikasi atau data mana yang lebih aman dan efisien dikelola secara lokal, serta mana yang lebih tepat ditempatkan di cloud.
Misalnya, data sensitif seperti informasi keuangan disimpan di server internal, sementara aplikasi analitik, kolaborasi, atau layanan pelanggan dioperasikan melalui cloud untuk memanfaatkan fleksibilitas dan skalabilitasnya.
Banyak perusahaan mulai mengadopsi model hybrid dengan beberapa alasan:
- Fleksibilitas Tinggi: Perusahaan dapat menyesuaikan penempatan beban kerja berdasarkan keamanan, dan kebutuhan akses.
- Optimalisasi Biaya: Infrastruktur lokal digunakan untuk beban kerja stabil, sedangkan cloud dimanfaatkan untuk kebutuhan yang fluktuatif.
- Kepatuhan Regulasi: Data yang diatur oleh hukum dapat disimpan secara lokal, semantara data lain yang tidak sensitif dikelola di cloud.
- Mitigasi Resiko: Jika salah satu sistem terganggu, beban kerja dapat dialihkan ke sistem lainnya untuk menjaga kelangsungan operasional.
Hybrid solutions bukan sekedar kompromi antara Cloud dan On-Premise, melainkan strategi untuk mendapatkan yang terbaik dari keduanya. Dengan perencanaan yang tepat, perusahaan dapat memanfaatkan fleksibilitas cloud sekaligus menjaga kontrol dan keamanan infrastruktur lokal. Kedepannya model ini berpotensi menjadi standar baru di dunia teknologi bisnis.
Teknologi akan terus berkembang, dan transformasi digital tidak lagi tentang memilih cloud atau on-premise, dan pilihan infrastruktur yang tepat bisa menjadi pembeda antara bisnis yang bertahan dan yang memimpin pasar.
Apakah perusahaan Anda siap menggabungkan keunggulan Cloud dan On-premise untuk mencapai performa maksimal?
Mulailah evaluasi kebutuhan teknologi Anda hari ini dan segera temukan Hybrid Solutions yang paling sesuai dengan kebutuhan perusahaan bisnis Anda.
Hubungi tim ahli kami BTS.id untuk diskusi dan konsultasi mendalam. Wujudkan infrastruktur hybrid yang aman, efisien,, dan sesuai kebutuhan bisnis Anda. Konsultasikan strategi teknologi Anda bersama tim ahli kami BTS.id hari ini.
a year ago
Software House Indonesia
Di era modern yang ditandai dengan perkembangan teknologi yang pesat, transformasi digital menjadi kebutuhan mendesak bagi perusahaan yang ingin tetap relevan dan kompetitif. Salah satu aktor utama dalam proses ini adalah software house.
Teknologi berkembang sangat cepat, baik dari sisi bahasa pemrograman, framework, hingga arsitektur sistem.
Penting bagi software house untuk mengikuti perkembangan teknologi karena hal ini menentukan daya saing, relevansi, dan keberhasilan jangka panjang. Software house yang tidak beradaptasi akan kalah dari kompetitor yang lebih inovatif.
Software house merupakan perusahaan yang menyediakan layanan software development untuk memenuhi kebutuhan bisnis, mulai dari pembuatan aplikasi, website, hingga sistem manajemen internal. Berbeda dengan perusahaan IT umum, software house lebih fokus pada pengembangan solusi yang disesuaikan dengan kebutuhan spesifik klien mereka.
Transformasi digital tidak hanya tentang adopsi teknologi baru, tetapi juga perubahan menyeluruh dalam cara bisnis beroperasi dan memberikan nilai kepada pelanggan.
Mengikuti perkembangan teknologi bukan hanya sekedar tren, tetapi strategi bisnis bagi software house.
Hal ini membantu menjaga daya saing, memberi nilai tambah bagi klien, meningkatkan efisiensi. menjaga keamanan, dan membuka peluang pasar baru. Software house yang adaptif terhadap perubahan akan lebih mudah berkembang dan bertahan di tengah persaingan industri.
Dampak teknologi terhadap daya saing dan efisiensi kerja khususnya bagi software house dimana teknologi dapat menjadi faktor pembeda utama antara software house yang unggul dan tertinggal. Teknologi baru seperti Artificial Intelligence (AI), Cloud Computing, dan Microservices memungkinkan software house menciptakan produk dengan fitur yang lebih canggih, dimana AI digunakan untuk personalisasi aplikasi, meningkatkan pengalaman pengguna, sehingga inovasi produk dapat lebih cepat.
Selain itu software house juga lebih adaptif terhadap tren pasar, sehingga perubahan kebutuhan klien dapat direspons lebih cepat jika software house menguasai teknologi terkini.
Ada 5 teknologi yang wajib dikuasai oleh software house agar tetap relevan dan kompetitif di dunia teknologi.
Artikel ini akan membahas secara mendalam tentang 5 teknologi terkini yang penting untuk dikuasai oleh software house agar tetap kompetitif dan relevan:
- Artificial Intelligence (AI) dan Machine Learning (ML)
Integrasi Artificial Intelligence (AI) dan Machine Learning (ML) dalam software development kini menjadi standar industri. Fungsinya meningkatkan kemampuan aplikasi dalam pengambilan keputusan otomatis, analisis data, dan personalisasi serta membuka peluang pasar baru di berbagai industri seperti fintech, e-commerce, dan kesehatan.
AI dan Machine Learning Integration wajib dikuasai, AI adalah salah satu teknologi yang membuka peluang besar. Dengan AI, dapat tercipta aplikasi yang lebih cerdas, seperti chatbot untuk customer service atau sistem prediksi untuk bisnis.
Contoh Penerapannya:
• Chat GPT dan model generatif AI untuk otomatisasi kode
• Rekomendasi produk berbasis perilaku pengguna
• TensorFlow/Pytorch untuk pengembangan fitur cerdas
• Analisis prediktif untuk bisnis
Tools populer di bidang machine learning dan AI beserta penjelasannya:- TensorFlow
Fungsi utama: Framework open-source untuk deep learning.
Digunakan untuk membangun dan melatih model machine learning berskala besar, termasuk neural network, computer vision, dan natural language processing. - PyTorch
Fungsi utama: Framework deep learning berbasis Python.
Populer di kalangan peneliti dan praktisi karena sintaks yang fleksibel dan mudah digunakan untuk eksperimen model AI. Banyak dipakai untuk riset dan prototyping - Scikit-learn
Fungsi utama: Library Python untuk machine learning tradisional.
Cocok untuk data preprocessing, classification, regression. clustering. dan model evaluation.
Umumnya digunakan pada dataset berukuran kecil hingga menengah.
- TensorFlow
- Cloud Computing
Komputasi Awan, atau cloud computing, adalah cara menyediakan layanan komputasi seperti server, storage, atau software melalui internet. Berfungsi menyediakan infrastruktur, platform, dan layanan secara fleksibel melalui internet, memiliki benefit skalabilitas tinggi, hemat biaya infrastruktur, dan mendukung kolaborasi tim jarak jauh.
Komputasi awan atau cloud computing menjadi salah satu teknologi yang wajib dikuasai developer karena hampir semua aplikasi modern berjalan di cloud.
Contoh Penerapannya:
• Hosting aplikasi berbasis cloud (AWS, Azure, GCP)
• Serverless computing untuk menghemat biaya.
• Cloud storage dan database terkelola
• Edge Computing dimana data diproses lebih cepat di perangkat terdekat, bukan hanya di server jauh
• Hybrid dan Multi-Cloud merupakan kombinasi cloud publik dan privat yang menjadi tren untuk fleksibilitas,
Software house sebaiknya cloud-ready karena kebutuhan pasar dan teknologi saat ini menuntut aplikasi yang scalable dan andal.
• Scalability (Skalabilitas): Cloud memudahkan aplikasi untuk menambah kapasitas tanpa perlu membeli server fisik baru. Cloud dapat scale-up (menambah kapasitas) atau scale-down (mengurangi kapasitas) secara otomatis sesuai beban kerja. Saat aplikasi e-commerce menghadapi lonjakan traffic saat promo, cloud memungkinkan peningkatan kapasitas server secara cepat.
• Reliability (Keandalan): Infrastruktur cloud biasanya memiliki sistem failover dan replikasi otomatis sehingga layanan tetap berjalan walau ada gangguan di salah satu server. Cloud juga menyediakan cadangan data dan backup otomatis, memudahkan pemulihan saat terjadi insiden. Data dan aplikasi dapat diakses dari berbagai lokasi dengan latensi rendah melalui pusat data global.
- DevOps dan Otomatisasi
DevOps dan otomatisasi adalah dua konsep yang sangat berkaitan erat. Otomatisasi adalah inti dari DevOps, memungkinkan tim untuk mempercepat proses pengembangan dan penerapan software, meningkatkan efisiensi, dan mengurangi kesalahan manual. Dengan mengotomatiskan tugas-tugas berulang dan manual, DevOps dapat mencapai siklus rilis lebih cepat, kualitas yang lebih tinggi, dan kolaborasi yang lebih baik antar tim pengembangan dan operasional, mempercepat pengembangan, meminimalkan kesalahan manusia, dan meningkatkan kualitas software.
Contoh Penerapannya:
• Continuous Integration/Continuous Deployment (CI/CD) pipelines
• Containerization dengan Docker dan Kubernetes
• Infrastructure as Code (IaC)
Berikut penjelasan singkat tentang beberapa tools populer beserta fungsinya dalam software development:- Docker
Fungsi utama: Platform Containerization
Membuat, mengemas, dan menjalankan aplikasi dalam container yang portable sehingga mudah dijalankan di berbagai lingkungan tanpa konflik konfigurasi. - Kubernetes
Fungsi utama: Container Orchestration
Mengatur dan mengelola container (misal Docker) dalam skala besar, termasuk otomatisasi deployment, scaling, dan manajemen sumber daya. - Jenkins
Fungsi utama: Automation server untuk CI/CD
Mengotomatiskan build, pengujian, dan deployment langsung dari repositori GitLab, serta memudahkan kolaborasi tim developer.
Integrasi antara tim development (Dev) dan Operation (Ops) atau yang biasa dikenal sebagai DevOps, sangat penting untuk menciptakan workflow yang lebih mulus, cepat, dan andal.
Sebelumnya tim dev fokus membuat fitur, sementara rim ops fokus menjaga stabilitas sistem.
Integrasi membuat keduanya bekerja sama sejak awal.
Perubahan kode bisa lebih cepat masuk ke produksi tanpa hambatan birokrasi, sehingga mempercepat siklus rilis. Masalah dapat dideteksi lebih awal melalui otomatisasi pengujian dan monitoring sehingga meningkatkan kualitas dan keandalan.
- Docker
- Cybersecurity dan Data Privacy
Keamanan cyber atau cybersecurity adalah upaya melindungi sistem jaringan, dan data dari serangan digital seperti hacking, malware. atau pencurian data. Di dunia yang makin terkoneksi, hal ini menjadi prioritas utama.
Cybersecurity adalah teknologi yang tidak boleh dilewati. Developer harus memastikan aplikasi aman dari ancaman, mengingat data user merupakan aset berharga. Tanpa keamanan dan reputasi, bisnis menjadi rentan dan mudah hancur. Kepercayaan klien harus terjaga, kerugian finansial akibat serangan dapat dihindari, dan memenuhi regulasi keamanan.
Contoh Penerapannya:
• Enkripsi data end-to-end
• Multi-factor authentication (MFA)
• Monitoring keamanan real time
Shift-left-security adalah pendekatan keamanan dimana pengujian dan penerapan keamanan dilakukan sejak tahap awal pengembangan perangkat lunak, bukan menunggu sampai tahap akhir atau setelah rilis.
Hal ini penting bagi software house karena beberapa hal dibawah ini:- Mengurangi Biaya Perbaikan Bug Keamanan
Semakin awal celah ditemukan, semakin murah biaya perbaikannya. (Bug yang ditemukan setelah rilis bisa memakan biaya hingga 30x lebih mahal dibanding saat coding) - Meminimalkan Resiko Serangan
Aplikasi yang dirilis tanpa pengujian keamanan dini rentan menjadi target eksploitasi. - Mempercepat Rilis Produk
Dengan keamanan bawaan (security by design), resiko delay akibat perbaikan di akhir tahap pengembangan dapat dihindari. - Meningkatkan Kepercayaan Klien
Klien akan lebih percaya jika tahu software house mengutamakan keamanan sejak awal.
Teknologi dan praktik keamanan yang penting untuk software house beserta penjelasannya:- Enkripsi (Encryption)
Fungsi: Mengamankan data dengan mengubahnya menjadi format yang tidak bisa dibaca tanpa kunci. Melindungi data sensitif (data at rest dan data in transit). Mengurangi resiko kebocoran data meski server dibobol.
Beberapa jenisnya:
✓ Enkripsi simetris (misal AES) : Satu kunci digunakan untuk enkripsi dan dekripsi
✓ Enkripsi Asimetris (misal RSA): Pasangan kunci duplikat dan privat.
✓ LS/SSL: Mengamankan komunikasi jaringan (HTTPS) - OWASP Top 10
Daftar sepuluh resiko keamanan web paling umum yang dirilis oleh Open Web Application Security Project (OWASP). Menjadi panduan standar untuk membangun aplikasi yang aman. Membantu tim dev fokus pada ancaman paling kritis.
Contoh kategori resiko:- Broken Access Control
- Cryptographic Failures
- Injection (SQL Injection, Command Injection)
- Insecure Design
- Security Misconfiguration
- Vulnerable and Outdated Components
- Identification and Authentication Failures
- Software and Data Integrity Failures
- Security Logging and Monitoring Failures
- Server-Side Request Forgery (SSRF)
- Audit Keamanan (Security Audit)
Fungsi: Mengevaluasi keamanan sistem secara menyeluruh melalui pemeriksaan teknis dan prosedural. Mengidentifikasi celah keamanan sebelum dimanfaatkan penyerang. Memberikan rekomendasi teknis untuk perbaikan, meningkatkan kepatuhan terhadap standar keamanan (misal: ISO 27001, PCI-DSS)
Jenis:
✓ Audit Internal: Dilakukan oleh tim internal untuk evaluasi rutin.
✓ Audit Eksternal: Dilakukan oleh pihak ketiga untuk penilaian independen.
✓ Penetration Testing: Simulasi serangan untuk menguji ketahanan sistem.
- Enkripsi (Encryption)
- Mengurangi Biaya Perbaikan Bug Keamanan
- Progressive Web App (PWA) dan Mobile-First Development
- Progressive Web App (PWA)
Adalah aplikasi web yang memiliki pengalaman layaknya aplikasi native di perangkat mobile maupun desktop.- Ciri khas:
- Offline-ready: Bisa berjalan meski tanpa koneksi internet melalui service worker.
- Installable: Dapat dipasang di home screen tanpa melalui App Store/Play Store.
- Responsif: menyesuaikan dengan ukuran layar perangkat
- Push Notifications: Dapat mengirimkan notifikasi seperti aplikasi native.
- Keunggulan:
- Biaya lebih rendah dibanding membuat aplikasi native terpisah untuk Android dan iOS.
- Akses cepat karena bisa dibuka langsung dari browser
- Performa ringan dengan loading cepat.
- Jangkauan luas karena bisa diakses dari berbagai perangkat.
- Ciri khas:
- Mobile-First Development
Mobile-first adalah pendekatan pengembangan aplikasi atau web yang mengutamakan desain dan fungsi untuk perangkat mobile terlebih dahulu, kemudian menyesuaikan untuk layar yang lebih besar (tablet/desktop).- Keunggulan:
- Lebih relevan karena mayoritas pengguna internet mengakses melalui smartphone.
- Meningkatkan pengalaman pengguna (user experience) pada perangkat mobile.
- Mendukung SEO karena Google mengutamakan mobile-first indexing.
- Contoh Penerapannya:
- Website e-commerce seperti Tokopedia dan Shopee yang cepat diakses dari mobile.
- Aplikasi web perusahaan dengan antarmuka ringan dan intuitif di smartphone.
- Keunggulan:
- Kombinasi PWA+Mobile First
Jika digabungkan PWA yang dikembangkan dengan pendekatan mobile-first akan menghasilkan:- Aplikasi yang ringan,cepat,dan bisa diinstal layaknya aplikasi native.
- Pengalaman pengguna yang optimal di perangkat mobile tanpa mengorbankan akses desktop.
- Potensi konversi dan engagement yang lebih tinggi bagi bisnis.
- Progressive Web App (PWA)
Adaptasi terhadap perilaku pengguna yang mobile-centric penting bagi software house karena mayoritas interaksi digital saat ini dilakukan melalui smartphone.
Pengguna smartphone yang dominan menunjukkan bahwa lebih dari 60-70% akses internet dilakukan via perangkat mobile.
Perilaku pengguna berbeda-beda, waktu interaksi yang singkat, orientasi layar vertikal, dan fokus pada kemudahan akses. Pengguna yang mobile-centric baik untuk e-commerce, layanan publik, hingga aplikasi produktivitas.
Beberapa framework populer yang penting untuk dikuasai oleh software house beserta penjelasannya adalah:
- React
Jenis: JavaScript library (bukan full framework) untuk membangun UI interaktif.
Pengembang: Meta (Facebook)
Kelebihan:- Komponen Reusable: Mempercepat pengembangan
- Virtual DOM: Performa rendering lebih cepat
- Ekosistem Luas: Banyak library pendukung seperti Next,js , Redux
Cocok untuk: Website modern dan aplikasi web kompleks dan PWA (Progressive Web App)
- Flutter
Jenis: Framework open-source untuk membangun aplikasi mobile, web, dan desktop.
Pengembang: Google
Kelebihan:- Cross-Platform: Satu kode untuk Android, iOS, web bahkan desktop
- UI konsisten di semua platform karena menggunakan rendering engine sendiri.
- Hot Reload: Perubahan kode langsung terlihat saat pengembangan
Kekurangan: - Ukuran file aplikasi relatif besar.
- Performa pada aplikasi sangat kompleks, kadang kalah dibanding native murni.
Cocok untuk: - Aplikasi mobile lintas platform
- Startup yang ingin hemat waktu dan biaya
Cocok untuk: Google Ads app, Alibaba, Reflectly.
- Angular
Jenis: JavaScript full-featured berbasis TypeScript
Pengembang: Google
Kelebihan:- MVC Architecture: Struktur kode rapi dan terorganisir
- Fitur Lengkap: Routing, form validation, dependency injection bawaan.
- Dukungan TypeScript: Lebih aman dan mudah dikelola pada proyek besar.
Kekurangan: - Kurva belajar relatif curam dibanding React/Flutter.
- Ukuran bundle awal cenderung besar.
Cocok untuk: - Aplikasi web skala besar dan kompleks
- Sistem manajemen dan dashboard
Contoh: Gmail, Google Cloud Console, Microsoft Office Online.
Menguasai AI dan Machine Learning, Cloud Computing, DevOps dan CI/CD, PWA dan Mobile First Development serta Framework Modern seperti React, Flutter, dan Angular adalah kunci bagi software house untuk tetap relevan, kompetitif, dan inovatif di era digital saat ini.
Kelima teknologi ini saling melengkapi:
- AI & ML membuka peluang inovasi berbasis data.
- Cloud Computing menyediakan infrastruktur fleksibel dan hemat biaya.
- DevOps & CI/CD mempercepat pengembangan dan menjaga kualitas.
- PWA & Mobile-First memastikan pengalaman pengguna optimal di era mobile-centric.
- Framework Modern mempercepat pembuatan aplikasi berkualitas tinggi di berbagai platform
Software house yang mampu mengadopsi dan mengintegrasikan kelima teknologi ini akan memiliki daya saing tinggi, efisiensi kerja lebih baik, serta mampu memberikan solusi teknologi yang relevan dan berkelanjutan untuk klien di berbagai industri.
Teknologi terus bergerak, dan masa depan dimiliki oleh mereka yang mau terus belajar dan berinovasi. Jadikan pembaruan pengetahuan dan eksplorasi teknologi baru sebagai kebiasaan di software house Anda. Mulailah hari ini, agar besok Anda yang memimpin.
Siap naik level teknologi?
Jangan tunggu sampai tertinggal.
Hubungi kami BTS.id untuk konsultasi teknologi terbaru atau lakukan audit kesiapan teknologi bisnis Anda bersama tim ahli kami BTS.id.
Mari mulai sekarang, dan pastikan perusahaan bisnis Anda siap menghadapi tantangan masa depan!
a year ago
Software House Indonesia
Cybersecurity sangat penting bagi software house karena melindungi data sensitif pelanggan dan perusahaan dari serangan cyber. Perusahaan software development harus menerapkan langkah-langkah keamanan yang kuat untuk mencegah pencurian data, kerugian finansial dan kerusakan reputasi yang dapat ditimbulkan oleh pelanggaran keamanan.
Bagi software house yang merupakan perusahaan software development, juga menangani data sensitif pelanggan, seperti informasi pribadi, data keuangan dan rahasia dagang.
Di era transformasi digital, software house Indonesia menjadi mitra kunci bisnis dalam mengembangkan solusi teknologi inovatif. Mereka membantu startup hingga perusahaan besar merancang sistem custom, aplikasi, atau integrasi platform untuk meningkatkan efisiensi dan daya saing.
Cybersecurity membantu melindungi data dari pencurian, akses tidak sah serta penyalahgunaan.
Di era digital yang semakin maju, cybersecurity telah menjadi salah satu isu yang paling penting. Sebagai hasil dari ketergantungan kita yang semakin meningkat pada teknologi, ancaman terhadap keamanan informasi digital juga semakin kompleks dan berbahaya. Keamanan dunia maya tidak hanya melibatkan perlindungan data pribadi tetapi juga menjaga integritas sistem dan jaringan yang digunakan oleh perusahaan dan organisasi.
Menghadapi ancaman yang terus berubah, pendekatan keamanan konvensional sering kali tidak cukup untuk memberikan perlindungan maksimal. Karena itulah Artificial Intelligence (AI) mulai diterapkan dalam keamanan cyber untuk membantu dalam deteksi, analisis dan respons terhadap serangan dengan lebih cepat dan akurat.
Cybersecurity adalah praktik perlindungan sistem, jaringan, dan data dari ancaman digital dapat menyebabkan pencurian informasi atau gangguan operasional. Dalam era digital yang serba terkoneksi, berbagai ancaman seperti peretasan, malware. dan serangan phising terus berkembang dengan metode yang semakin canggih.
Memilih software yang aman sangat penting untuk menjamin bahwa aplikasi, sistem, atau solusi digital yang Anda pakai tidak hanya fungsional tetapi juga terlindungi dari ancaman cyber.
Beberapa ciri-ciri dan standar penting software house aman adalah:
- Menerapkan Praktik Cybersecurity yang Baik
Software house Indonesia yang baik menerapkan kode aman (secure code practices), juga menerapkan pengetesan keamanan aplikasi (seperti penetration testing), serta memastikan enkripsi data selama transmisi dan penyimpanan.
- Sertifikasi dan Standar Keamanan
Software house Indonesia yang terpercaya biasanya mematuhi standar industri, seperti:- ISO/IEC 27001: Standar manajemen keamanan informasi,
- OWASP Top 10: Panduan menghindari celah keamanan umum,
- Compliance GDPR/UU PDP: Perlindungan data pribadi pengguna.
- Tim Keamanan Internal atau Mitra Keamanan
Memiliki tim khusus keamanan atau bekerja sama dengan pihak ketiga untuk:- Melakukan audit keamanan
- Mendeteksi kerentanan sejak awal pengembangan
- Memberikan pembaruan keamanan (security patch)
- Menggunakan Infrastruktur Cloud yang Aman
Software house Indonesia yang baik memilih cloud terpercaya seperti AWS, Google Cloud, atau Azure yang sudah memiliki sistem keamanan tingkat tinggi (termasuk firewall, enkripsi, dan pemantauan real-time)
- Pemantauan dan Logging
Sistem yang dibangun mencakup:- Log aktivitas pengguna
- Sistem deteksi anomali
- Monitoring real-time terhadap serangan atau akses ilegal.
- Pengujian dan Quality Assurance (QA) yang Komprehensif
Software house Indonesia yang aman tidak hanya melakukan pengujian fungsional tetapi juga melakukan security testing, load and stress testing untuk mencegah crash saat trafik tinggi, serta pengujian integrasi terhadap API atau sistem pihak ketiga
- Transparansi kepada Klien
Software house Indonesia yang profesional terbuka tentang teknologi yang digunakan, akses siapa saja yang memiliki hak ke data atau sistem, serta prosedur jika terjadi pelanggaran keamanan.
Teknologi AI dalam keamanan, khususnya cybersecurity berperan penting dalam mendeteksi, mencegah, dan merespon ancaman secara lebih cepat dan akurat. AI membantu sistem keamanan untuk belajar dan beradaptasi terhadap pola ancaman yang terus berkembang, meningkatkan efektivitas perlindungan. Artificial Intelligence (AI) mengacu pada penerapan algoritma cerdas dan teknik machine learning untuk meningkatkan deteksi, pencegahan, dan respons terhadap ancaman cyber.
AI memberdayakan sistem cybersecurity untuk menganalisis sejumlah besar data, mengidentifikasi pola, dan membuat keputusan yang tepat dengan kecepatan dan skala yang melampaui kemampuan manusia.
AI dalam cybersecurity merevolusi deteksi ancaman, mengotomatiskan respons, dan memperkuat manajemen kerentanan. Dengan menganalisis perilaku, mendeteksi phising, dan beradaptasi dengan ancaman baru, AI meningkatkan strategi keamanan cyber, memungkinkan pertahanan proaktif, dan menjaga data sensitif.
Penggunaan AI dalam cybersecurity memberikan keamanan proaktif, cepat, dan adaptif. Bagi software house Indonesia, ini bukan hanya soal melindungi sistem internal, tapi juga menjadi nilai jual strategis dalam menghadirkan solusi software yang aman dan terpercaya bagi klien.
Beberapa benefit penggunaan AI dalam cybersecurity khususnya di lingkungan software house Indonesia adalah:
- Deteksi Ancaman Real Time
Salah satu benefit terbesar AI adalah kemampuannya untuk mendeteksi ancaman cyber secara real time.
Dengan memantau lalu lintas jaringan dan perilaku pengguna AI mampu mengidentifikasi aktivitas yang mencurigakan atau anomali sebelum serangan terjadi. Sistem ini juga belajar dari pola serangan sebelumnya untuk meningkatkan deteksi ancaman baru,
- Machine Learning untuk Analisa Ancaman
Benefit lainnya yang bisa diperoleh adalah dengan machine learning, AI dapat mempelajari pola serangan dan memperbaiki algoritma deteksi ancaman secara berkelanjutan. Teknologi ini digunakan dalam analisis forensik pasca insiden untuk mengidentifikasi kelemahan sistem dan mencegah serangan serupa di masa depan.
- Otomatisasi Respon Insiden
Benefit berikutnya adalah AI mampu mengotomatisasi respon terhadap serangan, seperti memblokir akses pengguna yang mencurigakan atau menghentikan proses berbahaya sebelum kerusakan lebih lanjut terjadi. Ini mengurangi waktu respon yang krusial dalam menahan dampak serangan.
- Threat Hunting dengan AI
AI mendukung tim keamanan dalam melakukan threat hunting memberikan benefit yang krusial yakni pencarian aktif terhadap ancaman yang tidak terdeteksi oleh sistem keamanan biasa. Dengan analisis data yang besar dan kompleks, AI mampu mempercepat proses identifikasi ancaman tersembunyi.
Kendala teknis dan implementasi AI dalam cybersecurity berkisar dari masalah teknologi hingga lingkungan peraturan dinamis yang menghambat inisiatif AI.
Ada beberapa challenge utama terhadap inisiatif AI yang perlu diatasi oleh software house Indonesia sebagai penggiat software development, profesional keamanan cyber, pembuat kebijakan dan organisasi sebelum cybersecurity bertenaga AI berkembang untuk mengembangkan solusi AI yang lebih tangguh, andal, dan etis.
Berikut diantaranya beserta solusinya:
- Keterbatasan Data yang Relevan
Challenge pertama adalah AI membutuhkan data berkualitas tinggi dan bervariasi untuk belajar mendeteksi ancaman, namun faktanya data cybersecurity yang akurat sering sulit diakses, juga kurangnya dataset lokal (khusus Indonesia atau industri tertentu)
Solusi:- Bangun data pipeline internal untuk mengumpulkan dan mengklasifikasi log keamanan.
- Gunakan data open-source untuk pelatihan awal.
- Terapkan data anonymization agar aman untuk pemrosesan AI.
- False Positive dan False Negative
Challenge selanjutnya adalah AI bisa menghasilkan false positive, yaitu ancaman palsu yang membuat tim terganggu. AI juga bisa menghasilkan false negative, merupakan ancaman nyata yang tidak terdeteksi.
Solusi:- Gunakan pendekatan hybrid (AI+manusia) untuk verifikasi
- Lakukan fine-tuning model ML secara berkala berdasarkan feedback dari tim keamanan
- Terapkan threshold adaptif untuk pengambilan keputusan AI
- Biaya Implementasi dan Infrastruktur
Berikutnya adalah challenge dalam mengembangkan AI untuk keamanan cyber memerlukan investasi di server, storage, GPU, serta tim ahli AI dan cybersecurity.
Solusi:- Gunakan platform cloud security Ai (seperti AWS GuardDuty, Azure Sentinel)
- Mulai dari proyek kecil atau proof-of-concept terlebih dahulu
- Kolaborasi dengan startup AI lokal
- Kurangnya Talenta dan Keahlian Teknis
Challenge selanjutnya adalah masih terbatasnya talenta yang menguasai AI dan cybersecurity secara bersamaan.
Solusi:- Latih tim internal melalui workshop dan bootcamp khusus AI security
- Rekrut atau outsourcing ke konsultan AI/cybersecurity
- Gunakan alat AI yang user friendly dengan antarmuka visual
Cybersecurity adalah bidang penting yang penuh tantangan dalam dunia digital, semakin banyak informasi yang tersimpan dan diproses secara digital maka cybersecurity akan menjadi sangat penting. Setiap organisasi termasuk perusahaan, pemerintah, dan individu, bergantung pada teknologi digital untuk menyimpan dan memproses data, yang dapat mencakup data sensitif dan penting seperti data pribadi, data bisnis, dan data pemerintah.
Serangan cyber bisa mengakibatkan kehilangan data, kerusakan pada sistem dan infrastruktur, serta merusak reputasi bisnis, juga dapat berdampak pada keamanan nasional dan beberapa stabilitas politik di sebagian negara.
Dalam industri teknologi informasi dan software development, berikut masa depan AI dalam cybersecurity:
- Deteksi Ancaman Lebih Proaktif dan Prediktif
Dulu akan bersifat reaktif terhadap serangan cyber. Namun kini dan dimasa depan potensi serangan sebelum terjadi bisa lebih dulu diprediksi dan terdeteksi.
Dengan machine learning, AI akan menganalisis pola serangan historis, memprediksi celah keamanan di tahap awal pengembangan serta memberi rekomendasi pencegahan sebelum kode dirilis.
- Integrasi Penuh dalam CI/CD Pipeline
Di masa depan, AI akan menjadi bagian penting dari:- Code scanning otomatis
- Uji penetrasi virtual (AI-driven penetration testing)
- Audit compliance otomatis (misal GDPR, ISO)
Contohnya Ai dapat memberi alert saat mendeteksi library open-source yang rentan dalam proyek
software.
- Cybersecurity Otomatis dan Autonom
AI akan memungkinkan sistem keamanan yang:- Merespons ancaman secara otomatis
- Menambal (patch) celah keamanan tanpa campur tangan manusia
- Mengisolasi sistem secara cerdas saat ada intrusi
Sehingga di masa depan serangan zero-day bisa dihadapi dalam hitungan detik, bukan hari.
- AI vs AI: Perang Cyber Masa Depan
Penyerangan juga menggunakan AI untuk menyusun serangan cyber yang lebih canggih sehingga akan muncul AI Defender vs AI Attacker.
Implikasi: Industri AI yang responsif, adaptif, dan resilien, bukan hanya pintar.
- Kolaborasi Global dan Standar Baru
Akan muncul standar global baru dalam AI Security Ethics, Akan ada pula kolaborasi antara pemerintah,
perusahaan teknologi, dan akademisi untuk membangun AI cybersecurity yang bertanggung jawab.
Regulasi akan berkembang, misalnya:- UU Perlindungan AI (AI Act di Eropa)
- Standar audit keamanan AI
Dampak bagi software house Indonesia dan developer adalah:
- Lebih efisien: Banyak tugas keamanan akan diotomatisasi
- Lebih aman: Proyek software jadi lebih tahan terhadap serangan cyber
- Lebih kompetitif: Software House Indonesia dengan AI security akan dipercaya pasar global
- Lebih Fokus: Developer bisa fokus pada fitur dan inovasi, bukan hanya mitigasi resiko
Masa depan AI cybersecurity adalah era dimana keamanan bersifat prediktif, otomatis, dan kontekstual. Bagi industri software dan TI, integrasi AI dalam keamanan bukan lagi pilihan, melainkan keharusan untuk bertahan dan unggul di era yang semakin kompleks.
AI bukan hanya alat tambahan, tetapi kini menjadi komponen kunci dalam membangun sistem keamanan yang tangguh.
Bagi software house Indonesia, penerapan AI dalam cybersecurity memberikan:
- Deteksi ancaman yang lebih cepat
- Automasi respon insiden
- Pencegahan serangan yang lebih proaktif
- Keunggulan kompetitif dalam menawarkan solusi software yang aman dan terpercaya.
Namun keberhasilan implementasi bergantung pada strategi, kesiapan infrastruktur, dan kolaborasi tim multidisiplin.
Mengadopsi AI dalam cybersecurity bukanlah langkah instan, tetapi investasi jangka panjang yang akan memperkuat reputasi, keandalan, dan daya saing software house Anda.
Mulailah dari langkah kecil, konsisten berinovasi, dan bangun budaya keamanan berbasis teknologi cerdas.
BTS.id sebagai salah satu software house di Bandung, dan terbaik di Indonesia dapat memenuhi segala kebutuhan Anda di bidang IT hingga memberikan solusi bagi setiap permasalahan bisnis Anda, telah banyak dipilih oleh perusahaan-perusahaan besar Indonesia untuk membuat dan mengembangkan custom software sesuai dengan dengan kebutuhan mereka.
Konsultasikan permasalahan IT Anda pada ahlinya sekarang!
a year ago
Software House Indonesia
Melihat kebutuhan bisnis saat ini, software house menjadi pihak ketiga yang paling dicari karena mereka mampu menyederhanakan aktivitas bisnis kepada klien, mulai dari pengenalan produk hingga transaksi.
Software house Indonesia menjadi kunci penting dalam kesuksesan bisnis modern, dimana software house menciptakan solusi perangkat lunak inovatif, mengembangkan aplikasi yang relevan dengan kebutuhan pasar, dan membantu bisnis dalam mengoptimalkan proses operasional mereka.
Peran utama software house Indonesia adalah mengembangkan perangkat lunak (software development) sesuai dengan kebutuhan dan spesifikasi klien. Software house Indonesia merancang aplikasi dari awal atau memodifikasi software yang sudah ada untuk memenuhi kebutuhan bisnis klien.
Software development adalah proses kreatif dan juga teknis yang digunakan untuk merancang, membuat, menguji serta memelihara program pada komputer atau aplikasi yang memenuhi kebutuhan pengguna. Proses ini melibatkan banyak langkah dan metode untuk memastikan software yang dihasilkan tidak hanya fungsional, tetapi juga andal, aman dan mudah digunakan.
Software development merupakan salah satu aspek penting dalam industri teknologi informasi (TI), yang merupakan jantung dari inovasi teknologi di berbagai sektor.
Software development secara sederhana dapat dijelaskan sebagai proses pembuatan software dari awal hingga selesai, dimana dalam prosesnya melibatkan perancangan, pengkodean, pengujian dan pemeliharaan aplikasi atau program yang diharapkan mampu menyelesaikan masalah atau memenuhi kebutuhan pengguna.
Software development tidak hanya mencakup pembuatan aplikasi desktop saja, tetapi juga mencakup aplikasi mobile, situs web bahkan sistem operasi.
Software development biasanya bekerja sama dalam tim dan menggunakan berbagai alat serta bahasa pemrograman untuk menyelesaikan proyek. Dengan adanya software development, hampir setiap aspek kehidupan manusia saat ini dapat terhubung melalui teknologi, baik itu di berbagai bidang bisnis.
Dalam software development adalah hal umum jika proses pengembangan dilakukan dengan metodologi yang terstruktur. Ada beberapa metodologi populer yang digunakan dalam software development.
Saat memulai proyek software development pemilihan metodologi proyek menjadi krusial, yang sering kali menimbulkan perdebatan, karena melibatkan dua pendekatan populer yang telah dikenal luas, Sebagaimana sulitnya membuat dan memprioritaskan product backlog menentukan metode software development yang akan digunakan juga bukanlah hal yang mudah.
Setiap metodologi berusaha untuk memastikan bahwa software yang dikembangkan sesuai dengan requirement yang dibutuhkan. Setiap metode yang ada memiliki value proposition sendiri dan kelebihan serta kekurangannya masing-masing.
Berikut ini adalah penjelasan mengenai dua metodologi software development yang paling populer saat ini.
- Agile Methodology
Agile methodology merupakan pendekatan yang lebih fleksibel. Pengembangan dilakukan dalam iterasi yang lebih kecil, biasanya disebut sprint yang memungkinkan perubahan atau penyesuaian sepanjang proses pengembangan. Agile cocok untuk proyek yang dinamis dan membutuhkan adaptasi cepat terhadap feedback dari pengguna.
Agile methodology berfokus pada perencanaan yang adaptif, evolutionary dan improvement yang berkelanjutan melalui respon yang fleksibel terhadap perubahan. Tujuan akhir dari metode ini adalah release yang lebih cepat dengan resiko bugs/issue yang lebih sedikit.
- Waterfall Methodology
Waterfall methodology adalah pendekatan tradisional dalam software development, dimana setiap tahapan pengembangan diselesaikan secara berurutan. Setelah satu fase selesai, tim akan pindah ke fase berikutnya tanpa kembali ke fase sebelumnya. Model ini cocok untuk proyek yang sudah memiliki kebutuhan yang jelas dan stabil.
Waterfall methodology merupakan metode software development yang paling tua yang secara substansi mensimplifikasi proses software engineering ke dalam diagram proses linear dimana penyelesaian dari task sebelumnya sangat penting bagi developer untuk bisa mengerjakan pekerjaan yang lain.
Karakteristik dan Proses Kerja Agile Methodology
Melansir Wrike, Agile methodology adalah sebuah metode manajemen proyek yang berjalan dengan cara membaginya menjadi beberapa fase. Fase-fase tersebut diantaranya adalah penyusunan konsep, inisiasi dan analisis, desain konstruksi dan coding, percobaan dan implementasi.
Pada agile methodology, pekerjaan yang telah terbagi pada masing-masing pemangku jobdesk akan berjalan secara bersamaan, mulai dari proses perencanaan, eksekusi hingga evaluasi.
Sederhananya agile methodology adalah pendekatan pengembangan yang fleksibel dan berulang, fokus pada penyampaian nilai yang cepat dan berkelanjutan. Proses kerjanya melibatkan iterasi pendek (sprint), perencanaan yang berkelanjutan, dan pengujian yang terintegrasi. Karakteristiknya meliputi kemampuan beradaptasi terhadap perubahan, kolaborasi tim dan penyampaian produk yang berfungsi secara bertahap.
Secara detail berikut karakteristik Agile Methodology:
- Iterasi dan Incremental
Pengembangan dilakukan secara bertahap dalam siklus pendek (biasanya 1-4 minggu, disebut sprint) dimana setiap iterasi menghasilkan versi produk yang bisa digunakan. - Responsif Terhadap Perubahan
Perubahan kebutuhan pengguna bisa diakomodasi kapan saja, bahkan di akhir pengembangan. - Fokus pada Pengguna
Kebutuhan dan umpan balik pengguna menjadi acuan utama dalam menentukan prioritas pengembangan. - Pengiriman Produk Lebih Cepat
Agile methodology bertujuan menghasilkan nilai bisnis sejak dini dengan mengirimkan bagian produk lebih awal. - Transparansi Proses
Proses dan progres selalu terlihat dan bisa dipantau oleh semua pihak.
Proses Kerja Agile Methodology adalah sebagai berikut:
- Product Backlog
Daftar semua fitur dan kebutuhan produk dan diprioritaskan oleh product owner. - Sprint Planning
Tim memilih item dari backlog yang akan dikerjakan dalam sprint, kemudian menentukan tujuan sprint (sprint goal). - Sprint (Iterasi)
Masa pengerjaan selama 1-4 minggu, setiap hari dilakukan Daily Stand Up Meeting (rapat harian, max 15 menit) - Increment
Hasil kerja sprint adalah produk yang dapat digunakan (potentially shippable product) - Sprint Review
Tim mendemonstrasikan hasil sprint kepada stakeholder untuk mendapatkan masukan. - Sprint Retrospective
Evaluasi internal tim, apakah berjalan dengan baik, apa yang bisa ditingkatkan di sprint berikutnya.
Berikut adalah beberapa metode Agile yang paling umum digunakan:
- Scrum Methodology: Metode agile ini memiliki fokus tentang software development yang kompleks.
- Scaled Agile Framework (SAFe): Metode ini hadir khusus untuk perusahaan besar yang ingin memakai metode agile.
- Lean Software Development (LSD): Metode agile yang bertujuan untuk mengambangkan software memakai jumlah SDM yang minim.
- Kanban: Merupakan metode agile dengan proses dilakukan secara visual sehingga aktivitas flow kerja lebih terpantau. Visual ini disebut Kanban Board berupa papan virtual yang memiliki tiga tahap To Do, In Progress, dan Done.
- Extreme Programming (XP): Merupakan metode agile yang memiliki fokus utama pada sisi teknis software development yang menekankan pada praktik-praktik teknis kolaborasi yang intensif dalam tim sehingga dapat menghasilkan software berkualitas tinggi.
- Crystal Methodology: Metode yang lebih fokus pada kondisi tim yang bekerja dibandingkan pad tool atau proses. Fokus pada komunikasi tim, interaksi, dokumentasi, dan feedback. Dengan demikian, hasil pengembangan software yang dibuat lebih maksimal.
- Dynamic System Development Method (DSDM): Metode yang fokus pada keterlibatan seluruh anggota tim secara berkesinambungan untuk menghadirkan software yang bermanfaat secara nyata bagi dunia bisnis.
- Feature Driven Development (FDD): Metode yang berfokus untuk menyelesaikan satu fitur. Mirip dengan Scrum, tetapi setiap iterasinya hanya berdurasi 2-20 hari. Dengan demikian, fitur FDD skalanya lebih spesifik untuk bisa selesai tepat waktu.
Beberapa hal yang perlu Anda perhatikan adalah kelebihan dan tantangan masing-masing metode. Berikut ini adalah kelebihan dan tantangan Agile Methodology:
Kelebihan Agile Methodology:
- Fokus pada pengerjaan software, sehingga tidak perlu terlalu khawatir pada dokumentasi, setiap prosesnya bersifat inkremental sehingga meminimalisir resiko selama proses pengembangan.
- Berfokus pada keterlibatan klien pada setiap fase. Pendekatan yang adaptif sehingga dapat merespon perubahan requirement dengan sangat cepat dan efisien.
- Komunikasi yang berkelanjutan meningkatkan transparansi antar klien dan tim development.
- Feedback yang berkesinambungan akan meminimalisir resiko dengan signifikan
- Kualitas pengembangan dijamin terawat.
Implementasi Agile methodology tidak hanya melibatkan penerapan proses dan praktik baru, tetapi juga mendorong perubahan budaya dalam bisnis. Termasuk mengubah pola pikir, mendorong kolaborasi, dan merangkul pendekatan yang lebih adaptif dan responsif untuk menghasilkan produk.
Akan ada hambatan dan tantangan ketika perubahan yang diperkenalkan dalam sistem dan dapat menjadi kacau jika tidak ditangani. Implementasi Agile melibatkan transisi dari pendekatan manajemen dan pengembangan proyek yang tradisional dan seringkali kaku (seperti waterfall) ke metode yang lebih iteratif dan bertahap.
Tantangan Agile Methodology:
- Kurangnya Pemahaman Agile
Banyak tim atau perusahaan yang mengira Agile hanya berarti ‘cepat’ atau ‘tanpa dokumentasi’, sehingga tidak memahami prinsip dasar Agile seperti kolaborasi, iterasi, dan adaptasi. - Kurangnya Komitmen Stakeholder
Stakeholder seringkali tidak terlibat secara aktif dalam sprint review atau memberikan feedback, padahal keterlibatan mereka sangat penting untuk iterasi yang tepat sasaran. - Perubahan Budaya
Agile menuntut perubahan pola pikir dari top-down menjadi kolaboratif dan desentralisasi. Jika manajemen atau tim belum siap beradaptasi, resistensi akan muncul. - Tim Tidak Cross-Functional
Agile bekerja paling baik dengan tim lintas fungsi (developer, tester, UI/UX, dll). Jika tim terlalu terkotak atau tergantung pada departemen lain, kecepatan bisa terganggu. - Overload Meeting
Sprint planning, daily stand up, review, dan retrospective bisa terasa membebani jika tidak dijalankan secara efisien. - Perencanaan yang Lemah
Beberapa tim terlalu fokus pada fleksibilitas hingga mengabaikan perencanaan awal. Agile tetap butuh roadmap dan estimasi, meski bersifat adaptif. - Kurangnya Dokumentasi
Agile tidak anti-dokumentasi, tapi banyak tim terlalu longgar sehingga kehilangan jejak keputusan teknis atau kebutuhan bisnis.
Karakteristik dan Proses Kerja Waterfall Methodology
Waterfall methodology merupakan salah satu metode software development klasik yang sering digunakan dalam manajemen proyek teknologi informasi.
Dinamakan “Waterfall” (air terjun) karena pendekatannya yang terstruktur dan linier, dimana proses pengembangan dimulai dari fase awal bergerak ke fase berikutnya secara berurutan. Model ini dikembangkan oleh Dr. Winston W. Royce pada tahun 1970 dna sejak saat itu telah menjadi salah satu metode paling dikenal dalam software development.
Waterfall methodology memiliki karakteristik sebagai berikut:
- Urutan Fase yang Jelas: Proses dimulai dari fase kebutuhan, diikuti oleh desain, implementasi, pengujian, dan pemeliharaan.
- Dokumentasi Detail: Setiap fase memerlukan dokumentasi yang lengkap sebelum melanjutkan ke fase berikutnya.
- Pengendalian Perubahan yang Ketat: Perubahan dalam persyaratan atau desain dianggap sulit dan mahal untuk diterapkan setelah fase tertentu selesai.
Proses kerja Waterfall Methodology adalah sebagai berikut:
- Kebutuhan (Requirement Analysis): Mengumpulkan dan mendokumentasikan semua kebutuhan sistem yang diperlukan
- Desain (System Design): Merancang arsitektur, dan spesifikasi sistem berdasarkan kebutuhan yang telah dikumpulkan.
- Implementasi: Mengembangkan kode software sesuai dengan desain yang telah ditentukan.
- Pengujian (Testing): Menguji sistem untuk memastikan bahwa semua fungsionalitas telah bekerja sesuai spesifikasi.
- Maintenance: Menangani perbaikan bug dan perubahan setelah sistem diterapkan.
Berikut adalah kelebihan dan kekurangan Waterfall Methodology:
Kelebihan Waterfall Methodology:
- Struktur yang Jelas dan Teratur. Memudahkan perencanaan dan manajemen proyek dengan jadwal yang dapat diprediksi.
- Dokumentasi Lengkap: Menyediakan dokumentasi yang lengkap dan detail pada setiap fase.
- Kontrol Terhadap Perubahan: Mengurangi resiko perubahan yang tidak terkendali dengan pengendalian yang ketat.
- Kesesuaian untuk Proyek Kecil hingga Menengah: Efisien untuk proyek yang tidak rumit dengan ruang lingkup yang jelas dan perubahan minimal.
- Mengurangi Resiko Scope Creep: Karena semua kebutuhan harus didefinisikan di awal, kemungkinan perubahan mendadak atau perluasan ruang lingkup bisa diminimalisir.
Kekurangan Waterfall Methodology:
- Kurang Fleksibel: Sulit menangani perubahan kebutuhan setelah fase desain dimulai. Tidak cocok untuk proyek kompleks dan dinamis, Jika teknologi atau kebutuhan bisnis cepat berubah, metode ini menjadi kaku dan lambat beradaptasi.
- Resiko Keterlambatan: Jika terjadi kesalahan atau perubahan pada fase awal, maka bisa menyebabkan keterlambatan ke fase berikutnya.
- Pengujian Terlambat: Pengujian dilakukan setelah implementasi, yang mungkin menyebabkan masalah yang tidak terdeteksi lebih awal.
- Tidak Ada Produk yang Bisa Digunakan di Tengah Proyek: Tidak seperti Agile, Waterfall tidak menghasilkan produk bertahap (incremental), dan baru ada hasil nyata di akhir pengembangan.
- Dokumentasi Berat: Menekankan dokumentasi di setiap tahap, yang bisa menyita waktu dan menurunkan kecepatan pengembangan.
- Tidak bisa membuat software yang lain sampai seluruh proses waterfall selesai.
Waterfall methodology terbatas pada proyek yang bersifat stabil, terdefinisi dengan baik, dan tidak banyak berubah. Untuk proyek yang adaptif, interaktif, dan inovatif, pendekatan Agile lebih efektif.
Waterfall methodology cocok digunakan jika:
- Kebutuhan proyek sudah jelas dan tetap, spesifikasi tidak akan berubah sepanjang proyek.
- Proyek yang sifatnya sederhana, atau pendek seperti migrasi data, sistem internal sederhana, aplikasi dengan scope terbatas.
- Lingkungan terkontrol dan formal.
- Pengguna tidak perlu banyak terlibat selama proyek, klien hanya ingin hasil akhir tanpa terlalu banyak revisi atau interaksi di tengah proses berjalan,
- Waktu dan anggaran sudah tetap. Tidak ada ruang untuk improvisasi, cocok untuk proyek dengan kontrak tetap (fixed scope dan fixed price).
Agile Methodology cocok digunakan jika:
- Kebutuhan masih bisa berubah.
- Ingin mendapatkan feedback cepat dan berkala. Cocok jika klien ingin melihat proses terus menerus dan bisa ikut memberikan masukan setiap iterasi.
- Proyek kompleks dan tidak sepenuhnya terdefinisi di awal.
- Kolaborasi aktif antar tim dan stakeholder. Tim bekerja erat dengan klien dan pengguna selama proses pengembangan.
- Perlu adaptasi cepat terhadap perubahan pasar, misalnya aplikasi yang harus mengikuti tren user behavior atau teknologi.
Memilih metodologi software development yang tepat adalah faktor kunci keberhasilan proyek, terutama di lingkungan software house yang dinamis seperti di Indonesia. Tidak ada satu pendekatan yang cocok untuk
semua proyek.
Memilih metode software development membutuhkan waktu untuk riset dan perencanaan jangka panjang.
Mengetahui kekuatan dan kekurangan tim akan membantu dalam menentukan metode apa yang paling cocok untuk digunakan.
Pilihlah metode yang cocok untuk cara kerja dan kemampuan tim Anda, kemudian mempersempit opsi yang ada dengan membandingkan model mana yang paling baik untuk diberikan kepada klien dalam proyek yang ingin dikerjakan.
Apabila Anda masih belum yakin sepenuhnya mengenai metode mana yang cocok untuk Anda pakai dalam proyek yang sedang Anda kerjakan, BTS.id hadir sebagai solusi.
BTS.id menyediakan layanan konsuktasi untuk kebutuhan proyek perusahaan Anda. BTS.id berisi tim dengan kombinasi skill teknis, komunikasi, dan kemampuan analisis bisnis yang mumpuni. BTS.id akan membantu Anda mengambil keputusan untuk proyek Anda kedepannya.
BTS.id merupakan salah satu software house di Bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar Indonesia untuk membuat dan mengembangkan custom software sesuai dengan dengan kebutuhan mereka. Hal ini menjadikan software house developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahan Anda.
Tertarik untuk konsultasi mengenai perbedaan Agile dan Waterfall untuk proyek Anda? Hubungi tim BTS.id sekarang juga !
1 years ago
Software House Indonesia
Ketika Anda membahas tentang sistem development atau aplikasi dalam sebuah proyek, maka hal ini bukan merupakan perkara mudah. Dibutuhkan tim management yang super tangguh untuk mencapai tujuan proyek yang berhasil.
Banyak metode-metode yang tersedia dalam proses pengerjaan suatu proyek, dan tentu bukanlah tugas yang sederhana. Salah satu metode proyek yang sedang ramai menjadi perbincangan pada software house Indonesia adalah metode Agile.
Pernah mendengar istilah Agile sebelumnya?
Istilah ini mungkin terdengar teknis, tetapi sebenarnya konsep agile Agile cukup sederhana, dan kini banyak digunakan oleh software house Indonesia dalam software development mereka.
Agile methodology adalah metode software development yang kerap digunakan oleh software house Indonesia, yang dilakukan secara bertahap dan berulang. Dalam prosesnya, tim developer bekerja secara kolaboratif dan terorganisir untuk menemukan solusi terbaik.
Metode ini dinilai lebih cepat dan fleksibel dibandingkan cara konvensional, karena mampu menyesuaikan diri dengan perubahan yang terjadi selama proses pengembangan.
Agile methodology sendiri merupakan model software development dalam jangka pendek. Metode ini membutuhkan adaptasi yang cepat dalam mengatasi setiap perubahan yang dimungkinkan terjadi.
Nilai terpenting dari Agile methodology ini adalah memungkinkan sebuah tim dalam mengambil keputusan secara cepat, kualitas dan prediksi yang baik, serta memiliki potensi baik dalam menangani setiap perubahan yang ada.
Fleksibilitas adalah kunci dalam Agile methodology. Tim developer dituntut untuk responsif terhadap revisi atau ide dari klien. Dengan begitu, proses software development dapat menjadi lebih dinamis dan sesuai dengan kebutuhan pengguna.
Bagi developer, Agile membantu produktivitas karena setiap anggota tim dapat bekerja secara mandiri tanpa harus menunggu bagian lain selesai. Selain itu, metode ini juga membantu vendor menghemat biaya dan lebih fokus pada fitur yang dibutuhkan pengguna.
Agile bertujuan menghasilkan produk berkualitas tinggi dan bermanfaat bagi pengguna. Prosesnya dilakukan secara bertahap dan berulang, serta bisa disesuaikan dengan waktu dan biaya yang ada tanpa mengorbankan kualitas akhir.
Agile methodology bekerja dengan pendekatan iteratif dan inkremental, dimana proyek dibagi menjadi beberapa siklus kerja pendek yang disebut sprint. Setiap sprint berfokus pada penyelesaian sejumlah tugas prioritas yang harus menghasilkan deliverable yang siap diuji dan jika memungkinkan dapat dirilis.
Pendekatan ini memungkinkan tim untuk secara cepat beradaptasi terhadap perubahan, mengoptimalkan kinerja dan menjaga kualitas produk.
Agile methodology didasarkan pada prinsip-prinsip yang menekankan fleksibilitas, kolaborasi, dan perbaikan berkelanjutan dalam proses pengembangan. Agile berakar dari Manifesto Agile yang diperkenalkan pada tahun 2001 oleh sekelompok praktisi perangkat lunak.
Prinsip-prinsip dasar in tidak hanya menjadi landasan untuk pengambilan keputusan manajemen proyek tetapi juga mendorong tim untuk merespon perubahan dengan cepat dan terus meningkatkan kualitas produk.
Manifesto ini memuat 4 nilai utama dan 12 prinsip dasar.
4 Nilai utama Agile:
- Individu dan interaksi lebih penting daripada proses dan alat.
- Perangkat lunak yang berfungsi lebih penting daripada dokumentasi lengkap.
- Kolaborasi dengan pelanggan lebih penting daripada negosiasi kontrak.
- Merespons perubahan lebih penting daripada mengikuti rencana.
12 Prinsip dasar Agile:
- Kepuasan pelanggan melalui pengiriman software secara awal dan berkelanjutan.
- Menyambut perubahan kebutuhan, bahkan di tahap akhir pengembangan.
- Pengiriman software yang berfungsi secara berkala (mingguan atau bulanan)
- Kolaborasi yang erat antara bisnis dan tim developer sepanjang proyek.
- Membangun proyek di sekitar individu yang termotivasi dan memberi mereka dukungan yang dibutuhkan.
- Komunikasi langsung (face to face) adalah metode paling efektif dan efisien untuk menyampaikan informasi.
- Software yang berfungsi adalah ukuran utama dari kemajuan.
- Pengembangan berkelanjutan dengan kecepatan tetap oleh semua pihak yang terlibat.
- Perhatian terus menerus terhadap keunggulan teknis dan desain yang baik.
- Kesederhanaan adalah kunci dalam menghilangkan pekerjaan yang tidak perlu.
- Tim yang mampu mengorganisir diri sendiri menghasilkan arsitektur dan desain terbaik.
- Refleksi secara rutin, untuk meningkatkan efektivitas dan menyesuaikan perilaku tim.
Salah satu prinsip utama dalam Agile methodology adalah Iterative Development (pengembangan iteratif), adalah suatu prinsip di mana produk dikembangkan melalui serangkaian siklus pendek atau iterasi, bukan sebagai satu proyek besar yang dikembangkan sekaligus dari awal hingga akhir.
Proyek dibagi menjadi bagian-bagian kecil yang disebut iterasi (biasanya berlangsung selama 1-4 minggu), dimana setiap iterasi mencakup fase perencanaan, desain, pengembangan, pengujian dan evaluasi.
Di akhir setiap iterasi dihasilkan versi produk yang bisa diuji atau bahkan digunakan ) working increment)
Tahap-tahapan Metode Agile
Tahap-tahapan Agile methodology diantaranya adalah:
- Product Backlog Creation
Daftar semua kebutuhan atau fitur yang ingin dikembangkan, disusun oleh product owner. Backlog ini bersifat dinamis, dan dapat berubah sesuai prioritas bisnis atau masukan pengguna.
- Sprint Planning
Tim memilih item dari product backlog untuk dikerjakan dalam satu iterasi (disebut sprint). Sprint biasanya berdurasi 1-4 minggu. Tim menetapkan tujuan sprint dan merencanakan pekerjaan secara rinci.
- Sprint Execution (Development)
Tim mulai mengembangkan fitur yang telah direncanakan. Aktivitas ini melibatkan desain, pengkodean, pengujian, dan dokumentasi. Prosesnya bersifat kolaboratif dan adaptif.
- Daily Stand Up (Daily Scrum)
Pertemuan singkat (sekitar 15 menit) setiap hari untuk menyampaikan progres, mengidentifikasi hambatan dan menyelaraskan pekerjaan tim.
- Sprint Review
Di setiap akhir sprint, tim melakukan demo hasil kerja kepada stakeholder untuk menerima umpan balik. Tujuannya adalah mengevaluasi apakah produk memenuhi kebutuhan pengguna.
- Sprint Retrospective
Refleksi internal tim untuk membahas apa yang berhasil, apa yang bisa ditingkatkan, dan bagaimana cara bekerja lebih baik di sprint berikutnya.
- Increment Delivery
Hasil dari sprint adalah increment, bagian dari produk yang berfungsi penuh. Idealnya setiap increment dapat dirilis ke pengguna jika diperlukan.
Dalam beberapa tahun terakhir pada software house Indonesia, fenomena Agile telah menjamur di berbagai perusahaan, baik itu swasta maupun perusahaan milik negara. Tren ini tidak hanya terlihat pada perusahaan teknologi besar, tetapi juga pada berbagai industri lainnya.
Apa yang memicu banyak perusahaan untuk beralih ke pendekatan Agile?
- Peningkatan adopsi teknologi selama pancemi COVID-19 telah mempercepat kebutuhan perusahaan untuk menjadi lebih adaptif dan responsif. Dalam situasi yang penuh ketidakpastian, seperti pandemi,
banyak aktivitas yang sebelumnya dilakukan secara fisik beralih ke platform digital. Contohnya berbelanja secara online, sekolah dan perkuliahan secara online, hingga konsultasi kesehatan secara online. Perusahaan bisnis telah menunjukkan kemampuan mereka untuk beradaptasi dengan cepat, memberikan layanan yang tetap optimal meskipun dalam kondisi yang berubah-ubah.
- Kehidupan modern yang dipenuhi dengan ketidakpastian menuntut perusahaan untuk lebih fleksibel.
Perusahaan yang tidak mampu beradaptasi dengan cepat terhadap perubahan lingkungan beresiko tertinggal.
Oleh karena itu Agile menjadi kunci untuk menghadapi tantangan ini, Agile transformation memungkinkan perusahaan untuk merespons perubahan dengan lebih cepat, meningkatkan efisiensi, dan tetap kompetitif di pasar.
Dalam dunia bisnis yang dinamis, kecepatan dan fleksibilitas menjadi kunci utama dalam pengembangan produk. Agile methodology hadir sebagai solusi yang memungkinkan tim untuk bekerja lebih adaptif, responsif, dan kolaboratif.
Dengan pendekatan berbasis iterasi dan umpan balik berkelanjutan, Agile membantu tim menghindari resiko besar dan memastikan produk yang dikembangkan selalu sesuai dengan kebutuhan pasar.
Berikut beberapa kelebihan utama dari metode Agile:
- Responsif Terhadap Perubahan
Agile dirancang untuk fleksibel, perubahan kebutuhan atau permintaan pelanggan dapat dimasukkan bahkan di tahap akhir proyek
- Umpan Balik Cepat
Melalui iterasi pendek dan demo rutin, tim mendapatkan masukan langsung dari pengguna atau stakeholder, sehingga dapat segera melakukan perbaikan.
- Kualitas Produk Lebih Tinggi
Pengujian dilakukan secara berkala selama proses, bukan hanya di akhir. Hal ini membantu mendeteksi dan memperbaiki bug lebih awal.
- Peningkatan Kolaborasi dan Komunikasi
Agile mendorong interaksi aktif antara tim developer , manajemen, dan pengguna, Daily stand up dan sprint review meningkatkan keterlibatan dan transparansi.
- Time to Market Lebih Cepat
Fitur yang sudah siap bisa dirilis lebih awal ke pasar, tanpa harus menunggu keseluruhan proyek selesai.
- Manajemen Resiko Lebih Cepat
Masalah dapat diidentifikasi dan diatasi lebih awal berkat pengembangan iteratif dan retrospektif rutin.
- Meningkatkan Kepuasan Klien
Karena klien dilibatkan secara aktif dan fitur dikirim secara bertahap, hasil akhirnya lebih sesuai kebutuhan dan harapan pengguna.
Meskipun Agile menawarkan banyak kelebihan dan manfaat, penerapannya tidak selalu mudah. Berikut beberapa tantangan utama yang sering dihadapi oleh tim dan perusahaan saat mengadopsi Agile methodology:
- Kesulitan dalam Perubahan Budaya dan Mindset
Agile menuntut perubahan cara berpikir, dari hirarki dan perencanaan jangka panjang menjadi kolaborasi, fleksibilitas dan iterasi cepat. Tidak semua perusahaan siap dengan perubahan ini.
- Keterlibatan Klien yang Konsisten
Agile sangat bergantung pada masukan berkelanjutan dari klien. Jika klien tidak tersedia atau tidak aktif berpartisipasi, hasilnya bisa tidak sesuai harapan.
- Kurangnya Dokumentasi yang Terstruktur
Karena Agile menekankan software yang berfungsi daripada dokumentasi, bisa jadi kurangnya dokumentasi menyulitkan tim baru atau saat maintenance di masa depan.
- Mengatasi Perubahan Scope yang Terlalu Sering
Salah satu prinsip Agile adalah merespons perubahan secara cepat, tetapi jika perubahan terjadi terlalu sering, tim bisa mengalami scope creep. Hal ini dapat menyebabkan kebingungan, kehilangan fokus, dan bahkan burnout karena tidak ada kejelasan dalam prioritas pekerjaan.
- Menjaga Konsistensi dalam Estimasi Waktu dan Biaya
Dalam Agile, estimasi waktu dan biaya sering kali dilakukan berdasarkan sprint dan iterasi pendek.
Namun variabilitas dalam kompleksitas tugas dan perubahan kebutuhan bisnis dapat membuat keterlambatan atau melebihi anggaran yang telah direncanakan.
Fleksibilitas dalam software development mengacu pada kemampuan proses pengembangan untuk beradaptasi terhadap perubahan kebutuhan, teknologi dan kondisi pasar tanpa mengorbankan kualitas produk atau efisiensi tim. Metodologi seperti Agile, Scrum, dan DevOps secara eksplisit dirancang untuk memaksimalkan fleksibilitas dalam pengembangan. Fleksibilitas adalah kunci untuk inovasi, terutama dalam proyek digital yang cepat berubah.
Berikut ini beberapa keuntungan yang bisa Anda dapatkan ketika menggunakan Agile methodology untuk software development:
- Fleksibilitas dalam Mengakomodasi Perubahan
Salah satu keunggulan utama Agile adalah kemampuannya untuk beradaptasi dengan perubahan kebutuhan selama proyek berlangsung. Perubahan yang muncul di tengah proses seringkali memakan biaya tinggi atau bahkan tidak memungkinkan pada pendekatan tradisionall. Namun Agile dirancang untuk memprioritaskan fleksibilitas, sehingga setiap perubahan dapat diintegrasikan dalam sprint berikutnya tanpa mengganggu alur kerja.
- Peningkatan Kualitas Software
Agile methodology mengutamakan pengujian yang dilakukan secara berkala sepanjang siklus pengembangan. Pengujian dalam setiap sprint dilakukan pada unit-unit kecil untuk memastikan bahwa kualitas tetap terjaga. Pendekatan ini meminimalkan resiko munculnya bug yang sulit diperbaiki di kemudian hari.
- Resiko Proyek Lebih Rendah
Masalah terdeteksi lebih awal, sehingga mengurangi resiko proyek gagal atau tidak sesuai ekspektasi.
Pembagian proyek menjadi sprint-sprint kecil dalam Agile dapat membantu mengidentifikasi resiko sejak tahap awal. Jika ada kendala yang muncul dalam satu sprint, masalah tersebut dapat segera diatasi tanpa mempengaruhi keseluruhan proyek.
- Transparansi Progress
Klien selalu tahu sejauh mana perkembangan proyek melalui sprint review atau demo rutin. Keterlibatan klien dalam proses pengembangan juga menciptakan hubungan yang lebih baik antara perusahaan dan klien. Pelanggan yang merasa didengar dan dihargai akan meningkatkan tingkat kepuasan dan loyalitas mereka.
- Kolaborasi yang Lebih Baik Antar Tim
Agile mempromosikan komunikasi yang aktif melalui daily stand up meetings. Pada sesi ini, setiap anggota tim berbagi progress, hambatan dan rencana kerja mereka, sehingga semua pihak tetap berada di jalur yang sama. Kolaborasi ini memastikan bahwa tidak ada informasi penting yang terlewatkan selama pengambangan.
Agile methodology memberikan fleksibilitas tinggi dan mendorong kolaborasi yang lebih baik dalam manajemen proyek, memungkinkan tim untuk beradaptasi dengan perubahan secara cepat.
Agile methodology menawarkan fleksibilitas, efisiensi dan kemampuan beradaptasi yang tidak dimiliki metode tradisional. Pendekatan ini memungkinkan perusahaan untuk dapat menghadapi tantangan pasar dengan lebih percaya diri dan menghasilkan software berkualitas tinggi dalam waktu singkat. Agile memungkinkan kolaborasi lebih erat antara tim developer dan pemangku kepentingan, sehingga kebutuhan bisnis dapat terpenuhi secara optimal.
Meskipun tantangan seperti perubahan scope yang sering serta kendala-kendala lainnya dapat muncul, pendekatan yang tepat serta budaya kerja yang mendukung akan membantu mengoptimalkan penerapan Agile untuk meningkatkan efisiensi dan inovasi dalam pengembangan produk maupun layanan.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id menerapkan agile methodology dalam setiap layanan software development-nya untuk memastikan solusi yang adaptif, efisien, dan selaras dengan kebutuhan bisnis Anda. Pendekatan yang kolaboratif dan iteratif dari BTS.id dapat membantu perusahaan menghadirkan produk digital yang inovatif dan juga berkualitas tinggi.
Untuk mendapatkan solusi digital terbaik hanya BTS.id software company dan IT consultant terbaik untuk bisnis Anda.
1 years ago
Software House Indonesia
Dalam dunia digital yang terus berkembang, software house menjadi salah satu komponen penting dalam pengembangan teknologi dan aplikasi. Seperti yang telah kita bahas sebelumnya, software house adalah perusahaan yang bergerak di bidang pengembangan perangkat lunak atau software development.
Fokus utama software house adalah menciptakan solusi digital seperti aplikasi, sistem informasi, hingga teknologi berbasis Artificial Intelligence (AI) sesuai kebutuhan klien atau pasar. Berbeda dengan perusahaan teknologi besar yang mungkin memiliki berbagai lini produk, software house lebih fokus pada custom software development.
Software house memainkan peran penting sebagai mitra dalam software development yang disesuaikan dengan kebutuhan bisnis atau organisasi klien, Mereka merancang, mengembangkan, dan memelihara aplikasi atau sistem, serta dapat memberikan konsultasi IT.
Beberapa peran utama software house adalah:
- Konsultasi dan Validasi Ide
Membantu klien untuk mengevaluasi apakah penerapan artificial intelligence (AI) tepat untuk permasalahan bisnis tertentu.
- Visibilitas Real Time
Sistem ERP menyajikan data dalam waktu nyata, memberikan visibilitas yang lebih baik ke dalam berbagai aspek bisnis. Hal ini memungkinkan manajemen untuk mengambil keputusan yang cepat dan terinformasi.
- Pengumpulan dan Pengolahan Data
Membantu mengatur pipeline data, mulai dari pengumpulan, pembersihan(cleaning), hingga anotasi, agar siap digunakan untuk pelatihan model AI.
- Pengembangan Model AI
Software house membangun dan melatih model AI sesuai kebutuhan proyek baik untuk prediksi, klasifikasi, rekomendasi, atau otomatisasi proses.
- Integrasi dan Deployment
Software house juga menangani integrasi model ke dalam sistem yang sudah ada, serta deployment ke server atau cloud untuk digunakan dalam skala produksi.
- Pemeliharaan dan Optimasi
Software house menyediakan layanan pemeliharaan sistem dan optimalisasi model AI secara berkala agar tetap akurat dan efisien, karena artificial intelligence bukan proyek sekali jadi.
Indonesia saat ini tengah memasuki fase penting dalam adopsi dan pengembangan kecerdasan buatan atau artificial intelligence (AI). Seiring meningkatnya transformasi digital di berbagai sektor, peran artificial intelligence (AI) menjadi semakin relevan dan strategis. Adanya lonjakan data, penetrasi internet yang tinggi, dan kebutuhan transformasi digital mendorong berbagai sektor mulai dari pemerintahan, pendidikan, kesehatan, hingga industri manufaktur untuk mengadopsi solusi berbasis AI. Dalam konteks AI development, software house berperan sebagai jembatan antara kebutuhan bisnis dan teknologi mutakhir.
Sumber daya manusia (SDM) adalah aset utama dalam industri software house. Di Indonesia, kualitas dan keahlian SDM di bidang teknologi khususnya dalam AI development mengalami perkembangan yang cukup signifikan dalam beberapa tahun terakhir.
SDM di software house Indonesia berasal dari berbagai latar belakang seperti ilmu komputer dan teknik informatika dari berbagai perguruan tinggi dalam dan luar negeri, data science dan artificial intelligence dari program-program bootcamp atau kursus profesional, self-taught developer yang aktif dalam komunitas open source dan proyek freelance.
Keahlian yang umumnya dimiliki oleh talenta di software house meliputi programming dan software engineering (Python, JavaScript, Go dll), machine learning dan deep learning, data engineering dan data analytics, DevOps dan cloud, serta UI/UX dan front-end development.
Artificial intelligence sudah mulai diterapkan di berbagai sektor di Indonesia, mulai dari logistik, SDM, pendidikan, dan keamanan siber. Penerapan artificial intelligence dapat meningkatkan efisiensi operasional dan memungkinkan bisnis untuk menyediakan produk AI yang dapat meningkatkan produktivitas klien. AI development telah membawa perubahan signifikan dalam berbagai aspek kehidupan. Dengan kemajuan teknologi, AI semakin canggih dan mampu melakukan tugas yang sebelumnya hanya bisa dilakukan oleh manusia. Perkembangan teknologi artificial intelligence di Indonesia tidak hanya sebatas adopsi, tetapi juga mulai masuk ke tahap inovasi.
Software house dan perusahaan-perusahaan bisnis semakin banyak menciptakan solusi berbasis AI yang sesuai dengan karakteristik masyarakat dan tantangan lokal. Seiring dengan kemajuan teknologi digital, artificial intelligence kini hadir sebagai bagian integral dalam kehidupan manusia.
Solusi berbasis AI yang dikembangkan software house Indonesia sangat beragam, beberapa di antaranya adalah:
- Chatbot cerdas untuk customer service
- Sistem rekomendasi produk dan konten
- Deteksi anomali dan fraud dalam sistem keuangan
- Pemrosesan bahasa alami untuk analisis opini pelanggan
- AI prediktif untuk logistik dan supply chain
Beberapa tren inovasi AI yang berkembang di Indonesia antara lain:
- AI untuk Layanan Pelanggan (Chatbot dan NLP)
Banyak perusahaan terutama di sektor perbankan, e-commerce dan layanan publik telah mengimplementasikan chatbot cerdas berbasis Natural Language Processing (NLP) berbahasa Indonesia. Beberapa contoh seperti penggunaan transformer models dalam BERT dan GPT untuk bahasa Indonesia, serta integrasi chatbot dengan sistem CRM dan WhatsApp Business API.
- Computer Vision untuk Bisnis dan Industri
Artificial Intelligence (AI) berbasis pengenalan gambar digunakan dalam berbagai sektor, seperti:
- Deteksi kualitas produk (pertanian dan perikanan)
- Monitoring produk pada pabrik manufaktur
- Verifikasi identitas (e-KYC) melalui pengenalan wajah
- Rekomendasi dan Analitik Cerdas
Sering digunakan dalam aplikasi belanja dan marketplace lokal (personalized recommendation), sistem pembelajaran daring (adaptive learning platform) dan Fintech (penilaian kredit berbasis AI/ML).
- AI untuk Energi dan Lingkungan
Beberapa inovasi mulai muncul dalam prediksi konsumsi energi, pemantauan kualitas udara dan air, hingga pemodelan banjir dan mitigasi bencana alam menggunakan artificial intelligence.
- AI Generatif (Generative AI)
Software house mulai bereksperimen dengan AI generatif untuk:
Solusi yang bisa diberikan software house:
- Otomatisasi konten (copywriting, design graphis)
- Pembuatan video pendek berbasis prompt
- AI voice cloning dalam bahasa lokal
Memilih software house Indonesia untuk mengembangkan solusi bisnis artificial intelligence maupun aplikasi digital lainnya memiliki sejumlah keunggulan strategis, terutama dari sisi biaya dan efisiensi operasional. Dibandingkan dengan software house di luar negeri, tarif jasa software development oleh software house Indonesia relatif lebih terjangkau. Hal ini terjadi karena beberapa faktor seperti biaya tenaga kerja berkualitas dengan harga lebih rendah, tidak ada biaya tambahan untuk konversi mata uang atau perbedaan hukum internasional dan hemat biaya komunikasi dan kolaborasi karena berada dalam satu wilayah waktu. Memanfaatkan kelebihan biaya dan efisiensi dari software house Indonesia bukan hanya langkah cerdas secara finansial, tetapi juga investasi strategis untuk pertumbuhan teknologi dan inovasi berkelanjutan di tanah air.
Dalam software development dan solusi berbasis AI, Indonesia telah menjadi salah satu destinasi populer untuk outsourcing layanan teknologi. Banyak perusahaan global, terutama dari Asia, Australia, Eropa dan Amerika Serikat mulai melirik software house Indonesia sebagai mitra teknologi mereka.
Beberapa keuntungan outsourcing ke Indonesia adalah:
- Biaya Tenaga Kerja yang Kompetitif
Salah satu alasan utama outsourcing ke indonesia adalah efisiensi biaya. Dengan kualitas tenaga kerja yang terus meningkat, perusahaan bisa mendapatkan hasil kerja yang setara atau bahkan lebih baik dibandingkan negara maju, tetapi dengan biaya yang jauh lebih rendah.
- Talenta Teknologi yang Berkualitas dan Adaptif
Indonesia memiliki populasi muda yang besar dan banyak, di antaranya menggeluti dunia teknologi. Talenta Indonesia dikenal cepat belajar dan menguasai teknologi baru, terbuka terhadap metode kerja internasional (Agile, remote collaboration) dan produktif dalam tim lintas budaya dan lintas zona waktu.
- Kemampuan Komunikasi yang Baik
Banyak profesional IT Indonesia memiliki kemampuan bahasa Inggris yang memadai, sehingga memudahkan komunikasi teknis maupun bisnis dengan klien luar negeri.
- Infrastruktur Digital yang Semakin Maju
Pertumbuhan startup, dukungan dari pemerintah, dan akses ke platform cloud global menjadikan Indonesia semakin siap mendukung proyek skala besar secara remote.
- Fleksibilitas dan Skala
Software house Indonesia umumnya fleksibel dalam model kerja, seperti dedicated team, project-based, dan Time and material yang memudahkan perusahaan asing untuk menyesuaikan kebutuhan dan skala proyek dengan anggaran yang tersedia.
Perkembangan industri teknologi termasuk artificial intelligence (AI), tidak lepas dari peran aktif pemerintah Indonesia dalam menciptakan ekosistem yang mendukung inovasi dan transformasi digital. Berbagai kebijakan, program, dan inisiatif telah diluncurkan untuk memperkuat fondasi nasional serta mendorong keterlibatan software house Indonesia.
Untuk mempercepat pertumbuhan industri TI dan menjadikan Indonesia sebagai pusat digital regional, pemerintah menerapkan sejumlah kebijakan pro-bisnis yang mendukung kemudahan berusaha, investasi dan inovasi di sektor ini.
Beberapa di antaranya adalah:
- Kemudahan Perizinan Berusaha Berbasis OSS
Melalui sistem Online Single Submission (OSS), pelaku usaha TI termasuk startup, software house, dan perusahaan teknologi asing dapat mengurus perizinan dengan lebih cepat, terintegrasi, dan transparan. Hal ini mengurangi hambatan administratif dalam mendirikan dan mengembangkan usaha.
- Peluang Investasi Asing di Sektor Digital
Pemerintah membuka lebar investasi asing untuk bidang teknologi digital melalui:
- Relaksasi daftar negatif investasi
- Kemudahan Penanaman Modal Asing (PMA)
- Fasilitasi Ekosistem Startup dan Software House
Melalui kementerian Kominfo, Kemenparekraf, dan BUMN seperti Telkom, pemerintah menyediakan inkubator dan akselerator digital, bantuan pendanaan tahap awal (early-stage funding), dan akses ke pasar pemerintah (melalui e-katalog dan LPSE). Hal ini membantu software house Indonesia bersaing dengan penyedia asing dan mendapatkan proyek strategis dalam negeri.
Dalam beberapa tahun terakhir, software house Indonesia semakin banyak dilibatkan dalam proyek-proyek pengembangan AI skala internasional. Hal ini mencerminkan pengakuan global terhadap kapabilitas teknis dan profesionalisme talenta di Indonesia, sekaligus menjadi indikasi bahwa Indonesia tak lagi hanya menjadi pasar teknologi, tapi juga kontributor aktif penciptanya.
Beberapa alasan mengapa software house Indonesia mulai dipercaya oleh klien global dalam proyek artificial intelligence antara lain:
- Kualitas kerja yang kompetitif dengan biaya lebih efisien
- Keahlian di bidang machine learning, NLP dan computer vision
- Kemampuan berkolaborasi dalam tim global, termasuk remote team
- Ketersediaan tenaga ahli yang menguasai framework modern seperti TensorFlow, PyTorch, Hugging Face, hingga MLOps
tools
Beberapa contoh bentuk kolaborasi global seperti:
- Outsourcing penuh: Software house Indonesia menjadi mitra pengembang utama untuk proyek AI asing
- Joint development: Proyek bersama antara perusahaan teknologi luar dan tim lokal
- Offshore R&D Center: Perusahaan luar negeri membangun pusat riset AI di Indonesia dengan tim lokal
- Pilot project untuk teknologi baru: Software house Indonesia menguji atau menyesuaikan teknologi AI agar cocok dengan pasar berkembang di Asia Tenggara
Meningkatnya kolaborasi internasional ini bukan hanya mendongkrak reputasi software house Indonesia, tetapi juga mempercepat alih teknologi dan standar global masuk ke dalam ekosistem AI lokal. Hal ini mendorong tumbuhnya talenta digital yang siap bersaing dan berkontribusi di tingkat dunia.
Dengan meningkatnya permintaan akan solusi digital dan kecerdasan buatan secara global, software house Indonesia memiliki peluang besar untuk menembus pasar internasional. Perpaduan antara kualitas SDM, biaya yang kompetitif, dan dukungan ekosistem membuat Indonesia semakin relevan di mata perusahaan teknologi dunia.
Beberapa peluang pasar global untuk software house Indonesia adalah sebagai berikut:
- Kebutuhan Global akan Layanan Hemat Biaya
Negara-negara maju di dunia menghadapi tantangan biaya tenaga kerja dan TI yang tinggi. Hal ini membuka peluang bagi software house dari negara berkembang dengan kualitas yang setara namun biaya lebih rendah seperti Indonesia, untuk menjadi alternatif strategis.
- Permintaan Spesifik untuk Pengembangan AI dan Big Data
Banyak perusahaan global mencari mitra teknologi yang mampu menangani:
- Machine learning pipeline
- Natural language processing (khususnya bahasa non-Inggris)
- Integrasi AI dengan sistem warisan (legacy systems)
- Data labelling dan pelatihan model AI
Software house Indonesia yang fokus pada niche ini memiliki keunggulan tersendiri dalam menembus pasar tersebut
- Pertumbuhan Sektor Digital Global Pasca-Pandemi
Pandemi COVID-19 mempercepat transformasi digital secara global, menciptakan lonjakan permintaan terhadap otomatisasi proses bisnis, layanan berbasis cloud dan Saas, dan sistem customer experience berbasis AI. Software house yang menawarkan solusi ini memiliki ekspor digital yang besar, terutama ke perusahaan yang ingin scaling teknologi mereka secara cepat.
- Platform Digital untuk Ekspor jasa TI
Peluang pasar global kini semakin terbuka melalui berbagai kanal seperti:
- Platform B2B internasional (Clutch, GoodFirms, Upwork Enterprise)
- Marketplace jasa TI global
- Partisipasi dalam event teknologi dunia (Web Summit, GITEX, CES)
- Kerja sama bilateral pemerintah untuk sektor digital
Dengan semakin banyaknya success story dari software house Indonesia yang berhasil go global, jalan menuju posisi sebagai pemain utama industri teknologi internasional terbuka lebar. Yang dibutuhkan kini adalah konsistensi kualitas, kemampuan branding, dan kesiapan menghadapi standar global.
Software house Indonesia telah berkembang menjadi mitra teknologi yang tak hanya andal secara teknis, tetapi juga inovatif, efisien, dan global-ready. Dengan kombinasi antara talenta lokal berkualitas, dukungan kebijakan pemerintah, serta reputasi yang terus tumbuh di pasar internasional bekerja sama dengan software house Indonesia dapat menjadi langkah strategis untuk keberhasilan proyek AI dan transformasi digital Anda. Kini adalah saat yang tepat untuk menjalin kemitraan yang saling menguntungkan dan membangun solusi masa depan bersama.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
Dimulai dari perencanaan hingga pengerjaan seluruh proyek dan mencakup setiap langkah proses inisiatif software development Anda, kami BTS.id dapat membantu Anda melalui inisiatif software development bisnis Anda.
1 years ago
Software House Indonesia
Melihat kebutuhan bisnis saat ini, software house menjadi pihak ketiga yang paling dicari karena mereka mampu menyederhanakan aktivitas bisnis kepada pelanggan, mulai dari pengenalan produk hingga transaksi.
Apabila Anda saat ini berpikir untuk memanfaatkan teknologi ke dalam strategi bisnis atau layanan Anda, maka ada cukup banyak pilihan yang dapat Anda ambil untuk memenuhi kebutuhan tersebut. Mengembangkan aplikasi atau software adalah kebutuhan penting bagi bisnis di era digital seperti sekarang.
Bisnis dari berbagai sektor mulai mengadopsi teknologi ini untuk mempercepat proses operasional, meningkatkan pengalaman pelanggan, dan memperluas jangkauan pasar. Namun pengembangan webb app yang berkualitas memerlukan keahlian khusus, di sinilah peran software house menjadi sangat penting.
Ada cukup banyak alasan yang mampu meyakinkan Anda bahwa software house tidak hanya membantu dalam membuat software yang Anda inginkan, tetapi juga bisa meningkatkan pemahaman Anda tentang pemanfaatan IT supaya bisnis dan layanan Anda dapat bergerak ke arah yang lebih baik lagi.
Secara singkat software house adalah perusahaan jasa software development sesuai kebutuhan dan keinginan klien. Banyak sekali software house di Indonesia, jika perusahaan Anda sedang mencari software house terbaik maka Anda perlu mencermati secara detail, karena hal ini menyangkut sebuah perusahaan.
Beberapa kriteria untuk memilih software house di Indonesia adalah sebagai berikut:
- Cek Portofolio
Hal pertama Ketika Anda memutuskan menggunakan jasa software house adalah mempelajari portofolio software house tersebut. Biasanya dalam portofolio akan dirincikan detail informasi para klien yang sudah ditangani. Anda sebaiknya teliti dalam melihat pengerjaa klien sebelumnya, bagus atau tidak. Bahkan untuk hal sederhana sekalipun seperti sudah berapa tahun software house tersebut berjalan, apakah baru atau sudah berkembang lama. Hal tersebut perlu dipikirkan juga, karena dengan memiliki jam terbang tinggi biasanya software house sudah paham betul apa yang harus dikerjakan.
- Memahami Kebutuhan Bisnis Perusahaan Anda
Sebagai klien, Anda menginginkan partner yang mengerti tujuan bisnis perusahaan Anda, bukan hanya sekedar mampu membuat aplikasi. Software house yang baik akan bertanya mendalam soal proses bisnis perusahaan Anda, kemudian bisa memberi masukan strategis bukan hanya teknis, serta mampu menyederhanakan solusi bukan membuat masalah semakin rumit.
- Transparansi Waktu dan Biaya
Sebagai klien Anda wajib tahu kapan project selesai, kemudian apa saja yang termasuk dan tidak termasuk dalam biaya, serta bagaimana progres akan dikelola.
- Komunikasi yang Mudah dan Responsif serta Fleksibilitas dan Sikap Kolaboratif
Software house yang baik harus cepat dalam merespons, memiliki PIC yang bisa diajak diskusi secara
rutin, serta komunikatif soal progres, kendala, dan solusi.
Software house yang baik akan fleksibel jika ada revisi, tidak kaku dan bisa berdiskusi serta solutif jika
ada perubahan kebutuhan.
Mulai dari software development hingga pengembangan website, software house menjadi mitra utama untuk mewujudkan transformasi digital. Berikut adalah rekomendasi software house Indonesia terpercaya yang siap membantu Anda:
- PT Intersolusi Teknologi Asia (BTS.id)
BTS.id adalah perusahaan Teknologi Informasi dan Komunikasi dengan pola pikir memungkinkan yang telah melayani sejak tahun 2008. BTS.id berbasis di Bandung, layanan BTS.id menjangkau seluruh kota dan lokasi di seluruh negeri.
Perusahaan ini membawa dan mempromosikan kreativitas dan keuletan yang menghasilkan kekuatan yang kuat dan kreatif yang tergabung dalam sebuah pusat kekeluargaan.
Layanan yang ditawarkan BTS.id adalah:
a. Comprehensive IT Manage Services
b. IT Outsourcing Services
c. UI/UX Outsourcing
d. Web and Mobile Development
e. Cloud Integration
f. Business Intelligence, Big Data
Beberapa keunggulan utama BTS.id (PT Intersolusi Teknologi Asia) sebagai software house
terkemuka di Indonesia:
• Pengalaman Sejak 2008
Didirikan pada tahun 2008 dan berbasis di Bandung, BTS.id telah melayani berbagai klien di seluruh Indonesia bahkan merambah ke manca negara. Pengalaman panjang ini mencerminkan stabilitas dan kepercayaan dari berbagai sektor industri.
• Spesialisasi di Berbagai Sektor Industri
BTS.id memiliki keahlian dalam berbagai sektor seperti keuangan, kesehatan, ritel, logistik dan sumber daya alam. Pendekatan ini memungkinkan mereka untuk memahami kebutuhan spesifik setiap industri dan memberikan solusi yang tepat.
• Layanan Komprehensif
BTS.id menawarkan berbagai layanan teknologi, termasuk custom software development, integrasi cloud, pengembangan ERP, dan layanan outsourcing IT. Mereja juga menyediakan solusi berbasis AI untuk mendukung pertumbuhan bisnis klien.
• Pendekatan Kolaboratif dan Inovatif
Dengan filosofi “to-make-it-possible mindset”, BTS.id mengedepankan kreativitas dan ketekunan dalam setiap proyek.
• Reputasi dan Kepercayaan Klien
BTS.id telah menjadi pilihan bagi banyak perusahaan besar di Indonesia untuk custom software development. Reputasi ini dibangun melalui dedikasi mereka dalam memberikan layanan berkualitas tinggi dan solusi yang disesuaikan dengan kebutuhan bisnis.
- Slash (Denpasar)
Spesialisai software house Indonesia ini adalah custom software development, pengembangan aplikasi mobile dan solusi digital.
Keunggulannya adalah memiliki tim yang berpengalaman dengan pendekatan agile dan telah mengerjakan berbagai proyek internasional.
- Badr Interactive (Depok)
Spesialisasi software house Indonesia ini adalah custom software development, big data, pelatihan IT, QA dan infrastruktur.
Keunggulannya telah menyelesaikan lebih dari 350 proyek dan dikenal karena fokus pada dampak sosial melalui teknologi.
- Mitrais (Denpasar)
Spesialisasi software house Indonesia ini adalah software development, layanan IT, dan solusi teknologi informasi lainnya.
Keunggulannya adalah didirikan pada tahun 1991, Mitrais memiliki pengalaman lebih dari 30 tahun dan telah melayani lebih dari 700 klien global.
- GITS.id (Bandung)
Spesialisasi software house Indonesia ini adalah mobile software development, web, dan solusi enterprise.
Keunggulannya adalah berbasis di Bandung, GITS.ID dikenal dengan tim yang solid dan telah mengerjakan berbagai proyek untuk klien besar di Indonesia.
- Kulkul Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi digital lainnya.
Keunggulannya adalah menawarkan layanan pendekatan yang fleksibel dan telah bekerja dengan berbagai startup serta perusahaan besar
- Ice House (Jakarta)
Spesialisasi software house Indonesia ini adalah mobile software development dan solusi digital.
Keunggulannya adalah telah mengerjakan berbagai proyek inovatif dan memiliki tim yang
berpengalaman dalam teknologi terkini.
- Sagara Technology (Jakarta)
Spesialisasi software house Indonesia ini adalah custom software development, mobile software development dan solusi teknologi informasi.
Keunggulannya adalah menawarkan layanan end-to-end dengan fokus pada kualitas dan kepuasan klien.
- Lizard Global
Spesialisasi software house Indonesia ini adalah custom software development dan solusi digital.
Keunggulannya adalah dikenal dengan pendekatan yang berorientasi pada hasil dan telah mengerjakan berbagai proyek internasional.
- Agile Technica
Spesialisasi software house Indonesia ini adalah custom software development dengan pendekatan agile.
Keunggulannya adalah menawarkan solusi yang cepat dan efisien dengan tim yang berpengalaman dalam berbagai teknologi.
Di tengah pesatnya transformasi digital, industri software development di Indonesia menunjukkan pertumbuhan yang sangat menjanjikan. Mulai dari startup hingga perusahaan besar semuanya kini mengandalkan teknologi untuk bersaing dan bertahan.
Industri IT terus berkembang pesat, dan transformasi akan semakin masif dalam kurun waktu 5–10 tahun ke depan. Bukan lagi sekedar pendukung operasional, IT telah menjadi motor utama pertumbuhan bisnis dan inovasi lintas sektor.
Arah dan tren masa depan industri IT bisa dicermati sebagai berikut:
- Artificial Intelligence (AI) dan Machine Learning (ML)
AI akan digunakan secara lebih luas , bukan hanya untuk chatbot, tapi juga prediksi bisnis, pengambilan keputusan otomatis, dan personalisasi pengalaman pengguna. Di Indonesia mulai menyusul tren global, termasuk dalam adopsi AI di sektor keuangan, logistik, dan pemerintahan.
- Migrasi ke Cloud dan Edge Computing
-Cloud akan menjadi default infrastruktur perusahaan.
-Edge computing akan populer di sektor IoT (Internet of Things), pabrik pintar, dan layanan real-time.
- Keamanan Siber Jadi Prioritas
Ancaman cyber semakin canggih, maka permintaan terhadap solusi cybersecurity, audit sistem dan proteksi data terus meningkat. Profesi seperti cybersecurity analyst dan ethical hacker akan semakin dicari.
- Internet of Things (IoT) dan Smart Devices
Dari rumah pintar, kendaraan otonom hingga pabrik otomatis, IT akan berperan besar dalam mengintegrasi dan mengelola jutaan perangkat secara efisien dan aman.
- Blockchain dan Teknologi Desentralisasi
Blockchain dan teknologi desentralisasi tidak hanya terbatas pada kripto saja, tapi juga dalam supply chain, sertifikasi digital, dan identitas digital. Potensi terbesar ada pada sektor public, logistik dan perbankan.
- Otomatisasi dan Hyperautomation
Penggunaan RPA (Robotic Process Automation) akan semakin luas, terutama di HR, finance dan operasional untuk tercapainya efisiensi kerja. Kombinasi AI + RPA akan mengubah banyak peran administratif.
Menurut PwC (2023), teknologi seperti Artificial Intelligence (AI), Cloud, dan internet of things (IoT) memiliki potensi besar untuk mengubah cara bisnis beroperasi.
Teknologi-teknologi ini tidak hanya meningkatkan efisiensi operasional, tetapi juga membuka peluang baru untuk inovasi produk dan layanan.
Gartner (2023) menambahkan bahwa teknologi-teknologi ini akan menjadi pemandu dalam pengambilan keputusan bisnis di masa depan, membantu bisnis menavigasi tantangan dan memanfaatkan peluang yang ada.
Untuk memahami lebih dalam tentang potensi teknologi masa depan dalam bisnis, berikut adalah beberapa inovasi teknologi yang siap mengubah bisnis:
- Extended Reality (XR)
Extended Reality (XR) menggabungkan elemen dari realitas virtual (VR), realitas tertambah (AR), dan realitas campuran (MR) untuk menciptakan pengalaman digital yang imersif. Bisnis dapat memanfaatkan XR untuk berbagai keperluan, mulai dari pelatihan karyawan hingga presentasi produk yang interaktif. Dengan XR, pelanggan dapat mencoba produk secara virtual sebelum membeli, meningkatkan keterlibatan dan kepuasan mereka.
- Komputasi Kuantum
Komputasi kuantum akan berdampak pada kemampuan memproses data dalam jumlah besar dengan kecepatan tinggi. Beberapa contoh adalah optimalisasi logistik, simulasi molekul di farmasi dan deteksi penipuan di sektor finansial.
- Blockchain dan Web3
Blockchain dan web3 akan membuat transparansi serta kemanan data dan desentralisasi dalam transaksi bisnis. Contohnya ada pada supply chain traceability, smart contracts, sistem loyalitas berbasis token.
- Robotika Generasi Baru
Robotika generasi baru akan mengotomatisasi proses fisik di industri logistis, manufaktur bahkan layanan. Beberapa contohnya adalah robot pengantar di warehouse, robot pelayan di restoran.
- Platform No-Code/Low-Code
Siapapun dalam perusahaan akan mampu membuat aplikasi atau automasi tanpa keahlian coding.
Contohnya adalah automasi jalur kerja internal dan dashboard analitik kustom.
Seiring perkembangan teknologi, bisnis harus terus beradaptasi dan memperbaharui strategi mereka. Dengan mengadopsi teknologi terbaru, bisnis dapat meningkatkan efisiensi, mengurangi biaya operasional dan menyediakan layanan yang lebih baik kepada pelanggan. Penting juga bagi bisnis untuk memiliki sumber daya
manusia yang kompeten dan siap menghadapi tantangan baru.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id sebagai perusahaan yang mendorong transformasi digital hadir untuk memenuhi kebutuhan tersebut.
Kami memiliki cukup pengalaman dalam memimpin proyek untuk startup termasuk BAGOGO89, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang.b
Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
1 years ago
Software House Indonesia
Di tengah pesatnya transformasi digital, banyak perusahaan berlomba membangun produk teknologi demi menjawab tantangan bisnis. Dalam era digital ini, kolaborasi dengan software house telah menjadi kunci penting dalam menciptakan produk digital yang inovatif dan sukses di pasar. Kolaborasi ini tidak hanya memungkinkan pertukaran ide yang kreatif dan dinamis tetapi juga mengoptimalkan sumber daya dan keahlian teknis untuk menghasilkan solusi yang efektif dan efisien.
Tapi membangun produk digital bukanlah perkara instan. Dibutuhkan strategi, perencanaan matang, dan eksekusi yang solid. Disinilah peran software house menjadi sangat penting. Namun kolaborasi saja tidak menjamin hasil yang sukses. Ada beberapa rahasia penting yang bisa menjadi pembeda antara proyek yang berhasil dan proyek yang stagnan di tengah jalan.
Membangun produk digital selain coding, dibalik aplikasi yang intuitif dan sistem yang andal, ada proses panjang yang melibatkan strategi bisnis, user experience, hingga manajemen resiko teknis. Sayangnya banyak proyek digital gagal karena kurangnya keahlian, arah yang tidak jelas, atau keterbatasan sumber daya internal. Bekerja sama dengan software house bisa menjadi kunci sukses proyek digital Anda. Tidak hanya dari sisi teknis, tapi juga dari pendekatan strategis menyeluruh.
Beberapa alasannya adalah sebagai berikut:
- Akses ke Tim Ahli Tanpa Harus Bangun dari Nol
Software house Indonesia biasanya memiliki tim lengkap mulai dari developer, UI/UX designer, project manager hingga QA tester, yang sudah terbiasa menangani berbagai jenis proyek digital. Dengan begitu Anda tidak perlu repot membentuk tim internal dari awal atau menghabiskan waktu untuk rekrutmen yang memakan waktu dan biaya.
- Pengalaman Lintas Proyek = Insight yang Bernilai
Tim software house Indonesia sering kali sudah menangani proyek di berbagai industri. Ini memberi mereka pemahaman yang kaya terhadap berbagai model bisnis, user behavior, dan solusi teknis yang tepat sasaran. Mereka bisa membantu Anda melihat potensi resiko sejak awal dan menyarankan solusi yang terbukti efektif.
- Lebih Cepat Capai Produk Siap Pakai (MVP)
Ingin segera meluncurkan produk versi awal (Minimum Viable Product)? Software house yang berpengalaman tahu cara memprioritaskan fitur penting dan membangun produk yang layak pakai dalam waktu yang efisien. Ini artinya Anda bisa mulai validasi pasar lebih cepat, dan mempercepat siklus iterasi.
- Skalabilitas Tanpa Ribet
Setelah produk dirilis dan mulai digunakan banyak pengguna, kebutuhan teknis Anda akan meningkat. Dengan software house, Anda bisa dengan mudah menskalakan tim atau menambahkan fitur baru tanpa harus membangun semuanya sendiri.
- Fokus Pada Bisnis, Bukan Masalah Teknis
Bekerja sama dengan software house Indonesia memungkinkan Anda dan tim internal untuk tetap fokus pada aspek bisnis, pemasaran, pengembangan relasi dengan pelanggan, hingga strategi jangka panjang. Sementara itu, software house menangani hal-hal teknis dan memastikan produk berjalan stabil dan optimal.
- Kemitraan Jangka Panjang yang Menguntungkan
Bukan hanya sekedar vendor, software house yang tepat akan bertindak sebagai mitra. Mereka tumbuh bersama Anda, ikut merespons kebutuhan pasar, dan terus meningkatkan performa produk seiring waktu. Kolaborasi ini bisa menjadi aset jangka panjang yang sangat berharga bagi transformasi digital perusahaan Anda.
Kolaborasi dengan software house Indonesia bukanlah pengeluaran, melainkan investasi. Dengan pendekatan yang tepat, Anda bukan hanya menghemat waktu dan biaya, tapi juga mendapatkan produk digital yang siap bersaing di pasar.
Saat Anda memutuskan untuk mengembangkan produk digital seperti aplikasi, website atau sistem internal, memilih software house yang tepat bisa jadi keputusan krusial. Pilihan ini akan sangat mempengaruhi kualitas produk, waktu pengerjaan, bahkan keberhasilan proyek secara keseluruhan.
Bagaimana cara memastikan Anda memilih partner teknologi yang benar-benar tepat?
- Pahami kebutuhan dan Tujuan Anda Terlebih Dahulu
Apa tujuan bisnis dari proyek Anda? Apa masalah yang ingin diselesaikan? Apakah Anda butuh MVP, full product, atau integrasi sistem? Seberapa cepat proyek harus selesai? Mengetahui kebutuhan Anda akan memudahkan dalam menyaring software house yang benar-benar relevan.
- Lihat Portofolio: Relevansi Lebih Penting dari Kuantitas
Selain melihat pada banyaknya proyek yang pernah dikerjakan, fokuslah pada:
• Apakah mereka pernah menangani proyek serupa?
• Apakah mereka pernah menangani proyek serupa?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
• Bagaimana kualitas desain dan fungsionalitas dari produk yang mereka buat?
Jika memungkinkan mintalah demo atau studi kasus. Dari sana Anda bisa menilai kualitas, kreativitas, dan pendekatan mereka terhadap solusi digital.
- Perhatikan Cara Mereka Berkomunikasi
Software house yang baik tidak hanya handal dalam segi teknis, tapi juga pandai mendengarkan dan menjelaskan. Poin-poin yang bisa Anda tanyakan adalah:
• Apakah mereka memahami kebutuhan bisnis Anda?
• Apakah mereka bisa menjelaskan hal teknis dengan Bahasa yang mudah dipahami?
• Apakah mereka responsive dan terbuka terhadap diskusi?
Karena komunikasi yang lancar akan sangat menentukan kenyamanan Anda selama proyek berjalan.
- Evaluasi Proses Kerja dan Pendekatan Proyek
Sebaiknya Anda mencari tahu, bagaimana mereka biasanya menjalankan proyek. Beberapa hal penting sebagai berikut:
• Apakah mereka menggunakan metode agile (sprint, iterasi)?
• Apakah ada project manager yang jadi contact point?
• Bagaimana cara mereka menangani revisi atau perubahan scope?
• Seberapa sering mereka memberikan update?
Proses kerja yang terstruktur akan membuat proyek Anda lebih aman dan terukur.
- Tinjau Kontrak dan Transparansi Biaya
Sebaiknya Anda meminta penjelasan sejak awal, untuk dapat memastikan hal-hal sebagai berikut:
• Ada proposal atau SOW (Statement of Work) yang jelas.
• Biaya dijelaskan secara transparan, baik secara fixed price maupun hourly
• Timeline, deliverables, dan ruang untuk revisi tertulis dengan rapi.
Karena kontrak yang baik melindungi kedua belah pihak, bukan hanya vendor.
Pilihlah software house yang bisa memahami bisnis Anda. Di luar kemampuan teknis, yang terpenting adalah memilih software house yang mengerti visi dan tujuan bisnis Anda. Mereka harus bisa berperan sebagai mitra yang membantu Anda mencapai hasil, bukan hanya menyelesaikan tugas semata.
Transformasi digital telah menjadi kata kunci dalam dunia bisnis modern. Proses ini melibatkan penggunaan teknologi digital untuk mengubah cara bisnis beroperasi dan memberikan nilai kepada pelanggan. Salah satu elemen penting transformasi digital adalah pengembangan perangkat lunak khusus atau custom software development.
Software development adalah proses membuat aplikasi atau sistem digital, mulai dari merancang, membangun, menguji, hingga memeliharanya. Tujuannya adalah menciptakan solusi teknologi yang bisa digunakan untuk memecahkan masalah atau meningkatkan efisiensi bisnis. Software development bisa dilakukan oleh tim internal perusahaan atau bekerja sama dengan software house sebagai mitra pengembang.
Transformasi bukan lagi pilihan, melainkan kebutuhan. Perusahaan dari berbagai sektor dituntut untuk bergerak cepat, adaptif, dan mampu menciptakan inovasi berbasis teknologi agar tetap relevan di pasar yang kompetitif.
Namun transformasi digital bukan hanya sekedar membeli sistem baru atau membuat aplikasi. Dibutuhkan pendekatan strategis, eksekusi teknis yang matang, dan adaptasi berkelanjutan. Disinilah peran software house menjadi sangat penting.
Berikut adalah beberapa peran penting software house Indonesia dalam transformasi digital:
- Pendorong Percepatan Transformasi Digital
Banyak perusahaan memiliki visi digital, tetapi terkendala sumber daya internal, keahlian teknis, atau bandwidth tim. Software house hadir sebagai mitra strategis yang mampu menerjemahkan kebutuhan bisnis menjadi solusi digital. Dapat membangun sistem dari nol atau mengintegrasikan teknologi baru serta dapat memberikan kecepatan eksekusi melalui tim ahli yang siap jalan. Dengan software house, perusahaan tidak perlu memulai dari nol atau menunggu tim internal siap.
- Solusi End to End: Dari Ide hingga Implementasi
Software house yang baik tidak hanya berfokus pada coding semata. Mereka mampu mendampingi proses transformasi digital dari awal hingga akhir, memvalidasi ide dan kebutuhan pengguna, desain UI/UX yang ramah pengguna, pengembangan dan pengujian sistem, maintenance, evaluasi dan memberikan dampak nyata.
- Inovasi Lebih Cepat Lewat Eksperimen Terukur
Salah satu kunci inovasi adalah kemampuan bereksperimen dengan cepat. Software house Indonesia memungkinkan perusahaan untuk membangun MVP (Minimum Viable Product) secara efisien, menerapkan pendekatan agile untuk iterasi cepat, mencoba solusi baru tanpa membebani tim internal. Dengan begitu, perusahaan bisa menguji ide lebih cepat dan menghindari kegagalan besar yang mahal.
- Adaptasi Teknologi Terbaru Tanpa Beban Belajar
Teknologi terus berkembang, AI, machine learning, cloud computing, blockchain, dan lainnya. Untuk perusahaan, mengikuti semua tren ini secara internal bisa jadi sulit. Software house biasanya sudah lebih dulu menguasai teknologi baru dan siap mengimplementasikannya sesuai konteks bisnis, Perusahaan pun bisa fokus pada core bisnis sambil terus berinovasi.
- Fleksibilitas dan Skalabilitas Tanpa Resiko Besar
Transformasi digital adalah perjalanan panjang, dan kebutuhan perusahaan bisa berubah sewaktuwaktu. Software house memberikan fleksibilitas seperti menyesuaikan kapasitas tim sesuai fase proyek, menambahkan fitur baru tanpa menambah struktur internal, mengurangi beban overhead dan resiko rekrutmen. Ini membuat inovasi jadi lebih scalable dan sustainable.
Transformasi digital dan inovasi bukanlah proses yang bersifat satu kali selesai, melainkan perjalanan panjang yang membutuhkan mitra strategis yang adaptif, visioner, dan eksekutor andal. Software house yang tepat tidak hanya menyelesaikan proyek. Mereka ikut tumbuh bersama Anda, memahami bisnis Anda, dan menjadi partner nyata dalam menciptakan inovasi yang berdampak. Bekerja sama dengan software house bisa menjadi langkah strategis dalam mempercepat transformasi digital perusahaan. Tapi seperti semua bentuk kolaborasi, pasti ada tantangan yang bisa muncul kapan saja, Apa saja tantangan yang kerap ditemui?
- Perbedaan ekspektasi antara Klien dan Vendor
Seringkali klien membayangkan hasil akhir yang berbeda dari apa yang dikembangkan oleh software house. Hal ini bisa terjadi karena ekspektasi tidak dijelaskan secara rinci di awal. Hal seperti ini bisa diatasi dengan memulai proyek dengan dokumen Scope of Work (SOW) yang jelas. Menggunakan prototype atau wireframe sejak awal untuk menyamakan persepsi. Kemudian melakukan review berkala di setiap milestone untuk memastikan keselarasan.
- Komunikasi yang Tidak Efektif
Kurangnya komunikasi atau miskomunikasi bisa menyebabkan keterlambatan, kesalahan teknis, bahkan frustasi di kedua pihak. Menjadwalkan pertemuan rutin (mingguan atau sprint-based) untuk evaluasi progress, kemudian menetapkan satu PIC dari masing-masing pihak agar komunikasi terarah, dapat menjadi cara untuk mengatasinya.
- Kurangnya Pemahaman Bisnis oleh Tim Teknis
Mengajak tim software house memahami latar belakang bisnis dan target pengguna, serta melibatkan mereka dalam diskusi strategi, bukan hanya urusan teknis, dan memilih partner yang terbiasa bekerja lintas industri dan berfikir strategis, bisa menjadi cara untuk mengatasi tantangan ini.
- Perubahan Scope Proyek (Scope Creep)
Terkadang klien ingin menambahkan fitur baru di tengah proyek. Jika tidak dikendalikan, hal ini bisa memperlambat pengerjaan dan pembengkakan biaya. Dengan menggunakan metode Agile, agar perubahan bisa dikelola dalam sprint, serta mendokumentasikan semua perubahan dan dampaknya terhadap timeline dan biaya, kemudian mendiskusikan prioritas, mana yang harus dikerjakan sekarang mana yang bisa ditunda, akan dapat mengatasi tantangan tersebut.
- Kekhawatiran Terhadap Kualitas dan Keamanan Produk
Sering sekali klien khawatir apakah software yang dibuat cukup aman, stabil, dan scalable. Untuk mengatasinya bisa dengan meminta software house menjelaskan standar kualitas, dan praktik keamanan mereka, kemudian memastikan ada proses QA testing dan code review dalam alur kerja mereka. Kemudian tanyakan apakah mereka menerapkan best practice seperti CI/CD. Backup, dan monitoring.
Semua kolaborasi pasti punya tantangan. Tapi dengan komunikasi terbuka, dokumentasi yang rapi dan sikap saling percaya, Anda bisa mengubah tantangan menjadi peluang untuk membangun produk digital yang lebih kuat dan relevan. Software house yang tepat bisa menjadi partner strategis dalam perjalanan digitalisasi bisnis Anda. Tapi seperti semua kemitraan, hasil terbaik hanya bisa tercapai bila ada kepercayaan, komunikasi terbuka, dan komitmen dua arah. Bukan hanya tentang apa yang mereka kerjakan, tapi bagaimana Anda membangun kerja sama yang saling menguatkan.
Keputusan strategis dalam software development harus disesuaikan dengan tujuan bisnis, anggaran, dan kebutuhan teknologi. Dengan strategi yang tepat, software development dapat berjalan lebih efisien, aman, dan scalable. Serangkaian pilihan yang terkait dengan seluruh proses software development ini, harus selaras dengan strategi bisnis perusahaan.
BTS.id merupakan salah satu software house di bandung, dan terbaik di Indonesia yang telah banyak dipilih oleh perusahaan-perusahaan besar di Indonesia untuk membuat dan mengembangkan custom software sesuai dengan kebutuhan mereka. Hal ini menjadikan software developer BTS.id sebagai Technology Partner terbaik untuk membantu Anda menemukan solusi bisnis yang tepat untuk perusahaan Anda.
BTS.id memiliki cukup pengalaman dalam memimpin proyek untuk startup, serta terbuka untuk kerja sama mengenai konsep-konsep yang menarik. Kami akan dengan senang hati mendukung Anda dalam analisis teknis dan penganggaran, serta mengusulkan metode pemeliharaan dan dukungan teknis untuk perangkat lunak yang matang. Hubungi kami, karena komunikasi adalah langkah pertama menuju kemitraan yang sukses.
MORE ARTICLE
BRIDGE TECHNOLOGY SERVICES
MORE ARTICLE
BRIDGE TECHNOLOGY SERVICES